هشدار بایننس درباره دسترسی برنامههای مخرب به فایلهای خصوصی سایر اپلیکیشنها
آسیبپذیری iOS میتواند اطلاعات کیف پول رمزارزی کاربران را افشا کند
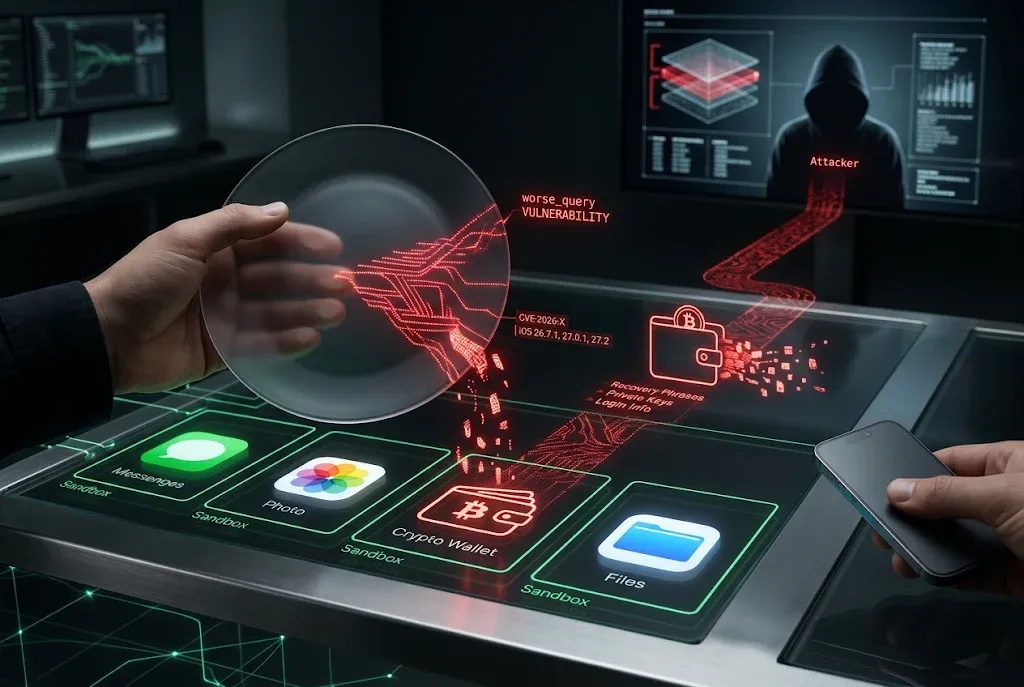
آسیبپذیری worse_query در iOS میتواند دسترسی برنامههای مخرب به فایلهای خصوصی اپلیکیشنها و اطلاعات حساس کیف پولهای رمزارزی را ممکن کند.
بایننس درباره آسیبپذیری امنیتی جدیدی در سیستمعامل iOS هشدار داده است که میتواند اطلاعات خصوصی اپلیکیشنهای نصبشده روی آیفون را در معرض دسترسی برنامههای مخرب قرار دهد. این نقص با نام worse_query شناخته میشود و در صورت ذخیره اطلاعات حساس در فایلهای قابل دسترسی، ممکن است عبارت بازیابی کیف پول رمزارزی، کلیدهای خصوصی و اطلاعات ورود کاربران را افشا کند.
آسیبپذیری worse_query چگونه امنیت آیفون را تهدید میکند؟
به گزارش BleepingComputer، آسیبپذیری worse_query به برنامه مخرب اجازه میدهد از محدودیتهای امنیتی سیستمعامل iOS عبور کند و به فایلهایی دسترسی پیدا کند که بهطور معمول فقط در اختیار اپلیکیشن مالک آنها قرار دارند.
سیستمعامل iOS برای محافظت از اطلاعات کاربران از سازوکاری به نام App Sandbox استفاده میکند. این قابلیت محیط اجرایی هر برنامه را از سایر اپلیکیشنها جدا نگه میدارد تا یک برنامه نتواند بدون مجوز به فایلها و اطلاعات خصوصی برنامههای دیگر دسترسی پیدا کند. آسیبپذیری جدید این مرز امنیتی را دور میزند و امکان دسترسی به دادههای سایر اپلیکیشنها را فراهم میکند.
بایننس اعلام کرده است این نقص در نسخههای iOS 26.7.1، 27.0.1 و 27.2 شناسایی شده و محدود به اپلیکیشن این صرافی نیست. به همین دلیل، سایر برنامههایی که اطلاعات حساس کاربران را روی حافظه دستگاه نگهداری میکنند نیز ممکن است در معرض خطر قرار بگیرند.
آیا نصب یک برنامه مخرب میتواند کیف پول رمزارزی را به خطر بیندازد؟
یکی از نگرانیهای اصلی درباره این آسیبپذیری، احتمال دسترسی به اطلاعات حساس کیف پولهای رمزارزی است. برخی کیف پولها برای مدیریت دارایی کاربران، بخشی از اطلاعات موردنیاز خود را روی دستگاه ذخیره میکنند. اگر عبارت بازیابی، کلید خصوصی یا اطلاعات ورود در فایلهایی قرار گرفته باشند که از طریق این آسیبپذیری قابل دسترسی هستند، مهاجم ممکن است بتواند به آنها دست پیدا کند.
پژوهشگران برای نمایش نحوه سوءاستفاده از این نقص، ابزاری با نام WQ Files معرفی کردهاند. این ابزار میتواند فایلهای سایر اپلیکیشنها را مشاهده، استخراج، ویرایش یا حذف کند و برای اجرا نیز به جیلبریک بودن آیفون نیاز ندارد.
البته وجود این آسیبپذیری به معنای سرقت قطعی دارایی کاربران نیست. امکان دسترسی به فایلها لزوماً به معنای قابلیت استخراج اطلاعات رمزگذاریشده نیست و میزان خطر به نحوه ذخیرهسازی و محافظت از دادهها در هر اپلیکیشن بستگی دارد.
بایننس چه راهکارهایی برای محافظت از اطلاعات کاربران پیشنهاد میکند؟
بایننس از کاربران آیفون خواسته است برنامههای غیرضروری و نامعتبر، بهویژه اپلیکیشنهای نصبشده از منابع ناشناس را از دستگاه خود حذف کنند. نصب برنامه از منابع غیررسمی میتواند احتمال اجرای کدهای مخرب روی دستگاه را افزایش دهد.
این صرافی همچنین توصیه کرده است کاربران سیستمعامل iOS و اپلیکیشنهای خود را از مسیرهای رسمی بهروزرسانی کنند. بااینحال، در زمان انتشار این گزارش مشخص نیست بهروزرسانیهای امنیتی اخیر اپل بهطور مشخص آسیبپذیری worse_query را برطرف کرده باشند.
اگر کاربری احتمال میدهد اطلاعات کیف پولش در معرض دسترسی غیرمجاز قرار گرفته است، بایننس پیشنهاد میکند داراییهای خود را به کیف پول جدیدی منتقل کند که روی دستگاهی سالم و مطمئن ایجاد شده باشد. بازنشانی نشستهای فعال ورود و تغییر اطلاعات احراز هویت افشاشده نیز از اقدامات ضروری در چنین شرایطی است.
نکته مهم: عبارت بازیابی و کلید خصوصی کیف پول را در اختیار هیچ فرد یا وبسایت ناشناسی قرار ندهید. همچنین صرفاً به دلیل نصب بهروزرسانی جدید، از ایمن بودن قطعی اطلاعات کیف پول خود اطمینان پیدا نکنید.
منابع:


