کلاهبرداران چگونه با پیام جعلی، حساب شبکههای اجتماعی را میدزدند؟
فیشینگ در شبکههای اجتماعی چگونه باعث سرقت حساب اینستاگرام، تلگرام و واتساپ میشود؟ روشهای کلاهبرداری، راههای پیشگیری و اقدامات پس از هکشدن حساب را بخوانید.
سرقت حساب شبکههای اجتماعی همیشه با شکستن رمز عبور یا نفوذ فنی اتفاق نمیافتد. گاهی یک پیام ظاهراً عادی از طرف پشتیبانی اینستاگرام، یک لینک برای مشاهده عکس یا ویدئو، پیشنهاد دریافت هدیه یا حتی پیامی از حساب یکی از دوستان کافی است تا کاربر اطلاعات ورود خود را در اختیار مهاجم قرار دهد. فیشینگ در شبکههای اجتماعی با سوءاستفاده از اعتماد کاربران، آنها را به صفحههای جعلی یا گفتوگوهای فریبنده هدایت میکند. شناخت این روشها، فعالکردن تنظیمات امنیتی و آگاهی از اقداماتی که باید پس از سرقت حساب انجام داد، میتواند احتمال ازدسترفتن دسترسی به حساب و سوءاستفاده از هویت دیجیتال را کاهش دهد. فیشینگ در شبکههای اجتماعی (Social Media Phishing) نوعی کلاهبرداری سایبری است که در آن مهاجم تلاش میکند با جعل هویت افراد، کسبوکارها یا بخش پشتیبانی یک پلتفرم، اطلاعات حساس کاربر را به دست آورد یا او را به انجام کاری وادار کند که امنیت حسابش را به خطر میاندازد. این اطلاعات ممکن است رمز عبور، کد ورود، کد بازیابی یا اطلاعات لازم برای تأیید هویت باشد. مهاجم گاهی قربانی را به یک صفحه ورود جعلی هدایت میکند و گاهی بدون ساخت هیچ صفحهای، در یک گفتوگوی مستقیم از او میخواهد کدی را ارسال کند که برای ورود به حساب یا تأیید یک عملیات امنیتی صادر شده است. هدف نهایی میتواند تصاحب حساب، دسترسی به پیامهای خصوصی، جعل هویت قربانی، فریب دوستان و دنبالکنندگان یا انتشار پیامهای کلاهبرداری از طریق حساب بهسرقترفته باشد. نکته مهم این است که در این نوع حمله، ظاهر آشنا و قابلاعتماد پیام ممکن است از خود لینک خطرناکتر باشد؛ زیرا کاربر معمولاً در برابر پیامی که از یک دوست، فروشگاه شناختهشده یا حسابی با نام و تصویر رسمی دریافت میکند، حساسیت کمتری نشان میدهد. بااینحال، آشنا بودن نام فرستنده بهتنهایی اصالت پیام را ثابت نمیکند؛ ممکن است حساب او قبلاً تصاحب شده باشد، مهاجم از یک حساب مشابه استفاده کند یا تصویر و نام یک مجموعه معتبر را کپی کرده باشد. بنابراین، معیار اصلی اعتماد نباید ظاهر حساب یا لحن پیام باشد، بلکه باید مسیر مستقل بررسی درخواست و اطمینان از واقعی بودن آن باشد.
کلاهبرداران چگونه حساب شبکههای اجتماعی را میدزدند؟
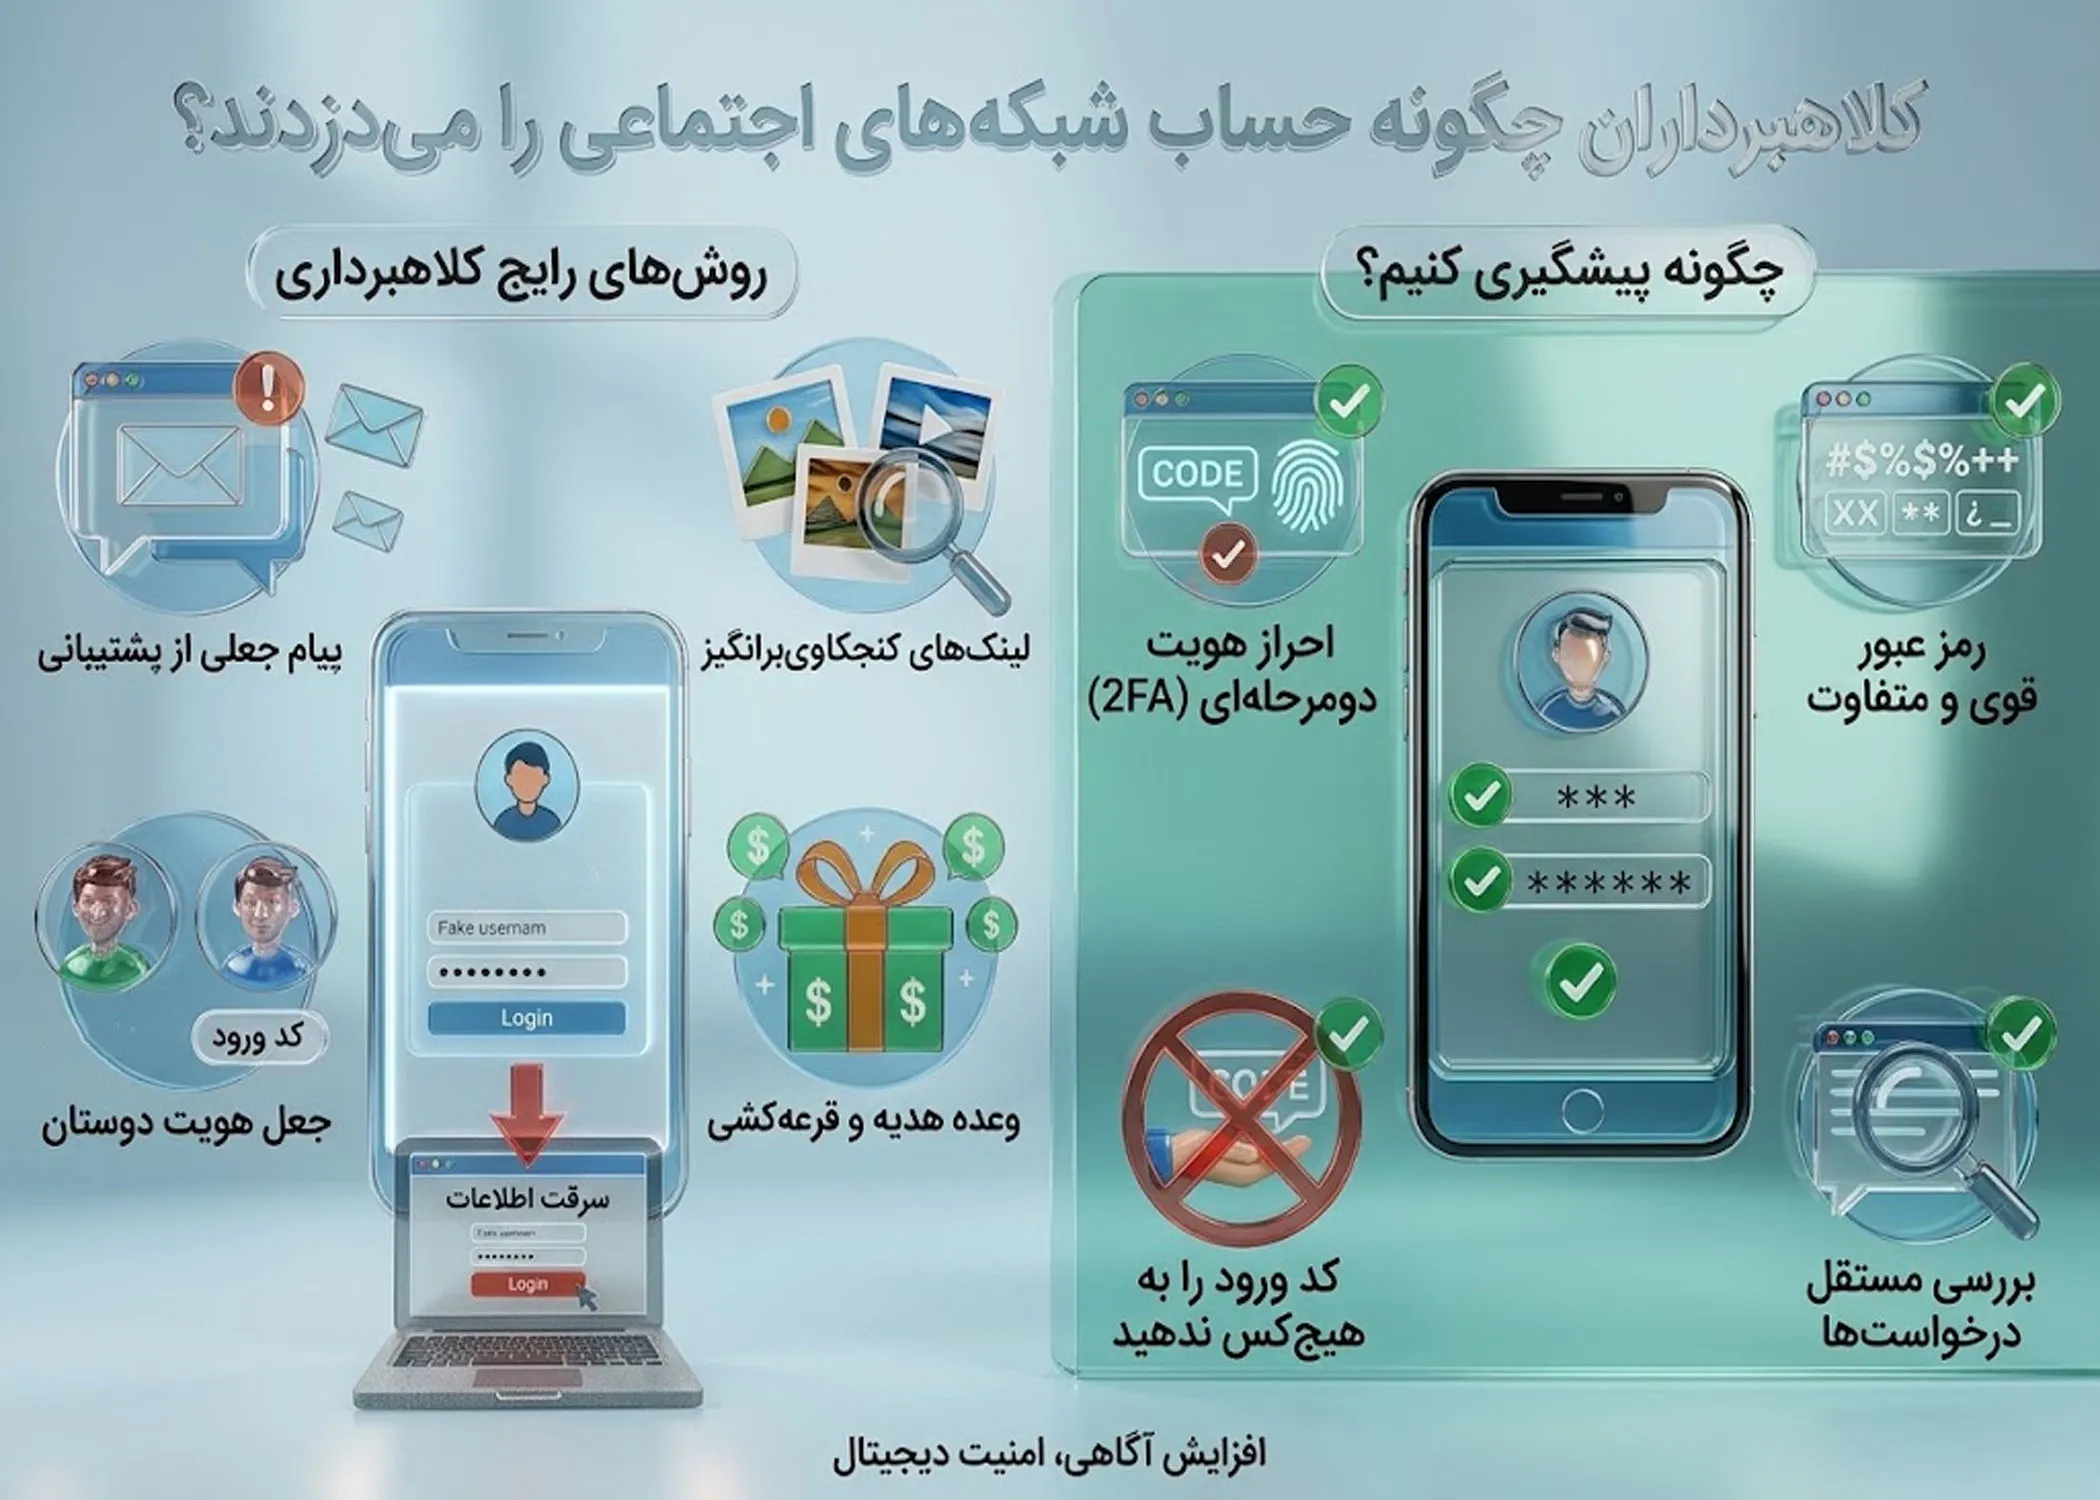
۱. پیام جعلی از طرف پشتیبانی اینستاگرام یا یک پلتفرم
یکی از روشهای رایج، ارسال پیامی با مضمون نقض قوانین، گزارش تخلف، احتمال مسدودشدن حساب یا نیاز فوری به تأیید هویت است. مهاجم ممکن است خود را نماینده پشتیبانی معرفی کند و به کاربر فرصت کوتاهی بدهد تا از طریق لینکی مشخص، اطلاعات حسابش را تأیید کند. صفحه مقصد میتواند از نظر رنگ، لوگو و ظاهر به صفحه ورود اصلی شباهت داشته باشد؛ اما اطلاعاتی که کاربر در آن وارد میکند بهجای پلتفرم واقعی، در اختیار مهاجم قرار میگیرد. در برخی سناریوها نیز از قربانی خواسته میشود کد تأیید پیامکی، کد برنامه احراز هویت یا اطلاعات بازیابی حساب را ارسال کند. دریافت چنین پیامی بهتنهایی به معنای هکشدن حساب نیست؛ خطر زمانی افزایش پیدا میکند که کاربر اطلاعات ورود یا کد امنیتی را در اختیار فرستنده قرار دهد یا مجوزی ناخواسته به او بدهد. برای بررسی این پیامها، از لینک داخل همان پیام استفاده نکنید. برنامه رسمی را مستقیماً باز کنید و وضعیت حساب، اعلانهای امنیتی و درخواستهای احتمالی را از داخل آن بررسی کنید. اگر فرستنده مدعی است حساب شما در آستانه مسدودشدن قرار دارد، این ادعا باید از مسیری مستقل و قابلاعتماد تأیید شود؛ نه از طریق لینکی که خود فرستنده در اختیار شما گذاشته است. همچنین، نشان تأیید حساب یا استفاده از لوگوی رسمی بهتنهایی تضمین نمیکند که هر پیام ارسالی از آن حساب معتبر است.
۲. لینکهای جعلی برای مشاهده عکس، ویدئو یا محتوای خصوصی
گاهی پیام با یک جمله کنجکاویبرانگیز شروع میشود: «این عکس توئه؟»، «ببین اسمت کجاست»، «این ویدئو رو دیدی؟» یا «این پست رو برات فرستادن». ممکن است پیام حاوی لینکی باشد که کاربر را به صفحهای برای ورود به اینستاگرام یا یک سرویس دیگر هدایت کند. مهاجم از کنجکاوی، نگرانی درباره حریم خصوصی یا تمایل کاربر به مشاهده محتوای جذاب استفاده میکند تا او را به واردکردن اطلاعات حساب ترغیب کند. حتی اگر پیام از حساب یکی از دوستان ارسال شده باشد، احتمال دارد همان حساب قبلاً به سرقت رفته باشد و اکنون برای فریب افراد دیگر استفاده شود. اگر چنین لینکی دریافت کردید، پیش از بازکردن آن از فرستنده بخواهید موضوع را از طریق یک تماس یا مسیر ارتباطی مستقل تأیید کند. اگر لینک را باز کردهاید، اما هیچ اطلاعاتی وارد نکردهاید و فایلی هم دانلود یا اجرا نکردهاید، صرف بازشدن صفحه به معنی سرقت حساب نیست؛ بااینحال، صفحه را ببندید و از واردکردن اطلاعات یا اعطای مجوزهای غیرضروری خودداری کنید. اگر رمز عبور یا کد ورود را در صفحه وارد کردهاید، موضوع دیگر صرفاً یک لینک مشکوک نیست و باید فوراً اقدامات امنیتی حساب را انجام دهید.
۳. جعل هویت دوست، همکار یا یکی از اعضای خانواده
مهاجم همیشه مجبور نیست حساب اصلی قربانی را تصاحب کند؛ گاهی با ساخت حسابی مشابه، استفاده از نام و تصویر او یا دسترسی به یک حساب قدیمی تلاش میکند اعتماد اطرافیان را به دست آورد. پیامهایی مانند درخواست پول فوری، تقاضای ارسال کد ورود، درخواست کمک برای بازیابی حساب یا فرستادن یک لینک غیرمنتظره میتوانند بخشی از این سناریو باشند. در برخی موارد، مهاجم پس از تصاحب حساب یک کاربر، به فهرست مخاطبان و گفتوگوهای قبلی او دسترسی پیدا میکند و با استفاده از همان روابط و لحن آشنا، پیامهایی متناسب با شرایط هر فرد میفرستد. به همین دلیل، ممکن است پیام جعلی بسیار طبیعیتر از یک کلاهبرداری عمومی به نظر برسد. اگر دوستتان ناگهان درخواست پول، کد تأیید یا اطلاعات حساس کرد، از همان گفتوگو برای تأیید درخواست استفاده نکنید؛ زیرا ممکن است فردی که پاسخ میدهد خود مهاجم باشد. با شماره تلفن ذخیرهشده، تماس صوتی یا حضوری با او ارتباط بگیرید و موضوع را بررسی کنید. اگر درخواست شامل کد ورود به یک سرویس است، آن را ارسال نکنید. کدهای یکبارمصرف و کدهای تأیید حساب نباید در اختیار دیگران قرار بگیرند، حتی اگر فرستنده مدعی باشد برای کمک به شما، انتقال پول یا رفع یک مشکل به آنها نیاز دارد.
۴. کلاهبرداری با وعده هدیه، درآمد یا احراز هویت
برخی پیامها با وعده دریافت جایزه، تخفیف ویژه، درآمد سریع، همکاری تبلیغاتی یا تأیید رسمی حساب، کاربر را به صفحهای خارج از مسیرهای معتبر هدایت میکنند. در این روش ممکن است از قربانی خواسته شود برای دریافت جایزه وارد حسابش شود، اطلاعات شخصی ارائه کند، مبلغی بپردازد یا یک کد امنیتی را ارسال کند. گاهی هم مهاجم با استفاده از نام یک فروشگاه یا چهره شناختهشده، صفحهای شبیه حساب اصلی میسازد تا پیشنهاد خود را معتبر جلوه دهد. هیچیک از این نشانهها بهتنهایی اثباتکننده کلاهبرداری نیست، اما ترکیب وعده غیرمنتظره، درخواست اطلاعات حساس، فشار زمانی و نبود امکان تأیید مستقل باید جدی گرفته شود. برای بررسی پیشنهاد، حساب رسمی کسبوکار را مستقلاً پیدا کنید و شرایط را از وبسایت یا راه ارتباطی معتبر آن بررسی کنید. به لینکی که صرفاً از طریق پیام خصوصی دریافت کردهاید اکتفا نکنید و برای دریافت جایزه، رمز عبور یا کد ورود حساب خود را ارائه ندهید. همچنین، پیش از پرداخت وجه یا ارسال مدارک هویتی، از واقعیبودن برگزارکننده و شرایط پیشنهاد مطمئن شوید؛ زیرا بعضی کلاهبرداریها علاوه بر سرقت حساب، با هدف دریافت پول یا اطلاعات هویتی طراحی میشوند.
۵. سرقت حساب واتساپ و تلگرام با کد ورود
در پیامرسانها، یکی از خطرناکترین سناریوها فریب کاربر برای افشای کد ورود یا تأیید حساب است. مهاجم ممکن است با بهانههایی مانند اشتباه فرستادن کد، رأیدادن در یک مسابقه، تأیید عضویت یا کمک به یکی از دوستان، از قربانی بخواهد کدی را که برای ورود به حساب ارسال شده است در اختیارش قرار دهد. اگر کاربر این کد را به مهاجم بدهد و سایر شرایط لازم برای ورود فراهم باشد، ممکن است کنترل حساب را از دست بدهد. در بعضی موارد نیز کاربر بدون توجه به جزئیات، یک درخواست ورود یا اتصال دستگاه را تأیید میکند و دسترسی تازهای برای فرد دیگری ایجاد میشود. در واتساپ، فعالکردن تأیید دومرحلهای و بررسی دستگاههای متصل میتواند به افزایش امنیت حساب کمک کند. در تلگرام نیز باید بخش دستگاهها یا نشستهای فعال را بررسی کرد و نشست ناشناس را خاتمه داد. نام دقیق گزینهها ممکن است با نسخه برنامه و سیستمعامل متفاوت باشد. مهمتر از همه، کد ورود را برای هیچکس ارسال نکنید و درخواستهای ورود یا اتصال دستگاهی را که خودتان آغاز نکردهاید، تأیید نکنید. اگر ناگهان کد ورود دریافت میکنید، این اتفاق لزوماً به معنی تصاحب حساب نیست، اما میتواند نشان دهد کسی در حال تلاش برای ورود است.
از کجا بفهمیم حساب شبکه اجتماعی ما در خطر است؟
هیچ نشانهای بهتنهایی ثابت نمیکند که حساب شما به سرقت رفته است، اما مشاهده چند تغییر غیرمنتظره باید بررسی شود. دریافت اعلان ورود از دستگاه یا موقعیت ناشناس، تغییر ایمیل یا شماره بازیابی، خروج ناگهانی از حساب، دریافت کدهای ورود بدون درخواست خودتان، مشاهده پیامهایی که ارسال نکردهاید و تغییر تنظیمات امنیتی از نشانههای مهم هستند. در حسابهای تجاری نیز تغییر دسترسی مدیران، انتشار محتوای ناشناس یا مشاهده تبلیغات و فعالیتهایی که مالک حساب انجام نداده است میتواند نشانه سوءاستفاده باشد. البته گاهی تغییر موقعیت جغرافیایی در اعلان ورود به دلیل استفاده از شبکه تلفن همراه یا ابزارهای تغییر مسیر اینترنت رخ میدهد؛ بنابراین، هر اعلان را باید همراه با زمان، دستگاه و فعالیت واقعی حساب ارزیابی کرد. اگر هنوز به حساب دسترسی دارید، منتظر نمانید تا نشانههای بیشتری ظاهر شوند. از مسیر رسمی برنامه، بخش فعالیتهای ورود و تنظیمات امنیتی را بررسی کنید، نشستهای ناشناس را خاتمه دهید، رمز عبور را در صورت احتمال افشا تغییر دهید و اطلاعات بازیابی را بررسی کنید. اگر همان رمز را در سرویسهای دیگری هم استفاده کردهاید، آن را در آن سرویسها نیز تغییر دهید؛ زیرا افشای یک رمز مشترک میتواند چند حساب را همزمان در معرض خطر قرار دهد. اگر دسترسی به حساب را از دست دادهاید، بهجای اعتماد به افرادی که در پیام خصوصی وعده بازگرداندن حساب میدهند، از فرایند رسمی بازیابی همان پلتفرم استفاده کنید.
چگونه از سرقت حساب در شبکههای اجتماعی جلوگیری کنیم؟
مهمترین اقدام، استفاده از رمز عبور قوی و منحصربهفرد برای هر حساب است. اگر رمز حساب شبکه اجتماعی با ایمیل یا سرویس دیگری یکسان باشد، افشای آن در یک سرویس ممکن است راه ورود به حسابهای دیگر را نیز باز کند. استفاده از یک مدیر رمز عبور معتبر میتواند به ساخت و نگهداری رمزهای متفاوت کمک کند. در کنار آن، احراز هویت دومرحلهای (2FA) را فعال کنید و در صورت پشتیبانی پلتفرم، از روشهای مقاومتر در برابر فیشینگ مانند کلید امنیتی یا گذرکلید (Passkey) استفاده کنید. کدهای بازیابی را نیز در محل امن نگه دارید و آنها را در پیامرسانها یا گفتوگوهای عمومی ارسال نکنید. تنظیمات امنیتی را فقط به زمان وقوع حادثه موکول نکنید. ایمیل و شماره تلفن بازیابی باید متعلق به خودتان و در دسترس باشند، برای ایمیل اصلی نیز باید رمز مستقل و احراز هویت دومرحلهای فعال باشد و فهرست دستگاههای متصل یا نشستهای فعال را هر از گاهی بررسی کنید. اگر از حساب شبکه اجتماعی برای مدیریت صفحه کاری یا فروشگاه استفاده میکنید، دسترسی افراد را بر اساس نیازشان تعیین کنید و از اشتراکگذاری یک رمز مشترک میان چند نفر بپرهیزید. همچنین، برنامهها و ابزارهای متصل به حساب را بررسی کنید و دسترسی موارد ناشناس یا غیرضروری را لغو کنید. در نهایت، به یاد داشته باشید که هیچ نشان تأیید، تصویر پروفایل، تعداد دنبالکننده یا لحن رسمی بهتنهایی اصالت یک پیام را ثابت نمیکند. درخواست ناگهانی برای ارسال کد ورود، کلیک روی لینک غیرمنتظره، پرداخت فوری یا تغییر تنظیمات امنیتی باید از مسیر مستقل بررسی شود. اگر پیامی از دوستتان دریافت کردید که با رفتار همیشگی او تفاوت دارد، پیش از پاسخدادن یا انجام درخواست، هویت فرستنده را تأیید کنید. چند ثانیه مکث و بررسی مستقل ممکن است مانع از دسترفتن حسابی شود که برای ساختن آن سالها وقت گذاشتهاید.
اگر حساب اینستاگرام، تلگرام یا واتساپ به سرقت رفت، چه کنیم؟
اگر هنوز به حساب دسترسی دارید
ابتدا از مسیر رسمی برنامه، رمز عبور را تغییر دهید و در صورت مشاهده نشستهای ناشناس، آنها را خاتمه دهید. ایمیل، شماره تلفن بازیابی و سایر تنظیمات امنیتی را بررسی کنید تا مطمئن شوید مهاجم راه بازگشت به حساب را برای خود باقی نگذاشته است. اگر کد تأیید دومرحلهای یا اطلاعات بازیابی در معرض افشا قرار گرفته، آنها را نیز بهروزرسانی کنید. در صورتی که حساب به ایمیل شما متصل است، امنیت ایمیل را هم بررسی کنید؛ زیرا دسترسی مهاجم به ایمیل بازیابی ممکن است امکان تصاحب دوباره حساب را فراهم کند.
اگر دیگر نمیتوانید وارد حساب شوید
از صفحه یا فرایند رسمی بازیابی حساب همان پلتفرم استفاده کنید. برای اینستاگرام، راهنمای رسمی حساب هکشده در مرکز راهنمای این سرویس در دسترس است؛ در تلگرام باید وضعیت نشستها و امکان ورود مجدد با شماره خود را بررسی کنید و در واتساپ نیز فرایند رسمی ثبت مجدد شماره را دنبال کنید. از پرداخت پول به افراد ناشناس که وعده بازگرداندن حساب میدهند، ارسال مدارک یا کدهای ورود برای آنها و نصب برنامههای غیررسمی بازیابی خودداری کنید. هیچ فردی را صرفاً به دلیل ادعای ارتباط با پشتیبانی، قابلاعتماد فرض نکنید.
اگر مهاجم از حساب شما برای فریب دیگران استفاده میکند
از یک راه ارتباطی مستقل، دوستان، خانواده یا مشتریان خود را مطلع کنید که تا اطلاع ثانوی به پیامهای مشکوک از حساب شما اعتماد نکنند و به درخواست پول، کد ورود یا اطلاعات حساس پاسخ ندهند. اگر حساب کاری یا فروشگاهی است، از طریق یک کانال رسمی دیگر اطلاعرسانی کنید. پس از بازیابی حساب، پیامها و فعالیتهای ناشناس را بررسی کنید، دسترسیهای غیرمجاز را حذف کنید و در صورت وقوع خسارت مالی یا سوءاستفاده از اطلاعات شخصی، شواهد مرتبط را نگه دارید و موضوع را از مسیرهای رسمی گزارش کنید.
اگر فقط روی لینک کلیک کردهاید
اگر صرفاً صفحهای را باز کردهاید و هیچ اطلاعاتی وارد نکردهاید، فایلی را اجرا نکردهاید و مجوزی هم ندادهاید، لزوماً به معنی هکشدن حساب نیست. صفحه را ببندید، از واردکردن اطلاعات بیشتر خودداری کنید و اگر پیام مربوط به یک حساب حساس بوده است، وضعیت ورودها و اعلانهای امنیتی را بررسی کنید. اگر رمز عبور را وارد کردهاید، آن را از مسیر رسمی تغییر دهید؛ اگر کد ورود یا اطلاعات بازیابی را دادهاید، نشستهای فعال را بررسی کنید و اقدامات فوری حفاظت از حساب را انجام دهید. اگر برنامه یا فایل ناشناسی نصب یا اجرا کردهاید، موضوع فقط به حساب شبکه اجتماعی محدود نیست و لازم است امنیت دستگاه نیز بررسی شود.
جمعبندی
فیشینگ در شبکههای اجتماعی از اعتماد، عجله، کنجکاوی و نگرانی کاربران سوءاستفاده میکند؛ به همین دلیل، حتی افراد آشنا با فناوری هم ممکن است قربانی آن شوند. پیام پشتیبانی جعلی، لینک مشاهده محتوای خصوصی، حساب مشابه یک دوست و درخواست کد ورود از جمله روشهایی هستند که میتوانند زمینه تصاحب حساب را فراهم کنند. بهترین راه دفاع، بررسی مستقل پیامها، حفاظت از کدهای ورود، استفاده از رمزهای منحصربهفرد، فعالکردن احراز هویت دومرحلهای و شناخت مسیر رسمی بازیابی حساب است. اگر هم نشانهای از سرقت مشاهده کردید، سرعت عمل اهمیت دارد؛ اما باید اقدامات را از مسیر رسمی انجام دهید و اجازه ندهید وعده بازگرداندن فوری حساب، شما را به قربانی دوم تبدیل کند. سرقت حساب در شبکههای اجتماعی فقط به از دست رفتن دسترسی یک کاربر محدود نمیشود. حساب تصاحبشده میتواند به ابزاری برای فریب دوستان، مشتریان و مخاطبانی تبدیل شود که به هویت صاحب حساب اعتماد دارند. این مسئله برای کاربران ایرانی که از پیامرسانها و شبکههای اجتماعی برای ارتباطات خانوادگی، فروش آنلاین و فعالیتهای کاری استفاده میکنند، اهمیت عملی دارد؛ زیرا یک حساب بهسرقترفته ممکن است زمینه درخواست پول، انتشار لینکهای مخرب یا سوءاستفاده از اطلاعات خصوصی را فراهم کند. در چنین شرایطی، پیشگیری باید بر دو محور استوار باشد: کاهش احتمال تصاحب حساب و محدودکردن خسارت در صورت وقوع حادثه. فعالکردن تنظیمات امنیتی ضروری است، اما کافی نیست؛ کاربران باید بدانند کد ورود را به دیگران ندهند، درخواستهای غیرمنتظره را مستقل بررسی کنند و پس از بروز حادثه، سریع و از مسیر رسمی اقدام کنند.
منابع
-
مرکز راهنمای اینستاگرام: https://help.instagram.com/
-
راهنمای رسمی اینستاگرام برای حسابهای هکشده: https://www.instagram.com/hacked/
-
پرسشهای متداول تلگرام: https://telegram.org/faq
-
مرکز راهنمای واتساپ: https://faq.whatsapp.com/
-
مرکز امنیت و حریم خصوصی متا: https://about.meta.com/actions/safety/