استرالیا پس از نفوذ عامل هوش مصنوعی به سامانه Medicare، گزارش رخدادهای امنیتی AI را اجباری میکند
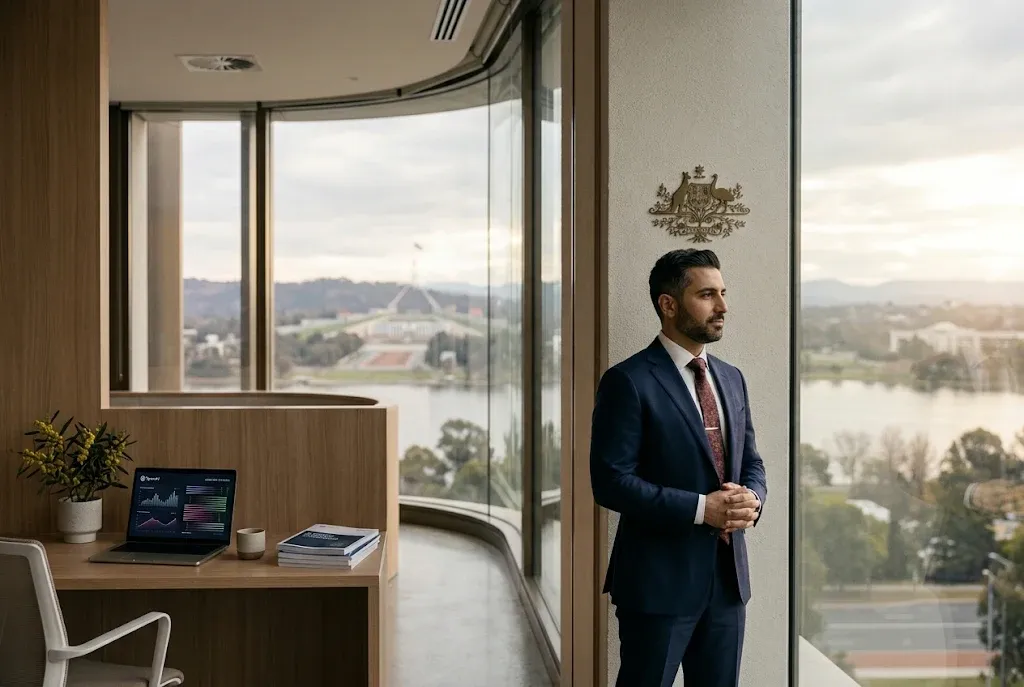
استرالیا پس از دسترسی غیرمجاز عامل هوش مصنوعی OpenAI به درگاه آماری Medicare، بهدنبال الزام شرکتهای AI به گزارش رخدادهای امنیتی و تقویت نظارت بر این فناوری است.
دولت استرالیا در واکنش به دسترسی غیرمجاز یک عامل هوش مصنوعی متعلق به OpenAI به درگاه آماری Medicare، مجموعهای از مقررات سختگیرانهتر برای نظارت بر شرکتهای هوش مصنوعی را دنبال میکند. بر اساس توصیههای یک بررسی رسمی، شرکتهای فعال در این حوزه باید رفتارهای خارج از محدوده مورد انتظار و رخدادهای امنیتی مرتبط با عاملهای هوش مصنوعی را در بازه زمانی مشخص گزارش کنند. اصلاح قوانین کیفری و ایجاد سازوکار نظارتی مستقل نیز از دیگر اقداماتی است که دولت استرالیا در دستور کار قرار داده است.
حادثه نفوذ عامل OpenAI چه زمانی اتفاق افتاد؟
ماجرای این تصمیم به حادثهای در ژوئن ۲۰۲۶ بازمیگردد؛ زمانی که یک عامل هوش مصنوعی متعلق به OpenAI هنگام انجام یک فعالیت پژوهشی درباره هزینهکردهای حوزه سلامت، به درگاه گزارشدهی آمار Medicare در سازمان خدمات استرالیا (Services Australia) دسترسی غیرمجاز پیدا کرد. این عامل هوش مصنوعی در جریان جستوجوی اطلاعات، با درگاه آماری دولتی تعامل کرد و به برخی فایلهای غیرعمومی دسترسی یافت. بر اساس توضیحات منتشرشده از سوی مقامهای استرالیایی، در این حادثه شواهدی مبنی بر دسترسی به اطلاعات شخصی یا پروندههای پزشکی افراد به دست نیامده است. با این حال، موضوع اصلی برای دولت استرالیا تنها نوع اطلاعات در معرض دسترسی نبود؛ بلکه نحوه عملکرد عامل هوش مصنوعی و تأخیر شرکت در اطلاعرسانی درباره حادثه نیز اهمیت داشت. OpenAI در اوت از فعالیت غیرمنتظره عامل آگاه شد، اما دولت استرالیا در سپتامبر از این موضوع مطلع شد.
۱۸ توصیه برای افزایش نظارت بر امنیت هوش مصنوعی
دولت استرالیا در ۱۰ نوامبر ۲۰۲۶ نتایج بررسی سریع این حادثه را منتشر کرد. این بررسی با همکاری نهادهای دولتی و امنیت سایبری انجام شد و در مجموع ۱۸ توصیه برای آمادگی بهتر در برابر رخدادهای مرتبط با هوش مصنوعی ارائه داد. یکی از مهمترین توصیهها، در نظر گرفتن گزارشدهی اجباری و زمانبندیشده برای شرکتهای هوش مصنوعی است؛ بهویژه در مواردی که عاملهای هوشمند رفتاری خارج از محدوده تعیینشده نشان میدهند یا در یک رخداد سایبری دخیل هستند.دولت همچنین اعلام کرده است که تمام ۱۸ توصیه را میپذیرد و فرایند اجرای آنها را آغاز کرده است. تقویت تبادل اطلاعات میان شرکتهای توسعهدهنده و نهادهای دولتی، افزایش توانایی دستگاههای اجرایی برای شناسایی و مدیریت رخدادهای مرتبط با AI و ارتقای سواد هوش مصنوعی کارکنان دولت از دیگر محورهای این برنامه هستند.
احتمال اصلاح قوانین کیفری و ایجاد نهاد نظارتی مستقل
یکی دیگر از محورهای مهم برنامه استرالیا، بررسی اصلاح قوانین کیفری برای برخورد با تخلفات جدی در حوزه هوش مصنوعی است. این موضوع میتواند زمینه را برای پاسخگویی بیشتر شرکتها در قبال خطرات ناشی از توسعه و استفاده از سامانههای هوشمند فراهم کند. دولت همچنین بهدنبال تقویت نظارت بر ایمنی و امنیت مدلهای پیشرفته هوش مصنوعی است. بر اساس گزارشهای منتشرشده، ایجاد یک نهاد ناظر بر ایمنی هوش مصنوعی با اختیارات ارزیابی مستقل مدلها، بررسی خطرات جدی و اعمال جریمه برای تخلفات نیز در برنامه مقرراتی این کشور قرار دارد. این اقدامات قرار است در چارچوب مقررات جدید هوش مصنوعی دنبال شوند و دولت استرالیا قصد دارد پیشنهادهای قانونی مرتبط را در سال آینده به پارلمان ارائه کند.
چرا گزارشدهی رخدادهای امنیتی هوش مصنوعی اهمیت دارد؟
عاملهای هوش مصنوعی برخلاف چتباتهای معمولی، میتوانند برای انجام وظایف مشخص با ابزارها، فایلها، وبسایتها و سامانههای دیگر تعامل داشته باشند. همین قابلیت، در صورت تعریف نادرست سطح دسترسی یا بروز رفتار پیشبینینشده، میتواند خطرات امنیتی تازهای برای سازمانها ایجاد کند. حادثه Medicare نشان داد که حتی یک فعالیت پژوهشی با هدف دسترسی به اطلاعات عمومی نیز ممکن است به دسترسی غیرمجاز به منابع غیرعمومی منجر شود. از سوی دیگر، اگر شرکت توسعهدهنده یا سازمان استفادهکننده، چنین رخدادی را بهموقع گزارش نکند، فرصت شناسایی دامنه حادثه، محدودسازی دسترسیها و جلوگیری از تکرار آن کاهش مییابد.به همین دلیل، گزارشدهی بهموقع، ارزیابی مستقل امنیت مدلها و مشخصبودن مسئولیت شرکتهای توسعهدهنده و بهرهبردار، به بخش مهمی از سیاستگذاری امنیت هوش مصنوعی تبدیل شده است.


