کلاهبرداری با تماس جعلی بانک؛ ۱۷۰ قربانی و بیش از ۳۸۰ هزار یورو خسارت در هلند
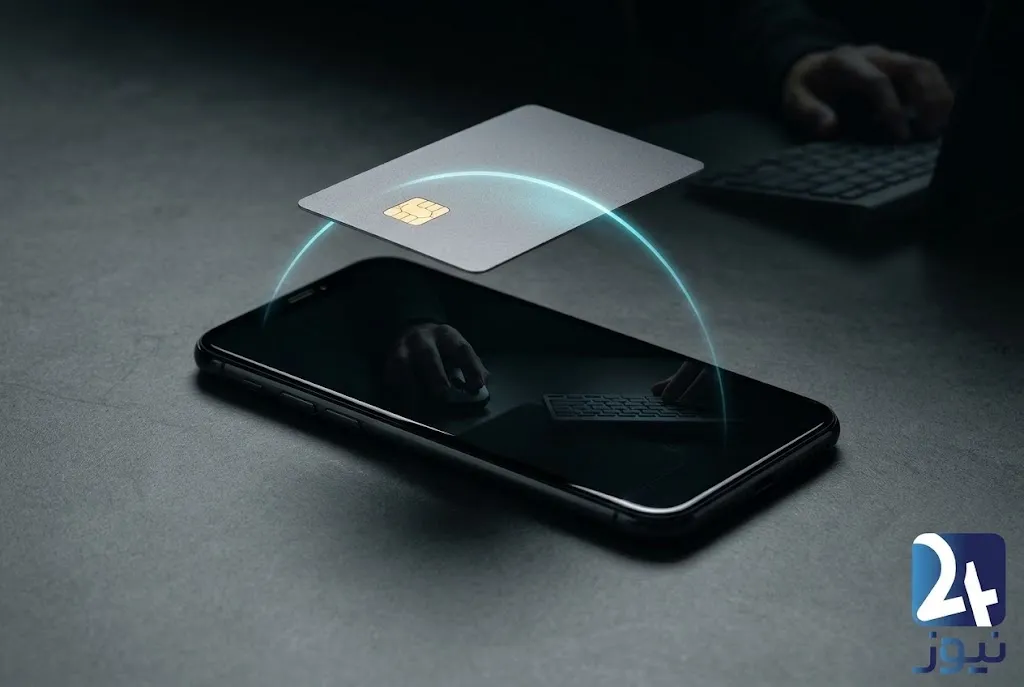
دو مظنون در هلند به اتهام کلاهبرداری بانکی با سوءاستفاده از NFC بازداشت شدند؛ پروندهای با ۱۷۰ قربانی و بیش از ۳۸۰ هزار یورو خسارت را در ادامه بخوانید.
دو مرد در هلند به اتهام دستداشتن در یک طرح کلاهبرداری بانکی بازداشت شدهاند؛ طرحی که در آن، مهاجمان با تماس تلفنی و جا زدن خود بهعنوان کارمند بانک، قربانیان را به نصب یک برنامه و قراردادن کارت بانکی کنار گوشی ترغیب میکردند. بر اساس گزارش SecurityWeek به نقل از پلیس هلند، در این پرونده بیش از ۱۷۰ نفر هدف قرار گرفتند و مجموع خسارت از ۳۸۰ هزار یورو فراتر رفت. نکته مهم این پرونده آن است که کلاهبرداران از فناوری ارتباط نزدیکبرد یا NFC سوءاستفاده کردند، اما راه را با فریب اعتماد قربانیان باز کردند.
کلاهبرداری از کجا شروع شد؟
ماجرا با یک تماس تلفنی آغاز میشد؛ تماسی که قرار بود قربانی را متقاعد کند حساب بانکیاش در معرض خطر است. مهاجمان از پیامهای صوتی تولیدشده با هوش مصنوعی استفاده میکردند تا سناریوهایی درباره مشاهده فعالیت مشکوک در حساب بانکی به مخاطب ارائه دهند. در این پیامها از افراد خواسته میشد اگر تراکنش مشکوک را انجام ندادهاند، عدد مشخصی را روی تلفن فشار دهند. پس از آن، تماس به فرد دیگری منتقل میشد که خود را کارمند بانک معرفی میکرد.
فرد تماسگیرنده به قربانی میگفت کارت بانکیاش مسدود شده یا برای رفع مشکل باید اقدام مشخصی انجام دهد. سپس او را به نصب یک برنامه و نزدیککردن کارت بانکی به گوشی تلفن همراه راهنمایی میکرد. در ظاهر، این مراحل بخشی از فرایند رفع مشکل بانکی به نظر میرسید؛ اما طبق گزارش منتشرشده، برنامه اطلاعات کارت را از طریق تراشه NFC استخراج میکرد و اطلاعات به همدستی میرسید که برای برداشت پول از دستگاه خودپرداز آماده بود.
NFC چیست و چگونه در این کلاهبرداری استفاده شد؟
NFC مخفف Near Field Communication و به معنی «ارتباطات میدان نزدیک» است؛ فناوریای که امکان تبادل اطلاعات در فاصله بسیار کوتاه را فراهم میکند. پرداخت بدون تماس با کارت بانکی یا گوشی، یکی از کاربردهای شناختهشده این فناوری است. در این روش، کارت یا دستگاه سازگار با نزدیکشدن به پایانه پرداخت میتواند اطلاعات لازم برای انجام تراکنش را منتقل کند.
در پرونده هلند، مهاجمان قربانی را متقاعد میکردند کارت بانکیاش را به گوشی نزدیک کند تا برنامهای که نصب کرده بود، اطلاعات قابل استفاده از تراشه NFC کارت را بخواند. سپس اطلاعات استخراجشده به همدست دیگری منتقل میشد تا برای برداشت وجه استفاده شود. به این ترتیب، قربانی تصور میکرد در حال همکاری با بانک برای رفع یک مشکل است، درحالیکه عملاً به مهاجمان کمک میکرد اطلاعات کارت را در اختیار بگیرند.
نکته مهم این است که NFC بهخودیخود فناوری کلاهبرداری نیست و این پرونده نیز به معنی ناامنبودن همه پرداختهای بدون تماس نیست. نقطه ورود مهاجمان، فریب تلفنی و وادارکردن قربانی به نصب برنامه و انجام کاری بود که در شرایط عادی نباید از او خواسته شود.
خسارت بیش از ۳۸۰ هزار یورو؛ دو مظنون بازداشت شدند
به گزارش SecurityWeek، پلیس هلند اعلام کرده است که در این پرونده بیش از ۳۸۰ هزار یورو، معادل حدود ۴۲۵ هزار دلار، از حسابهای ۱۷۰ قربانی برداشت شده است. دو مظنون، مردانی ۲۳ و ۲۵ ساله از شهرهای واسن و اده هلند، در ۶ اکتبر ۲۰۲۶ بازداشت شدند. بر اساس گزارش، یکی از آنها احتمالاً زیرساخت فنی عملیات را ایجاد و حملات را سازماندهی کرده بود و دیگری در هماهنگی عملیات نقش داشت.
محققان همچنین سرورهای مرتبط با این عملیات را از دسترس خارج و توقیف کردند و تلفنهای همراه و لپتاپهای مظنونان را نیز به دست آوردند. طبق گزارش منتشرشده در ۲۶ اکتبر، هر دو نفر در زمان انتشار خبر در بازداشت و در انتظار ادامه تحقیقات بودند. بازداشت به معنی صدور حکم محکومیت قطعی نیست و پرونده همچنان در مرحله رسیدگی قرار داشته است.
چطور گرفتار تماس جعلی به نام بانک نشویم؟
این پرونده نشان میدهد که کلاهبرداری بانکی همیشه با لینک جعلی یا درخواست مستقیم رمز کارت شروع نمیشود؛ گاهی مهاجم ابتدا با ایجاد ترس، قربانی را وادار میکند خودش مراحل لازم برای سرقت را انجام دهد. اگر فردی تلفنی مدعی شد حساب شما فعالیت مشکوک دارد، کارتتان مسدود شده یا برای بازگرداندن دسترسی باید برنامهای نصب کنید، بدون عجله تماس را قطع کنید و از مسیر رسمی بانک موضوع را بررسی کنید.
برای کاهش خطر، چند نکته را جدی بگیرید:
-
برنامهای را به درخواست تماسگیرنده ناشناس نصب نکنید. حتی اگر فرد نام بانک، اطلاعات عمومی شما یا جزئیاتی از حساب را میداند، هویت او را تأییدشده فرض نکنید.
-
کارت بانکی را برای رفع مشکل به گوشی فرد یا برنامه ناشناس نزدیک نکنید. پیش از هر اقدام، از طریق شماره رسمی بانک یا برنامه معتبر آن، درخواست را بررسی کنید.
-
به پیامهای اضطراری اعتماد فوری نکنید. ادعاهایی مانند «حسابتان همین حالا در حال خالیشدن است» میتوانند برای وادارکردن شما به تصمیم عجولانه طراحی شده باشند.
-
رمز پویا، PIN، کد تأیید یا اطلاعات محرمانه را در اختیار تماسگیرنده قرار ندهید. تماسگیرندهای که خود را کارمند بانک معرفی میکند، صرفاً با این ادعا قابل اعتماد نمیشود.
-
اگر برنامه مشکوکی نصب کردهاید یا اطلاعات کارت را در اختیار فرد ناشناس گذاشتهاید، سریع اقدام کنید. با بانک از مسیر رسمی تماس بگیرید، خطر را گزارش دهید و برای مسدودسازی کارت یا ایمنسازی حساب راهنمایی بگیرید. اگر پولی برداشت شده است، جزئیات تراکنش را نگه دارید و موضوع را به مراجع مسئول گزارش کنید.
جمعبندی
پرونده هلند نمونهای از ترکیب مهندسی اجتماعی، جعل هویت بانکی و سوءاستفاده از قابلیت NFC است. مهاجمان ابتدا با هشدار ساختگی درباره فعالیت مشکوک، اعتماد قربانی را جلب کردند و سپس او را به نصب برنامه و نزدیککردن کارت به گوشی سوق دادند. نتیجه، برداشت بیش از ۳۸۰ هزار یورو از حساب ۱۷۰ نفر بود.
پیام کاربردی این پرونده روشن است: اگر تماسگیرندهای برای حل مشکل بانکی از شما خواست برنامهای نصب کنید یا کارتتان را به گوشی نزدیک کنید، پیش از انجام هر کاری ارتباط را قطع و موضوع را از مسیر رسمی بانک بررسی کنید. در بسیاری از کلاهبرداریها، فناوری ابزار اجرای حمله است؛ اما تصمیمی که قربانی تحت فشار و فریب میگیرد، مسیر را برای مهاجم باز میکند.
منبع: SecurityWeek – Dutch Police Arrest Two Over NFC Relay Attacks That Drained $400,000+


