هکرها چگونه بعد از تأیید ورود، به ایمیل کاربران دسترسی پیدا میکنند؟
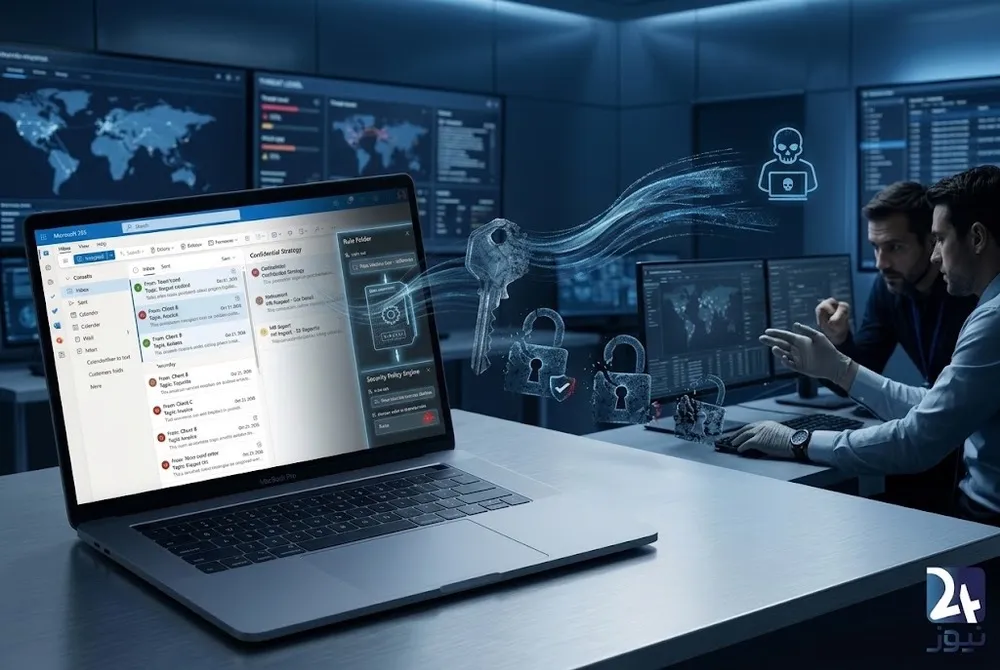
هکرها با سرقت نشست ورود به حسابهای مایکروسافت ۳۶۵ در ۷۹ سازمان دسترسی یافتند. نشانههای نفوذ و راههای محافظت از ایمیل را بخوانید.
پژوهشگران امنیت سایبری از کارزاری خبر دادهاند که در آن مهاجمان با استفاده از نشستهای ورود سرقتشده، به حسابهای مایکروسافت ۳۶۵ در ۷۹ سازمان دسترسی پیدا کردند؛ بدون آنکه برای هر ورود به رمز عبور قربانی نیاز داشته باشند. مهاجمان در برخی موارد، با ایجاد قواعد مخفی در صندوق ایمیل، پیامهای مهم را از دید صاحبان حساب پنهان کردند. این روش نشان میدهد که حتی تأیید احراز هویت دو مرحلهای نیز در برابر همه روشهای سرقت نشست مصونیت ایجاد نمیکند.
چه اتفاقی افتاد؟
بر اساس گزارشی که Help Net Security در ۲۳ اکتبر ۲۰۲۶ منتشر کرد و یافتههای شرکت امنیتی Huntress را شرح میدهد، این کارزار از ۱۴ ژوئیه تا ۲۲ سپتامبر ادامه داشت. پژوهشگران در محیطهای تحت بررسی، ۴۹۷ ورود موفق مرتبط با این فعالیت و بیش از ۲۰۰ هزار تلاش ناموفق برای ورود را ثبت کردند.
مهاجمان بهجای آنکه صرفاً رمز عبور کاربران را حدس بزنند، از توکنهای نشست ورود استفاده کردند؛ اطلاعاتی که پس از احراز هویت موفق، به سامانه اجازه میدهد کاربر را برای ادامه فعالیت شناسایی کند. اگر مهاجم بتواند این اطلاعات را سرقت کند و دوباره به کار ببرد، ممکن است بدون واردکردن مجدد رمز عبور یا گذراندن مرحله احراز هویت دو مرحلهای به خدمات حساب دسترسی پیدا کند.
این موضوع به معنای شکستن رمز عبور تمام قربانیان یا نفوذ به زیرساخت اصلی مایکروسافت نیست؛ بلکه نشان میدهد مهاجمان چگونه میتوانند از فرایند ورود معتبر کاربران سوءاستفاده کنند.
هکرها چطور از سد احراز هویت دو مرحلهای عبور کردند؟
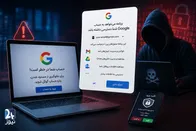
طبق بررسی Huntress، توکنهای سرقتشده از چند مسیر به دست آمده بودند. در یکی از روشها، مهاجم صفحه ورود جعلی را میان کاربر و سرویس واقعی قرار میدهد. قربانی ممکن است نام کاربری، رمز عبور و کد تأیید خود را در فرایندی وارد کند که ظاهراً طبیعی است؛ اما مهاجم اطلاعات نشست ایجادشده پس از ورود موفق را به دست میآورد.
در روش دیگر، قربانی فریب میخورد تا کدی را که مهاجم تولید کرده است، در صفحه واقعی ورود دستگاه مایکروسافت وارد کند. کاربر ممکن است تصور کند در حال اتصال دستگاه خودش است، در حالی که این اقدام میتواند دسترسی دستگاه مهاجم را نیز مجاز کند.
در هر دو حالت، مسئله فقط رمز عبور نیست؛ بلکه نحوه تأیید و واگذاری دسترسی به حساب اهمیت دارد. احراز هویت دو مرحلهای همچنان یک لایه دفاعی مهم است، اما در برابر فیشینگ واسط و سرقت نشست، بهتنهایی تضمینکننده امنیت نیست.
چرا پنهانکردن ایمیلها خطرناک است؟
پس از دسترسی به حساب، مهاجمان در برخی موارد قواعدی در صندوق ایمیل ایجاد کردند تا پیامهای مشخص حذف شوند، بهعنوان خواندهشده علامت بخورند یا به پوشههای کماستفاده منتقل شوند. در نتیجه، صاحب حساب ممکن است متوجه پیامهای امنیتی، پاسخ همکاران یا مکاتبات حساس نشود.
در یکی از موارد بررسیشده، مهاجم از حساب دسترسییافته برای ارسال ایمیلی مرتبط با حقوق و دستمزد به یک حسابدار خارجی استفاده کرد و قواعدی ساخت تا پیامهای مرتبط با پرداخت و پاسخهای حسابدار از دید صاحب حساب پنهان بمانند.
این شگرد میتواند زمینهساز کلاهبرداری از کسبوکارها شود؛ برای مثال، مهاجم با استفاده از هویت یک کارمند یا مدیر، درخواست تغییر شماره حساب مقصد یا پرداخت فوری وجه میفرستد. اگر پاسخها و هشدارهای مرتبط نیز پنهان شوند، تشخیص سوءاستفاده دشوارتر خواهد شد.
اگر حساب ایمیل شما مشکوک به نفوذ است، چه کار کنید؟
اگر از Microsoft 365 در محل کار استفاده میکنید و نشانهای از ورود غیرمجاز میبینید، موضوع را فوراً به مسئول فناوری اطلاعات یا امنیت سازمان اطلاع دهید. اقدامات زیر برای مهار دسترسی غیرمجاز اهمیت دارند:
-
نشستهای فعال را باطل کنید: از مسئول سامانه بخواهید نشستها و توکنهای مشکوک را لغو کند. تغییر رمز عبور بهتنهایی لزوماً تمام دسترسیهای باقیمانده مهاجم را از بین نمیبرد.
-
رمز عبور را تغییر دهید: این کار را از مسیر رسمی مایکروسافت و با استفاده از دستگاهی مطمئن انجام دهید؛ بهویژه اگر احتمال میدهید رمز عبور نیز افشا شده باشد.
-
روشهای احراز هویت را بررسی کنید: دستگاهها، شماره تلفنها و برنامههای احراز هویت ثبتشده را بررسی کنید و موارد ناشناس را با کمک مدیر سامانه حذف کنید.
-
قواعد صندوق ایمیل را بررسی کنید: قواعدی که پیامها را حذف میکنند، به پوشههای غیرمعمول میفرستند یا پیامهای افراد خاص را پنهان میکنند، باید بررسی شوند.
-
فعالیتهای ورود را کنترل کنید: ورودهای ناشناس، دستگاههای جدید و تغییرات امنیتی را بررسی کنید. موقعیت جغرافیایی یا نشانی IP بهتنهایی اثبات نفوذ نیست و باید همراه با سایر شواهد ارزیابی شود.
-
پرداختهای حساس را دوباره تأیید کنید: اگر از ایمیل درخواست تغییر شماره حساب یا پرداخت فوری دریافت کردهاید، پیش از انتقال وجه از طریق شماره تماس یا کانال ارتباطی مستقلی که از قبل میشناسید، صحت درخواست را بررسی کنید.
در حسابهای سازمانی، مدیران امنیت باید علاوه بر تغییر رمز عبور، نشستها را لغو کنند، روشهای احراز هویت و دستگاههای ثبتشده را بازبینی کنند و قواعد مشکوک ایمیل را حذف کنند. اگر اطلاعات سازمانی یا مالی در معرض دسترسی قرار گرفته است، بررسی رخداد باید با حفظ شواهد و مطابق فرایند امنیتی سازمان انجام شود.
چگونه احتمال سرقت نشست را کاهش دهیم؟
از لینک ورود ارسالشده در ایمیل یا پیام غیرمنتظره برای دسترسی به حساب کاری استفاده نکنید؛ آدرس سرویس را خودتان وارد کنید یا از نشانک معتبر استفاده کنید. هیچ کد اتصال دستگاه را صرفاً به درخواست یک ایمیل، تماس تلفنی یا فردی که خود را پشتیبان معرفی میکند، وارد نکنید.
برای حسابهای سازمانی، استفاده از سیاستهای دسترسی مشروط (Conditional Access)، محدودکردن روشهای ورود غیرضروری، الزام دستگاههای مدیریتشده و بررسی هشدارهای ورود مشکوک میتواند خطر را کاهش دهد. در صورت امکان، روشهای مقاوم در برابر فیشینگ مانند کلید امنیتی یا گذرکلید (Passkey) نیز انتخاب مناسبتری هستند؛ با این حال، امنیت حساب همچنان به پیکربندی صحیح و مدیریت نشستها وابسته است.
این رخداد یک پیام روشن برای کاربران و سازمانها دارد: امنیت حساب فقط به پیچیدگی رمز عبور وابسته نیست. محافظت از فرایند ورود، کنترل نشستهای فعال و بررسی تغییرات مشکوک در حساب نیز بخش مهمی از دفاع در برابر سرقت هویت دیجیتال است.
اهمیت این کارزار در استفاده از یک ضعف ساده در رفتار کاربران نیست، بلکه در سوءاستفاده از اعتماد ایجادشده پس از ورود موفق است. وقتی کاربر رمز عبور و مرحله دوم احراز هویت را با موفقیت پشت سر میگذارد، ممکن است تصور کند حسابش دیگر در معرض خطر نیست؛ در حالی که سرقت توکن نشست میتواند همین اعتماد را به نقطه ضعف تبدیل کند.
برای کسبوکارها، پیامد این نوع نفوذ تنها افشای ایمیل نیست. مهاجم ممکن است از مکاتبات واقعی برای جعل درخواست پرداخت، دسترسی به اسناد کاری یا فریب همکاران استفاده کند. به همین دلیل، کنترل نشستها، پایش قواعد صندوق ایمیل و تأیید مستقل درخواستهای مالی باید بخشی از فرایند امنیتی سازمان باشد، نه اقدامی که فقط پس از وقوع خسارت انجام میشود.
منابع