حمله سایبری به فایروالها و VPNهای سازمانی؛ افشای بیش از ۷۰ هزار اعتبارنامه
پژوهشگران امنیت سایبری از شناسایی یک کمپین گسترده با نام k0t خبر دادهاند که فایروالها و تجهیزات VPN سازمانی، از جمله محصولات Fortinet و Palo Alto Networks را هدف قرار داده است.
شرکت امنیت سایبری Group-IB در گزارشی که ۲۱ اکتبر ۲۰۲۶ منتشر کرد، از شناسایی یک کمپین گسترده برای نفوذ به تجهیزات لبه شبکه خبر داد. این بررسی با همکاری پژوهشگران NyxLab انجام شده و ابعاد مختلف فعالیت عامل تهدیدی را تشریح میکند که با نام k0t شناخته میشود.
تجهیزات لبه شبکه به سامانههایی گفته میشود که ارتباط میان شبکه داخلی یک سازمان و اینترنت را برقرار یا کنترل میکنند. فایروالها و درگاههای شبکه خصوصی مجازی (VPN) از مهمترین نمونههای این تجهیزات هستند. مهاجمان با نفوذ به این بخش از زیرساخت، ممکن است بتوانند بدون نیاز به دسترسی فیزیکی به محل سازمان، وارد شبکه داخلی شوند و اطلاعات حساس را به دست آورند.
بر اساس گزارش Group-IB، کمپین k0t محصولات مختلفی از جمله فایروالهای FortiGate و FortiWeb شرکت Fortinet و درگاههای GlobalProtect شرکت Palo Alto Networks را هدف گرفته است. شواهد جمعآوریشده نشان میدهد مهاجمان در شماری از موارد موفق شدهاند دسترسی خود را به شبکه قربانیان حفظ کنند و به استخراج اطلاعات بپردازند.
بیش از ۷۰ هزار اعتبارنامه و داده مرتبط شناسایی شد
یکی از یافتههای مهم این بررسی، شناسایی بیش از ۷۰ هزار اعتبارنامه افشاشده و داده مرتبط با تجهیزات شبکه و اطلاعات استخراجشده از سامانههای مدیریت هویت LDAP است.
اعتبارنامهها اطلاعاتی مانند نام کاربری، رمز عبور و سایر دادههای مورد استفاده برای احراز هویت را در بر میگیرند. دسترسی مهاجمان به این اطلاعات میتواند زمینه ورود غیرمجاز به حسابهای سازمانی، سرقت اطلاعات بیشتر و گسترش نفوذ در شبکه را فراهم کند.
بااینحال، آمار اعلامشده به معنای هک شدن قطعی ۷۰ هزار حساب کاربری یا نفوذ به همین تعداد سازمان نیست. گزارش منتشرشده از مجموعهای از اعتبارنامهها و دادههای مرتبط با فعالیت مهاجمان صحبت میکند و تعداد دقیق قربانیان نیز به دلیل محدودیت در شناسایی هویت برخی اهداف، بهطور کامل مشخص نشده است.
پژوهشگران همچنین دادههای این کمپین را با اطلاعات مربوط به فعالیت دیگری با نام FortiBleed مقایسه کردهاند. نتیجه این مقایسه نشان میدهد همپوشانی میان اعتبارنامههای شناساییشده در دو مجموعه ناچیز بوده است. این یافته احتمال فعالیت مجموعهای جداگانه از مهاجمان یا حضور اپراتورهای متفاوت در عملیات مرتبط را مطرح میکند، اما برای تعیین رابطه دقیق میان این فعالیتها به بررسی بیشتری نیاز است.
مهاجمان چگونه به فایروالها و VPNها نفوذ میکنند؟
بررسیهای Group-IB نشان میدهد مهاجمان برای پیدا کردن اهداف، از روش شناسایی گسترده تجهیزات متصل به اینترنت استفاده میکنند. در این روش، مهاجمان بهجای انتخاب یک سازمان مشخص و بررسی زیرساخت آن، مجموعه بزرگی از دستگاههای قابلدسترسی از اینترنت را شناسایی میکنند و سپس سراغ اهداف آسیبپذیر میروند.
ابزارهایی مانند FOFA و ZoomEye امکان جستوجو و شناسایی تجهیزات متصل به اینترنت را فراهم میکنند. مهاجمان با استفاده از چنین سرویسهایی میتوانند فهرستی از درگاههای VPN و فایروالها تهیه کنند و دستگاههای موردنظر خود را بر اساس نوع محصول یا ویژگیهای فنی فیلتر کنند.
در مرحله بعد، مهاجمان تلاش میکنند از طریق آسیبپذیریهای شناختهشده یا حدس زدن رمزهای عبور به دستگاهها دسترسی پیدا کنند. گزارش Group-IB به استفاده از ابزارهای اختصاصی برای بررسی و هدف قرار دادن تجهیزات Fortinet و درگاههای GlobalProtect اشاره میکند.
یکی از آسیبپذیریهای مطرحشده در این گزارش، CVE-2025-64446 است که محصولات FortiWeb را تحت تأثیر قرار میدهد. این نقص امنیتی از نوع پیمایش مسیر است و میتواند به مهاجم احرازنشده اجازه دهد با ارسال درخواستهای دستکاریشده، فرمانهای مدیریتی غیرمجاز اجرا کند.
آسیبپذیری دیگر با شناسه CVE-2026-0257 شناخته میشود و به درگاه و دروازه GlobalProtect در پیکربندیهای آسیبپذیر PAN-OS و Prisma Access مربوط است. بهرهبرداری موفق از این نقص میتواند امکان دور زدن محدودیتهای احراز هویت و برقراری اتصال غیرمجاز VPN را فراهم کند.
وجود این آسیبپذیریها به معنای آسیبپذیر بودن تمام نسخههای این محصولات نیست. نوع پیکربندی، نسخه نرمافزار و وضعیت نصب بهروزرسانیهای امنیتی در میزان خطر نقش تعیینکننده دارند.
حفظ دسترسی و سرقت اطلاعات پس از نفوذ
فعالیت مهاجمان با ورود اولیه به تجهیزات شبکه پایان نمییابد. بر اساس یافتههای پژوهشگران، پس از دستیابی به شبکه قربانی، بررسی ساختار داخلی سازمان و جمعآوری اعتبارنامههای بیشتر از جمله اقدامات بعدی مهاجمان است.
در این مرحله، ابزارهای مدیریتی و امنیتی مختلفی برای شناسایی رایانهها، سرویسها، حسابهای کاربری و منابع اشتراکی شبکه به کار گرفته میشوند. ابزارهایی مانند NetExec، Impacket، Kerbrute و Mimikatz نیز در میان ابزارهای مشاهدهشده در این فعالیت قرار دارند.
مهاجمان برای حفظ دسترسی به شبکه قربانی از ابزارهای مدیریت و کنترل از راه دور مانند MeshCentral و Atera استفاده کردهاند. همچنین نام ابزارهایی مانند AnyDesk و Teramind در بررسیهای انجامشده دیده شده است. این نرمافزارها کاربردهای قانونی دارند، اما استفاده غیرمجاز از آنها میتواند به مهاجمان اجازه دهد ارتباط خود را با سامانههای آلوده حفظ کنند.
پژوهشگران به استفاده از چارچوب AdaptixC2 نیز اشاره کردهاند؛ ابزاری که قابلیتهای لازم برای مدیریت ارتباط با سامانههای تحت کنترل مهاجم را فراهم میکند.
در بخش استخراج اطلاعات، شواهدی از استفاده از Rclone برای انتقال دادهها به فضای ذخیرهسازی ابری Wasabi S3 و سرویس MEGA به دست آمده است. انتقال اطلاعات به سرویسهای ابری میتواند تشخیص خروج دادههای حساس از شبکه را دشوارتر کند؛ بهویژه زمانی که سازمانها از همین سرویسها برای فعالیتهای عادی خود استفاده میکنند.
ارتباط احتمالی با گروههای باجافزاری Qilin و The Gentlemen
یکی از بخشهای مهم گزارش، بررسی ارتباط احتمالی کمپین k0t با گروههای باجافزاری Qilin و The Gentlemen است. بر اساس یافتههای پژوهشگران، نام برخی از سازمانهایی که در جریان این کمپین هدف قرار گرفتهاند، بعدها در وبسایتهای افشای اطلاعات این گروههای باجافزاری مشاهده شده است. این وبسایتها معمولا برای انتشار اطلاعات سرقتشده از قربانیان و اعمال فشار بر سازمانها استفاده میشوند.
این همپوشانی میتواند نشاندهنده وجود ارتباط میان دسترسی اولیه به شبکهها و عملیات باجافزاری باشد. برای مثال، ممکن است دسترسی به شبکه یک سازمان در اختیار گروه دیگری قرار گرفته باشد یا مهاجمان در چارچوب فعالیتهای مرتبط با باجافزارها عمل کرده باشند.
بااینحال، Group-IB تأکید کرده است که رابطه مستقیم میان اپراتورهای کمپین k0t و گروههای Qilin و The Gentlemen هنوز تأیید نشده است. ازاینرو، نمیتوان با قطعیت گفت که این کمپین به صورت مستقیم به دستور این گروهها اجرا شده است.
پژوهشگران احتمال میدهند عاملان این فعالیت در نقش دلال دسترسی اولیه (Initial Access Broker) عمل کنند؛ یعنی به شبکه سازمانها نفوذ کنند و دسترسی بهدستآمده را برای استفادههای بعدی در اختیار سایر مجرمان سایبری قرار دهند.
کدام مناطق بیشتر تحت تأثیر قرار گرفتهاند؟
بررسی دامنههای منحصربهفرد شناساییشده در دادههای این کمپین نشان میدهد سهم آسیا و اقیانوسیه حدود ۳۷.۶ درصد و سهم آمریکای لاتین حدود ۳۱.۹ درصد بوده است. اروپا و خاورمیانه و شمال آفریقا نیز در میان مناطق مشاهدهشده قرار دارند.
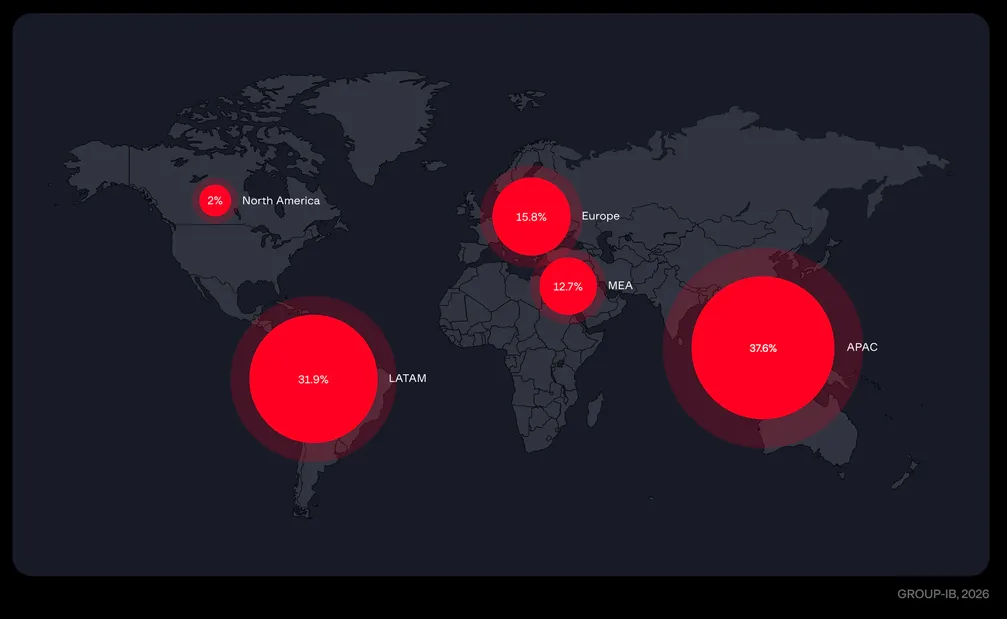
پژوهشگران هشدار دادهاند که این آمار بهتنهایی نشان نمیدهد مهاجمان به صورت عمدی مناطق مشخصی را هدف گرفتهاند. از آنجا که روش اصلی شناسایی مبتنی بر جستوجوی انبوه تجهیزات در معرض اینترنت بوده است، توزیع جغرافیایی قربانیان میتواند بازتابی از پراکندگی دستگاههای آسیبپذیر و قابلشناسایی در مناطق مختلف باشد.
این الگو نشان میدهد هر سازمانی که تجهیزات شبکه خود را بدون حفاظت کافی در معرض اینترنت قرار داده باشد، ممکن است در معرض چنین حملاتی قرار گیرد؛ فارغ از اینکه در کدام صنعت فعالیت میکند.
چگونه میتوان خطر حملات به فایروالها و VPNهای سازمانی را کاهش داد؟
گزارش Group-IB بر اهمیت رفع آسیبپذیریهای شناختهشده و بررسی امنیت تجهیزات لبه شبکه تأکید میکند. سازمانها برای کاهش خطر نفوذ باید وضعیت بهروزرسانی فایروالها و درگاههای VPN خود را بررسی کنند و اصلاحیههای امنیتی مربوط به نسخههای آسیبپذیر را نصب کنند.
محدود کردن دسترسی مدیریتی به تجهیزات شبکه از طریق اینترنت عمومی نیز میتواند احتمال شناسایی و هدف قرار گرفتن این دستگاهها را کاهش دهد. دسترسی مدیریتی بهتر است به شبکههای مورد اعتماد یا مسیرهای ارتباطی کنترلشده محدود شود.
در صورت احتمال افشای اطلاعات ورود، تغییر رمزهای عبور و اعتبارنامههای مرتبط با تجهیزات شبکه و حسابهای LDAP اهمیت زیادی دارد. سازمانها همچنین باید حسابهای دارای دسترسی بالا، نشستهای فعال و تغییرات غیرمعمول در تنظیمات تجهیزات را بررسی کنند.
فعالسازی احراز هویت چندعاملی برای دسترسیهای VPN، پایش تلاشهای ناموفق ورود و بررسی استفاده غیرمجاز از ابزارهای مدیریت از راه دور نیز میتواند به شناسایی فعالیتهای مشکوک کمک کند.
در نهایت، سازمانها باید ترافیک خروجی شبکه، اجرای ابزارهایی مانند Rclone و ارتباطات غیرعادی با سرویسهای ابری را زیر نظر داشته باشند. بررسی گزارشهای فایروال، VPN، سامانههای احراز هویت و ابزارهای امنیتی نقاط پایانی میتواند در شناسایی نشانههای نفوذ و محدود کردن خسارت مؤثر باشد.
پایش مداوم امنیت فایروالها و ویپیانها در سازمانها
کمپین سایبری k0t نشان میدهد تجهیزات لبه شبکه همچنان یکی از مسیرهای مهم نفوذ به زیرساخت سازمانها هستند. شناسایی گسترده دستگاههای متصل به اینترنت، بهرهبرداری از آسیبپذیریهای شناختهشده، سرقت اعتبارنامهها و استفاده از ابزارهای قانونی برای حفظ دسترسی، مجموعهای از روشهایی هستند که میتوانند زمینه نفوذ عمیقتر به شبکه سازمانی را فراهم کنند.
شناسایی بیش از ۷۰ هزار اعتبارنامه و داده مرتبط، همراه با مشاهده نام برخی قربانیان در وبسایتهای افشای اطلاعات گروههای باجافزاری، اهمیت این تهدید را برجسته میکند. بااینحال، تعداد دقیق سازمانهای قربانی و رابطه مستقیم مهاجمان با گروههای باجافزاری همچنان به بررسی بیشتری نیاز دارد.
برای مقابله با چنین تهدیدهایی، سازمانها باید امنیت فایروالها و VPNها را بهطور مستمر ارزیابی کنند، اصلاحیههای امنیتی را بهموقع نصب کنند و دسترسیهای مدیریتی و اعتبارنامههای حساس را با دقت بیشتری زیر نظر بگیرند.


