پیامک مالیات و کالابرگ واقعی است یا تله کلاهبرداران؟
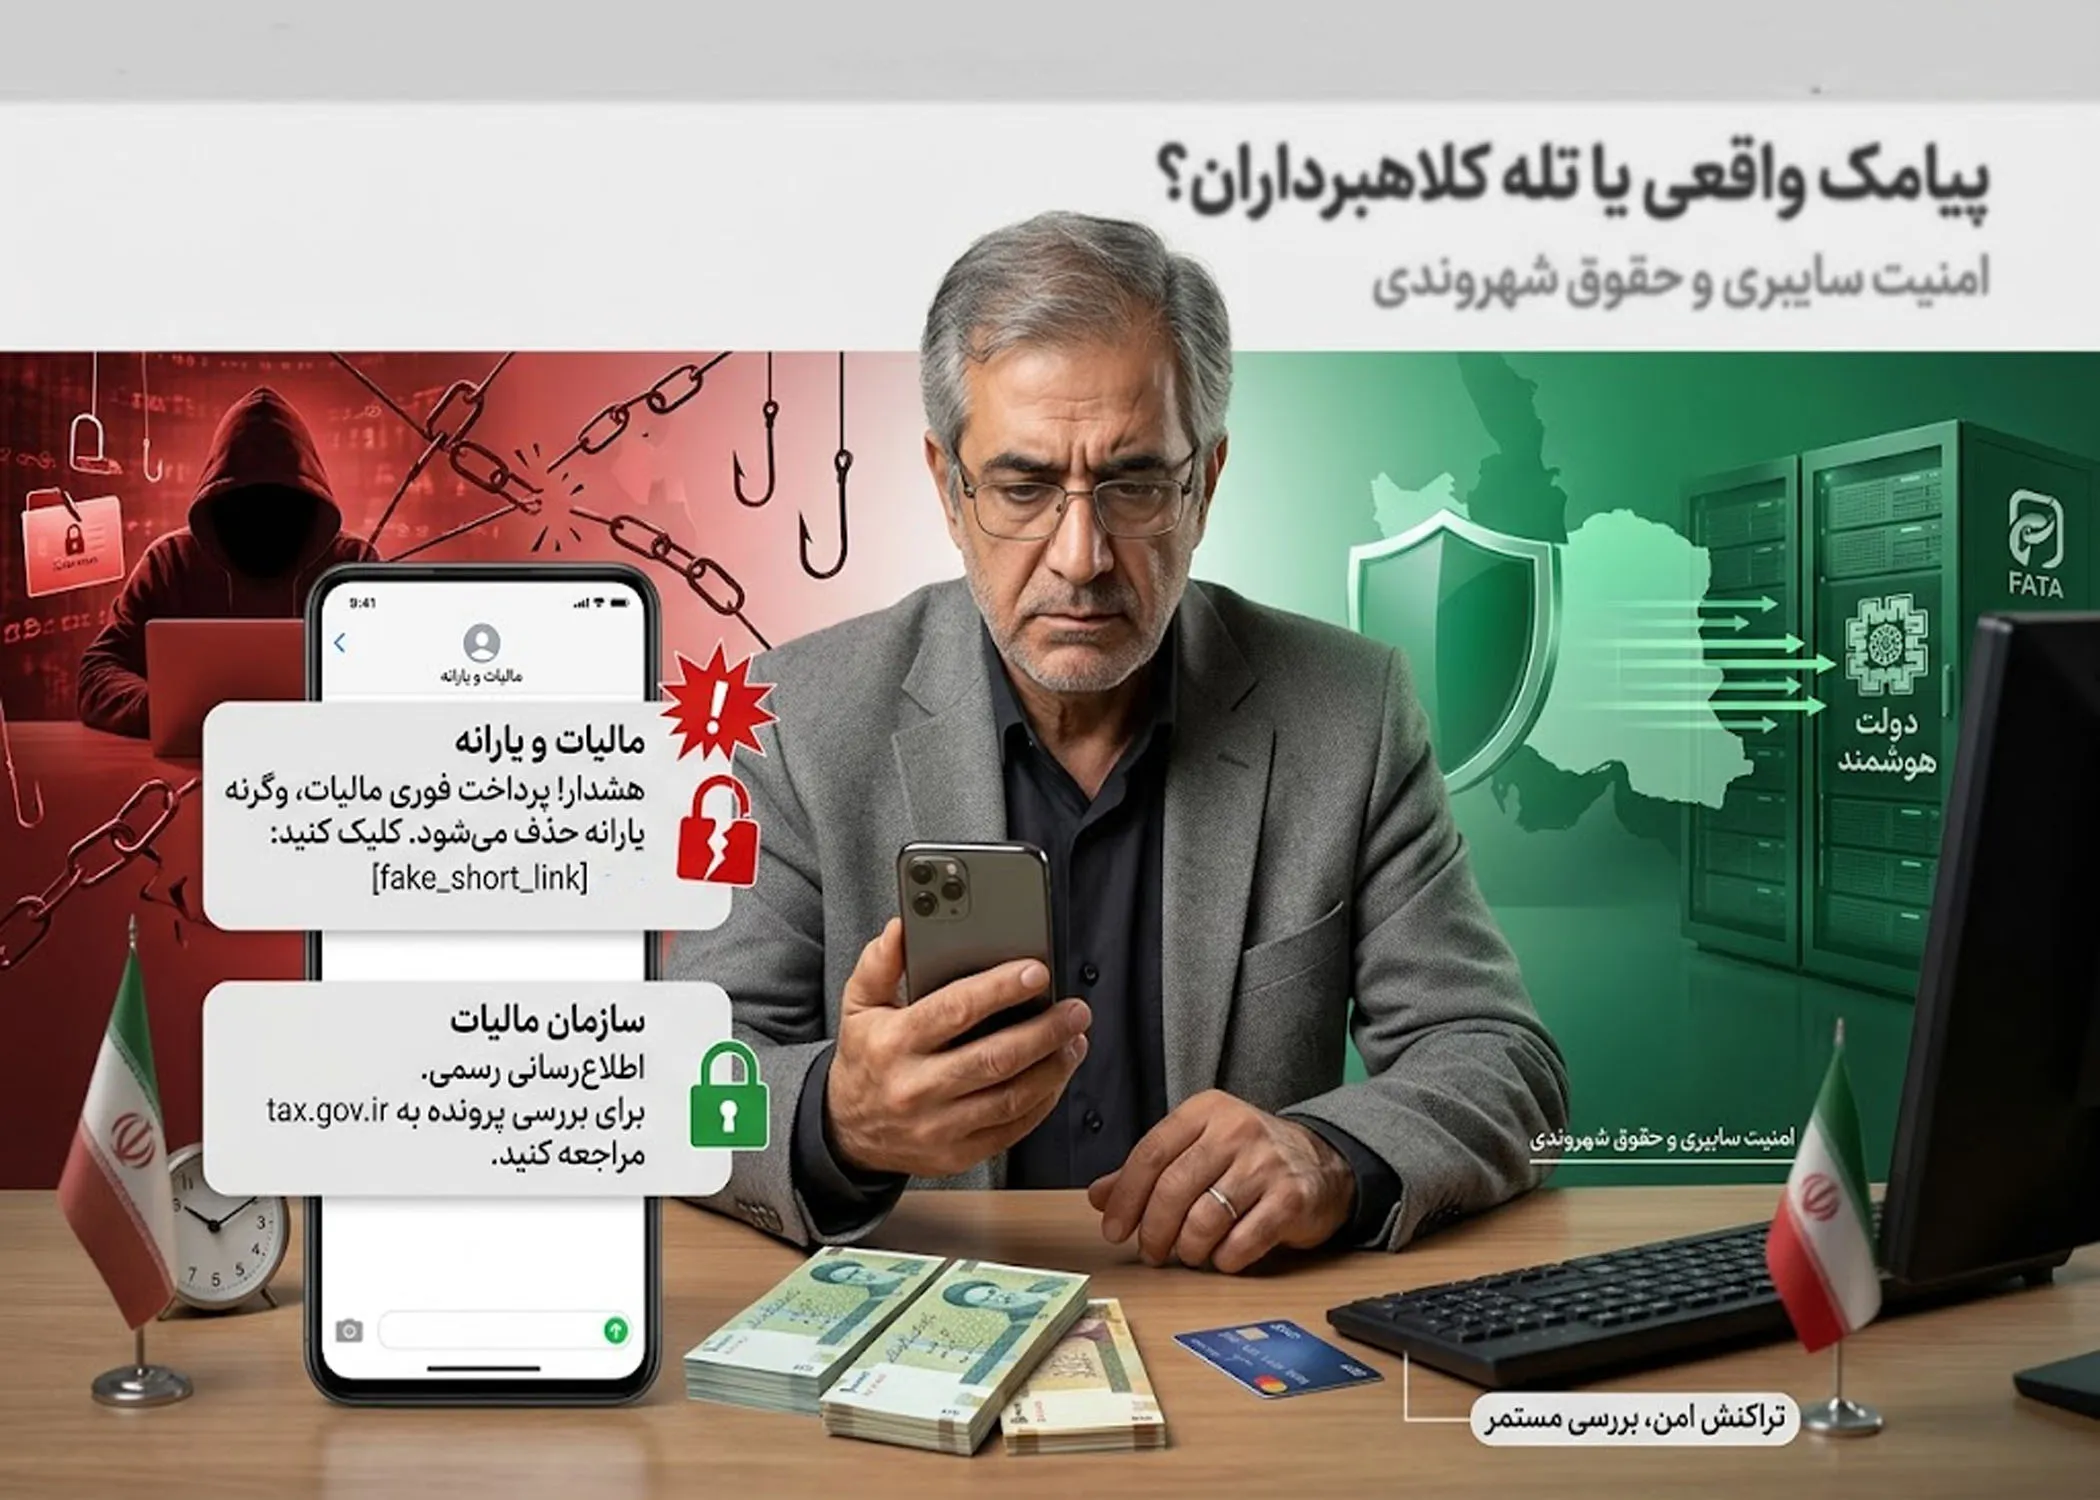
پیامک مالیات یا کالابرگ دریافت کردهاید؟ نشانههای فیشینگ، روش بررسی درخواستهای دولتی و اقدامات لازم برای جلوگیری از سرقت اطلاعات و پول را بخوانید.
همزمان با انتشار پیامکهای مربوط به مالیات، افزایش اعتبار کالابرگ و سرشماری سال ۱۴۰۵، تشخیص پیامهای رسمی از پیامکهای جعلی اهمیت بیشتری پیدا کرده است. خبرگزاری تسنیم در ۲۰ مهر ۱۴۰۵ گزارشی درباره این اطلاعرسانیها منتشر کرد؛ موضوعی که از منظر امنیت سایبری نیز اهمیت دارد، زیرا مجرمان میتوانند از عنوان خدمات دولتی برای جلب اعتماد مردم و هدایت آنها به صفحات جعلی استفاده کنند. در چنین شرایطی، یک پیامک با ظاهر اداری و وعده دریافت اعتبار یا هشدار درباره پرونده مالیاتی میتواند کاربر را به اقدامی عجولانه ترغیب کند. هرچند انتشار پیامکهای دولتی بهخودیخود نشانه وقوع کلاهبرداری نیست، اما استفاده از موضوعات مالی و خدمات عمومی برای فریب کاربران، یکی از سناریوهایی است که باید در برابر آن آمادگی داشت.
چگونه پیامکهای دولتی به ابزار فیشینگ تبدیل میشوند؟
در کلاهبرداریهای پیامکی، مهاجم معمولاً تلاش میکند مخاطب را با یک درخواست فوری روبهرو کند؛ برای مثال، پیام ادعا میکند که اعتبار کالابرگ تنها پس از تکمیل اطلاعات فعال میشود، پرونده مالیاتی نیازمند پرداخت فوری است یا اطلاعات خانوار باید در مهلت مشخصی اصلاح شود. لینک درجشده در پیام ممکن است کاربر را به صفحهای شبیه درگاههای رسمی هدایت کند و از او بخواهد اطلاعات هویتی، مشخصات بانکی یا کد تأیید پیامکی خود را وارد کند. در برخی سناریوها نیز بهجای دریافت مستقیم اطلاعات، از کاربر خواسته میشود برنامهای خارج از فروشگاههای معتبر نصب کند. چنین برنامهای، بسته به قابلیتها و مجوزهایی که دریافت میکند، ممکن است امکان دسترسی غیرمجاز به اطلاعات دستگاه یا سوءاستفاده از پیامکها را فراهم کند. هدف این روشها سوءاستفاده از اعتماد کاربر به نام نهادهای رسمی و کاهش فرصت بررسی پیش از کلیک است؛ بااینحال، این سناریوها را نباید بدون شواهد مستقل بهعنوان شرح یک کلاهبرداری مشخص و تازه معرفی کرد.
یکی از اشتباهات رایج، اعتماد به نام فرستنده، ظاهر رسمی پیام یا وجود لوگوی یک سازمان است. این نشانهها بهتنهایی اعتبار پیام را اثبات نمیکنند و حتی اطلاعات شخصی درجشده در متن نیز لزوماً به معنای واقعی بودن درخواست نیست. از سوی دیگر، وجود قفل امنیتی کنار نشانی وبسایت فقط رمزگذاری ارتباط را نشان میدهد و تضمینی برای معتبر بودن صاحب سایت نیست. کاربران باید به دامنه اصلی وبسایت توجه کنند و در صورت دریافت پیام درباره مالیات، کالابرگ یا سایر خدمات دولتی، بهجای کلیک روی لینک پیامک، نشانی مرجع مربوط را مستقلاً پیدا کنند. برای بررسی پرونده مالیاتی میتوان از وبسایت رسمی سازمان امور مالیاتی کشور به نشانی tax.gov.ir استفاده کرد و برای پیگیری خدمات دولتی نیز باید اطلاعیههای رسمی و مسیرهای معرفیشده از سوی دستگاه مسئول را ملاک قرار داد. نشانی my.gov.ir نیز در گزارشهای مربوط به خدمات دولت هوشمند مطرح شده است؛ بااینحال، فعال بودن هر درخواست یا فرم باید از اطلاعیه رسمی همان طرح بررسی شود.
کدام نشانهها میتوانند زنگ خطر باشند؟
درخواست پرداخت فوری از طریق یک درگاه ناشناس، تهدید به حذف یارانه یا اعتبار، درخواست رمز بانکی و کد یکبارمصرف، وادارکردن کاربر به نصب فایل APK یا اعطای مجوزهای غیرعادی به برنامه، از نشانههایی هستند که باید جدی گرفته شوند. البته وجود هرکدام از این موارد بهتنهایی برای اثبات جعلی بودن پیام کافی نیست؛ مهم آن است که درخواست از چه مسیری ارائه شده و آیا میتوان آن را از طریق مرجع رسمی تأیید کرد. اگر پیام درباره پرداخت مالیات یا مشاهده ابلاغیه است، کاربر باید جزئیات را در سامانه رسمی بررسی کند و اگر موضوع به کالابرگ مربوط میشود، شرایط و مراحل اعلامشده را از مراجع مسئول پیگیری کند. هیچگاه نباید صرفاً برای جلوگیری از حذف یک مزیت یا ازدستدادن یک مهلت ادعایی، اطلاعات حساس را در صفحهای وارد کرد که اعتبار آن مستقلاً بررسی نشده است.
خطر اصلی زمانی افزایش پیدا میکند که کاربر علاوه بر بازکردن لینک، اطلاعات ورود یا بانکی خود را نیز وارد کند، کد تأیید را در اختیار صفحه جعلی بگذارد یا برنامهای ناشناس را نصب کند. اگر تنها لینک باز شده و اطلاعاتی وارد نشده باشد، لزوماً به معنای هک شدن گوشی یا حساب بانکی نیست؛ در این وضعیت، صفحه را ببندید، فایل احتمالی را اجرا نکنید و از ادامه تعامل خودداری کنید. اما اگر رمز حساب وارد شده است، باید از یک دستگاه مطمئن آن را تغییر داد و دسترسیهای فعال حساب را بررسی کرد. در صورت واردکردن اطلاعات بانکی یا مشاهده تراکنش مشکوک، تماس فوری با بانک از طریق شماره رسمی و درخواست راهنمایی برای محافظت از حساب و ابزار پرداخت اهمیت دارد. اگر برنامه ناشناس نصب شده باشد، باید دسترسیهای آن بررسی و در صورت لزوم از مسیرهای معتبر برای حذف آن و ارزیابی امنیت دستگاه اقدام شود. نگهداری متن پیام، زمان دریافت، نشانی لینک و مستندات تراکنش نیز میتواند برای پیگیری موضوع مفید باشد.
در برخی موارد، نگرانی کاربران تنها به پیامک جعلی محدود نمیشود و ممکن است فرد در کارتابل مالیاتی خود با اطلاعات معاملهای روبهرو شود که آن را نمیشناسد. چنین وضعیتی بهتنهایی ثابت نمیکند حساب کاربری او هک شده یا جرم مشخصی رخ داده است، اما لازم است جزئیات ثبتشده از مسیر رسمی بررسی شود. اگر اطلاعات با واقعیت مطابقت ندارد، باید مستندات مربوط نگهداری و از سازوکار اعلام مغایرت یا اعتراض معرفیشده در سامانه رسمی استفاده شود. ارسال تصویر مدارک هویتی، رمز حساب یا کدهای تأیید به شمارههای ناشناس راهکار مناسبی برای پیگیری نیست؛ هرگونه درخواست تکمیلی باید از مسیر قابلتأیید همان سازمان انجام شود.
پیامک را بررسی کنید، نه اینکه فوراً به آن اعتماد کنید
پیامکهای مربوط به مالیات، کالابرگ و سرشماری میتوانند بخشی از اطلاعرسانی عادی دستگاههای دولتی باشند و نباید همه آنها را جعلی دانست. در مقابل، اهمیت این خدمات برای مردم میتواند زمینهای برای سوءاستفاده از اعتماد عمومی ایجاد کند؛ بهویژه زمانی که پیام با تهدید، وعده مالی یا درخواست اقدام فوری همراه است. راهکار مؤثر، نادیدهگرفتن همه پیامها نیست، بلکه بررسی درخواست از مسیر رسمی، خودداری از ورود اطلاعات حساس در صفحات ناشناس و واکنش سریع به نشانههای دسترسی غیرمجاز است. کاربران با چند اقدام ساده، از جمله بررسی مستقل نشانی وبسایت، پرهیز از نصب برنامههای ناشناس و تماس با بانک در صورت مشاهده تراکنش مشکوک، میتوانند احتمال خسارت را کاهش دهند. در نهایت، پیش از هر کلیک یا پرداختی باید مطمئن شد درخواست واقعاً از سوی مرجع مسئول ارائه شده است؛ زیرا در کلاهبرداریهای پیامکی، چند لحظه بررسی میتواند مانع از افشای اطلاعات یا از دست رفتن پول شود.


