مراقب پیامهای جعلی با نام اپل باشید؛ چگونه هشدار جاسوسافزاری واقعی را تشخیص دهیم؟
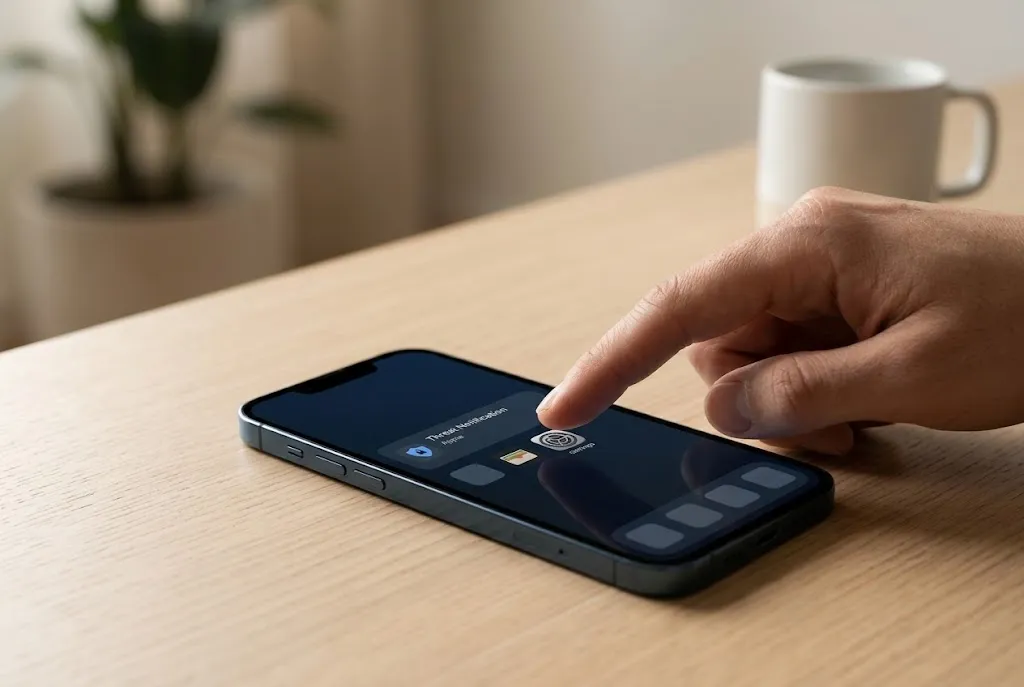
هشدار جاسوسافزاری اپل را چگونه تشخیص دهیم؟ روش بررسی اعلان واقعی، مقابله با پیامهای جعلی و اقدامات ضروری پس از دریافت هشدار را بخوانید.
پس از انتشار خبر دریافت هشدارهای امنیتی اپل از سوی برخی نمایندگان پارلمان و مقامهای دولتی آلمان، موضوع هشدارهای جاسوسافزاری این شرکت دوباره مورد توجه قرار گرفته است. اما دریافت پیامی با عنوان هشدار امنیتی اپل لزوماً به معنای واقعیبودن آن نیست. از سوی دیگر، دریافت هشدار رسمی نیز بهتنهایی ثابت نمیکند که گوشی آلوده شده است. اپل روش مشخصی برای بررسی اصالت این اعلانها معرفی کرده است؛ روشی که میتواند مانع افتادن کاربران در دام پیامهای جعلی و سرقت اطلاعات حساب کاربری آنها شود.
هشدار جاسوسافزاری اپل چیست و چرا باید آن را جدی گرفت؟
اپل زمانی برای یک کاربر هشدار تهدید ارسال میکند که بر اساس اطلاعات و بررسیهای امنیتی خود، نشانههایی از هدفگیری فردی او با جاسوسافزارهای تجاری پیشرفته شناسایی کرده باشد. این حملات با کلاهبرداریهای معمول اینترنتی تفاوت دارند؛ زیرا مهاجمان ممکن است از ابزارها و منابع پیچیدهای برای هدف قراردادن تعداد محدودی از افراد مشخص استفاده کنند.
این نوع جاسوسافزارها میتوانند در صورت موفقیت حمله، به اطلاعات حساسی مانند پیامها، تماسها، مخاطبان، موقعیت مکانی و سایر دادههای دستگاه دسترسی پیدا کنند. در برخی موارد نیز امکان دسترسی به میکروفون یا دوربین وجود دارد.
اپل تأکید میکند هشدارهای تهدید این شرکت، هشدارهایی با سطح اطمینان بالا درباره هدفگیری فرد هستند و باید جدی گرفته شوند؛ بااینحال، دریافت هشدار بهتنهایی مشخص نمیکند که مهاجم حتماً موفق به نفوذ شده است.
هشدارهای اپل به چه شکلی ارسال میشوند؟
بر اساس راهنمای رسمی اپل، هشدار تهدید ممکن است از چند مسیر به کاربر نمایش داده شود:
-
صفحه قفل آیفون: اعلان امنیتی روی صفحه قفل دستگاه ظاهر میشود.
-
تنظیمات آیفون: هشدار در بخش تنظیمات دستگاه نیز قابل مشاهده است.
-
ایمیل: اپل به نشانیهای ایمیل متصل به حساب کاربری Apple Account پیام اطلاعرسانی ارسال میکند.
-
وبسایت حساب اپل: پس از ورود مستقیم به نشانی
account.apple.com، در صورت وجود هشدار معتبر، اعلان آن در بالای صفحه حساب نمایش داده میشود.
نکته مهم این است که شکل و مسیر نمایش اعلانها ممکن است با توجه به مدل دستگاه و نسخه سیستمعامل متفاوت باشد. بنابراین نباید صرفاً با مشاهده یک ایمیل یا پیامک، درباره واقعیبودن هشدار تصمیم گرفت.
چگونه هشدار واقعی اپل را از پیام جعلی تشخیص دهیم؟
یکی از خطرهای مهم پس از انتشار اخبار امنیتی، سوءاستفاده کلاهبرداران از نگرانی کاربران است. ممکن است مجرمان با ارسال پیامک، ایمیل یا پیام در شبکههای اجتماعی، خود را نماینده اپل معرفی کنند و از کاربر بخواهند برای جلوگیری از هکشدن گوشی روی لینکی کلیک کند یا اطلاعات حسابش را وارد کند.
برای جلوگیری از این اتفاق، اپل یک روش مشخص برای بررسی اصالت هشدار معرفی کرده است.
۱. از طریق سایت رسمی اپل بررسی کنید
بهجای کلیک روی لینک موجود در پیام یا ایمیل، نشانی account.apple.com را خودتان در مرورگر وارد کنید. پس از ورود به حساب کاربری، اگر اپل برای شما هشدار تهدید ارسال کرده باشد، اعلان مربوط به آن در بالای صفحه نمایش داده میشود.
این روش یکی از مطمئنترین راهها برای بررسی اصالت هشدار است؛ زیرا کاربر را از مسیرهای احتمالی جعلی دور میکند.
۲. درخواست رمز عبور یا کد تأیید را جدی بگیرید
اپل در هشدارهای رسمی تهدید، از کاربر نمیخواهد رمز عبور Apple Account یا کد تأیید خود را از طریق ایمیل یا تماس تلفنی اعلام کند.
همچنین در این اعلانها از کاربر خواسته نمیشود برای تأیید هشدار، فایل یا برنامهای نصب کند یا پروفایل پیکربندی ناشناس روی گوشی قرار دهد.
بنابراین اگر پیامی با عنوان هشدار اپل از شما رمز عبور، کد تأیید یا اطلاعات حساس درخواست کرد، آن را مشکوک بدانید.
۳. برای رفع مشکل، برنامه ناشناس نصب نکنید
ممکن است یک پیام جعلی ادعا کند گوشی شما آلوده شده و برای پاکسازی آن باید اپلیکیشن خاصی نصب کنید. چنین درخواستی را نباید بدون بررسی و تأیید از مسیر رسمی اپل اجرا کرد.
برای بررسی هشدار، نیازی به اعتماد به لینکهای ارسالشده از سوی فرستنده ناشناس ندارید.
اگر هشدار واقعی اپل را دریافت کردیم، چه کار کنیم؟
اگر پس از ورود مستقیم به حساب اپل، وجود هشدار تأیید شد، موضوع را مانند یک هشدار امنیتی جدی در نظر بگیرید. اقدامات زیر میتواند به کاهش خطر کمک کند:
۱. دستورالعمل رسمی اپل را دنبال کنید.
جزئیات هشدار و توصیههای امنیتی ارائهشده را از مسیر رسمی بررسی کنید. این توصیهها ممکن است با توجه به نوع تهدید و دستگاه متفاوت باشند.
۲. سیستمعامل دستگاه را بهروزرسانی کنید.
آخرین نسخه منتشرشده و بهروزرسانیهای امنیتی iOS را نصب کنید. بهروزرسانیها میتوانند آسیبپذیریهای شناختهشده را برطرف کنند؛ هرچند بهتنهایی تضمین نمیکنند که دستگاهی که احتمالاً هدف حمله قرار گرفته، پاکسازی شده باشد.
۳. حالت Lockdown Mode را بررسی کنید.
حالت Lockdown Mode یا «حالت قفل» یکی از قابلیتهای امنیتی اپل برای کاهش سطح حمله به دستگاه است. این قابلیت برخی امکانات و عملکردهای دستگاه را محدود میکند تا مسیرهای احتمالی سوءاستفاده از آن کاهش یابد.
اپل فعالسازی این حالت را برای افرادی که هشدار تهدید دریافت کردهاند، از جمله اقدامات حفاظتی پیشنهادی میداند. این قابلیت جایگزین بررسی تخصصی دستگاه نیست و ممکن است استفاده از برخی امکانات را محدود کند.
۴. از متخصصان امنیت دیجیتال کمک بگیرید.
اپل به دریافتکنندگان هشدار توصیه میکند در صورت امکان از کمک متخصصان امنیتی استفاده کنند. یکی از منابع معرفیشده در راهنمای اپل، خط کمک امنیت دیجیتال سازمان Access Now است که به افراد هدف حملات پیشرفته کمک میکند.
۵. اطلاعات حساب و دستگاه را ایمن نگه دارید.
از رمز عبور قوی و منحصربهفرد برای Apple Account استفاده کنید، احراز هویت دو مرحلهای را فعال نگه دارید و از ارائه کدهای تأیید به دیگران خودداری کنید. همچنین برنامهها را از منابع معتبر نصب کنید.
آیا کاربران عادی هم باید نگران جاسوسافزارهای پیشرفته باشند؟
اپل میگوید اکثریت بسیار زیادی از کاربران هرگز هدف حملات جاسوسافزارهای تجاری پیشرفته قرار نمیگیرند. این حملات معمولاً افراد مشخصی را بر اساس هویت، موقعیت یا فعالیتهایشان هدف میگیرند؛ از جمله برخی روزنامهنگاران، فعالان مدنی، سیاستمداران و دیپلماتها. بنابراین نباید انتشار خبر دریافت هشدار از سوی مقامهای آلمانی را به معنای آلودهبودن گسترده گوشیهای آیفون یا هدفگیری همه کاربران تلقی کرد. بااینحال، این موضوع یک درس مهم برای همه کاربران دارد: هشدارهای امنیتی را از مسیر رسمی بررسی کنید، به پیامهای اضطراری ناشناس اعتماد نکنید و امنیت حسابهای کاربری و دستگاههای خود را جدی بگیرید.
هشدار جاسوسافزاری اپل؛ ماجرای آلمان چه بود؟
در ۲ نوامبر ۲۰۲۶ برابر با ۱۱ آبان ۱۴۰۵، گزارشهایی درباره دریافت هشدارهای اپل از سوی برخی نمایندگان پارلمان و اعضای دولت آلمان منتشر شد.
به گزارش یورونیوز، کارستن ویلدبرگر، وزیر دیجیتال آلمان، دریافت این هشدارها را تأیید کرد. بر اساس اطلاعاتی که او از نامه اداره فدرال امنیت اطلاعات آلمان (BSI) در اختیار داشت، هشدارها از ۲۹ اکتبر به دستگاههای افراد هدفگرفتهشده رسیده بودند.
مقامهای آلمانی به افراد دریافتکننده هشدار توصیه کردند با احتیاط با دستگاههای خود برخورد کنند؛ زیرا از اعلان اپل نمیتوان با قطعیت فهمید که تلاش برای نفوذ موفق بوده است یا خیر.
تا زمان انتشار این گزارش، هویت عاملان احتمالی و تعداد دقیق افراد هدفگرفتهشده بهصورت عمومی اعلام نشده بود.
منابع
-
راهنمای رسمی اپل: https://support.apple.com/en-au/102174
-
گزارش یورونیوز: https://www.euronews.com/2026/11/02/german-mps-and-ministers-warned-iphones-have-been-targeted-by-spyware


