حمله مخرب به شرکت ابری روسیه؛ زیرساختهای Beget باید از ابتدا بازسازی شوند
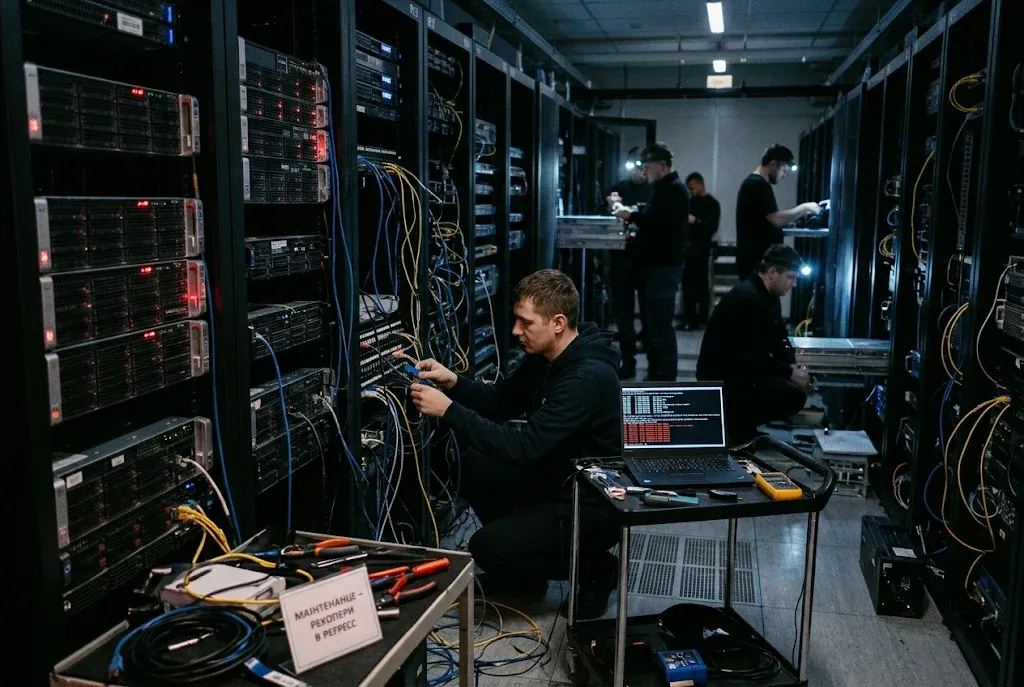
حمله سایبری به شرکت ابری Beget روسیه با بدافزار Wiper، اطلاعات VPS، فضای ذخیرهسازی و Kubernetes را از بین برده و این شرکت را مجبور به بازسازی زیرساختهای خود کرده است.
شرکت روسی Beget، ارائهدهنده خدمات میزبانی وب و زیرساختهای ابری، در پی حمله یک بدافزار پاککننده اطلاعات (Wiper) ناچار شده است بخش گستردهای از زیرساختهای خود را از ابتدا بازسازی کند. طبق گزارش BleepingComputer در ۹ نوامبر ۲۰۲۶، مهاجم در شب اول نوامبر به سامانههای مدیریتی این شرکت دسترسی پیدا کرد و با اجرای اسکریپتهای مخرب، دادههای سرورها را پاک کرد. این حمله سرویسهایی مانند VPS، فضای ذخیرهسازی S3 و Kubernetes را تحت تأثیر قرار داد و تنظیمات CDN و پیکربندیهای IP نیز از بین رفتند. Beget پس از شناسایی حمله، سرورها را از شبکه جدا کرد تا از گسترش تخریب جلوگیری کند.
این شرکت که به بیش از ۲۰۰ هزار مشتری خدمات ارائه میدهد، اعلام کرده است که بخشی از اطلاعات قابل بازیابی نیست و نسخههای پشتیبان باینری VPS نیز بهطور کامل از دست رفتهاند. بر اساس آخرین ارزیابی، نسخههای پشتیبان فایل تنها برای حدود نیمی از کاربران VPS قابل بازیابی هستند. تاکنون ۶۰ درصد خدمات میزبانی اشتراکی و ۴۰ درصد سرورهای اختصاصی مدیریتشده بازیابی شدهاند.
با وجود پیشرفت در فرایند بازیابی، حدود هزار سرور همچنان باید پیش از اتصال مجدد، بهصورت دستی از نظر آسیبپذیریها و وجود اسکریپتهای مخرب بررسی شوند. Beget اعلام کرده است که تاکنون شواهدی از تلاش مهاجمان برای سرقت اطلاعات پیدا نکرده و به نظر میرسد هدف اصلی این حمله، تخریب دادهها و مختلکردن زیرساختهای شرکت بوده است.


