کشف زنجیرهای از آسیبپذیریها در سیستم سرگرمی خودروهای برقی فولکسواگن
آیا خودروی شما مکالماتتان را شنود میکند؟ هکرها به فولکسواگن ID.4 نفوذ کردند
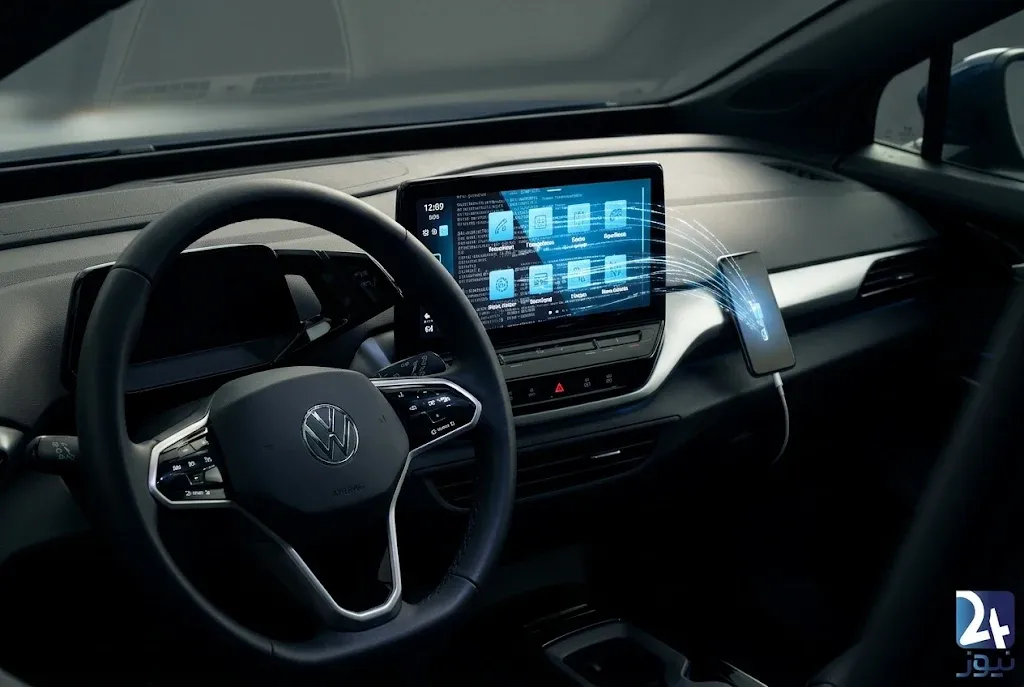
پژوهشگران امنیت سایبری با نفوذ به سیستم فولکسواگن ID.4 نشان دادند آسیبپذیریهای بلوتوث و Apple CarPlay چگونه میتوانند حریم خصوصی رانندگان را به خطر بیندازند.
تصور کنید در حال رانندگی و صحبت با یکی از اعضای خانوادهتان هستید؛ درحالیکه فردی خارج از خودرو میتواند صدای مکالمه شما را بشنود، موقعیت مکانیتان را دنبال کند و حتی به اطلاعات گوشی متصل به خودرو دسترسی داشته باشد. این سناریو دیگر فقط یک فرضیه امنیتی نیست. دو پژوهشگر امنیت سایبری با بررسی خودروی برقی فولکسواگن ID.4 نشان دادهاند که مجموعهای از آسیبپذیریها میتواند سیستم سرگرمی و ارتباطی خودرو را به نقطه ورود مهاجمان تبدیل کند.
نفوذ به فولکسواگن از کجا شروع شد؟
خودروهای امروزی دیگر فقط مجموعهای از قطعات مکانیکی نیستند. نمایشگرهای لمسی، اتصال بلوتوث، اپل کارپلی، سیستم مسیریابی و ارتباط با اینترنت، آنها را به رایانههایی متحرک تبدیل کردهاند. همین قابلیتها در کنار امکانات تازه، سطح حمله جدیدی هم در اختیار مهاجمان سایبری قرار میدهند. در تازهترین بررسی امنیتی، پژوهشگران شرکت PCA Cyber Security، یعنی رادو موتسپان و عبدالله بن عثمان، موفق شدند زنجیرهای از آسیبپذیریها را در سیستم سرگرمی و اطلاعاتی (Infotainment) خودروی برقی فولکسواگن ID.4 به نمایش بگذارند. این بررسی در رویداد امنیتی Nullcon Berlin 2026 در روزهای ۵ و ۶ نوامبر ارائه شد. یافتههای پژوهشگران نشان میدهد که ترکیب ضعفهای موجود در سرویس بلوتوث و پیادهسازی Apple CarPlay میتواند به اجرای کد در سیستم سرگرمی خودرو منجر شود. نکته مهم این است که مهاجمان در این سناریو صرفاً به نمایشگر خودرو دسترسی پیدا نمیکنند؛ آنها میتوانند با عبور از لایههای امنیتی و محیط مجازیسازیشده، به سیستم اصلی دستگاه نفوذ کنند و دسترسی خود را حفظ کنند.
وقتی میکروفون خودرو علیه راننده استفاده میشود
بخش نگرانکننده ماجرا به اطلاعاتی مربوط میشود که خودرو در طول روز از راننده و سرنشینان دریافت میکند. براساس توضیحات منتشرشده از این پژوهش، پس از دستیابی به کنترل سیستم سرگرمی، مهاجم میتواند قابلیتهایی فراتر از دستکاری نمایشگر را در اختیار بگیرد؛ از جمله:
-
شنود مکالمات داخل کابین: سوءاستفاده از میکروفون تعبیهشده در خودرو برای شنیدن صدای راننده و سرنشینان.
-
ردیابی موقعیت مکانی: دنبالکردن مسیر حرکت خودرو و بررسی موقعیت آن.
-
دسترسی به سیستم صوتی: پخش فایلهای صوتی دلخواه از بلندگوهای خودرو.
-
دستکاری نمایشگر: نمایش تصاویر یا پیامهای دلخواه روی صفحه سیستم سرگرمی.
-
دستکاری برخی امکانات خودرو: دسترسی به تعدادی از کنترلهای بدنه خودرو پس از عبور از لایههای امنیتی.
این قابلیتها نشان میدهند که نفوذ به یک سیستم ظاهراً جانبی مانند نمایشگر خودرو، لزوماً به همان بخش محدود نمیماند.
آیا هکرها میتوانند از راه دور وارد خودرو شوند؟
برای اجرای این حمله، دو مسیر اصلی در بررسی پژوهشگران مطرح شده است. مسیر نخست به اتصال فیزیکی از طریق درگاه USB و سوءاستفاده از پیادهسازی Apple CarPlay مربوط میشود. در این حالت، مهاجم به دسترسی فیزیکی به داخل خودرو نیاز دارد. مسیر دوم از طریق بلوتوث و آسیبپذیریهای مرتبط با آن انجام میشود. در این سناریو، مهاجم باید ابتدا راهی برای برقراری ارتباط و جفتسازی دستگاه خود با سیستم خودرو پیدا کند. این موضوع میتواند با فریب راننده برای تأیید درخواست اتصال یا بهرهبرداری از ضعفهای فنی بلوتوث انجام شود. بنابراین، برخلاف تصور اولیه، این حمله به معنای امکان هک هر خودرویی از هر نقطه جهان و بدون هیچ پیششرطی نیست. مهاجم برای شروع حمله به شرایط مشخصی نیاز دارد؛ اما پس از دستیابی به نقطه ورود، دامنه دسترسی او میتواند بسیار گستردهتر شود.
چند خودروی فولکسواگن در معرض خطر هستند؟
براساس اعلام پژوهشگران PCA Cyber Security، زنجیره حمله کشفشده میتواند صدها هزار خودروی برقی آسیبپذیر فولکسواگن، از جمله مدل ID.4، را تحت تأثیر قرار دهد. بااینحال، همه خودروهای این شرکت در معرض خطر یکسانی نیستند. نسل سیستم سرگرمی و نسخه نرمافزاری خودرو نقش مهمی در تعیین میزان آسیبپذیری دارد. فولکسواگن اعلام کرده است که مشکلات شناساییشده به نسل قدیمیتری از سیستمهای سرگرمی مربوط میشوند و برای خودروهای آسیبپذیر راهکار نرمافزاری ارائه شده است. براساس اطلاعات منتشرشده، خودروهایی که از نسخه نرمافزاری 5.6 یا بالاتر استفاده میکنند، تحت تأثیر این آسیبپذیریها نیستند.
رانندگان برای محافظت از خود چه کار کنند؟
این اتفاق یک یادآوری مهم برای صاحبان خودروهای متصل است: امنیت خودرو فقط به قفل، سوئیچ و تجهیزات مکانیکی محدود نمیشود. نرمافزارهای داخلی خودرو و دستگاههایی که به آن متصل میشوند نیز بخشی از سطح امنیتی آن هستند. اگر از خودروهای مجهز به سیستم سرگرمی و اتصال بلوتوث استفاده میکنید، چند نکته ساده را جدی بگیرید:
-
درخواستهای ناشناس برای اتصال بلوتوث را تأیید نکنید.
-
تلفن همراه یا حافظه USB ناشناس را به سیستم خودرو متصل نکنید.
-
بهروزرسانیهای نرمافزاری ارائهشده از سوی سازنده را نادیده نگیرید.
-
در صورت مشاهده رفتار غیرعادی در نمایشگر، بلوتوث یا سیستم سرگرمی، موضوع را از طریق نمایندگی یا مسیر پشتیبانی رسمی سازنده پیگیری کنید.
-
هنگام واگذاری خودرو به دیگران، دستگاههای جفتشده و اطلاعات شخصی ذخیرهشده در سیستم را بررسی کنید.
خودروهای هوشمند؛ هدف تازه حملات سایبری
آنچه در بررسی فولکسواگن اهمیت دارد، فقط وجود چند آسیبپذیری در یک مدل خودرو نیست. این اتفاق نشان میدهد با افزایش امکانات ارتباطی خودروها، اطلاعات شخصی رانندگان نیز به بخشی از سطح حمله تبدیل شده است. خودرویی که موقعیت مکانی، مخاطبان تلفن همراه، اطلاعات اتصال و صدای محیط کابین را در اختیار دارد، در صورت ضعف امنیتی میتواند اطلاعاتی بسیار فراتر از یک رایانه معمولی در اختیار مهاجم قرار دهد. شاید تا چند سال پیش شنود مکالمات یا سرقت اطلاعات گوشی را بیشتر با تلفنهای همراه و بدافزارها مرتبط میدانستیم؛ اما حالا سیستم سرگرمی خودرو هم میتواند به یکی از نقاط حساس حریم خصوصی تبدیل شود.
مسئله فقط هوشمندتر شدن خودروها نیست؛ مسئله این است که آیا امنیت آنها هم بهاندازه امکاناتشان پیشرفت کرده است؟
منابع
-
PC-WELT – بررسی آسیبپذیری خودروهای فولکسواگن و راهکارهای بهروزرسانی
-
The Times – Volkswagen hack lets researchers eavesdrop on drivers


