تروجان MR ROBOT چگونه با سرقت پیامک و انتقال تماس، احراز هویت بانکی را دور میزند؟
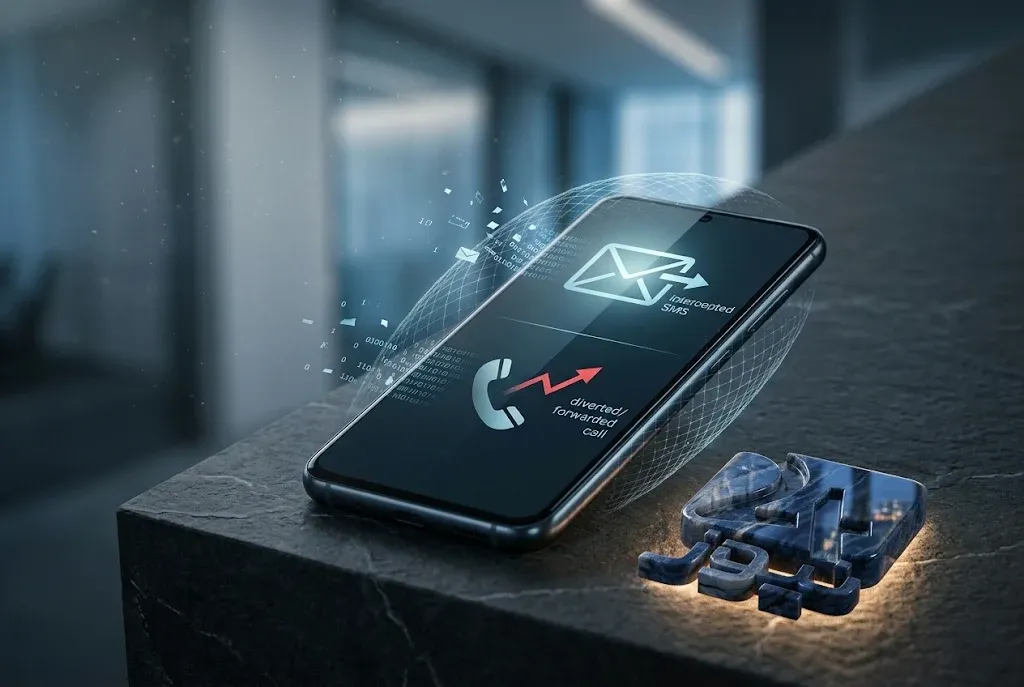
MR ROBOT یک عملیات بدافزاری مبتنی بر مدل بدافزار بهعنوان سرویس است که تروجانهای اندرویدی سفارشی برای سرقت اطلاعات بانکی، پیامکهای تأیید و اطلاعات هویتی تولید و توزیع میکند.
یک عملیات بدافزاری با نام MR ROBOT، تلفنهای اندرویدی مشتریان بانکهای هند را به ابزار سرقت اطلاعات مالی تبدیل کرده است. این تروجان با رهگیری پیامکهای حاوی رمز یکبارمصرف (OTP)، جمعآوری اطلاعات کارت بانکی و انتقال مخفیانه تماسهای ورودی به شماره مهاجمان، میتواند چندین لایه از سازوکارهای تأیید هویت بانکی را هدف قرار دهد. بررسی شرکت امنیت سایبری CloudSEK نشان میدهد این بدافزار نه یک ابزار منفرد، بلکه بخشی از یک عملیات مجرمانه مبتنی بر مدل بدافزار بهعنوان سرویس (MaaS) است که دسترسی به نسخههای سفارشی آن در اختیار مجرمان سایبری قرار میگیرد.
کشف یک عملیات بدافزاری با مدل اشتراکی
شرکت امنیت سایبری CloudSEK در گزارشی که ۲۸ اکتبر ۲۰۲۶ منتشر کرد، جزئیات عملیاتی با نام MR ROBOT را تشریح کرد. این مجموعه ابزارهای مخرب به مجرمان سایبری امکان میدهد نسخههای سفارشی تروجان اندرویدی را برای هدف قراردادن مشتریان بانکها و کاربران خدمات مالی ایجاد و توزیع کنند.
برخلاف بسیاری از بدافزارهای بانکی که تنها بر سرقت اطلاعات ورود یا رمزهای یکبارمصرف تمرکز دارند، MR ROBOT چند مسیر مختلف برای دسترسی به اطلاعات مالی قربانی در اختیار مهاجم قرار میدهد. این ابزارها از طریق یک ساختار چندلایه شامل اپراتور اصلی، مدیران فرعی و همکاران مجرمانه توزیع میشوند و هر همکار میتواند با شناسه اختصاصی خود، نسخههای متناسب با اهداف موردنظرش را تولید کند.
بررسی CloudSEK نشان میدهد کاتالوگ این عملیات حدود ۳۶ برنامه فریبنده را در بر میگیرد که علاوه بر اپلیکیشنهای جعلی بانکی، نمونههایی با ظاهر خدمات عمومی، پرداخت قبوض، خدمات مخابراتی و جریمههای رانندگی را نیز شامل میشوند.
MR ROBOT چگونه اطلاعات بانکی کاربران را سرقت میکند؟
یکی از ویژگیهای مهم این تروجان، ترکیب چند روش سرقت اطلاعات در یک زنجیره حمله است. مهاجمان ابتدا کاربر را به نصب یک برنامه جعلی ترغیب میکنند. در نمونه بررسیشده توسط CloudSEK، از عنوان بهروزرسانی اطلاعات هویتی و احراز هویت مجدد مشتریان بانکی برای متقاعدکردن قربانی استفاده شده است.
برنامه اولیه پس از اجرا، یک محموله مخرب ثانویه را رمزگشایی و روی دستگاه نصب میکند. این فرایند چندمرحلهای باعث میشود فایل اولیه بهتنهایی نمای کاملی از قابلیتهای بدافزار ارائه ندهد.
پس از فعالشدن محموله اصلی، تروجان میتواند اقدامات زیر را انجام دهد:
۱. رهگیری پیامکهای بانکی و رمزهای یکبارمصرف
بدافزار با استفاده از مجوزهای مرتبط با پیامک، پیامهای دریافتی دستگاه را رهگیری میکند. در نتیجه، رمزهای یکبارمصرف و پیامهای حاوی اطلاعات حساس میتوانند بدون اطلاع کاربر به زیرساخت تحت کنترل مهاجمان منتقل شوند.
۲. انتقال مخفیانه تماسهای بانکی
یکی از خطرناکترین قابلیتهای MR ROBOT، فعالسازی انتقال بدون قیدوشرط تماسهای ورودی از طریق کد دستوری مخابراتی 21شماره مقصد# است.
با فعالشدن این قابلیت، تماسهای ورودی به شماره قربانی، به شماره دیگری که مهاجم تعیین کرده است منتقل میشوند. در چنین شرایطی، اگر بانک برای بررسی یک تراکنش مشکوک یا تأیید هویت مشتری تماس بگیرد، ممکن است تماس بهجای صاحب حساب به شماره تحت کنترل مهاجم هدایت شود.
۳. سرقت اطلاعات کارت و هویت مالی
MR ROBOT از صفحات جعلی مبتنی بر HTML برای نمایش فرمهای فریبنده استفاده میکند. این صفحات میتوانند اطلاعاتی مانند شماره کارت، تاریخ انقضا، CVV، رمز خودپرداز، رمز UPI و اطلاعات ورود به بانکداری اینترنتی را جمعآوری کنند.
همچنین اطلاعات هویتی مانند شماره شناسایی Aadhaar و PAN در نمونههای بررسیشده هدف قرار گرفتهاند.
۴. مخفیماندن از دید کاربر و ابزارهای امنیتی
بر اساس بررسی CloudSEK، نسخه اولیه بدافزار پس از نصب محموله اصلی میتواند آیکون قابل مشاهده برنامه را حذف کند. همچنین پیش از فعالسازی، دستکم ۴۸ ساعت و چند بار اجرای برنامه منتظر میماند تا احتمال شناسایی آن توسط محیطهای تحلیل خودکار کاهش یابد.
استفاده از گواهی امضای دیجیتال متفاوت برای نسخههای تولیدشده نیز شناسایی نمونههای جدید از طریق مسدودسازی صرفاً بر اساس اثرانگشت گواهی را دشوارتر میکند.
ابعاد آلودگی؛ رهگیری بیش از ۵۴۰۰ پیامک در ۱۵۳ دستگاه
دادههای بهدستآمده از زیرساختهای دو همکار این عملیات، ابعاد قابلتوجهی از فعالیت MR ROBOT را نشان میدهد.
طبق گزارش CloudSEK، پنل مدیریتی یکی از همکاران حدود ۱۵۴ دستگاه ثبتشده و نزدیک به ۳۲۷۰ پیام رهگیریشده را نشان میداد.
در بررسی زیرساخت همکار دوم نیز اطلاعات مربوط به ۱۵۳ دستگاه آلوده و ۵۴۰۷ پیامک رهگیریشده در فاصله ۱۶ تا ۳۰ ژوئیه ۲۰۲۶ مشاهده شد. حدود ۴۰۰۰ پیام از این مجموعه از سرشمارههای بانکی و مخابراتی ارسال شده بودند.
همچنین در دادههای مربوط به همین همکار دوم، انتقال تماس برای ۵۸ درصد دستگاههای بررسیشده فعال گزارش شد.
این آمار مربوط به دو زیرمجموعه بررسیشده از عملیات است و نباید آن را معادل تعداد کل قربانیان MR ROBOT در نظر گرفت.
چرا این روش حمله خطرناک است؟
اهمیت MR ROBOT در ترکیب چند قابلیت سرقت اطلاعات و دورزدن کنترلهای امنیتی نهفته است. بسیاری از کاربران تصور میکنند دریافت پیامک رمز یکبارمصرف یا تماس تأیید از سوی بانک به معنای حفظ امنیت فرایند احراز هویت است؛ درحالیکه آلودگی تلفن همراه میتواند همین مسیرهای ارتباطی را نیز در معرض دسترسی مهاجم قرار دهد.
در چنین شرایطی، مهاجم ممکن است همزمان به اطلاعات ورود، پیامکهای تأیید و تماسهای بانکی دسترسی پیدا کند. این مسئله نشان میدهد اتکای صرف به پیامک یا تماس تلفنی برای تأیید تراکنشها، در صورت آلودهبودن دستگاه کاربر، میتواند با محدودیتهای جدی مواجه شود.
البته گزارش CloudSEK درباره هدفگیری مشتریان بانکهای هند است و شواهد منتشرشده در آن، بهتنهایی نشاندهنده فعالیت این عملیات علیه کاربران یا بانکهای ایرانی نیست.
چگونه از آلودهشدن تلفن همراه جلوگیری کنیم؟
برای کاهش خطر آلودگی به تروجانهای بانکی اندرویدی، رعایت چند نکته ضروری است:
-
برنامههای بانکی و خدمات مالی را فقط از منابع رسمی و معتبر دریافت کنید.
-
از نصب فایلهای APK ارسالشده از طریق پیامک، شبکههای اجتماعی و پیامرسانها خودداری کنید.
-
درخواست نصب برنامه برای بهروزرسانی اطلاعات هویتی یا رفع محدودیت بانکی را از مسیرهای رسمی بانک بررسی کنید.
-
هنگام نصب برنامهها، مجوزهای درخواستشده را بررسی کنید و به دسترسیهای غیرضروری به پیامک، تماس و اطلاعات دستگاه حساس باشید.
-
در صورت مشاهده انتقال غیرمنتظره تماسها، نصب برنامه ناشناس یا رفتار غیرعادی تلفن همراه، موضوع را جدی بگیرید و وضعیت دستگاه و تنظیمات انتقال تماس را بررسی کنید.
-
در صورت احتمال آلودگی، از طریق یک دستگاه امن با بانک تماس بگیرید، دسترسیهای مالی را محدود کنید و برای بررسی و پاکسازی دستگاه از متخصص امنیت کمک بگیرید.
جمعبندی
MR ROBOT نمونهای از تحول ابزارهای مجرمانه در حوزه کلاهبرداری بانکی است؛ جایی که مهاجمان بهجای تمرکز بر سرقت یک رمز عبور، تلاش میکنند چندین مسیر ارتباطی و تأیید هویت را بهصورت همزمان تحت کنترل بگیرند.
مدل بدافزار بهعنوان سرویس نیز این تهدید را جدیتر میکند؛ زیرا امکان تولید و توزیع نسخههای سفارشی ابزارهای مخرب را برای طیف گستردهتری از مجرمان فراهم میسازد. این پرونده بار دیگر اهمیت امنیت تلفن همراه، کنترل مجوز برنامهها و پرهیز از نصب اپلیکیشنهای ناشناس را در حفاظت از داراییهای مالی کاربران نشان میدهد.
منابع:
۱. CloudSEK – Inside MR ROBOT: Anatomy of a Malware-as-a-Service Operation Targeting Indian Bank Customers
https://www.cloudsek.com/blog/inside-mr-robot-malware-as-a-service-targeting-indian-bank-customers
۲. AegisAI – MR ROBOT: A Rented Android Trojan That Hijacks a Bank's Fraud Call
https://www.aegisai.com/threat-watch/mr-robot-android-banking-malware-as-a-service
۳. Mint – Cyber criminal gang Mr Robot renting out tech tools to target Indian banking customers


