سوءاستفاده مهاجمان از پلتفرم Optimizely برای تزریق کدهای مخرب به وبسایت سازمانهای شناختهشده
حمله سایبری به ۱۷۸ سازمان؛ کدهای مخرب کاربران آیفون را هدف گرفتند
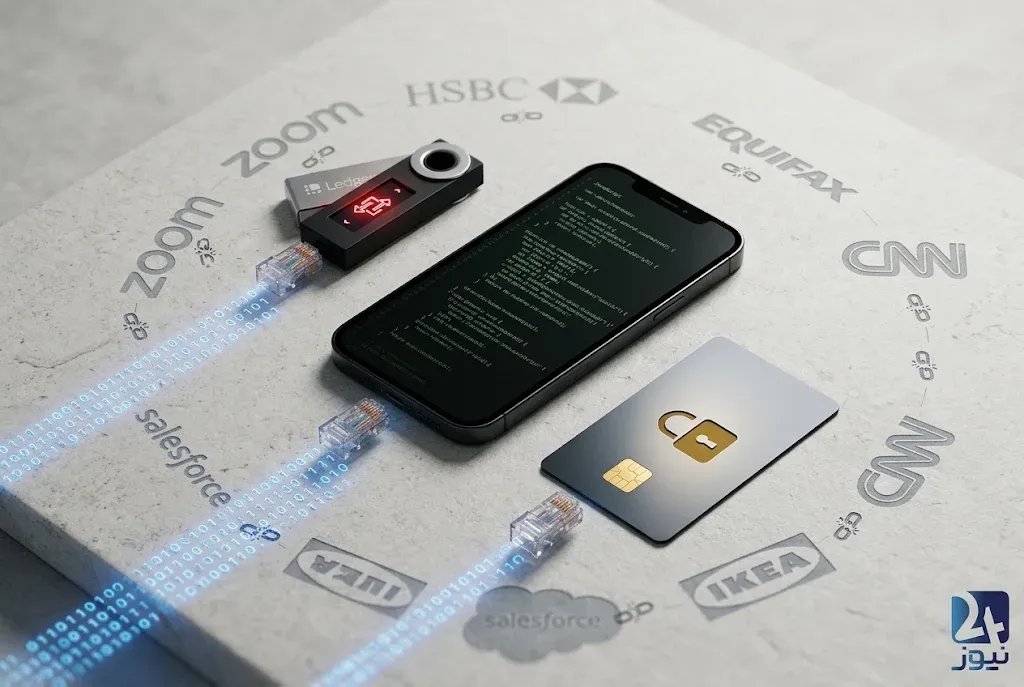
مهاجمان با تزریق کدهای مخرب به وبسایتهای ۱۷۸ سازمان از جمله Zoom، HSBC و IKEA، اطلاعات بانکی و رمزارزی کاربران را هدف قرار دادند.
محققان امنیت سایبری از یک عملیات گسترده خبر دادهاند که در جریان آن، کدهای مخرب JavaScript به وبسایتهای متعلق به ۱۷۸ سازمان تزریق شده است. این عملیات با هدف سرقت اطلاعات بانکی، دستکاری آدرس کیف پولهای رمزارزی و اجرای کدهای سوءاستفاده روی دستگاههای آیفون انجام شده است. نام شرکتهایی مانند Zoom، HSBC، Equifax، CNN، Salesforce و IKEA نیز در میان سازمانهای هدف دیده میشود.
نفوذ به وبسایتهای معتبر از طریق یک پلتفرم جانبی
بر اساس گزارش رویترز در ۱۷ نوامبر ۲۰۲۶، مهاجمان برای اجرای این عملیات از پلتفرم Optimizely استفاده کردهاند؛ سرویسی که سازمانها برای بهینهسازی وبسایت و مدیریت تجربه کاربران از آن بهره میبرند.
به گفته اسکات هلم، پژوهشگر امنیتی، کدهای مخرب از طریق این پلتفرم در اختیار بازدیدکنندگان وبسایتهای ۱۷۸ سازمان در حوزههای مختلف قرار گرفتهاند. این روش به مهاجمان اجازه میدهد بدون نیاز به فریب مستقیم کاربران برای ورود به یک وبسایت جعلی، از طریق وبسایتهای شناختهشده و مورد اعتماد آنها را هدف قرار دهند.
شرکت امنیت سایبری Hudson Rock نیز شواهدی از ارائه کدهای مخرب به بازدیدکنندگان این وبسایتها پیدا کرده است. این موضوع نشان میدهد زنجیره انتشار کدهای جانبی وبسایتها میتواند به یکی از مسیرهای نفوذ مهاجمان تبدیل شود.
سرقت اطلاعات بانکی و دستکاری آدرس کیف پول رمزارزی
کدهای مخرب تزریقشده به وبسایتها برای انجام چند نوع فعالیت مخرب طراحی شده بودند. یکی از اهداف اصلی این کدها، جایگزین کردن آدرس کیف پول رمزارزی مقصد با آدرس تحت کنترل مهاجمان بود؛ روشی که میتواند باعث شود کاربران هنگام انتقال دارایی دیجیتال، رمزارزهای خود را به حساب مهاجمان ارسال کنند.
در کنار آن، اسکریپتها قابلیت سرقت شماره کارت بانکی را هنگام وارد کردن اطلاعات پرداخت داشتند. استخراج کوکیهای مرورگر و تهیه اسکرینشات از فعالیت کاربران نیز از دیگر قابلیتهای گزارششده این کدهای مخرب است.
کوکیها ممکن است حاوی اطلاعات مرتبط با نشستهای ورود کاربران باشند. در صورت دسترسی مهاجم به برخی از این دادهها، احتمال سوءاستفاده از نشستهای فعال و دسترسی غیرمجاز به حسابهای کاربری نیز وجود دارد.
آیفونها هم در فهرست اهداف این عملیات قرار دارند
بخش دیگری از این حمله به دستگاههای مجهز به سیستمعامل iOS مربوط میشود. طبق گزارش رویترز، کدهای تزریقشده علاوه بر سرقت اطلاعات مالی و مرورگری، برای قرار دادن کدهای سوءاستفاده (Exploit Code) روی دستگاههای آیفون نیز طراحی شده بودند.
این موضوع اهمیت ویژهای دارد؛ زیرا نشان میدهد تهدیدهای سایبری محدود به نصب اپلیکیشنهای ناشناس یا کلیک روی لینکهای مشکوک نیستند و گاهی محتوای مخربی که از طریق یک وبسایت معتبر بارگذاری میشود نیز میتواند زمینه اجرای حمله را فراهم کند.
با این حال، هنوز مشخص نیست این کدها در تمام موارد با موفقیت اجرا شدهاند یا چه تعداد از کاربران واقعاً قربانی شدهاند. رویترز اعلام کرده است که میزان نفوذ موفق و خسارت احتمالی این عملیات بهطور مستقل مشخص نشده است.
واکنش Salesforce و وضعیت بررسی حادثه
در واکنش به این گزارش، Salesforce اعلام کرده است که در حال بررسی تغییرات غیرمجاز در اسکریپتهای Optimizely بوده و برای احتیاط، این اسکریپتها را غیرفعال کرده است.
در زمان انتشار گزارش رویترز، شرکتهای Optimizely، اپل، Zoom، HSBC، Equifax، CNN و IKEA هنوز پاسخ رسمی به درخواست اظهارنظر این خبرگزاری ارائه نکرده بودند.
این حادثه بار دیگر نشان میدهد امنیت یک وبسایت تنها به زیرساخت اصلی آن وابسته نیست. سرویسهای تحلیل رفتار کاربران، ابزارهای تبلیغاتی، سامانههای مدیریت محتوا و اسکریپتهای شخص ثالث نیز میتوانند به نقطه ورود مهاجمان تبدیل شوند.


