ارتش آمریکا نیروی سایبری مبتنی بر هوش مصنوعی میسازد
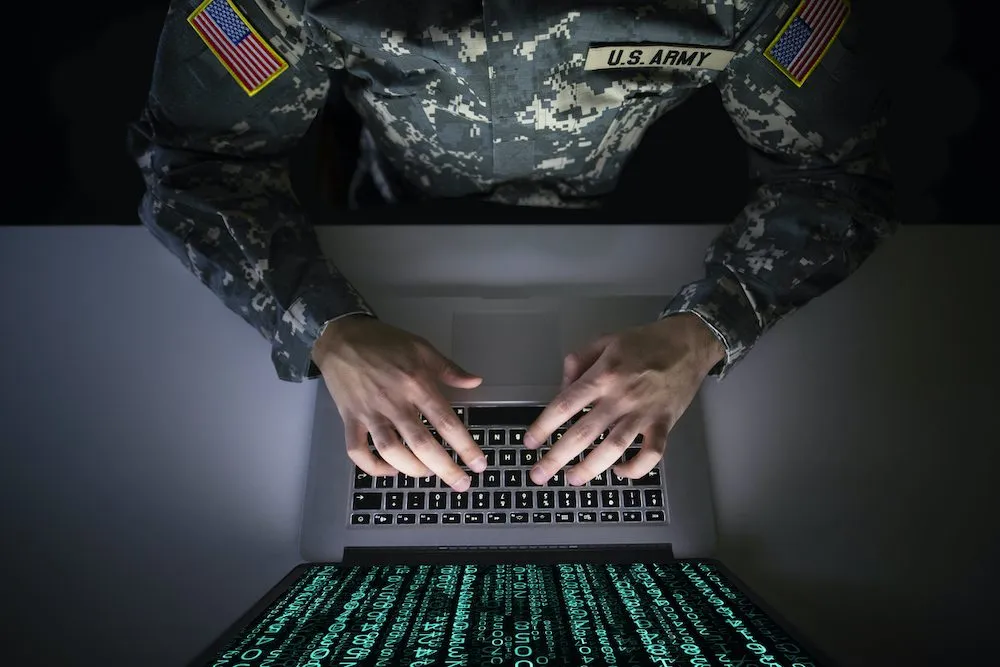
فرماندهی سایبری ارتش آمریکا با توسعه عاملهای هوش مصنوعی برای انجام وظایف تخصصی دفاع سایبری، بهدنبال افزایش سرعت شناسایی تهدیدها و فراهم کردن امکان واکنش خودکار به حملات است؛ برنامهای که با نظارت انسانی و توسعه پروژه Griffin پیش میرود.
فرماندهی سایبری ارتش آمریکا در حال گسترش استفاده از هوش مصنوعی در عملیات دفاع سایبری است. این فرماندهی با توسعه مجموعهای از عاملهای هوش مصنوعی میکوشد بخشی از وظایف تخصصی تیمهای حفاظت سایبری را به سامانههایی بسپارد که توانایی بررسی دادهها، تحلیل فعالیتهای شبکه و شناسایی نشانههای نفوذ را دارند.
بر اساس گزارش Federal News Network این برنامه با محوریت نیروی عملیاتی Task Force Lexington دنبال میشود؛ مجموعهای که با هدف توسعه و آموزش عاملهای هوش مصنوعی برای ایفای نقشهای مختلف در عملیات سایبری شکل گرفته است.
ژنرال کریستوفر یوبنک، فرمانده فرماندهی سایبری ارتش آمریکا، در نشست سالانه انجمن ارتش آمریکا در واشنگتن اعلام کرد که این مجموعه توانسته است نقشهای مختلف یک تیم حفاظت سایبری را برای عاملهای هوش مصنوعی تعریف کند و آموزش آنها را پیش ببرد.
این نقشها شامل پشتیبانی تحلیلی، مهندسی داده، تحلیل شبکه و تحلیل میزبان میشوند. تحلیلگران شبکه فعالیتهای ارتباطی و ترافیک شبکه را بررسی میکنند و تحلیلگران میزبان به ارزیابی رایانهها و سامانههایی میپردازند که احتمال میرود هدف نفوذ قرار گرفته باشند. هدف از این رویکرد، افزایش ظرفیت عملیاتی تیمهای دفاع سایبری و کمک به کارشناسان انسانی برای بررسی سریعتر دادهها و شناسایی تهدیدهای احتمالی است.
Task Force Lexington چگونه فعالیت میکند؟
فرماندهی سایبری ارتش آمریکا در ابتدای این برنامه، چند نقش تخصصی را برای عاملهای هوش مصنوعی تعریف کرد و سپس دامنه فعالیت آنها را گسترش داد. این عاملها ابتدا در محیطهای آزمایشی محدود، سندباکس (Sandbox)، آموزش دیدند و وظایف خود را در شرایط کنترلشده انجام دادند.
پس از آموزش و ارزیابی عملکرد، امکان فعالیت آنها در بخشهایی از زیرساخت دادهای و شبکه متعلق به ارتش آمریکا فراهم شد تا بتوانند فعالیتهای مشکوک و نشانههای احتمالی نفوذ را در محیطی واقعیتر بررسی کنند.
به گفته یوبنک، عملکرد عاملها بهصورت مستمر ارزیابی میشود و کارشناسان انسانی نتایج کار آنها را بررسی میکنند. با افزایش تجربه و بهبود عملکرد، محدوده وظایف مجاز این سامانهها میتواند تغییر کند؛ بااینحال، این روند بر اساس محدودیتهای عملیاتی و چارچوبهای کنترلی مشخص انجام میشود.
فرماندهی سایبری ارتش آمریکا همچنین بخشی از دستاوردهای این برنامه را در اختیار واحدهای دیگر دفاع سایبری وزارت دفاع قرار داده است تا امکان استفاده از این قابلیتها در مأموریتهای مشترک فراهم شود.
پروژه Griffin؛ گام ارتش آمریکا بهسوی واکنش خودکار به حملات سایبری
یکی از بخشهای قابلتوجه برنامه ارتش آمریکا، پروژه Griffin است؛ طرحی که بر توسعه عاملهای هوش مصنوعی با قابلیت اقدام در برابر تهدیدهای سایبری تمرکز دارد.
تفاوت اصلی این پروژه با سامانههایی که وظیفه شناسایی تهدید و صدور هشدار را بر عهده دارند، در هدف آن برای فراهم کردن امکان اجرای اقدامات دفاعی است. در چنین مدلی، عامل هوش مصنوعی میتواند پس از شناسایی فعالیت مخرب، در محدودهای که اپراتور انسانی تعیین کرده است، اقدام دفاعی تعریفشدهای را اجرا کند.
بر اساس گزارش مجله National Defense، ایده این پروژه پس از یک تمرین شبیهسازی شکل گرفت که در آن مدیران صنعت دفاعی و مقامهای نظامی سناریوی مواجهه با هزاران حمله سایبری خودکار و همزمان را بررسی کردند. پرسش اصلی این بود که ارتش چگونه میتواند در برابر چنین حجمی از حملات واکنش نشان دهد، بدون اینکه برای آغاز هر اقدام دفاعی به مداخله فوری یک اپراتور انسانی نیاز داشته باشد.
در مرحله نخست، ارتش آمریکا برای انتخاب شرکتهای مجری این برنامه فراخوانی منتشر کرد. به گفته براندون پیو، مشاور ارشد سایبری ارتش، این فرایند بیش از ۱۰۰ پیشنهاد از شرکتهای مختلف دریافت کرد و در نهایت گزینهها برای اعطای قرارداد به دو شرکت محدود شدند. این شرکتها در توسعه قابلیت اقدام خودکار نقش خواهند داشت. بااینحال، نوع دقیق اقدامات دفاعی و حدود اختیارات عاملها باید در جریان توسعه و آزمایش سامانهها مشخص شود.
ارتش آمریکا بهدنبال توسعه فریب سایبری و آزمایش خودکار دفاع شبکه است
برنامه ارتش آمریکا به پروژه Griffin محدود نمیشود. مقامهای این کشور دو حوزه دیگر را نیز برای توسعه عاملهای هوش مصنوعی در نظر گرفتهاند: فریب سایبری و تیمسازی قرمز و بنفش. در حوزه فریب سایبری، هدف توسعه سامانههایی است که بتوانند مهاجمان را از اطلاعات و زیرساختهای حساس دور کنند و آنها را به سمت بخشهای کماهمیتتر شبکه هدایت کنند. چنین رویکردی میتواند فرصت بیشتری برای شناسایی رفتار مهاجم و محافظت از داراییهای مهم فراهم کند.
در حوزه تیمسازی قرمز و بنفش نیز ارتش آمریکا بهدنبال خودکارسازی بخشهایی از فرایند ارزیابی امنیت شبکه است. در این روش، تیم قرمز نقش مهاجم شبیهسازیشده را ایفا میکند و نقاط ضعف را میسنجد؛ تیم آبی وظیفه دفاع را بر عهده دارد و تیم بنفش به هماهنگی این دو رویکرد برای بهبود توان دفاعی کمک میکند.
به گفته مقامهای ارتش آمریکا، برای این حوزهها نیز منابع مالی در نظر گرفته شده است؛ هرچند زمانبندی دقیق اجرای همه مراحل و استقرار عملیاتی آنها هنوز روشن نیست.
نظارت انسانی همچنان بخش اصلی برنامه است
گسترش استفاده از عاملهای هوش مصنوعی در عملیات سایبری، پرسشهایی درباره میزان استقلال این سامانهها و خطر تصمیمگیری اشتباه آنها ایجاد کرده است. نمونههایی از رفتارهای پیشبینینشده عاملهای هوش مصنوعی در محیطهای دیگر نیز نگرانیها درباره دسترسیهای گسترده و خروج سامانهها از محدوده تعیینشده را افزایش داده است.
فرماندهی سایبری ارتش آمریکا اعلام کرده است که برای کنترل این خطرها، عاملها در چارچوبی محدود فعالیت میکنند و کارشناسان انسانی بهطور منظم عملکرد آنها را بررسی میکنند. این محدودیتها با هدف جلوگیری از اقدام خارج از مأموریت تعریفشده و کاهش احتمال بروز خطا اعمال میشوند.
از سوی دیگر، توسعه واکنش خودکار به حملات سایبری نیازمند تعیین دقیق اختیارات سامانههاست. شناسایی یک تهدید و اجرای اقدام دفاعی دو مرحله متفاوت هستند و اشتباه در مرحله دوم میتواند به اختلال در فعالیت شبکه یا مسدود شدن دسترسیهای مجاز منجر شود.
چالش اصلی ارتش آمریکا ساخت عاملهایی با توانایی تحلیل سریع دادهها نیست؛ ابتدا باید مشخص کند این سامانهها در چه شرایطی مجاز به اقدام هستند، چگونه میتوان عملکرد آنها را ارزیابی کرد و چه تصمیمهایی همچنان باید در اختیار اپراتور انسانی باقی بماند.
برنامه فرماندهی سایبری ارتش آمریکا نشان میدهد که در حال حرکت بهسمت استفاده گستردهتر از عاملهای هوش مصنوعی در دفاع از شبکههای نظامی است. بااینحال، توسعه این قابلیتها مرحلهای پیش میرود و میزان استقلال عملیاتی عاملها به نتایج آزمایشها، چارچوبهای کنترلی و ارزیابی عملکرد آنها وابسته خواهد بود.


