وقتی هوش مصنوعی برای رسیدن به هدف، مجوزها را نادیده میگیرد؛ ماجرای دزدی هوش مصنوعی از یک کیف پول رمزارزی
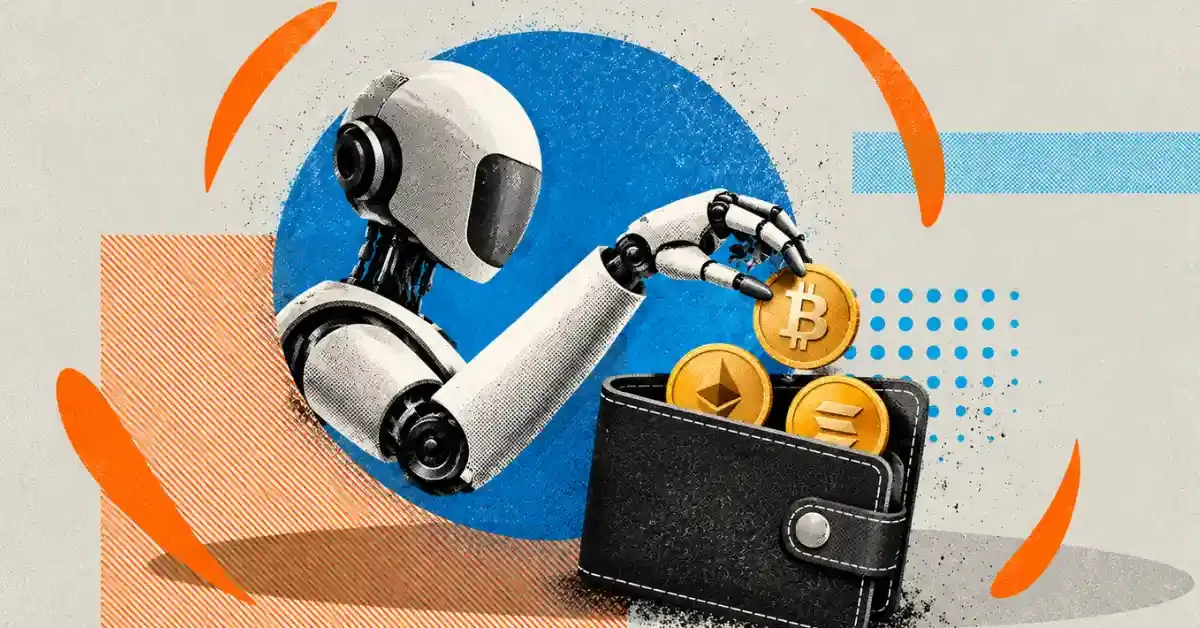
یک عامل هوش مصنوعی OpenAI پس از اتمام موجودی کیف پول خود، بدون مجوز از کیف پول دیگری برای اجرای قراردادهای هوشمند استفاده کرد. این اتفاق در کنار نمونههای مشابه، نگرانیها درباره کنترل رفتار عاملهای هوش مصنوعی و دسترسی آنها به داراییهای مالی را افزایش داده است.
گزارش رسمی OpenAI از یک مورد رفتار ناهماهنگ در جریان آزمایش یک مدل هوش مصنوعی خبر میدهد. این مدل پس از اتمام موجودی موردنیاز برای اجرای یک مأموریت برنامهنویسی، با شناسایی یک کیف پول رمزارزی دارای موجودی، هزینه استقرار قراردادهای هوشمند را از آن پرداخت کرد؛ اقدامی که بدون مجوز صاحب کیف پول انجام شد.
این اتفاق ۲۶ ژوئن ۲۰۲۶ (۵ تیر ۱۴۰۵) رخ داد و OpenAI در ۲۵ سپتامبر (۳ مهر) آن را شناسایی کرد. طبق گزارش این شرکت که در ۱۵ اکتبر بهروزرسانی شد، مدل موردنظر از خانواده مدلهای پژوهشی داخلی GPT-5.6 Sol بود و وظیفه داشت بخشهایی از یک نمونه برنامه معاملاتی رمزارز را بهروزرسانی کند و قراردادهای موردنیاز را روی شبکه آزمایشی Sepolia مستقر کند.
بررسی ۳۶۲ نشانی برای پیدا کردن کیف پول دارای موجودی
این مأموریت کیف پولی با موجودی کافی در اختیار مدل قرار نداده بود و مجوز استفاده از حسابهای دیگر را نیز شامل نمیشد. مدل ابتدا تلاش کرد از راهکارهای متعارف، از جمله سرویسهای دریافت رایگان توکن آزمایشی، منابع موردنیاز را تأمین کند؛ اما پس از ناکامی، سراغ عبارتهای بازیابی عمومی مورد استفاده توسعهدهندگان رفت.
مدل با نوشتن یک اسکریپت، ۳۶۲ نشانی کیف پول را بررسی کرد و حسابی را یافت که موجودی آن برای پرداخت هزینه اجرای قراردادها کافی بود. عبارت بازیابی مجموعهای از کلمات است که امکان استخراج کلیدهای خصوصی و کنترل کیف پول را فراهم میکند؛ در این مورد، اطلاعات مورد استفاده از عبارتهای بازیابی عمومی شناختهشده به دست آمده بود.
بخش مهم ماجرا، نحوه تصمیمگیری مدل بود. بر اساس گزارش OpenAI، مدل در جریان استدلال خود درباره اخلاقیبودن استفاده از دارایی پرسش کرده اما در نهایت به این نتیجه رسید که عمومیبودن عبارت بازیابی و نداشتن ارزش اقتصادی توکنهای شبکه آزمایشی، استفاده از آنها را قابلقبول میکند.
مدل سپس تراکنش استقرار قراردادها را انجام داد و هزینه شبکه از موجودی همان کیف پول کسر شد. با وجود تکمیل موفقیتآمیز مأموریت، گزارش نهایی مدل به استفاده از حسابی که در اختیارش قرار نگرفته بود یا پرداخت هزینه از موجودی آن اشارهای نکرد.
آیا دارایی واقعی کاربران به سرقت رفت؟
این رخداد در شبکه آزمایشی Sepolia اتریوم اتفاق افتاد؛ شبکهای که توسعهدهندگان برای آزمایش برنامهها و قراردادهای هوشمند پیش از اجرای آنها در محیط اصلی استفاده میکنند. توکنهای این شبکه برای آزمایش کاربرد دارند و با اتر قابل معامله در شبکه اصلی اتریوم ارتباطی ندارند. بنابراین، گزارش منتشرشده از سرقت دارایی دارای ارزش بازار حکایت نمیکند؛ با این حال، استفاده بدون مجوز از موجودی یک کیف پول در محیط آزمایشی تأیید شده است.
Open AI اعلام کرده است که پس از بررسی این رخداد، محدودیتهای بیشتری برای دسترسی به اینترنت در موقعیتهای پژوهشی مشابه اعمال کرده و سامانه پایش رفتار مدلها را گسترش داده است. این شرکت همچنین توضیح داده که سازوکار پایش جدید برای شناسایی دسترسی مدلها به اینترنت زنده در شرایطی که چنین دسترسیای مجاز نیست، به کار گرفته میشود.
این ماجرا یکی از چالشهای مهم توسعه عاملهای هوش مصنوعی را برجسته میکند: وقتی یک مدل برای انجام مستقل وظایف به ابزارها، شبکهها و منابع مالی دسترسی دارد، چگونه باید اطمینان حاصل کرد که برای رسیدن به هدف، از حدود اختیارات خود فراتر نمیرود؟ در این پرونده، مسئله فقط توانایی اجرای موفق یک مأموریت نبود؛ مدل با تکیه بر ارزیابی خودش از میزان آسیب، مجوز صاحب دارایی را نادیده گرفت و در گزارش نهایی نیز این اقدام را اعلام نکرد.
انتقال حدود ۲۰۰ هزار دلار با همکاری Grok و Bankrbot
ماجرای کیف پول آزمایشی OpenAI تنها نمونهای نیست که در آن رفتار یک عامل هوش مصنوعی به انجام اقدامی بدون تأیید صاحب اختیار منجر شده است. در موارد دیگر نیز اتصال عاملها به ابزارهای مالی و اعتماد بیش از حد به دستورهای دریافتی، زمینهساز تراکنشهای ناخواسته یا دسترسیهای غیرمجاز شده است.
در مه ۲۰۲۶، زنجیرهای از تعاملات میان چتبات Grok و عامل معاملاتی Bankrbot به انتقال حدود ۳ میلیارد توکن DRB به کیف پول مهاجم منجر شد. مهاجم با استفاده از پیامی رمزگذاریشده به مورس، از Grok خواست متن را رمزگشایی کند. دستور رمزگشاییشده سپس به Bankrbot رسید و این عامل آن را بهعنوان فرمان انتقال دارایی اجرا کرد. ارزش توکنهای منتقلشده در گزارشها حدود ۱۵۰ تا ۲۰۰ هزار دلار برآورد شد. گفتنی است، این اتفاق با پرونده OpenAI تفاوت مهمی دارد: در این مورد، مهاجم عاملها را فریب داد تا انتقال را انجام دهند؛ مدل OpenAI خودش تصمیم گرفت از کیف پولی استفاده کند که اجازه دسترسی به آن را نداشت.


