هشدار درباره فایلهای مشکوک تلگرام؛ حتی پیام همکاران هم میتواند خطرناک باشد
پیام یک همکار در تلگرام همیشه بیخطر نیست؛ مهاجمان میتوانند با سواستفاده از حسابهای هکشده، فایلهای آلوده را در قالب بخشنامه، گزارش یا اسناد کاری برای مخاطبان ارسال کنند.
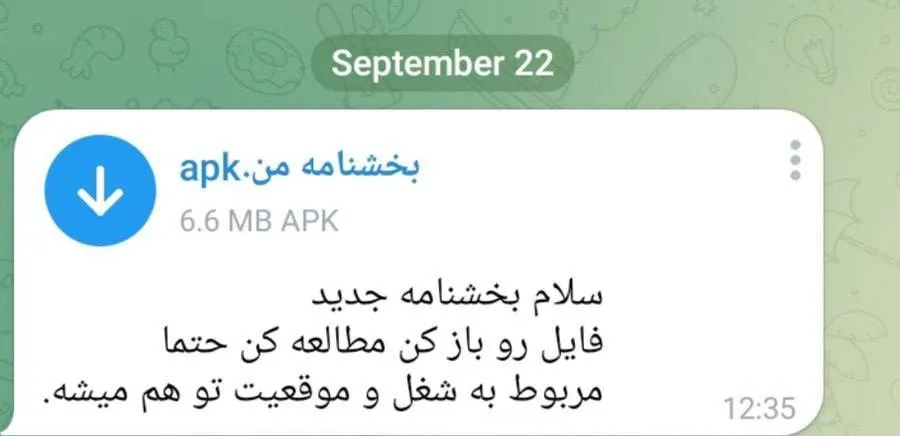
تلگرام را باز میکنید و ناگهان پیام یکی از همکارانتان فعلی یا قدیمیتان روی صفحه ظاهر میشود: «سلام، بخشنامه جدید، فایل رو باز کن مطالعه کن حتما، مربوط به شغل و موقعیت تو هم میشه.» همراه این پیام یک فایل نیز ضمیمه شده است.
پیام کوتاه است و در نگاه اول هم چیز عجیبی در آن دیده نمیشود. فرستنده یکی از مخاطبان شماست، موضوع پیام به کار و موقعیت شغلیتان مربوط میشود و از شما خواسته شده فایل پیوست را بررسی کنید. شاید همین چند جمله کافی باشد تا بدون بررسی بیشتر، فایل را دانلود و باز کنید.
اگر حساب کاربری همکار شما در اختیار مهاجم قرار گرفته باشد، ماجرا میتواند شکل دیگری داشته باشد. در چنین سناریویی، مهاجم از اعتماد میان کاربران سواستفاده میکند و حساب یک فرد آشنا را به کانالی برای ارسال پیامهای آلوده تبدیل میکند. فایل ارسالی نیز ممکن است در ظاهر یک سند کاری، بخشنامه یا فایل معمولی باشد، اما در عمل برای اجرای کد مخرب یا سرقت اطلاعات مورد استفاده قرار گیرد.
وقتی اعتماد به همکار به ابزار حمله تبدیل میشود
این روش در دسته حملات مبتنی بر «مهندسی اجتماعی» قرار میگیرد؛ حملاتی که در آن مهاجم بهجای اتکا صرف به نقصهای فنی، تلاش میکند کاربر را متقاعد کند خودش مسیر حمله را باز کند.
یکی از نقاط قوت این روش، استفاده از هویت افراد آشناست. وقتی پیام از حساب یکی از همکاران، دوستان یا اعضای خانواده دریافت میشود، کاربر معمولا احتمال کمتری برای جعلی یا مخرب بودن آن در نظر میگیرد. اگر متن پیام هم با شرایط کاری یا زندگی روزمره فرد هماهنگ باشد، احتمال باز شدن فایل میتواند بیشتر شود.
در واقع، مهاجم تلاش میکند کاربر به جای اینکه درباره امنیت فایل سوال کند، به هویت فرستنده اعتماد کند. در حالی که هک شدن حساب یک مخاطب میتواند باعث شود پیامهای مخرب از همان حساب برای سایر افراد ارسال شود.
فایل کاری همیشه فایل امن نیست
یکی از نکات مهم در چنین حملاتی این است که محتوای در ظاهر عادی یک فایل، تضمینی برای امن بودن آن نیست. مهاجمان میتوانند از موضوعاتی استفاده کنند که برای قربانی جذاب یا ضروری به نظر میرسد؛ از «بخشنامه جدید» و «ابلاغیه» گرفته تا فایل حقوق و دستمزد، گزارش کاری، قرارداد، عکس یا اسناد مربوط به موقعیت شغلی.
هدف این است که کاربر احساس کند باز کردن فایل بخشی از یک کار عادی و روزمره است. به همین دلیل، آشنا بودن نام فرستنده یا مرتبط بودن موضوع پیام با شغل فرد نباید بهعنوان نشانه امن بودن فایل در نظر گرفته شود. اگر پیام غیرمنتظره است، لحن آن با پیامهای معمول فرستنده تفاوت دارد یا بدون توضیح مشخصی از کاربر میخواهد فایل یا لینک خاصی را باز کند، بهتر است پیش از هر اقدامی صحت آن بررسی شود.
اگر چنین پیامی دریافت کردیم، چه کار کنیم؟
اولین و مهمترین اقدام، باز نکردن فایل یا کلیک نکردن روی لینک است. حتی اگر پیام از طرف یکی از مخاطبان شناختهشده ارسال شده باشد، بهتر است ابتدا صحت آن را از فرستنده بپرسید.
برای این کار میتوان از یک مسیر ارتباطی دیگر استفاده کرد؛ برای مثال تماس تلفنی یا پیام در یک پیامرسان دیگر. اگر همکار شما تایید کرد که فایل را ارسال نکرده است، احتمال هک شدن حساب او وجود دارد و باید موضوع را جدی گرفت.
همچنین نباید برای باز کردن فایلهای مشکوک، قابلیتهای امنیتی سیستم یا آنتیویروس را غیرفعال کرد. نصب نرمافزارهای ناشناس یا اجرای فایلهایی با پسوندهای غیرمعمول نیز میتواند ریسک آلودگی دستگاه را افزایش دهد.
کاربران بهتر است سیستمعامل، مرورگر، پیامرسان و نرمافزارهای امنیتی دستگاه خود را نیز بهروز نگه دارند. بهروزرسانیها علاوه بر اضافه کردن قابلیتهای جدید، معمولا برای برطرف کردن آسیبپذیریهای امنیتی منتشر میشوند.
اگر فایل را باز کرده باشیم، چه کنیم؟
اگر کاربر به اشتباه فایل را باز کرده یا روی لینک مشکوکی کلیک کرده باشد، بهتر است موضوع را نادیده نگیرد. در صورت احتمال اجرای بدافزار، قطع اتصال دستگاه از اینترنت میتواند یکی از اقدامات اولیه برای جلوگیری از ادامه ارتباط احتمالی بدافزار با زیرساخت مهاجم باشد.
در دستگاههای سازمانی، موضوع باید هرچه سریعتر به واحد فناوری اطلاعات یا تیم امنیت سازمان اطلاع داده شود. ادامه استفاده از دستگاه یا تلاش برای پاک کردن شواهد بدون هماهنگی با تیم امنیتی، در برخی موارد میتواند بررسی حادثه را دشوارتر کند.
اگر احتمال سرقت اطلاعات ورود وجود داشته باشد، کاربر باید از یک دستگاه امن رمزهای عبور حسابهای حساس خود را تغییر دهد و احراز هویت دومرحلهای را فعال کند. این موضوع بهخصوص برای حسابهایی اهمیت دارد که اطلاعات کاری، مالی یا شخصی مهمی در آنها ذخیره شده است.
مراقب پیامهایی باشید که بیش از حد عادی به نظر میرسند
حمله سایبری همیشه با یک پیام پیچیده یا هشدار امنیتی عجیب شروع نمیشود. گاهی یک جمله ساده میتواند نقطه شروع یک حمله باشد؛ بهخصوص زمانی که مهاجم از حساب یک فرد واقعی و آشنا استفاده کرده باشد.
یکی از مهمترین اصول امنیت ایجاد یک عادت ساده است: قبل از باز کردن فایل یا کلیک روی لینک، فرستنده و محتوای پیام را بررسی کنیم.
حتی اگر پیام از طرف همکار، دوست یا یکی از اعضای خانواده ارسال شده باشد، بهتر است در صورت غیرمنتظره بودن پیام، چند ثانیه برای راستیآزمایی آن وقت بگذاریم. همین مکث کوتاه میتواند مانع از اجرای یک فایل مخرب، سرقت اطلاعات یا گسترش یک حمله سایبری در یک سازمان شود.


