Kiteworks چرا از مشتریان خواست سرورها را خاموش کنند؟ Threat Intelligence چیست؟
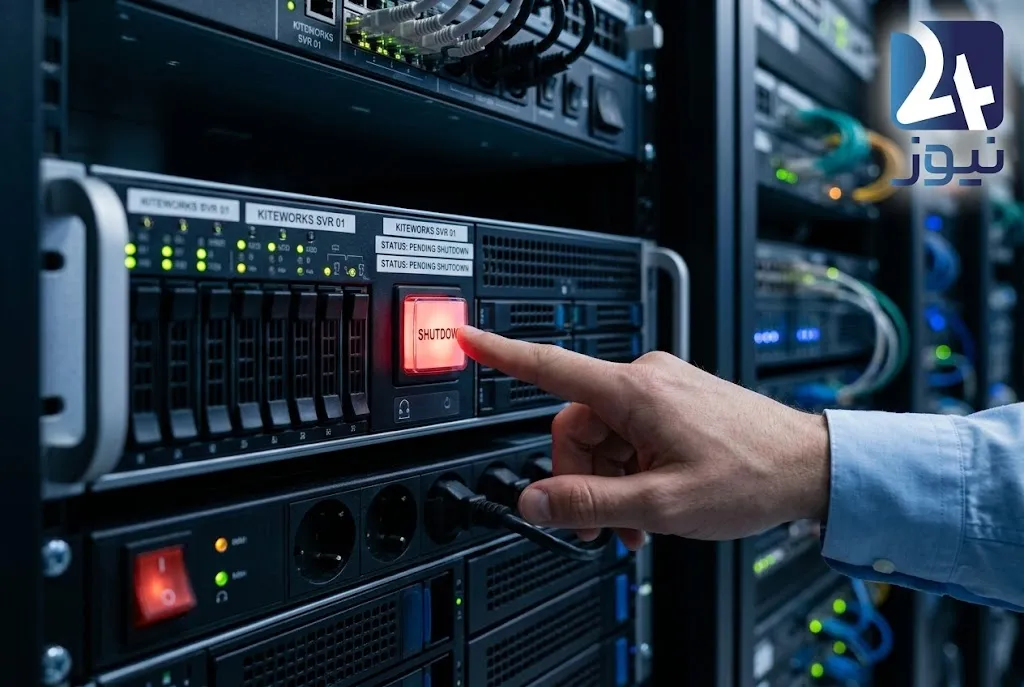
Threat Intelligence چیست و چرا Kiteworks پس از دریافت اطلاعات تهدید، از مشتریان خواست سرورها را موقتاً خاموش کنند؟ جزئیات هشدار را بخوانید.

Kiteworks به مشتریان خود هشدار داده است که در پی دریافت اطلاعات تهدید معتبر از مراجع اطلاعاتی فدرال، احتمال هدف قرار گرفتن برخی سامانههای این شرکت وجود دارد و به همین دلیل، یک بازه خاموشی پیشگیرانه برای سرورهای Kiteworks در نظر گرفته شده است.
این هشدار در حالی صادر شده که شرکت میگوید هیچ نشانهای از نفوذ به سامانههای Kiteworks یا مشتریانش ندارد و این اقدام در واکنش به یک نفوذ تأییدشده انجام نشده است.
گزارشهای اولیه از یک بازه ۶ ساعته برای خاموشی خبر میدادند؛ اما در اطلاعیه رسمی منتشرشده در ۲۵ سپتامبر، Kiteworks از یک بازه احتیاطی ۹ ساعته بر اساس منطقه زمانی مشتریان صحبت کرده است.
در این مقاله میخوانید
- چه اتفاقی برای مشتریان Kiteworks افتاده است؟
- چرا Kiteworks از مشتریان خواسته سرورها را خاموش کنند؟
- آیا Kiteworks هک شده است؟
- Zero-Day در این ماجرا چه نقشی دارد؟
- Threat Intelligence چیست؟
- چرا خاموشکردن سرور یک اقدام پیشگیرانه محسوب میشود؟
- آیا این موضوع به معنی وجود یک آسیبپذیری Zero-Day قطعی است؟
- این هشدار چه اهمیتی برای سازمانها دارد؟
Kiteworks دقیقاً چه هشداری داده است؟
Kiteworks در ۲۵ سپتامبر اعلام کرد که از مراجع اطلاعاتی فدرال اطلاعات تهدید معتبری دریافت کرده که نشان میدهد یک عامل تهدید ممکن است برخی سامانههای Kiteworks مورد استفاده مشتریان را هدف قرار دهد.
در واکنش به این اطلاعات، شرکت از مشتریانی که سامانههای Kiteworks خود را مدیریت میکنند خواسته است سیستمها را در یک بازه مشخص موقتاً خاموش کنند.
این توصیه شامل محیطهایی میشود که بهصورت On-Premises یا روی سرویسهای ابری مانند AWS و Azure اجرا میشوند. مشتریانی که از زیرساخت میزبانیشده توسط خود Kiteworks استفاده میکنند، طبق اطلاعیه رسمی نیازی به اقدام دستی ندارند و Kiteworks خاموشی را برای آنها مدیریت میکند.
یک نکته مهم درباره زمان خاموشی
در گزارشهای اولیه رسانههای امنیتی، از یک بازه ۶ ساعته صحبت شده بود؛ حتی SANS نیز به دستور خاموشکردن ششساعته در روز ۲۶ سپتامبر اشاره کرده است.
اما اطلاعیه رسمی بعدی Kiteworks از ۹ ساعت بهعنوان بازه احتیاطی محلی نام برده است. بنابراین برای جلوگیری از ایجاد تناقض در خبر، عدد رسمی ۹ ساعت مبنای این گزارش قرار میگیرد.
آیا Kiteworks هک شده است؟
خیر؛ دستکم بر اساس اطلاعات رسمی منتشرشده، چنین چیزی تأیید نشده است.
Kiteworks اعلام کرده است که هیچ نشانهای از بهخطر افتادن سامانههای خود یا سیستمهای مشتریان ندارد و این هشدار را اقدامی پیشگیرانه میداند، نه واکنش به یک نفوذ تأییدشده.
این تفاوت مهم است.
یعنی در حال حاضر نمیتوان گفت:
«Kiteworks هک شد.»
عبارت دقیقتر این است:
Kiteworks بر اساس اطلاعات تهدید دریافتی، احتمال یک حمله را جدی ارزیابی کرده و برای کاهش ریسک، از مشتریان خواسته است سامانهها را موقتاً از مدار خارج کنند.
پس چرا صحبت از Zero-Day مطرح شده است؟
یکی از نکات جالب این ماجرا، ارتباط آن با احتمال یک Zero-Day است.
گزارش BleepingComputer میگوید پشتیبانی Kiteworks در پاسخ به پرسشها، هدف از خاموشکردن سرورها را محافظت در برابر حملات احتمالی Zero-Day عنوان کرده است. با این حال، خود شرکت در بیانیه رسمی خود وجود یک آسیبپذیری Zero-Day مشخص را تأیید نکرده است.
بنابراین باید بین این دو موضوع تفاوت گذاشت:
آنچه تأیید شده:
- Kiteworks اطلاعات تهدید معتبری دریافت کرده است.
- احتمال هدف قرار گرفتن برخی سامانهها مطرح شده است.
- شرکت توصیه به خاموشی موقت کرده است.
- نفوذ تأییدشدهای اعلام نشده است.
- شرکت میگوید آسیبپذیریهای شناختهشده در نسخه 9.5.1 پوشش داده شدهاند.
آنچه هنوز تأیید نشده:
- وجود یک CVE مشخص جدید
- جزئیات فنی آسیبپذیری
- نام مهاجم
- روش نفوذ
- اینکه آیا Zero-Day واقعاً وجود دارد یا خیر
- اینکه آیا مهاجم تاکنون به سامانهای نفوذ کرده است یا خیر
Zero-Day چیست؟
Zero-Day به آسیبپذیریای گفته میشود که پیش از آنکه سازنده فرصت کافی برای ارائه وصله داشته باشد، میتواند توسط مهاجمان مورد سوءاستفاده قرار گیرد.
به زبان ساده:
فرض کنید در یک نرمافزار یک حفره امنیتی وجود دارد که سازنده هنوز از آن اطلاع ندارد یا هنوز برای آن وصله منتشر نکرده است.
اگر مهاجم زودتر از سازنده آن را پیدا کند و از آن استفاده کند، با یک سناریوی Zero-Day مواجه هستیم.
البته در ماجرای Kiteworks هنوز نمیتوان با قطعیت گفت که یک Zero-Day مشخص کشف یا مورد سوءاستفاده قرار گرفته است.
Threat Intelligence چیست؟
Threat Intelligence یا هوش تهدید سایبری به اطلاعات جمعآوری، تحلیل و اعتبارسنجیشدهای گفته میشود که درباره تهدیدها، مهاجمان، زیرساختهای مخرب، روشهای حمله و احتمال وقوع حملات در اختیار تیمهای امنیتی قرار میگیرد.
در این پرونده، نکته مهم این است که Kiteworks گفته اطلاعات تهدید را از مراجع اطلاعاتی فدرال دریافت کرده است.
بنابراین تصمیم شرکت صرفاً بر اساس یک هشدار عمومی یا شایعه اینترنتی نبوده؛ بلکه طبق توضیح رسمی، مبنای آن اطلاعاتی بوده که شرکت آن را معتبر ارزیابی کرده است.
چرا خاموشکردن سرور میتواند یک اقدام امنیتی باشد؟
در حالت عادی، سازمانها برای مقابله با تهدیدات سایبری از روشهایی مانند:
- نصب Patch
- تغییر تنظیمات امنیتی
- مسدودکردن IP
- قطع دسترسی از اینترنت
- فعالکردن WAF
- محدودکردن دسترسی کاربران
- افزایش Monitoring
- فعالکردن EDR/XDR
استفاده میکنند.
اما اگر احتمال یک حمله جدی وجود داشته باشد و هنوز راهکار فنی قطعی برای خنثیکردن آن در دسترس نباشد، خاموشکردن موقت سیستم میتواند سطح حمله را کاهش دهد.
سیستمی که خاموش است، نمیتواند در همان لحظه سرویس شبکه ارائه دهد یا از طریق همان مسیر مورد بهرهبرداری قرار گیرد.
البته خاموشکردن سرورها هزینه عملیاتی بالایی دارد و برای یک سازمان بزرگ میتواند به معنی توقف سرویسهای حیاتی باشد. به همین دلیل، چنین توصیهای نشان میدهد که شرکت، بر اساس اطلاعاتی که دریافت کرده، ریسک احتمالی را جدی ارزیابی کرده است؛ اما این موضوع بهتنهایی اثبات نمیکند که حمله حتماً اتفاق خواهد افتاد.
چرا این اتفاق برای سازمانها مهم است؟
Kiteworks در حوزه انتقال و اشتراکگذاری امن فایل و داده فعالیت میکند و محصولات آن در محیطهای سازمانی و دولتی مورد استفاده قرار میگیرند.
چنین سامانههایی از منظر مهاجمان جذاب هستند؛ زیرا میتوانند در مسیر انتقال یا نگهداری اطلاعات حساس سازمانها قرار داشته باشند.
به همین دلیل، در صورت وجود یک آسیبپذیری جدی در چنین محصولاتی، پیامد بالقوه آن فقط یک سرور نیست و میتواند تعداد زیادی از سازمانهای استفادهکننده از آن محصول را تحت تأثیر قرار دهد.
نکته مهم برای مدیران امنیت اطلاعات
این حادثه یک مفهوم مهم در مدیریت ریسک سایبری را نشان میدهد:
امنیت همیشه به معنی منتظر ماندن برای وقوع حمله نیست.
گاهی سازمان بر اساس اطلاعات Threat Intelligence تصمیم میگیرد قبل از اینکه حمله اتفاق بیفتد، یک سرویس را محدود، ایزوله یا حتی موقتاً خاموش کند.
این همان تفاوت میان رویکرد:
Reactive Security
و
Proactive Security
است.
در مدل Reactive، سازمان بعد از مشاهده نشانههای حمله واکنش نشان میدهد.
در مدل Proactive، سازمان تلاش میکند با استفاده از اطلاعات تهدید و تحلیل ریسک، قبل از وقوع حادثه احتمال آسیب را کاهش دهد.
آیا این یک حمله پیشدستانه محسوب میشود؟
از منظر دفاع سایبری، بهتر است آن را اقدام پیشگیرانه بنامیم.
Kiteworks نگفته است که در حال انجام یک عملیات تهاجمی علیه مهاجم است؛ بلکه در حال کاهش سطح دسترسی و سطح حمله سیستمهای خود و مشتریان است.
بنابراین اصطلاح دقیقتر:
Precautionary Shutdown / خاموشی پیشگیرانه
است.
وضعیت فعلی چیست؟
بر اساس اطلاعات منتشرشده تا زمان تنظیم این گزارش:
| موضوع | وضعیت |
|---|---|
| هشدار امنیتی | تأیید شده |
| دریافت Threat Intelligence | تأیید شده توسط Kiteworks |
| احتمال هدف قرار گرفتن سامانهها | مطرح شده |
| نفوذ به Kiteworks | تأیید نشده |
| نفوذ به مشتریان | تأیید نشده |
| Zero-Day مشخص | تأیید نشده |
| CVE مشخص | اعلام نشده |
| خاموشی پیشگیرانه | توصیه شده |
| نسخه فعلی پیشنهادی | 9.5.1 |
| نام مهاجم | اعلام نشده |
Kiteworks نیز اعلام کرده است که آسیبپذیریهای شناختهشده در نسخه فعلی 9.5.1 پوشش داده شدهاند و همچنان اجرای آخرین نسخه را توصیه میکند.
جزئیاتی که همیشه باید درباره چنین هشدارهایی بدانیم
وقتی یک شرکت امنیتی از مشتریانش میخواهد سرورها را خاموش کنند، نباید صرفاً تیتر «هک» را دنبال کرد.
چند سؤال مهم باید پرسیده شود:
۱. آیا نفوذ تأیید شده است؟
در این مورد، پاسخ فعلاً خیر است.
۲. آیا آسیبپذیری مشخصی معرفی شده است؟
خیر؛ CVE یا جزئیات فنی مشخصی منتشر نشده است.
۳. هشدار از کجا آمده است؟
Kiteworks میگوید اطلاعات تهدید معتبر از مراجع اطلاعاتی فدرال دریافت کرده است.
۴. آیا Zero-Day تأیید شده است؟
خیر. گزارشهایی درباره احتمال Zero-Day منتشر شده، اما Kiteworks در بیانیه رسمی خود آسیبپذیری Zero-Day مشخصی را تأیید نکرده است.
۵. آیا خاموشکردن سرور به معنی حمله قطعی است؟
خیر. این یک اقدام احتیاطی برای کاهش ریسک است.
FAQ
آیا Kiteworks هک شده است؟
بر اساس اطلاعیه رسمی شرکت، هیچ نشانهای از نفوذ تأییدشده به سامانههای Kiteworks یا مشتریان آن اعلام نشده است. هشدار فعلی ماهیت پیشگیرانه دارد.
چرا Kiteworks از مشتریان خواسته سرورها را خاموش کنند؟
شرکت میگوید اطلاعات تهدید معتبری دریافت کرده که نشان میدهد یک عامل تهدید ممکن است برخی سامانههای Kiteworks را هدف قرار دهد.
آیا این یک Zero-Day است؟
هنوز بهصورت رسمی یک Zero-Day مشخص معرفی نشده است. برخی گزارشها به احتمال حمله Zero-Day اشاره کردهاند، اما جزئیات فنی آن منتشر نشده است.
بازه خاموشی ۶ ساعت است یا ۹ ساعت؟
گزارشهای اولیه از ۶ ساعت صحبت میکردند، اما اطلاعیه رسمی Kiteworks از ۹ ساعت بهعنوان بازه احتیاطی محلی خبر داده است.
آیا نصب نسخه جدید مشکل را حل میکند؟
Kiteworks اعلام کرده است که تمام آسیبپذیریهای شناختهشده در نسخه 9.5.1 پوشش داده شدهاند و استفاده از آخرین نسخه را توصیه کرده است. با این حال، این موضوع جایگزین دستورالعملهای امنیتی فعلی شرکت درباره هشدار حاضر نیست.
اتاق تحلیل ۲۴ نیوز | دیدگاه تحلیلی بهراد یوسفی
اتفاق Kiteworks از این جهت قابل توجه است که در این پرونده، سازمانها منتظر انتشار یک CVE، مشاهده لاگ حمله یا اعلام یک Breach نماندهاند.
طبق توضیحات رسمی، تصمیم برای خاموشی بر اساس Threat Intelligence دریافتشده از مراجع اطلاعاتی فدرال اتخاذ شده است.
این اتفاق یک نکته مهم برای مدیران امنیت اطلاعات دارد: نباید امنیت سایبری را فقط به Patch کردن آسیبپذیریهای شناختهشده محدود کرد.
گاهی اطلاعاتی درباره یک تهدید وجود دارد که هنوز جزئیات فنی آن عمومی نشده است. در چنین شرایطی، تصمیم امنیتی میتواند بر اساس ارزیابی ریسک و احتمال حمله اتخاذ شود.
البته نباید از این موضوع نتیجه گرفت که هر هشدار Threat Intelligence باید به خاموشی زیرساخت منجر شود. خاموشکردن یک سرویس سازمانی هزینه و تبعات عملیاتی دارد و چنین تصمیمی باید متناسب با اعتبار اطلاعات، سطح حساسیت سرویس، احتمال حمله و امکان استفاده از اقدامات دفاعی جایگزین اتخاذ شود.
در پرونده Kiteworks نیز فعلاً باید میان «هشدار جدی» و «نفوذ تأییدشده» تفاوت قائل شد.
جمعبندی
Kiteworks در پی دریافت اطلاعات تهدید معتبر، از مشتریان خود خواسته است برای یک بازه موقت، سامانههای این شرکت را از مدار خارج کنند.
این اتفاق بهخودیخود به معنی هکشدن Kiteworks نیست. شرکت صراحتاً اعلام کرده که نفوذ تأییدشدهای مشاهده نکرده و اقدام انجامشده ماهیت پیشگیرانه دارد.
در عین حال، اینکه یک شرکت از مشتریان خود بخواهد زیرساخت را موقتاً خاموش کنند، نشان میدهد اطلاعات تهدید دریافتشده برای اتخاذ چنین اقدام پرهزینهای کافی ارزیابی شده است.
فعلاً جزئیات فنی تهدید، آسیبپذیری احتمالی و عامل حمله عمومی نشده و باید منتظر اطلاعات رسمی بیشتر ماند.
منابع
منبع رسمی Kiteworks:
اطلاعیه رسمی Kiteworks درباره خاموشی پیشگیرانه
BleepingComputer:
گزارش درباره خاموشی ششساعته و احتمال Zero-Day
Recorded Future News:
گزارش درباره هشدار Kiteworks و Threat Intelligence
TechCrunch:
گزارش درباره درخواست خاموشکردن سرورهای Kiteworks
SANS NewsBites:
گزارش SANS درباره هشدار Kiteworks