مهمترین اخبار امنیت سایبری هفته؛ از سرقت ۳۸۷ میلیون دلاری Bitget تا بدافزارهای AI
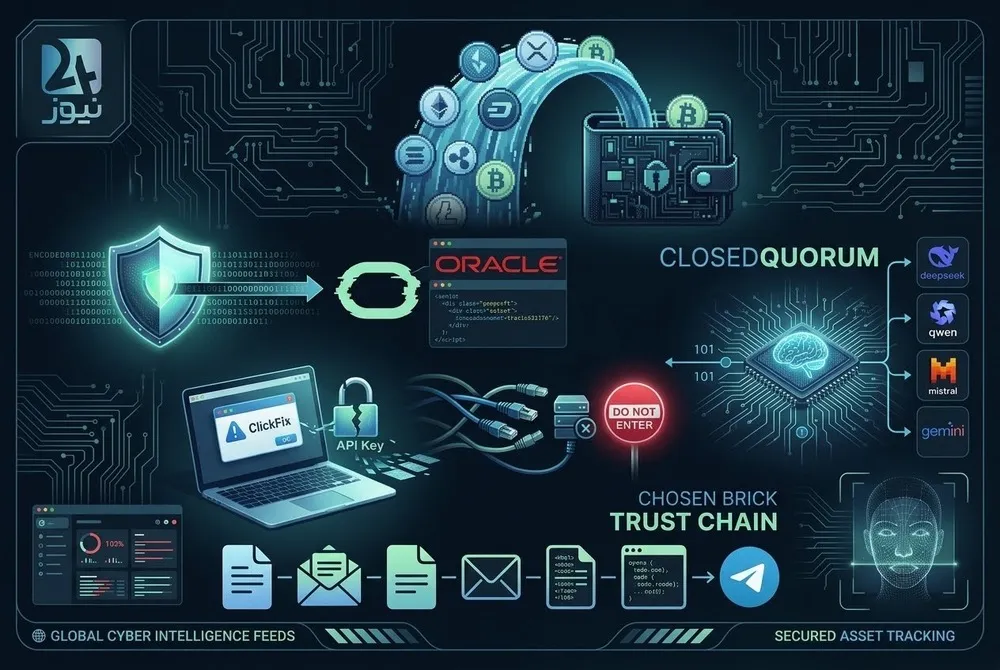
مرور ۷ خبر مهم امنیت سایبری هفته؛ از سرقت ۳۸۷.۵ میلیون دلار از Bitget و حمله ShinyHunters به PeopleSoft تا Brevo، Muse و بدافزار CHOSEN BRICK.

این هفته دنیای امنیت سایبری شاهد مجموعهای از حملات و تهدیدهای مهم بود؛ از سرقت صدها میلیون دلار رمزارز و سوءاستفاده از Oracle PeopleSoft تا هشدار پیشگیرانه Kiteworks و ظهور بدافزارهایی که از هوش مصنوعی برای تصمیمگیری استفاده میکنند.
سرقت ۳۸۷.۵ میلیون دلار رمزارز از Bitget
صرافی Bitget اعلام کرد حدود ۳۸۷.۵ میلیون دلار دارایی دیجیتال در جریان یک حمله سایبری از کیفپولهای گرم آن خارج شده است. داراییهایی مانند ETH، XRP، BNB، AVAX، USDT و USDC تحت تأثیر قرار گرفتند و Bitget روش حمله را مشابه الگوهای منتسب به هکرهای کره شمالی ارزیابی کرده است. این صرافی اعلام کرده دارایی کاربران تحت تأثیر قرار نگرفته و زیان از طریق صندوق حفاظت از کاربران پوشش داده میشود.
بازگشت ShinyHunters و دور زدن WAF در Oracle PeopleSoft
گروه منتسب به ShinyHunters / UNC6240 بار دیگر از آسیبپذیری بحرانی CVE-2026-35273 در Oracle PeopleSoft سوءاستفاده کرده است. مهاجمان با تغییر شکل مسیر آسیبپذیر و استفاده از URL Encoding تلاش کردند برخی Ruleهای WAF را دور بزنند. پس از نفوذ نیز Web Shell، ابزارهایی مانند Neo-reGeorg و Backdoor موسوم به SIDEEYE در برخی محیطها مشاهده شده است.
هشدار کمسابقه Kiteworks؛ خاموشی پیشگیرانه سرورها
Kiteworks پس از دریافت Threat Intelligence معتبر از مراجع اطلاعاتی فدرال از برخی مشتریان خواست سرورهای خود را موقتاً خاموش کنند. شرکت تأکید کرده که تاکنون نفوذ تأییدشدهای مشاهده نشده و جزئیات یک Zero-Day مشخص نیز عمومی نشده است. این اتفاق اهمیت Threat Intelligence را در شناسایی تهدیدها پیش از وقوع حمله نشان میدهد.
CLOSEDQUORUM؛ بدافزاری که از هوش مصنوعی تصمیم میگیرد
پژوهشگران Cisco Talos بدافزار ویندوزی CLOSEDQUORUM را شناسایی کردهاند که از مدلهای هوش مصنوعی مانند DeepSeek، Qwen، Mistral و Gemini برای انتخاب اقدام بعدی استفاده میکند. این بدافزار میتواند میان قابلیتهایی مانند سرقت اطلاعات، ایجاد ماندگاری و تزریق کد تصمیمگیری کند. با این حال، شواهدی از استفاده گسترده آن در حملات واقعی تاکنون ارائه نشده است.
Zero-Day در Muse؛ سوءاستفاده از دسترسی گسترده AI Agent
یک آسیبپذیری Zero-Day در Muse، دستیار AI شرکت Meta برای macOS، میتواند به کد مخرب محلی اجازه دهد مسیر پردازش Dictation را تغییر دهد. نگرانی اصلی فقط شنود دادههای صوتی نیست؛ مهاجم بالقوه میتواند از دسترسیهایی که کاربر قبلاً در اختیار Agent قرار داده، مانند فایلها و حسابهای متصل، سوءاستفاده کند. این حادثه اهمیت Least Privilege در طراحی AI Agentها را برجسته کرده است.
حمله زنجیره تأمین Brevo و در معرض خطر قرار گرفتن بیش از ۱۰۰ هزار سایت
مهاجمان با سوءاستفاده از یک Cloudflare API Key قدیمی و دارای دسترسی گسترده توانستند Worker مخربی را روی زیرساخت Brevo مستقر کنند. این Worker محتوای برخی صفحات و JavaScriptها را تغییر داد و از تکنیک ClickFix برای فریب کاربران استفاده شد؛ همچنین تلاشهایی برای نصب افزونه مخرب روی برخی سایتهای WordPress مشاهده شد. Sansec دامنه احتمالی حمله را بیش از ۱۰۰ هزار وبسایت برآورد کرده است.
CHOSEN BRICK؛ وقتی یک فایل عادی به دروازه ورود مهاجم تبدیل میشود
گزارش مشترک نهادهای امنیتی بریتانیا، آمریکا و هلند درباره CHOSEN BRICK نشان میدهد مهاجمان با مهندسی اجتماعی قربانیان را به دریافت فایلهایی با ظاهر معتبر ترغیب میکنند. این بدافزار پس از اجرا میتواند اطلاعات سیستم، اسکرینشات، ایمیلها و دادههای پیامرسانها را جمعآوری کرده و از تلگرام برای ارتباط با مهاجم استفاده کند. این پرونده بار دیگر نشان میدهد اعتماد کاربر میتواند نقطه شروع یک حمله پیچیده باشد.
اتاق تحلیل ۲۴ نیوز | دیدگاه تحلیلی بهراد یوسفی
هفت خبر این هفته یک روند مشترک را نشان میدهند: مهاجمان بیش از گذشته از زنجیره اعتماد، سرویسهای قانونی، هوش مصنوعی، Credentialهای افشاشده و ضعفهای لایههای دفاعی استفاده میکنند.
از Bitget و Brevo تا PeopleSoft و AI Agentها، دیگر نمیتوان امنیت را فقط با یک ابزار یا یک لایه دفاعی سنجید. مدیریت Credentialها، Patch Management، Threat Intelligence، کنترل دسترسی و آموزش کاربر، همگی بخشی از یک زنجیره دفاعی هستند که ضعف هرکدام میتواند مسیر حمله را باز کند.
جمعبندی
این هفته از سرقت صدها میلیون دلار رمزارز تا سوءاستفاده از AI Agentها و حملات زنجیره تأمین، طیف متنوعی از تهدیدهای سایبری را نشان داد؛ تهدیدهایی که یک وجه مشترک دارند: مهاجمان در حال استفاده خلاقانهتر از زیرساختها و ابزارهای موجود هستند.


