بازار زیرزمینی فیشینگ چگونه کار میکند؟ از فروش حسابهای سرقتشده تا ساخت صفحات جعلی
مایکروسافت زیرساخت شبکهای مرتبط با بیش از یک میلیارد پیام فیشینگ را مختل کرد. با سازوکار بازار زیرزمینی کلاهبرداری و روشهای حفاظت از حسابها آشنا شوید.
مایکروسافت با همکاری پلیس ملی ژاپن و شرکتهای فعال در حوزه امنیت سایبری، زیرساختهای یک شبکه بینالمللی جرایم سایبری را هدف قرار داده است که به گفته این شرکت، از ژانویه ۲۰۲۶ امکان ارسال بیش از یک میلیارد پیام مخرب به بیش از ۷۵ هزار سازمان در سراسر جهان را فراهم کرده بود. این پرونده فقط درباره تعداد پیامهای فیشینگ نیست؛ تحقیقات نشان میدهد چگونه فروش حسابهای کاربری، زیرساختهای آنلاین و ابزارهای آماده جعل هویت در کنار یکدیگر قرار میگیرند تا اجرای کلاهبرداری در مقیاس بزرگ آسانتر شود.
یک میلیارد پیام؛ نتیجه فعالیت یک شبکه بههمپیوسته
مایکروسافت در ۱۴ اکتبر ۲۰۲۶، برابر با ۲۲ مهر ۱۴۰۵، از مختلکردن زیرساختهایی خبر داد که در عملیات گسترده فیشینگ و کلاهبرداری آنلاین به کار گرفته میشدند. این اقدام با همکاری پلیس ملی ژاپن، مرکز کنترل جرایم سایبری ژاپن و چند شرکت فعال در حوزه امنیت و مقابله با جرایم دیجیتال انجام شد. بر اساس گزارش رسمی مایکروسافت، سه سرویس YAM Store، CoGUI و Iron Man System از ژانویه ۲۰۲۶ در ارسال بیش از یک میلیارد پیام فیشینگ از طریق ایمیل و پیامک به بیش از ۷۵ هزار سازمان در جهان نقش داشتهاند. بیش از ۷۵۰ میلیون پیام از این مجموع، مشتریان مایکروسافت را هدف قرار دادهاند. این فعالیتها در بیش از ۱۵۰ کشور گزارش شدهاند. مایکروسافت همچنین اعلام کرده است که بیش از ۲۰ هزار حساب مرتبط با YAM Store را غیرفعال کرده و بیش از ۱۰۰ هزار دامنه مورد استفاده برای جعل هویت و کلاهبرداری را مسدود کرده است. این شرکت و مرکز Health-ISAC با اتکا به حکم دادگاه فدرال آمریکا، دامنههایی را که زیرساخت این خدمات را پشتیبانی میکردند نیز توقیف و مسیر آنها را منحرف کردهاند. اهمیت این عملیات در شناسایی یک پیام یا صفحه جعلی مشخص خلاصه نمیشود. تحقیقات، ارتباط میان چند بخش از یک زنجیره مجرمانه را آشکار کرده است؛ زنجیرهای که در آن، یک گروه زیرساخت و حساب فراهم میکند، گروهی دیگر ابزار جعل هویت میسازد و مجرمان از این امکانات برای اجرای حملات خود استفاده میکنند.
سه بخش از یک بازار زیرزمینی چه کاری انجام میدادند؟
YAM Store در این شبکه نقش یک بازار زیرزمینی و واسطه تأمین دسترسی را داشت. بر اساس بررسی مایکروسافت، این سرویس حسابها، مجوزها و زیرساختهای مرتبط با محیطهای ابری مایکروسافت و گوگل را که بهصورت غیرمجاز تصاحب یا بهطور متقلبانه تهیه شده بودند، در اختیار مشتریان قرار میداد. برخی از این منابع به سازمانهای آموزشی و غیرانتفاعی مربوط بودند. چنین دسترسیهایی برای مجرمان ارزشمند است؛ زیرا استفاده از حساب یا زیرساختی که در ظاهر به یک سازمان واقعی تعلق دارد، میتواند عملیات کلاهبرداری را معتبرتر جلوه دهد. مایکروسافت همچنین مواردی را شناسایی کرده است که در آنها از دامنههای منقضیشده سازمانهای واقعی برای ایجاد وبسایتهای ظاهراً معتبر و تهیه حسابهای ابری استفاده شده بود. در بخش دیگر این زنجیره، CoGUI و Iron Man System قرار داشتند؛ ابزارهایی که امکان ساخت و اجرای صفحات و پیامهای جعلی را فراهم میکردند. مایکروسافت همچنین کیت فیشینگ دیگری به نام Haozi را شناسایی کرده و این سه کیت را در مجموعه فعالیتی Storm-2990 قرار داده است. YAM Store نیز با نام Storm-3119 ردیابی میشود. به این ترتیب، مجرم برای جعل صفحه ورود یک سرویس یا طراحی پیام متناسب با هویت یک سازمان، لزوماً مجبور نیست همه مراحل را از ابتدا توسعه دهد. بخشی از این امکانات به شکل ابزار و خدمات آماده در بازار زیرزمینی عرضه میشود.
بیش از ۲۳۰۰ قالب برای جعل هویت سازمانها
یکی از جزئیات مهم گزارش، قابلیتهای Iron Man System است. مایکروسافت در بررسی این ابزار بیش از ۲۳۳۵ قالب فیشینگ متناسب با بیش از ۱۳۹ کشور شناسایی کرده است. این قالبها برای تقلید از هویت سازمانهایی در حوزههای مختلف، از جمله بانکها، شرکتهای حملونقل، فروشگاهها، مراکز درمانی و نهادهای دولتی طراحی شده بودند. قالبهای آماده به مجرمان کمک میکنند ظاهر پیام و صفحه جعلی را با کشور، زبان، برند یا نوع خدمتی که قصد جعل هویت آن را دارند، تطبیق دهند. برای نمونه، پیام میتواند درباره مشکل در تحویل بسته، پرداخت عوارض، ورود مجدد به حساب یا تأیید اطلاعات بانکی باشد؛ موضوعاتی که در شرایط عادی نیز ممکن است برای کاربر پیش بیایند. با این حال، وجود نام یا نشان یک سازمان در قالبهای کشفشده به معنای هکشدن سامانههای آن سازمان نیست. در بسیاری از حملات فیشینگ، مهاجم از ظاهر و نام یک برند سوءاستفاده میکند، بدون آنکه به زیرساخت واقعی آن دسترسی داشته باشد. مایکروسافت همچنین قابلیتهایی برای محدودکردن دسترسی بر اساس موقعیت جغرافیایی، استفاده از صفحات CAPTCHA جعلی و جلوگیری از بررسی آسان صفحات توسط ابزارهای تحلیل امنیتی در این کیتها مشاهده کرده است. برخی از این ابزارها اطلاعات واردشده از سوی قربانی، از جمله اطلاعات ورود و پرداخت، را برای گردانندگان ارسال میکردند.
چرا فیشینگ از یک ترفند ساده فراتر رفته است؟
فیشینگ سالهاست یکی از روشهای رایج سرقت اطلاعات است؛ اما این پرونده نشان میدهد که برای درک عملیاتهای بزرگ، بررسی پیام نهایی بهتنهایی کافی نیست. باید خدمات و زیرساختهایی را نیز شناخت که تولید و توزیع پیامهای جعلی را امکانپذیر میکنند. در این الگو، چند فعالیت به یکدیگر متصل میشوند: تهیه حساب و زیرساخت، انتخاب قالب جعل هویت، ارسال پیام، هدایت قربانی به صفحه جعلی و جمعآوری اطلاعات. هر بخش میتواند توسط فرد یا گروه متفاوتی اداره شود. همین تقسیم کار، اجرای حملات در مقیاس بزرگ را برای مجرمان آسانتر میکند و وابستگی آنها به توسعه ابزارهای اختصاصی را کاهش میدهد. به همین دلیل، مختلکردن یک زیرساخت میتواند فراتر از حذف یک دامنه یا صفحه جعلی اثر داشته باشد؛ زیرا دسترسی به حسابها، ابزارها و خدمات پشتیبان را نیز دشوار میکند. البته این اقدام لزوماً به معنای پایان فعالیت همه گردانندگان یا حذف کامل خطر فیشینگ نیست. ممکن است گروههای مجرم به زیرساختها یا ابزارهای دیگری روی بیاورند.
کاربران برای کاهش خطر چه کار کنند؟
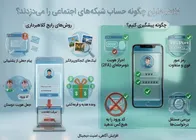
برای ورود به حساب بانکی، ایمیل یا سایر خدمات حساس، از لینکی که در پیام ناشناس دریافت کردهاید استفاده نکنید. نشانی وبسایت را خودتان وارد کنید یا از برنامه رسمی و مسیرهای ارتباطی شناختهشده استفاده کنید. اگر پیامی درباره مسدودشدن حساب، بدهی فوری یا مشکل در تحویل بسته دریافت کردید، موضوع را از طریق کانال رسمی همان سازمان بررسی کنید. پیش از واردکردن اطلاعات، نام دامنه را دقیق بخوانید؛ دامنهای که فقط شباهت ظاهری به نام یک برند دارد، ممکن است متعلق به مهاجم باشد. هرگز رمز عبور، اطلاعات کارت یا کد یکبارمصرف را در صفحهای که از طریق پیام غیرمنتظره باز شده است وارد نکنید. فعالکردن احراز هویت دو مرحلهای نیز میتواند خطر تصاحب حساب را کاهش دهد، اما همه حملات را خنثی نمیکند. در صورت امکان، از روشهای مقاوم در برابر فیشینگ مانند Passkey استفاده کنید. اگر اطلاعات ورود را در صفحهای مشکوک وارد کردهاید، از مسیر رسمی سرویس رمز عبور را تغییر دهید، نشستهای فعال ناشناس را ببندید و دسترسیهای متصل به حساب را بررسی کنید. در صورت افشای اطلاعات بانکی، موضوع را فوراً از طریق بانک پیگیری کنید.
جمعبندی: مقابله با پیام جعلی کافی نیست
عملیات مایکروسافت و شرکای آن نشان میدهد که پشت بخشی از حملات فیشینگ، شبکهای از فروشندگان حساب، توسعهدهندگان ابزار و مجرمانی قرار دارند که خدمات مورد نیاز خود را از یک بازار زیرزمینی تهیه میکنند. در چنین شرایطی، حذف یک پیام یا مسدودکردن یک شماره بهتنهایی مشکل را حل نمیکند؛ زیرا زیرساخت تولید و اجرای کلاهبرداری ممکن است همچنان فعال باشد. مختلکردن YAM Store، CoGUI و Iron Man System میتواند دسترسی بخشی از این شبکه به ابزارها و زیرساختهایش را دشوار کند، اما برای کاربران، اصل اساسی همچنان تغییر نکرده است: به هویت ظاهری پیام اعتماد نکنید و درخواستهای حساس را از مسیر رسمی بررسی کنید. در فیشینگ، مهاجم اغلب بهجای شکستن مستقیم سامانه، تلاش میکند کاربر را به اقدامی وادار کند که راه دسترسی را برای او باز میکند.
منابع