با ابلاغیه بانک مرکزی؛ متخصص امنیت سایبری وارد هیئتمدیره بانکها شد
بانک مرکزی با هدف ارتقای امنیت سایبری شبکه بانکی، در بخشنامهای به موسسات اعتباری ابلاغ کرده است که در ترکیب اعضای هیئتمدیره خود از یک عضو متخصص در حوزه فناوری اطلاعات استفاده کنند.
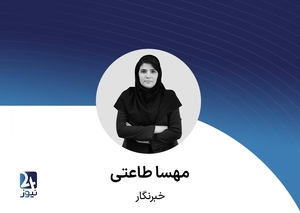
بانک مرکزی در بخشنامهای خطاب به مؤسسات اعتباری و با اشاره به تجربه رخدادهای سایبری اخیر در نظام بانکی کشور، مجموعهای از توصیهها را برای تقویت توان مقابله بانکها با مخاطرات سایبری ابلاغ کرد.
بر اساس این بخشنامه و در پی مصوبه هیأت عامل بانک مرکزی در جلسه ۲۸ شهریور ۱۴۰۵، توصیه شده است مؤسسات اعتباری در ترکیب اعضای هیأتمدیره خود از یک عضو برخوردار از دانش، مهارت و تجربه کافی در حوزه فناوری اطلاعات استفاده کنند.
همچنین در این بخشنامه بر بهرهگیری مؤثرتر از ظرفیت تخصصی معاونت فناوری اطلاعات در ترکیب هیأت عامل مؤسسات اعتباری تأکید شده است. بانک مرکزی با اشاره به اشراف معاونان فناوری اطلاعات بر جزئیات عملیاتی و مسائل تخصصی این حوزه و ماهیت اجرایی مسئولیتهای آنها، توجه به نقش این بخش در ساختار مدیریتی بانکها را شایسته دانسته است.
در بخش دیگری از این بخشنامه، تقویت نقش و کارکرد کمیتههای مشورتی هیأتمدیره، از جمله کمیته فناوری اطلاعات، مورد تأکید قرار گرفته است. این کمیتهها بهعنوان بازوی مشورتی هیأتمدیره، در ارائه مشاوره تخصصی و پشتیبانی از فرایندهای مدیریتی مؤسسات اعتباری نقش دارند.
هدف از این توصیهها، ارتقای امنیت سایبری مؤسسات اعتباری و تقویت توانمندی آنها در پیشگیری، شناسایی و مقابله با مخاطرات سایبری، از جمله بدافزارها و حملات سایبری عنوان شده است.
بانکها یک ماه برای رفع نواقص امنیتی فرصت دارند
پیش از این، مرکز فضای مجازی در بیست و هشتم مهرماه از آغاز طرح رتبهبندی امنیت سایبری خدماتدهندگان فضای مجازی خبر داده بود که بر اساس این طرح، بانکها برای رفع نواقص و ارتقای امنیت سایبری یک ماه فرصت دارند.
در اجرای طرح رتبهبندی امنیت سایبری خدمات دهندگان فضای مجازی، چهار دستگاه هماهنگ کننده شامل مرکز افتا، پلیس فتا، سازمان پدافند غیرعامل و مرکز ماهر همکاری دارند و این ارزیابیها به صورت مستمر و در دورههای سهماهه تکرار خواهد شد.
بر اساس توضیحات دبیر شورای فضای مجازی، دستگاههای هماهنگکننده، خدمات و مجموعههای مرتبط را بر اساس شاخصهای مشخص ارزیابی و نتایج را به مرکز ملی فضای مجازی اعلام میکنند. در مرحله نخست، گزارش ارزیابی با مجموعههای مورد بررسی به اشتراک گذاشته میشود تا ضمن آگاهی از وضعیت خود، فرصت اصلاح نواقص احتمالی را داشته باشند.
به گفته آقامیری، در این مرحله، یک ماه به بانکها فرصت داده میشود تا نواقص و ایرادهای احتمالی خود را بر اساس شاخصهای ارزیابی برطرف کنند. گزارش اولیه محرمانه است و پس از پایان این مهلت، دستگاه هماهنگکننده ارزیابی مجدد را انجام میدهد و گزارش نهایی را به مرکز ملی فضای مجازی ارائه میکند تا نتایج آن در اختیار افکار عمومی قرار گیرد.


