دولت سوئد دسترسی به ChatGPT و Claude را مسدود کرد
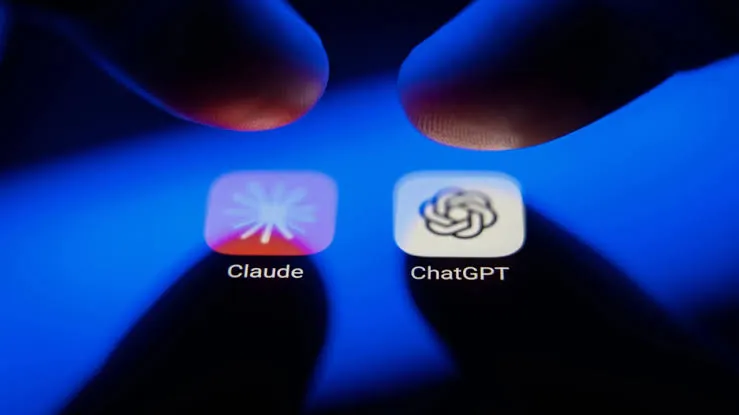
دولت سوئد با هدف حفاظت از اطلاعات حساس دولتی، دسترسی کارمندان به نسخههای مرورگری ChatGPT و Claude را روی رایانههای کاری مسدود کرده است. این تصمیم در حالی گرفته میشود که نگرانی دولتها درباره امنیت دادهها در ابزارهای هوش مصنوعی افزایش یافته است.
دولت سوئد دسترسی کارمندان دفاتر دولتی به نسخههای مرورگری چتباتهای ChatGPT و Claude را از ۲۶ اکتبر ۲۰۲۶ مسدود کرد. به گزارش یورونیوز، نگرانی درباره نحوه پردازش اطلاعات حساس و نبود توافقنامههای رسمی برای حفاظت از دادهها، دلیل اصلی این تصمیم بوده است.
بررسی ابزارهای هوش مصنوعی مورد استفاده کارکنان اداره حملونقل سوئد در اوایل سال جاری میلادی، نمونههایی از استفاده نامناسب از این پلتفرمها در امور دولتی را آشکار کرد. مقامهای سوئدی نگراناند که ورود اطلاعات محرمانه به ابزارهای هوش مصنوعی فاقد توافقنامههای حفاظتی، خطر افشای دادهها یا استفاده از آنها برای آموزش مدلها را افزایش دهد.
میکائل وترانکرانتس، مدیر دیجیتالسازی دفاتر دولت سوئد، هشدار داده است که استفاده از سرویسهای هوش مصنوعی بدون قراردادهای رسمی میتواند پیامدهایی برای امنیت اطلاعات این کشور داشته باشد.
این نگرانیها به پدیدهای موسوم به «فناوری اطلاعات سایه» یا Shadow IT مربوط میشود؛ وضعیتی که در آن کارکنان بدون تأیید سازمان، از ابزارها و سرویسهای فناوری برای انجام وظایف شغلی خود استفاده میکنند. چنین رویکردی میتواند کنترل سازمان بر محل پردازش اطلاعات، نحوه نگهداری دادهها و شرایط دسترسی شرکتهای ارائهدهنده خدمات را دشوار کند.
مایکروسافت کوپایلت جایگزین ChatGPT و Claude میشود
با اجرای محدودیت جدید، کارمندان دفاتر دولت سوئد برای استفاده از هوش مصنوعی در امور کاری به ابزارهای تأییدشده هدایت میشوند. در این میان، مایکروسافت کوپایلت بهعنوان یکی از گزینههای مجاز معرفی شده است.
کوپایلت مراحل بررسی امنیتی را پشت سر گذاشته و میان مایکروسافت و دولت سوئد نیز توافقنامهای درباره امنیت این سرویس وجود دارد. تنظیمات امنیتی این ابزار پس از بررسیهای انجامشده تقویت شده است.
با وجود مسدودشدن نسخههای مرورگری ChatGPT و Claude، دسترسی به این مدلها بهطور کامل قطع نشده است. شمار محدودی از کارکنان همچنان میتوانند از طریق یک پلتفرم اختصاصی دستیارهای هوش مصنوعی که مقامهای سوئدی توسعه دادهاند، به این ابزارها دسترسی داشته باشند.
بنابراین، تصمیم جدید را باید محدودیتی برای استفاده کنترلنشده از برخی سرویسهای هوش مصنوعی در محیط کاری دولت سوئد دانست؛ نه ممنوعیتی سراسری برای استفاده از این ابزارها در تمام شرایط.
اداره مالیات سوئد و هیئت ملی مراقبتهای نهادی این کشور نیز محدودیتهایی برای استفاده از ChatGPT و Claude اعمال کردهاند. سازمان اجرای احکام سوئد هم در حال بررسی این موضوع است.
ممنوعیت دیپسیک در دستگاههای دولتی آمریکا
سوئد اولین کشوری نیست که دسترسی به ابزارهای هوش مصنوعی را در سازمانهای دولتی محدود میکند؛ پیش از این نیز دولت آمریکا استفاده از سرویس هوش مصنوعی دیپسیک را در سازمانها و ادارات دولتی ممنوع کرده بود.
بر اساس گزارش سرویس پژوهشی کنگره آمریکا، وزارت امنیت داخلی این کشور در ۲۰ اکتبر ۲۰۲۶ دستوری درباره حذف و جلوگیری از استفاده از محصولات دیپسیک در سامانههای فناوری اطلاعات دستگاههای اجرایی غیرنظامی فدرال صادر کرد. این دستور، دستگاههای مشمول را ملزم میکند محصولات این شرکت چینی را از شبکههای خود کنار بگذارند و از بهکارگیری آنها در فرایندهای تأمین تجهیزات و خدمات فناوری اطلاعات جلوگیری کنند.
نگرانیهای امنیتی مرتبط با قوانین چین، نحوه جمعآوری و پردازش دادههای کاربران و احتمال دسترسی نهادهای این کشور به اطلاعات حساس، از جمله دلایل مطرحشده برای این محدودیتهاست.
پیش از این نیز وزارت دفاع آمریکا در سپتامبر ۲۰۲۶ دستور مشابهی درباره محصولات دیپسیک صادر کرده بود. بااینحال، دامنه دستور وزارت امنیت داخلی آمریکا به دستگاههای اجرایی غیرنظامی فدرال مربوط میشود و نباید آن را ممنوعیتی برای تمام کاربران و شرکتهای خصوصی در آمریکا تعبیر کرد.
چرا دولتها استفاده از ابزارهای هوش مصنوعی را محدود میکنند؟
تصمیم سوئد و آمریکا نشان میدهد که امنیت اطلاعات به یکی از محورهای اصلی سیاستگذاری دولتها در زمینه هوش مصنوعی تبدیل شده است. سازمانهای دولتی با اطلاعاتی سروکار دارند که افشای آنها میتواند پیامدهای حقوقی، امنیتی و اداری به همراه داشته باشد.
هنگام استفاده از چتباتهای هوش مصنوعی، اطلاعات واردشده به سامانه برای پردازش به زیرساختهای ارائهدهنده سرویس منتقل میشود. شرایط نگهداری دادهها، امکان استفاده از ورودی کاربران برای آموزش مدلها، محل پردازش اطلاعات و دسترسی اشخاص ثالث به دادهها، به سیاستهای سرویس و قراردادهای مربوط بستگی دارد.
به همین دلیل، سازمانهای دولتی برای استفاده از هوش مصنوعی به چارچوبهای مشخصی نیاز دارند که نحوه پردازش و نگهداری اطلاعات را تعیین کند. بررسی امنیتی ابزارها، محدودکردن دسترسی کارکنان، عقد قراردادهای حفاظت از دادهها و استفاده از پلتفرمهای مورد تأیید سازمان، از جمله اقداماتی است که میتواند خطر نشت اطلاعات را کاهش دهد.
در چنین شرایطی، انتخاب ابزار هوش مصنوعی برای دولتها دیگر فقط به کیفیت پاسخها و سرعت پردازش محدود نمیشود؛ بلکه امنیت دادهها، شفافیت در نحوه استفاده از اطلاعات و امکان نظارت سازمانی نیز در این تصمیم نقش مهمی دارند.
محدودیتهای جدید در سوئد و آمریکا را میتوان بخشی از روند گستردهتر کنترل استفاده سازمانی از هوش مصنوعی دانست؛ روندی که با گسترش کاربرد این فناوری در محیطهای کاری، اهمیت بیشتری پیدا کرده است.


