نهمین نمایشگاه معماری تهران زیر ذرهبین امنیت سایبری؛ از QR جعلی تا Wi-Fi و سرقت اطلاعات بازدیدکنندگان
نهمین نمایشگاه معماری تهران فقط محل نمایش فناوری و طراحی نیست؛ QR جعلی، Wi-Fi ناشناس، USB و مهندسی اجتماعی چه خطراتی برای بازدیدکنندگان و غرفهداران دارند؟ راهنمای امنیتی ۲۴ نیوز را بخوانید.

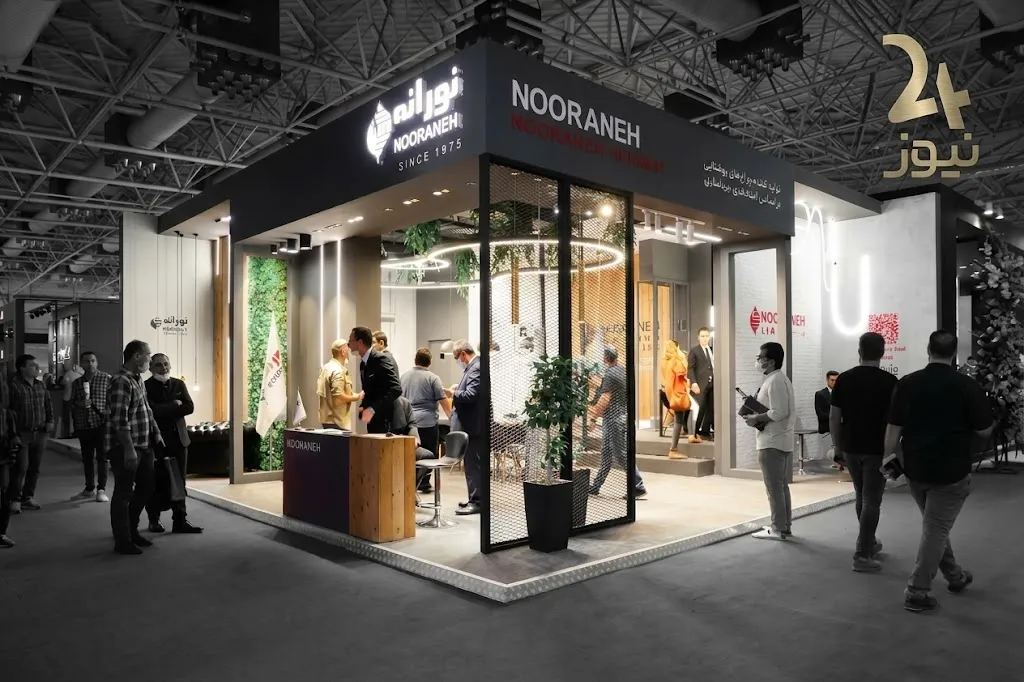
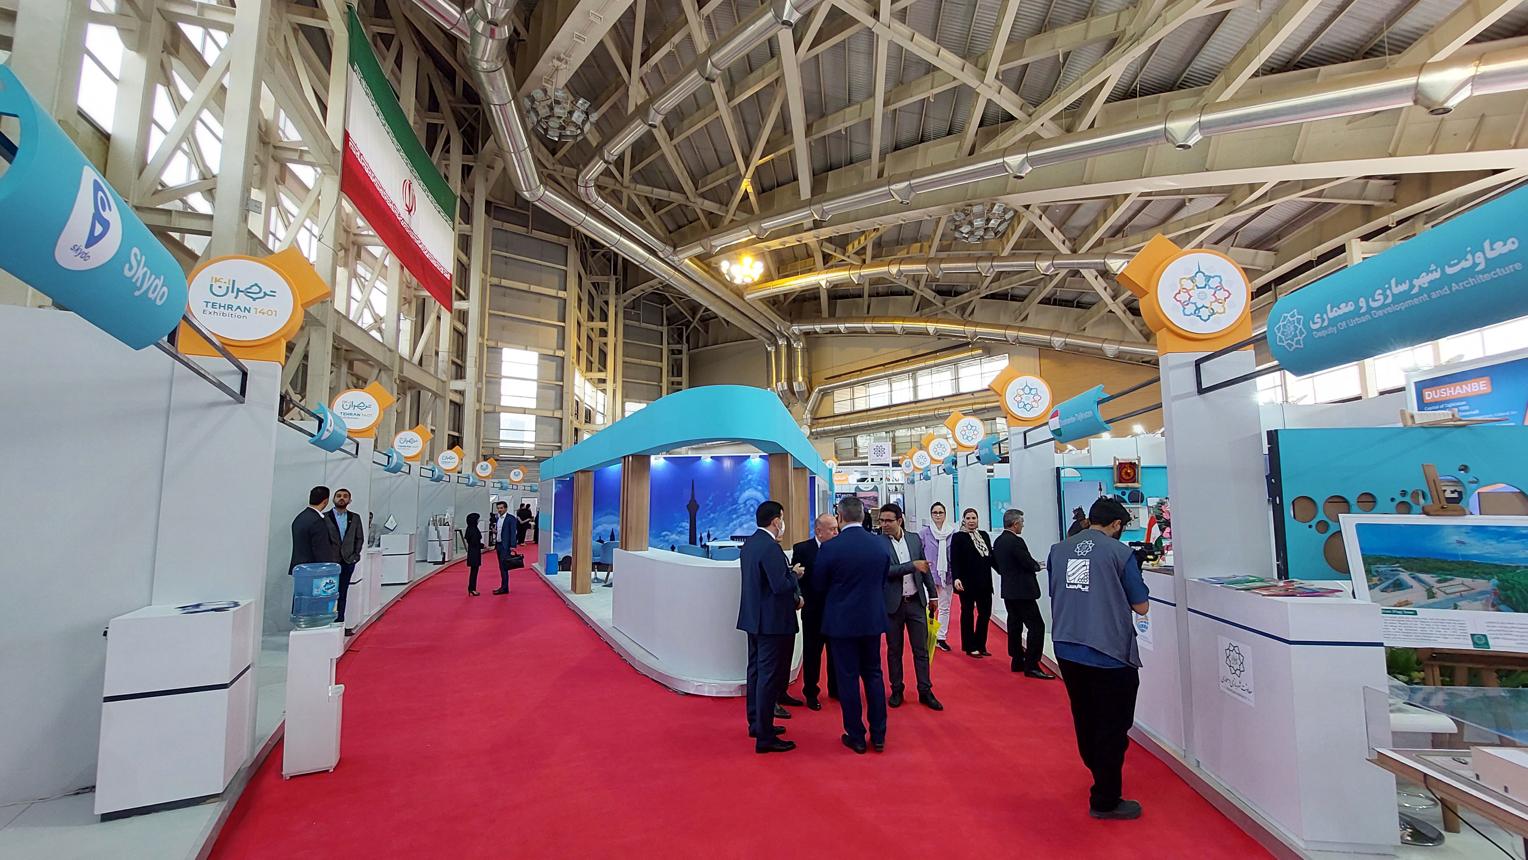
همین نمایشگاه معماری تهران از ۹ تا ۱۲ مهر ۱۴۰۵ در مرکز نمایشگاهی برج میلاد برگزار میشود؛ رویدادی که معماران، طراحان داخلی، تولیدکنندگان، برندها و فعالان صنایع وابسته را در کنار یکدیگر جمع میکند. اما در کنار طراحی غرفهها، متریال، محصولات و فناوریهای جدید، یک موضوع کمتر دیدهشده نیز اهمیت دارد: امنیت دیجیتال بازدیدکنندگان و غرفهداران.
در نمایشگاههای امروزی، تلفن همراه، QR Code، فرمهای ثبتنام، لینکهای دیجیتال، Wi-Fi و تجهیزات قابل حمل بخشی از تجربه معمول بازدیدکنندگان هستند. همین نقاط تماس دیجیتال میتوانند در صورت استفاده نادرست یا سوءاستفاده افراد سودجو، به نقطهای برای فیشینگ، سرقت اطلاعات یا انتشار بدافزار تبدیل شوند.
این گزارش به معنای وقوع حمله یا تخلف امنیتی در نهمین نمایشگاه معماری تهران نیست؛ بلکه یک راهنمای پیشگیرانه برای بازدیدکنندگان و غرفهداران است.
در این گزارش میخوانید
- چرا QR Codeهای نمایشگاه میتوانند به ابزار فیشینگ تبدیل شوند؟
- خطر Wi-Fi جعلی در محیطهای شلوغ چیست؟
- چرا نباید هر فلش USB یا فایل تبلیغاتی را به لپتاپ متصل کرد؟
- جمعآوری شماره موبایل و اطلاعات تماس چه ریسکهایی دارد؟
- مهندسی اجتماعی چگونه میتواند در یک نمایشگاه اتفاق بیفتد؟
- بازدیدکنندگان و غرفهداران چه نکاتی را باید رعایت کنند؟
نهمین نمایشگاه معماری تهران؛ یک رویداد فیزیکی با سطح بالایی از تعامل دیجیتال
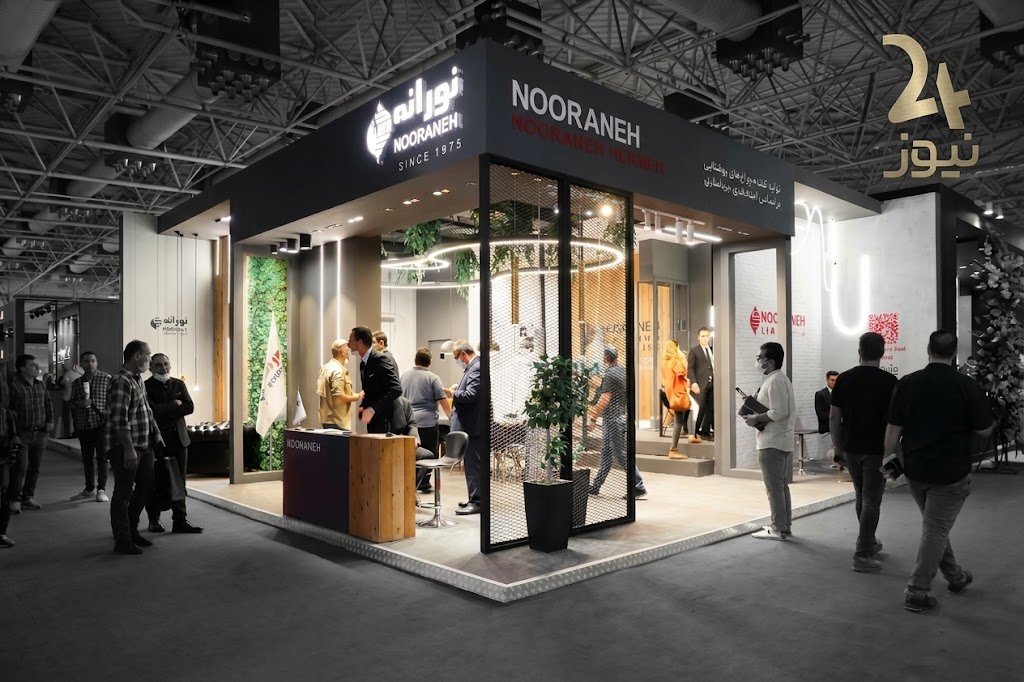
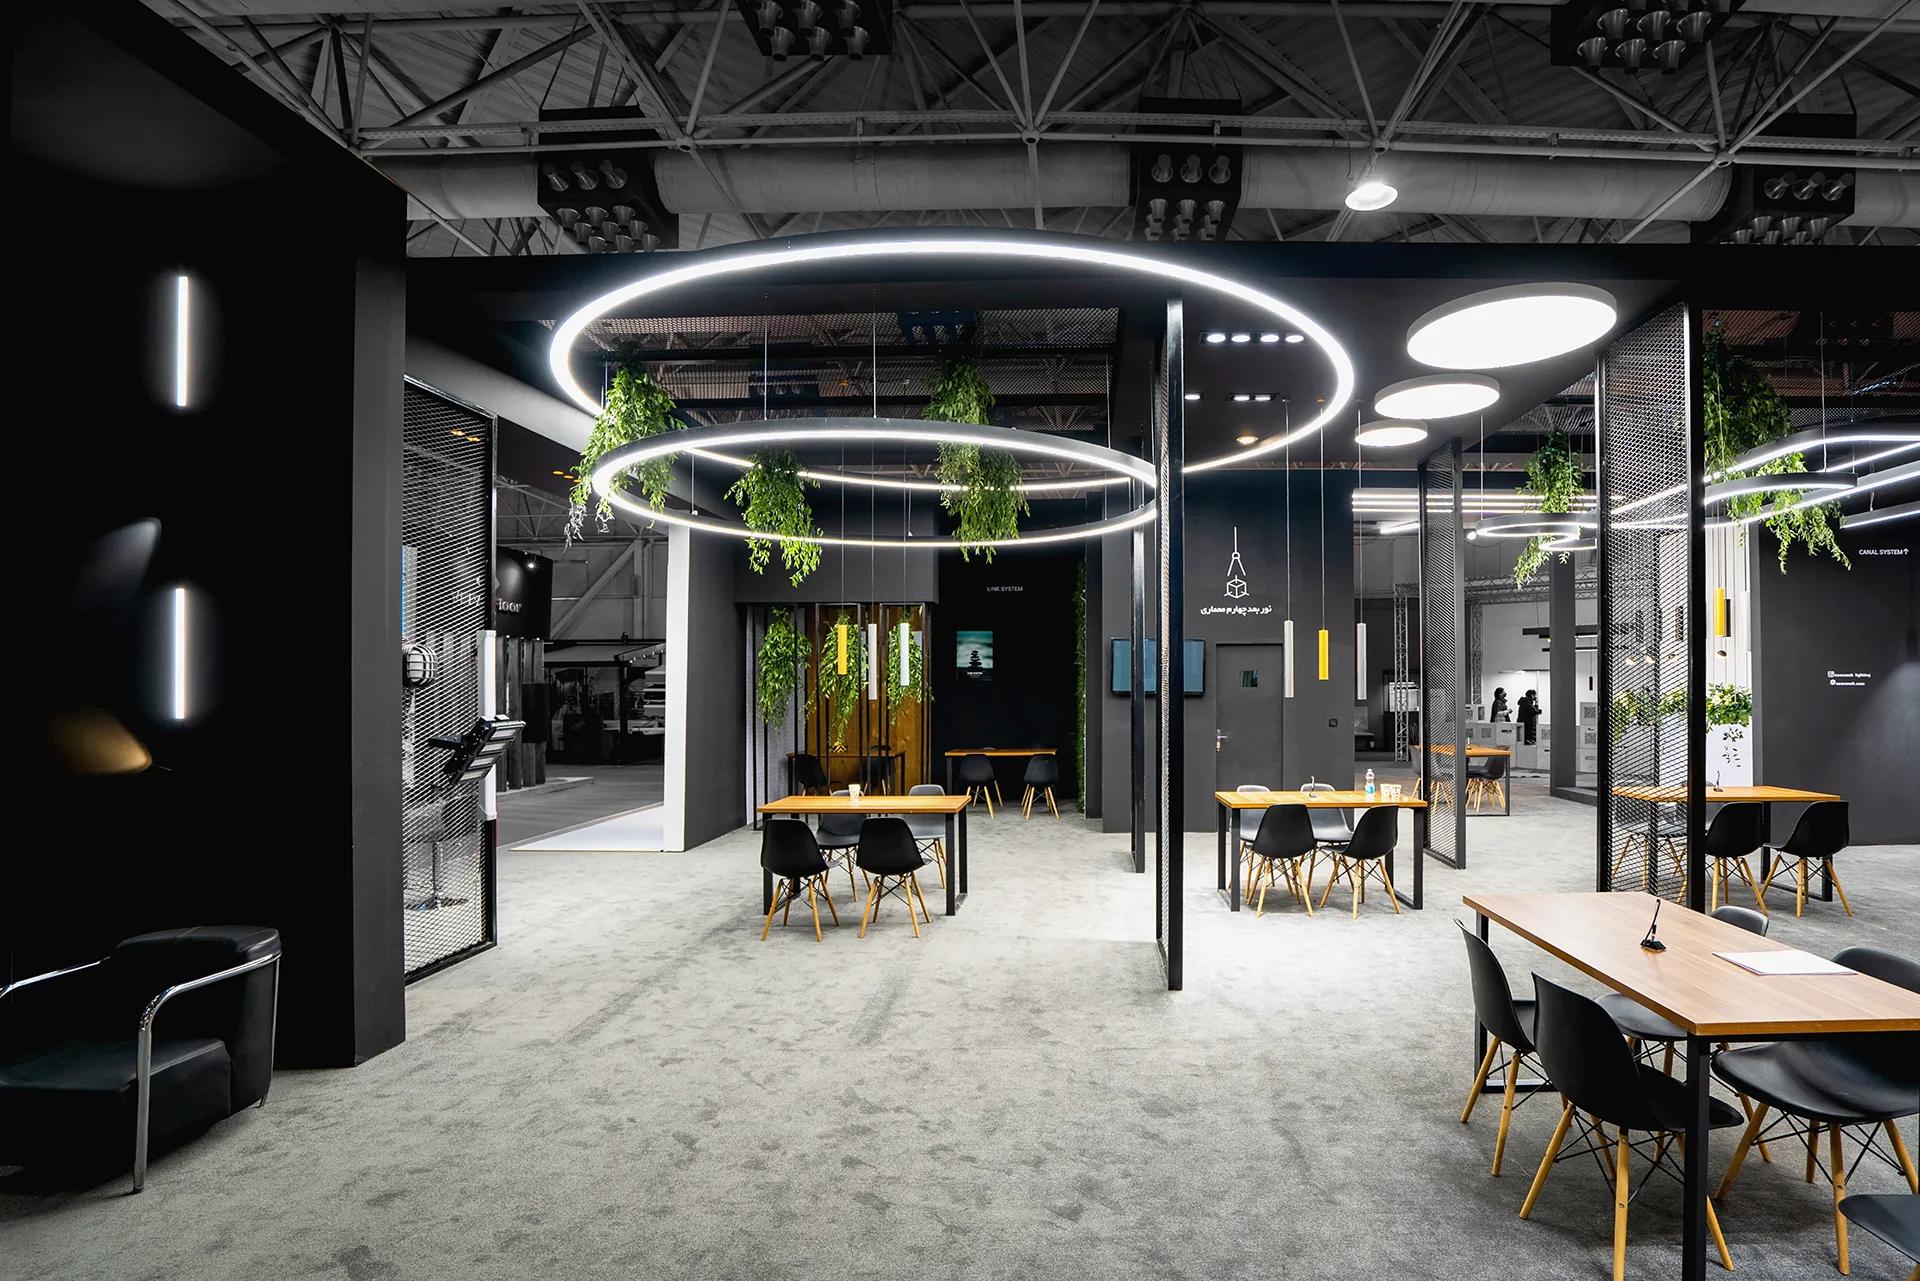
نمایشگاه ترمه مدیا در حوزه معماری، طراحی داخلی، دکوراسیون و صنایع مرتبط برگزار میشود و در این دوره نیز مجموعهای از برندها و فعالان این حوزه در آن حضور دارند. طبق اطلاعات منتشرشده، نهمین دوره نمایشگاه از ۹ تا ۱۲ مهرماه در برج میلاد تهران برگزار میشود و بازدید از آن از ساعت ۱۴ تا ۲۱ امکانپذیر است.
در چنین رویدادی، بازدیدکننده ممکن است برای دریافت کاتالوگ، تخفیف، شرکت در قرعهکشی، ثبت درخواست، دریافت اطلاعات یک محصول یا دنبالکردن صفحه یک برند، با یک QR Code یا فرم دیجیتال مواجه شود.
همین موضوع باعث میشود امنیت اطلاعات به یکی از موضوعات قابل توجه در کنار امنیت فیزیکی نمایشگاه تبدیل شود.
QR Code؛ راحت، اما نه همیشه قابل اعتماد
QR Code به خودی خود خطرناک نیست؛ مشکل زمانی ایجاد میشود که کاربر نداند کدی که اسکن میکند واقعاً متعلق به چه مجموعهای است.
مجرمان میتوانند QR Code مخرب را روی پوستر، برچسب یا حتی روی یک QR Code واقعی قرار دهند و کاربر را به صفحهای هدایت کنند که ظاهر آن شبیه سایت یک برند، فرم ثبتنام یا صفحه دریافت اطلاعات باشد.
کمیسیون تجارت فدرال آمریکا (FTC) نیز درباره سوءاستفاده از QR Code برای هدایت کاربران به صفحات جعلی، سرقت اطلاعات و حتی انتشار بدافزار هشدار داده است.
قبل از اسکن QR این کارها را انجام دهید
- آدرس مقصد QR را قبل از باز کردن بررسی کنید.
- به دامنههای عجیب، غلطهای املایی و URLهای کوتاه یا ناشناس دقت کنید.
- اگر QR از شما رمز عبور، اطلاعات بانکی یا اطلاعات حساس میخواهد، بدون بررسی بیشتر اطلاعات وارد نکنید.
- برای ورود به حسابهای مهم، ترجیحاً آدرس سایت را خودتان وارد کنید.
- اگر QR ادعا میکند متعلق به یک برند است، صفحه رسمی همان برند را نیز بررسی کنید.
Wi-Fi رایگان؛ مراقب شبکههای همنام باشید
یکی دیگر از نقاط حساس در محیطهای عمومی، شبکه بیسیم است.
ممکن است کاربر در فهرست Wi-Fi گوشی خود چند شبکه با نامهای مشابه ببیند و تصور کند یکی از آنها شبکه رسمی نمایشگاه یا غرفه موردنظر است.
CISA هشدار میدهد که مهاجمان میتوانند شبکههایی با نام مشابه شبکههای معتبر ایجاد کنند و توصیه میکند کاربران پیش از اتصال به Wi-Fi عمومی، نام شبکه و روش اتصال را از مسئول مربوطه تأیید کنند.
توصیه امنیتی برای بازدیدکنندگان
اگر مجبور نیستید، برای کارهای حساس از Wi-Fi عمومی استفاده نکنید.
بهخصوص هنگام استفاده از اینترنت نمایشگاه:
- وارد حساب بانکی نشوید.
- اطلاعات حساس سازمانی را منتقل نکنید.
- فایلهای محرمانه کاری را دانلود یا آپلود نکنید.
- نام دقیق شبکه را از مسئول رسمی بپرسید.
- سیستمعامل و نرمافزارهای امنیتی گوشی را بهروز نگه دارید.
یک فلش USB رایگان میتواند ارزش ریسک کردن نداشته باشد
در نمایشگاهها، انتقال کاتالوگ، فایل معرفی محصول یا محتوای تبلیغاتی از طریق حافظههای قابل حمل میتواند اتفاق بیفتد.
اما اتصال یک USB ناشناس به لپتاپ شخصی یا سازمانی، تصمیمی نیست که صرفاً به دلیل «فایل تبلیغاتی» بودن آن گرفته شود.
CISA نیز بر احتیاط هنگام استفاده از رسانههای قابل حمل مانند USB تأکید کرده و اسکن فایلها و رسانههای قابل حمل را از اقدامات پیشگیرانه میداند.
قاعده ساده: اگر به یک فلش اعتماد ندارید، آن را به سیستم اصلی خود متصل نکنید.
شماره موبایل؛ اطلاعات سادهای که میتواند ارزشمند باشد
یکی از رفتارهای معمول در نمایشگاهها، ثبت اطلاعات بازدیدکننده برای دریافت کاتالوگ، تخفیف، قرعهکشی یا ارتباط بعدی است.
شماره موبایل به تنهایی لزوماً یک داده حساس محسوب نمیشود، اما وقتی همراه با نام، شغل، شرکت، ایمیل، حوزه فعالیت و سایر اطلاعات جمعآوری شود، میتواند تصویر دقیقتری از فرد ایجاد کند.
بنابراین قبل از واردکردن اطلاعات در فرمهای دیجیتال، به این موارد توجه کنید:
چه کسی اطلاعات را جمعآوری میکند؟
اطلاعات برای چه منظوری گرفته میشود؟
آیا واردکردن همه اطلاعات واقعاً ضروری است؟
فرم به دامنه رسمی مجموعه متصل است یا یک صفحه ناشناس؟
مهندسی اجتماعی؛ خطر همیشه فنی نیست
یکی از مهمترین تهدیدها در چنین محیطهایی ممکن است اصلاً یک حمله فنی پیچیده نباشد.
فردی میتواند با یک بهانه ساده مانند:
«برای دریافت هدیه این فرم را پر کنید.»
«برای دریافت کاتالوگ این QR را اسکن کنید.»
«برای اتصال به Wi-Fi اطلاعات خود را وارد کنید.»
یا
«این فایل کاتالوگ را روی لپتاپ باز کنید.»
کاربر را به انجام کاری ترغیب کند که در شرایط عادی انجام نمیدهد.
در اینجا، اعتماد، عجله و جذابیت پیشنهاد میتوانند جای یک نقص فنی را بگیرند.
اگر غرفهدار هستید، فقط بازدیدکنندگان در معرض خطر نیستند
غرفهها نیز ممکن است اطلاعات ارزشمندی در اختیار داشته باشند؛ از فهرست مشتریان و شماره تماسها گرفته تا لپتاپهای کاری، فایلهای معرفی محصولات، اطلاعات قراردادها و حسابهای شبکههای اجتماعی.
برای غرفهداران بهتر است:
- لپتاپ کاری را بدون مراقبت رها نکنند.
- رمز عبور سیستمها را در معرض دید قرار ندهند.
- USB ناشناس را به سیستم کاری متصل نکنند.
- از یک رمز عبور مشترک برای همه حسابها استفاده نکنند.
- برای حسابهای مهم 2FA / احراز هویت دو مرحلهای را فعال کنند.
- فایلهای کاری حساس را روی سیستمهای عمومی یا ناشناس باز نکنند.
- دسترسی افراد به لپتاپ و تجهیزات غرفه را محدود کنند.
چکلیست امنیتی ۲۴ نیوز برای بازدیدکنندگان نمایشگاه معماری تهران
| موقعیت | کار درست |
|---|---|
| QR ناشناس | ابتدا URL را بررسی کنید |
| Wi-Fi نمایشگاه | نام شبکه را از مسئول رسمی بپرسید |
| فرم ثبتنام | فقط اطلاعات ضروری را وارد کنید |
| فلش USB | به سیستم اصلی متصل نکنید |
| لینک ناشناس | قبل از ورود، دامنه را بررسی کنید |
| درخواست رمز عبور | متوقف شوید و منبع درخواست را بررسی کنید |
| اتصال حسابهای مهم | ترجیحاً با اینترنت مطمئن انجام شود |
| گوشی موبایل | سیستمعامل و اپها را بهروز نگه دارید |
نمایشگاه معماری تهران؛ فرصتی برای دیدن فناوری، بدون فراموشکردن امنیت
نمایشگاههای معماری و طراحی داخلی فقط محل نمایش محصول نیستند؛ این رویدادها محیطی برای ارتباط مستقیم میان برندها، متخصصان و مخاطبان هستند.
هرچه این ارتباطات بیشتر دیجیتالی شود، امنیت اطلاعات نیز باید بخشی از تجربه بازدید باشد.
یک QR Code را میتوان قبل از اسکن بررسی کرد، یک شبکه Wi-Fi را میتوان قبل از اتصال تأیید کرد و یک فلش ناشناس را میتوان به سیستم متصل نکرد.
در بسیاری از موارد، همین چند تصمیم ساده میتواند جلوی یک دردسر جدی را بگیرد.