کلاهبرداری با کارت بانکی جعلی و QR Code؛ روشهای قدیمی هنوز قربانی میگیرند
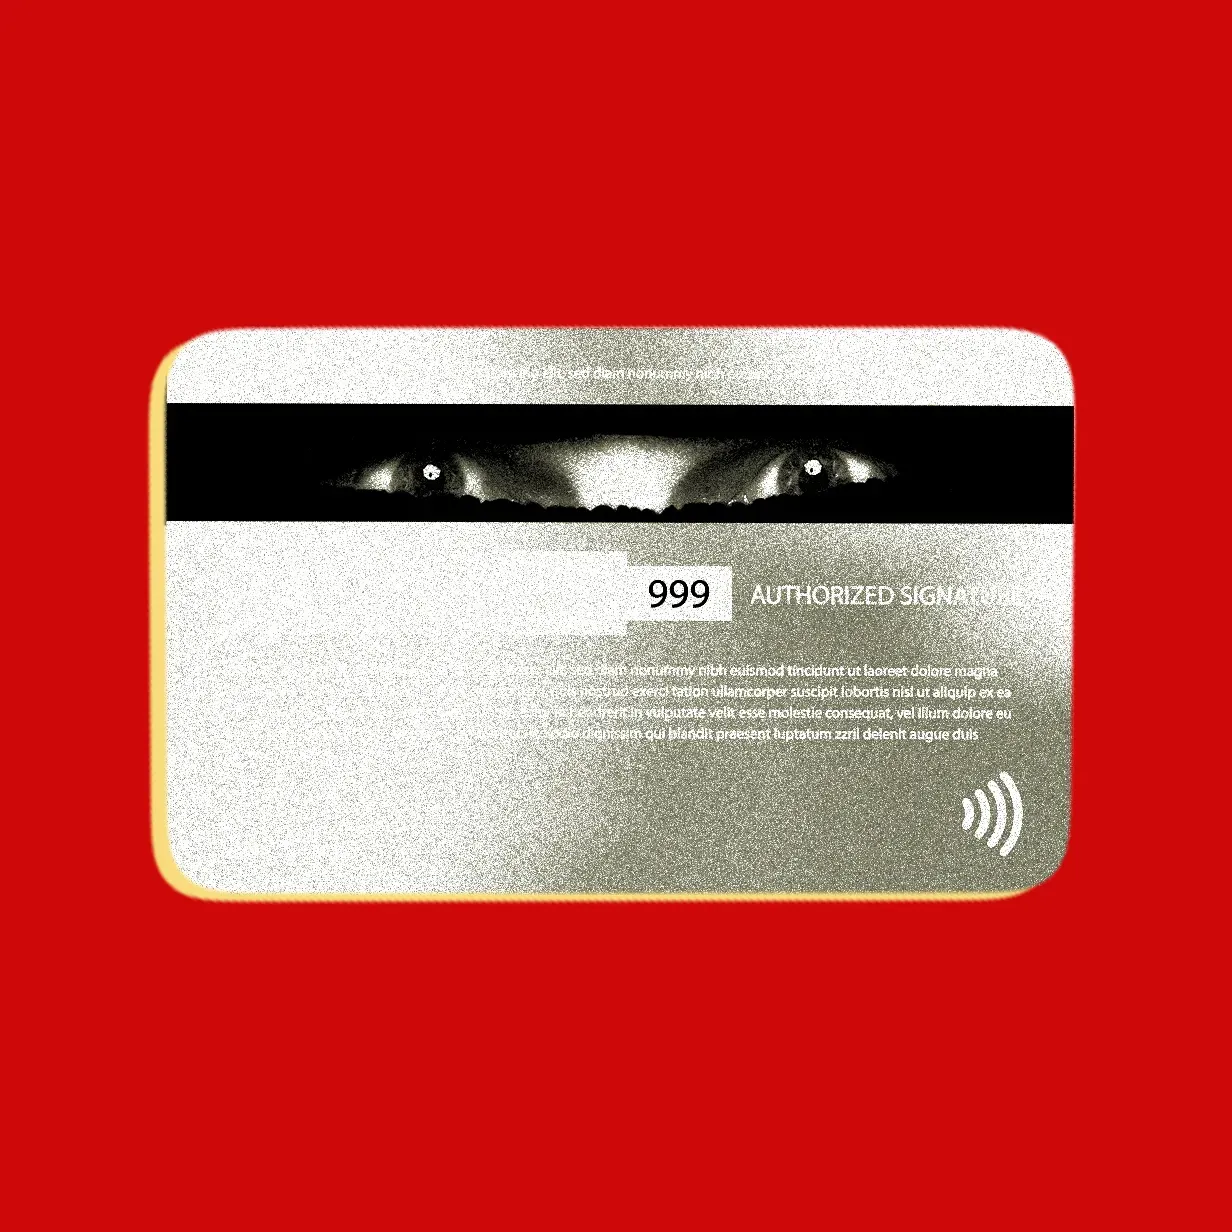
کلاهبرداران با وجود ظهور روشهای پیچیده مبتنی بر هوش مصنوعی، همچنان از ترفندهای قدیمی مانند کارت بانکی جعلی، QR Code و اسکیمینگ برای سرقت اطلاعات کاربران استفاده میکنند.
در حالی که کلاهبرداریهای سایبری با کمک هوش مصنوعی هر روز پیچیدهتر میشوند، برخی مجرمان همچنان به سراغ روشهایی میروند که در نگاه اول قدیمی و ساده به نظر میرسند؛ از ارسال کارت بانکی جعلی با پست گرفته تا نصب اسکیمِر روی دستگاههای کارتخوان. گزارش جدید WIRED نشان میدهد این روشها نهتنها از بین نرفتهاند، بلکه در برخی موارد با کمک فناوریهای جدید، خطرناکتر و متقاعدکنندهتر شدهاند.
کارت بانکی جعلی چگونه قربانی را فریب میدهد؟
یکی از روشهایی که در سالهای اخیر در کشورهای اروپایی گزارش شده، ارسال کارت بانکی جعلی از طریق پست است. بر اساس گزارش WIRED، در کشورهایی مانند پرتغال، فرانسه و آلمان، کلاهبرداران کارتهایی جعلی را برای افراد ارسال کردهاند و در نامه همراه آن مدعی شدهاند کارت فعلی قربانی بهزودی منقضی میشود و باید کارت جدید را فعال کند.
در برخی موارد حتی نام واقعی مشتری روی کارت جعلی درج شده است؛ موضوعی که میتواند اعتماد قربانی را بیشتر کند اما هدف اصلی، خود کارت نیست. در نامه از دریافتکننده خواسته میشود برای فعالسازی کارت، یک QR Code را اسکن یا لینکی را باز کند.
پس از اسکن کد، کاربر به سایتی هدایت میشود که ظاهر آن شبیه وبسایت بانک است. در این مرحله از قربانی خواسته میشود اطلاعات بانکی یا مشخصات کارت خود را وارد کند. به این ترتیب، اطلاعاتی که کاربر تصور میکند برای فعالسازی کارت جدید وارد میکند، میتواند به صورت مستقیم در اختیار کلاهبرداران قرار گیرد.
هوش مصنوعی چگونه به کلاهبرداریهای قدیمی کمک میکند؟
نکته قابل توجه این است که در این حملات، هوش مصنوعی به صورت مستقیم برای نفوذ به حساب بانکی استفاده نمیشود. فناوری جدید میتواند اجرای همان کلاهبرداری قدیمی را ارزانتر و متقاعدکنندهتر کند.
به گفته جورج هاوئر، مشاور بانکهای دیجیتال، هزینه تولید کارتهای جعلی شخصیسازیشده کاهش یافته است چراکه ابزارهای هوش مصنوعی میتوانند طراحی یک کارت را از روی تصویر بازسازی کنند.
بدین ترتیب کلاهبردار میتواند یک کارت فیزیکی بسازد که برای قربانی واقعی به نظر برسد و سپس از همین کارت برای ایجاد اعتماد و هدایت او به یک وبسایت جعلی استفاده کند.
اسکیمینگ کارت بانکی هنوز تمام نشده است
ارسال کارت جعلی تنها روش قدیمی مورد استفاده مجرمان نیست. اسکیمینگ کارتهای بانکی، یعنی سرقت اطلاعات کارت از طریق نوار مغناطیسی، همچنان یکی از شیوههای مورد استفاده کلاهبرداران است.
در گزارش WIRED به پروندهای در آمریکا اشاره شده که در آن دو شهروند رومانیایی به اتهام مرتبط با اسکیمینگ کارتهای بانکی تحت پیگرد قرار گرفتهاند. در این پرونده، کارتهای مربوط به برنامه کمک غذایی دولتی آمریکا، موسوم به EBT، هدف قرار گرفتهاند؛ کارتهایی که در بسیاری از ایالتها همچنان بر پایه نوار مغناطیسی کار میکنند.
بر اساس اعلام FBI، اسکیمینگ کارتهای EBT از حدود سال ۲۰۲۱ میان کلاهبرداران محبوبتر شده است. دادستانی آمریکا نیز خسارت ناشی از انواع اسکیمینگ کارت را در این کشور بیش از یک میلیارد دلار در سال اعلام کرده است؛ رقمی که تنها به کارتهای EBT محدود نمیشود.
حتی کارتهای تراشهدار هم همیشه در امان نیستند
وجود تراشه روی کارت به معنای حذف کامل خطر اسکیمینگ نیست. به گفته گری وارنر، مدیر اطلاعات شرکت امنیت سایبری DarkTower، برخی دستگاههای خودپرداز غیربانکی و پایانههای فروش کسبوکارهای کوچک ممکن است کارتهای تراشهدار را از طریق نوار مغناطیسی بخوانند.
در برخی حملات نیز اسکیمِر میتواند به شکلی نصب شود که خواندن تراشه با مشکل مواجه شود و دستگاه به سراغ نوار مغناطیسی کارت برود. در این شرایط، اطلاعات ذخیرهشده روی نوار مغناطیسی میتواند برای ساخت نسخهای از کارت مورد استفاده قرار گیرد.
چرا کلاهبرداریهای قدیمی هنوز قربانی میگیرند؟
گسترش حملات فیشینگ، مهندسی اجتماعی و کلاهبرداریهای مبتنی بر هوش مصنوعی باعث نشده روشهای سنتی کنار گذاشته شوند. برعکس، به نظر میرسد مجرمان بسته به شرایط، همچنان از سادهترین راهی استفاده میکنند که بتواند اعتماد قربانی را جلب کند.
در کلاهبرداری کارت جعلی، یک نامه فیزیکی میتواند همان نقشی را ایفا کند که یک پیامک جعلی یا ایمیل فیشینگ دارد. تفاوت اینجاست که دریافت یک کارت فیزیکی با نام فرد میتواند برای برخی کاربران نشانهای از واقعی بودن پیام باشد.
هدف از این کار سرقت مبلغی کوچک از حساب نیست. به گفته هاوئر، برخی از این حملات با هدف دسترسی به حسابهای پسانداز و موجودیهای بزرگتر طراحی میشوند.
چگونه از کلاهبرداری کارت بانکی در امان بمانیم؟
کاربران نباید به دلیل دریافت یک کارت فیزیکی یا نامهای با ظاهر رسمی، آن را معتبر فرض کنند. اگر نامهای از شما میخواهد کارت بانکی را از طریق QR Code یا لینکی فعال کنید، بهتر است به جای استفاده از همان لینک، به صورت مستقیم از طریق اپلیکیشن رسمی بانک یا شماره تماس رسمی، موضوع را بررسی کنید.
همچنین هنگام استفاده از دستگاههای کارتخوان یا خودپرداز، هرگونه تغییر ظاهری، قطعه اضافه یا رفتار غیرعادی دستگاه میتواند نشانهای برای استفاده نکردن از آن باشد. تا حد امکان نیز استفاده از تراشه یا پرداخت بدون تماس به جای کشیدن کارت از نوار مغناطیسی، ریسک اسکیمینگ را کاهش میدهد.
این گزارش نشان میدهد در دنیای کلاهبرداری سایبری، جدیدترین فناوریها جای روشهای قدیمی را نمیگیرند؛ گاهی هوش مصنوعی فقط همان ترفند قدیمی را ارزانتر، حرفهایتر و باورپذیرتر میکند.


