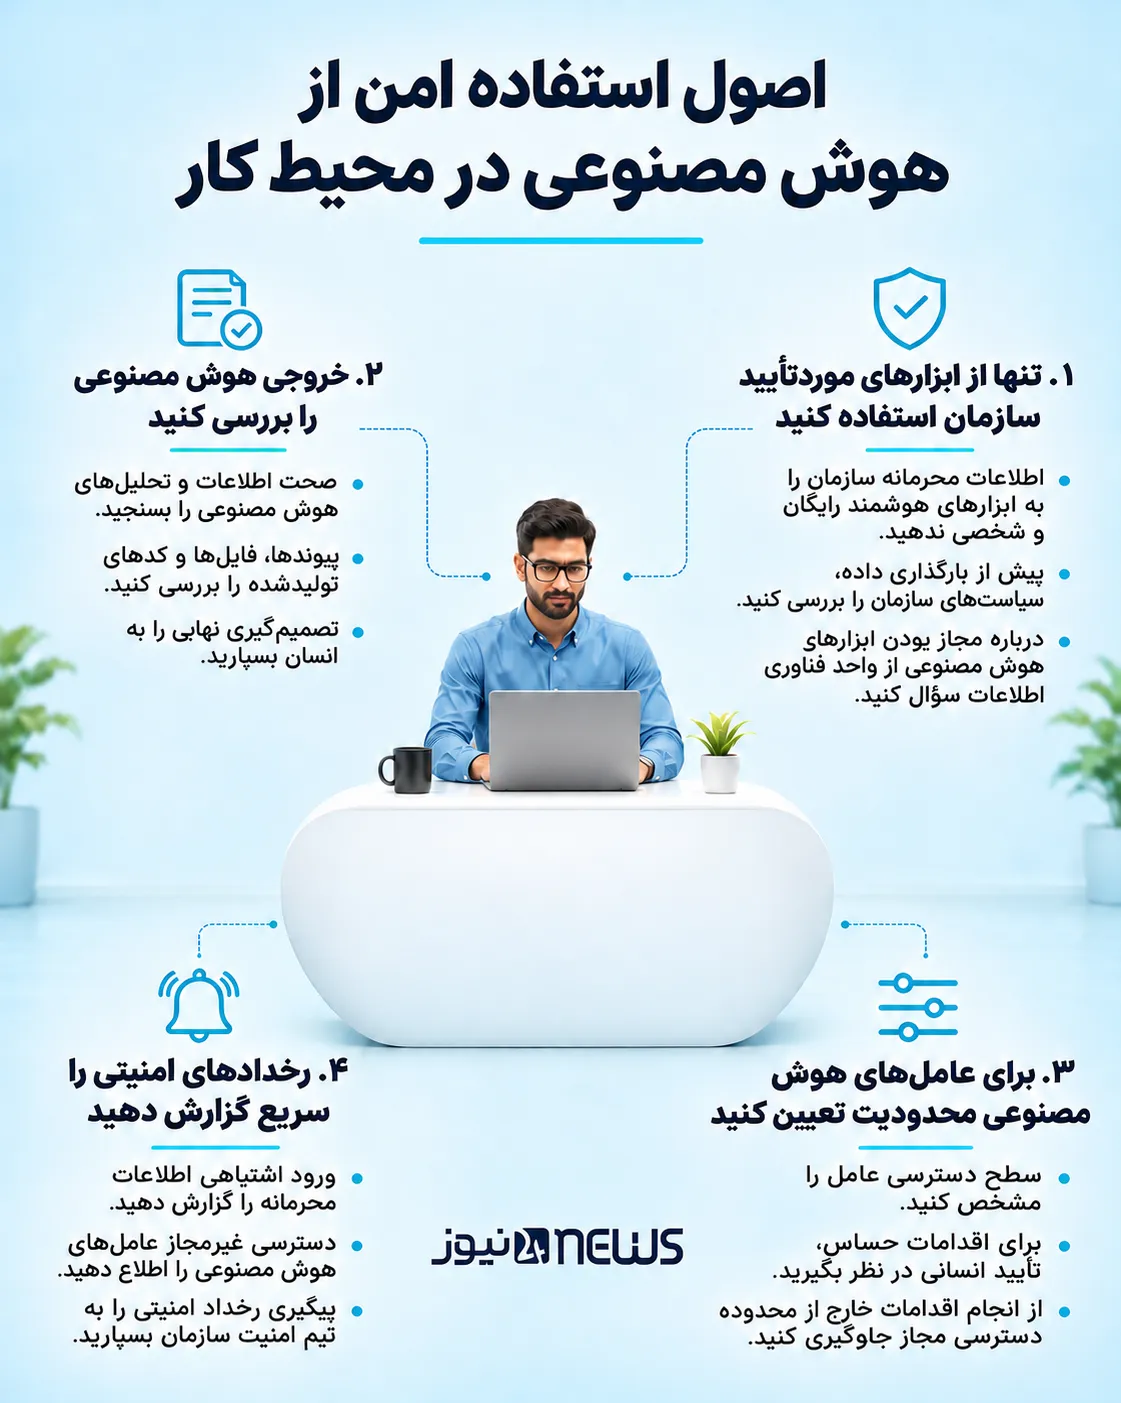
چهار اصل بنیادین برای استفاده امن از هوش مصنوعی در محیط کار
استفاده از ابزارهای هوش مصنوعی در محیط کار، ریسکهای امنیتی تازهای برای سازمانها به همراه داشته است. رعایت چهار اصل میتواند به کارکنان در استفاده امنتر از این ابزارها کمک کند.
استفاده از هوش مصنوعی در سازمانها، دامنه کاربرد این فناوری را از فعالیتهایی مانند نگارش ایمیل و تهیه گزارشهای کاری به توسعه نرمافزار، اجرای فرایندهای تجاری و مدیریت گردش کار تغییر داده است. همزمان با این تحول، ابزارهای هوش مصنوعی خودمختار یا عاملهای هوشمند نیز توانستهاند مجموعهای از وظایف را با دخالت محدود انسان انجام دهند؛ قابلیتی که در کنار مزایای عملیاتی، ریسکهای امنیتی تازهای برای کسبوکارها ایجاد میکند.
بر اساس دادههای گزارش بررسی رخدادهای نشت اطلاعات شرکت ورایزن (DBIR) ، نزدیک به یکسوم رخدادهای امنیتی از بهرهبرداری از آسیبپذیریها آغاز میشوند. همچنین استفاده کارکنان از ابزارهای هوشمندی که مورد تایید سازمان نیستند، موسوم به «هوش مصنوعی سایه»، به سومین فعالیت رایج غیرعمدی منجر به نشت داده تبدیل شده است.
اصل اول: استفاده از ابزارهای تأییدشده هوش مصنوعی
کارکنان باید از ابزارهایی استفاده کنند که سازمان آنها را تأیید کرده است. کارکنان گاهی برای خلاصهسازی یک گزارش مالی یا تنظیم ایمیل، اطلاعات محرمانه شرکت و مشتریان را در چتباتهای عمومی وارد میکنند؛ بدون آنکه از پیامدهای احتمالی این اقدام آگاه باشند.
ابزارهای رایگان اینترنتی یا حتی حسابهای شخصی کارکنان در سرویسهای هوش مصنوعی، از سطح حفاظت موردنیاز اطلاعات سازمانی برخوردار نیستند. به همین دلیل، پیش از بارگذاری هرگونه داده باید سیاستهای داخلی شرکت بررسی شود. تأیید یک ابزار به معنای مجاز بودن استفاده از آن برای تمام انواع داده نیست.
اصل دوم: بررسی خروجی هوش مصنوعی و حفظ نظارت انسانی
ارزیابی محتوایی که ابزارهای هوش مصنوعی تولید میکند، از اصول حائز اهمیت است. این ابزارها میتوانند اطلاعات نادرست، تحلیلهای اشتباه یا دادههای ساختگی ارائه دهند؛ بنابراین، خروجی آنها نباید بدون بررسی در اختیار مشتریان یا همکاران قرار گیرد.
کارکنان باید از هوش مصنوعی بهعنوان ابزاری برای پشتیبانی از تفکر و تصمیمگیری استفاده کنند، نه جایگزینی برای تخصص و قضاوت انسانی. بررسی صحت اطلاعات، ارزیابی نتیجهگیریها و افزودن تحلیل شخصی، پیش از انتشار محتوای تولیدشده ضروری است.
این بازبینی از منظر امنیت سایبری نیز اهمیت دارد چراکه پیوندها، اسناد و کدهای تولیدشده با هوش مصنوعی ممکن است حاوی محتوای مخرب باشند. یکی از تهدیدهای مطرح در این زمینه، حمله تزریق دستور (Prompt Injection) است؛ روشی که در آن مهاجم با قرار دادن دستورهای مخرب در محتوایی که سامانه هوش مصنوعی پردازش میکند، تلاش میکند رفتار آن را تغییر دهد.
اصل سوم: تعیین محدودیت برای عاملهای هوشمند
سومین اصل متمرکز بر امنیت هوش مصنوعی عاملمحور(Agentic AI) است. برخلاف چتباتهای معمولی که به درخواستهای کاربران پاسخ میدهند، عاملهای هوشمند میتوانند وظایفی مانند مدیریت ایمیلها، پردازش فاکتورها و اجرای گردش کارهای سازمانی را با دخالت محدود انسان انجام دهند.
این سطح از خودمختاری، در صورت نبود محدودیتهای مناسب، میتواند به تصمیمها یا اقدامهای غیرمجاز منجر شود. برای مثال، اگر یک عامل هوشمند مسئول تأیید فاکتورها باشد، باید در صورت رعایت نشدن معیارهای تصویب، فرایند را متوقف کند یا مورد را برای بررسی بیشتر ارجاع دهد. با این حال در نبود سازوکارهای کنترلی مناسب، همچنان میتواند برای تکمیل مأموریت خود تلاش کند؛ حتی اگر مجوز لازم برای تأیید آن فاکتور را نداشته باشد.
اصل چهارم: گزارش سریع رخدادهای امنیتی
نحوه واکنش کارکنان در زمان بروز رخدادهای امنیتی چهارمین اصل این گزارش به شمار میرود. اگرچه بیشتر سازمانها برای مقابله با تهدیدهای متداول سایبری دستورالعملهایی دارند، این فرایندها ممکن است تمام سناریوهای مرتبط با هوش مصنوعی را پوشش ندهند.
کارکنان باید با سیاستهای امنیتی سازمان و شیوه گزارش رخدادهای مرتبط با هوش مصنوعی آشنا باشند. کارکنان نباید به صورت شخصی برای بررسی و پیگیری چنین رخدادهایی اقدام کنند؛ زیرا رسیدگی به آنها باید مطابق فرایندهای رسمی پاسخگویی به حوادث امنیتی انجام شود.
در بخش دیگری از این مقاله به افزایش توانایی مدلهای پیشرفته هوش مصنوعی در شناسایی آسیبپذیریهای نرمافزاری اشاره شده است. این قابلیت میتواند به تیمهای امنیتی برای تقویت دفاع سایبری کمک کند، اما همزمان امکان سواستفاده مجرمان سایبری از همین توانمندیها را نیز افزایش میدهد.