هک اپلیکیشنهای هشدار عمومی در اوکراین و روسیه؛ هشدارهای جعلی چگونه امنیت شهروندان را تهدید میکنند؟
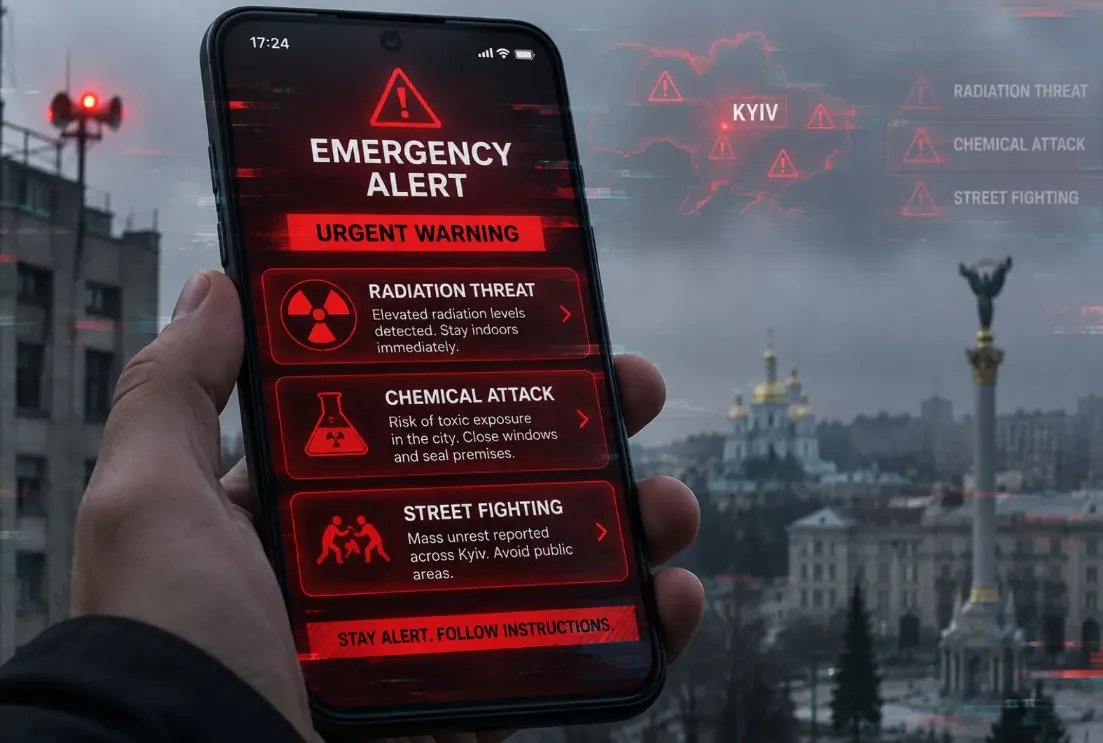
اپلیکیشنهای هشدار عمومی در اوکراین و روسیه هدف دو حمله سایبری جداگانه قرار گرفتند و پیامهای جعلی برای شهروندان ارسال کردند. این هشدارهای جعلی بار دیگر آسیبپذیری ابزارهای اطلاعرسانی اضطراری را در برابر حملات سایبری برجسته کرد.
حمله سایبری به اپلیکیشنهای هشدار عمومی در اوکراین و روسیه
اپلیکیشن عمومی هشدار حمله هوایی اوکراین روز یکشنبه هدف حمله سایبری قرار گرفت. بر اساس اعلام نیروی هوایی اوکراین، این اپلیکیشن برای مدت کوتاهی در کییف و چند منطقه دیگر، هشدارهایی درباره تهدید هستهای، شیمیایی و درگیریهای مسلحانه در خیابانها نمایش داد. حتی در یکی از هشدارهای جعلی ادعا شده بود که روسیه موشک هایپرسونیک «اورشنیک» را به کار گرفته است. هشدارهای غیرعادی بعدا ناپدید شدند و وزارت تحول دیجیتال اعلام کرد اپلیکیشن موقتا از دسترس خارج شده است. با این حال، سایر روشهای اطلاعرسانی به شهروندان همچنان فعال هستند و آژيرهای هشدار حمله هوایی نیز به کار خود ادامه میدهند.
در یک حادثه دیگر، اپلیکیشن تلفن همراه وزارت شرایط اضطراری روسیه مورد حمله سایبری قرار گرفت. بر اساس این وزارتخانه، اطلاعات نادرستی برای شهروندان ارسال شد.
اختلال یک اپلیکیشن و تأثیر بر سرویسهای دیگر
اهمیت این حمله فقط به نمایش هشدارهای جعلی برای کاربران محدود نمیشود. اپلیکیشن «Air Alert» یکی از منابع اطلاعرسانی درباره حملات هوایی در اوکراین است و برخی سرویسهای دیگر نیز از اطلاعات آن استفاده میکنند. برای مثال، سرویس هشدار هوایی eTryvoga اعلام کرده است که اعلانهای نادرست ناشی از این اختلال به کاربران آن نیز رسیده است.
این سرویس در واکنش به حادثه، اعلانهای جعلی را حذف و دریافت خودکار هشدار از منبع رسمی را بهطور موقت غیرفعال کرده است. با این حال، به گفته eTryvoga، دریافت هشدارهای مربوط به موشکها و پهپادها از منابع مستقل این سرویس ادامه داشته است.
این اتفاق نشان میدهد اختلال در یک منبع رسمی اطلاعرسانی میتواند بر عملکرد سرویسهای دیگری که به آن متصل هستند نیز تأثیر بگذارد؛ موضوعی که در طراحی زیرساختهای هشدار عمومی اهمیت زیادی دارد.
احتمال سوءاستفاده از هشدارهای جعلی برای فیشینگ
یکی دیگر از نگرانیهای مطرحشده پس از این حمله، احتمال سوءاستفاده از فضای اضطراب و سردرگمی شهروندان است. روزنامه کییف ایندیپندنت گزارش داده است که برخی مقامهای منطقهای اوکراین به شهروندان درباره کلیک روی لینکهای مشکوک مرتبط با این حادثه هشدار دادهاند.
در چنین شرایطی، مهاجمان میتوانند از نگرانی کاربران درباره تهدیدهای فوری برای جلب توجه آنها و ترغیبشان به باز کردن لینکهای ناشناس استفاده کنند. برای مثال، ارسال لینکهایی با ادعای ارائه اطلاعات تکمیلی درباره وضعیت حملات یا راهنماییهای اضطراری میتواند زمینهای برای حملات فیشینگ و سرقت اطلاعات کاربران فراهم کند.
با این حال، تاکنون اطلاعات مستقلی درباره اجرای یک عملیات فیشینگ مرتبط با این حادثه منتشر نشده و هشدار مقامهای محلی را نباید به معنای تأیید وقوع چنین حملهای دانست.
آیا دو حمله سایبری به اوکراین و روسیه مرتبط بودهاند؟
همزمانی حمله به اپلیکیشنهای هشدار عمومی اوکراین و روسیه، احتمال ارتباط میان این دو حادثه را مطرح کرده است؛ با این حال، هنوز شواهدی برای تأیید این ارتباط منتشر نشده است.
مرکز ارتباطات راهبردی اوکراین، موسوم به SPRAVDI، روسیه را مسئول حمله به اپلیکیشن هشدار هوایی این کشور دانسته است. با این حال، این اتهام هنوز بهطور مستقل تأیید نشده است. از سوی دیگر، جزئیات فنی حمله به اپلیکیشن وزارت شرایط اضطراری روسیه، از جمله روش نفوذ و میزان تأثیر آن بر کاربران، بهطور کامل منتشر نشده است.
همچنین مقامهای اوکراینی اعلام کردهاند که اپلیکیشن جداگانه هشدارهای شهر کییف به فعالیت خود ادامه داده است. در روسیه نیز وزارت شرایط اضطراری اعلام کرده که حمله به اپلیکیشن تلفن همراه، عملکرد سامانه سراسری هشدار عمومی را مختل نکرده است.
چرا حمله به اپلیکیشنهای هشدار عمومی خطرناک است؟
اپلیکیشنهای هشدار عمومی در شرایط جنگ، بلایای طبیعی و بحرانهای امنیتی نقش مهمی در اطلاعرسانی سریع به شهروندان دارند. کاربران با اتکا به اعلانهای این ابزارها درباره خروج از مناطق خطرناک، پناه گرفتن یا رعایت دستورالعملهای ایمنی تصمیمگیری میکنند.
به همین دلیل، مهاجمان سایبری با نفوذ به چنین اپلیکیشنهایی فقط به دنبال از کار انداختن یک سرویس دیجیتال نیستند، بلکه انتشار اطلاعات نادرست از طریق یک کانال رسمی میتواند باعث سردرگمی شهروندان، ایجاد ترس عمومی و کاهش اعتماد کاربران به هشدارهای واقعی شود.
در چنین حملاتی، حتی اگر زیرساخت اصلی هشداردهی همچنان فعال بماند، دستکاری یک اپلیکیشن پرکاربرد میتواند اعتبار پیامهای رسمی را تحت تأثیر قرار دهد. از این منظر، حفاظت از صحت پیامها، امنیت منابع تأمین داده و استقلال کانالهای اطلاعرسانی، از الزامات امنیت سایبری زیرساختهای هشدار عمومی محسوب میشود.


