نفوذ سایبری با کمک DeepSeek؛ عاملهای هوش مصنوعی به ابزار جاسوسی سایبری تبدیل شدند
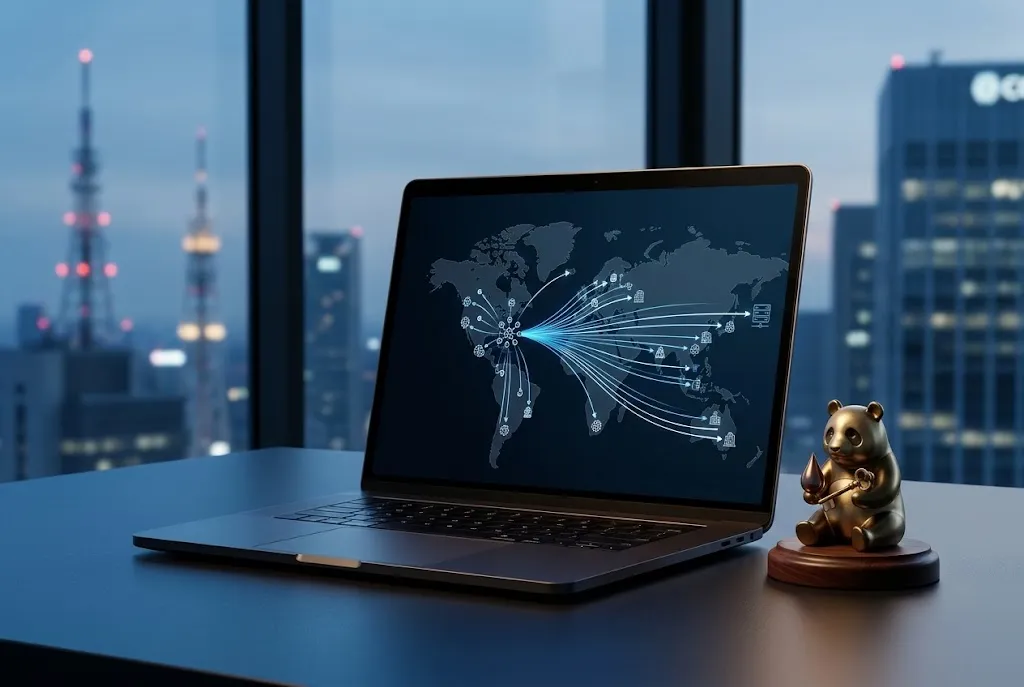
گروه VAPOR PANDA با چارچوب هوش مصنوعی ARTEX و مدل DeepSeek بیش از ۲۰۰ سازمان را در ۱۴ کشور هدف گرفت؛ نفوذ در ۹ سازمان تأیید شد.
گروه امنیتی CrowdStrike از شناسایی یک کارزار جاسوسی سایبری خبر داده است که در آن یک گروه مهاجم منتسب به چین با استفاده از چارچوب هوش مصنوعی ARTEX و مدل زبانی DeepSeek، بیش از ۲۰۰ سازمان را در دستکم ۱۴ کشور هدف قرار داده است. بر اساس گزارش این شرکت، نفوذ و فعالیت پس از نفوذ در ۹ سازمان تأیید شده و مهاجمان با استفاده از عاملهای هوش مصنوعی توانستهاند چندین مسیر حمله را بهصورت موازی پیش ببرند. این عملیات نشان میدهد هوش مصنوعی بهتدریج از یک ابزار کمکی برای مهاجمان به بخشی از فرایند اجرای عملیات سایبری تبدیل میشود.
حمله سایبری با کمک هوش مصنوعی چگونه انجام شد؟
شرکت امنیت سایبری CrowdStrike در گزارشی که ۲۹ اکتبر ۲۰۲۶ منتشر کرد، از شناسایی یک کارزار جاسوسی سایبری با استفاده از چارچوب ARTEX خبر داد. این عملیات از ۱۷ اکتبر آغاز شده بود و گروهی که CrowdStrike آن را با نام VAPOR PANDA ردیابی میکند، از این چارچوب برای اجرای همزمان فعالیتهای نفوذ علیه اهداف مختلف استفاده کرده است.
بر اساس یافتههای این شرکت، فعالیت مهاجمان به بیش از ۲۰۰ سازمان در دستکم ۱۴ کشور گسترش یافته است. اهداف این عملیات شامل وزارتخانههای امور خارجه در آمریکای لاتین، اروپا، آسیا و خاورمیانه، برخی سازمانهای فعال در حوزههای دفاعی، دارویی و نیمهرسانا در آمریکا و همچنین شرکتهای مخابراتی در مناطق مختلف بودهاند.
نکته مهم این گزارش، تفاوت میان تعداد اهداف و موارد نفوذ تأییدشده است. CrowdStrike اعلام کرده که فعالیت پس از نفوذ در ۹ سازمان تأیید شده است؛ در این موارد، مهاجمان موفق به دسترسی به محیطهای هدف، استقرار درِ پشتی BLOODALCHEMY و اجرای فعالیتهای بعدی مانند شناسایی شبکه و بررسی اعتبارنامهها شدهاند.
همچنین دستکم ۱۲ سازمان دیگر با فعالیتهایی مانند تلاش برای حدسزدن گذرواژهها و بررسی اعتبارنامهها مواجه شدهاند. بنابراین، هدفگیری بیش از ۲۰۰ سازمان به معنای نفوذ موفق به تمام این سازمانها نیست.
ARTEX چیست و چه نقشی در عملیات مهاجمان داشت؟
ARTEX یک مدل هوش مصنوعی مستقل نیست؛ بلکه چارچوبی نرمافزاری برای هماهنگکردن عاملهای هوش مصنوعی و اتصال آنها به ابزارهای مختلف است. این چارچوب به مدلهای زبانی بزرگ امکان میدهد وظایف پیچیده را به چند مرحله کوچکتر تقسیم کنند و هر مرحله را به عامل مشخصی بسپارند.
در ساختار ARTEX، یک عامل اصلی وظیفه هماهنگی را بر عهده دارد و عاملهای فرعی در نقش برنامهریز و اجراکننده فعالیت میکنند. این عاملها میتوانند یافتهها را با یکدیگر به اشتراک بگذارند، مسیرهای مختلف را بررسی کنند و در صورت شکست یک روش، گزینههای دیگری را دنبال کنند.
در عملیات مورد بررسی، مهاجمان از مدل زبانی DeepSeek که در چین توسعه یافته است، بهعنوان مدل اصلی استفاده کردند. یک مدل تجاری دیگر نیز در این فرایند به کار گرفته شده که CrowdStrike نتوانسته هویت آن را تأیید کند.
بر اساس گزارش، عاملهای برنامهریز در یکی از عملیاتها حدود ۱.۴ میلیارد توکن ورودی مصرف کردهاند؛ رقمی که ابعاد پردازش و فعالیت خودکار این چارچوب را نشان میدهد.
انسان همچنان هدایت عملیات را بر عهده داشت
یکی از نکات مهم گزارش CrowdStrike این است که عملیات بهطور کامل و مستقل توسط هوش مصنوعی اجرا نمیشد. یک اپراتور انسانی همچنان در تصمیمگیریهای مهم دخالت داشت و مسیر فعالیت عاملها را هدایت میکرد.
محققان با بررسی مکالمات بازیابیشده از چارچوب ARTEX، دستورهایی به زبان چینی را شناسایی کردهاند که با برچسب «دستور انسانی» ثبت شده بودند. این دستورها شامل هدایت عاملها برای ایجاد وبشل، استخراج گذرواژههای مدیران دامنه و بررسی وضعیت ابزارهای امنیتی نصبشده روی سیستمها بوده است.
تفاوت اصلی این عملیات با بسیاری از حملات سنتی، نحوه تقسیم و اجرای وظایف است. در روشهای متداول، مهاجم باید بخش قابلتوجهی از مراحل شناسایی، بررسی مسیرهای نفوذ و اجرای دستورات را شخصاً انجام دهد؛ اما در این عملیات، عاملهای هوش مصنوعی بخش زیادی از این وظایف را بهصورت موازی پیش بردهاند و اپراتور انسانی در نقاط تصمیمگیری مهم مداخله کرده است.
به این ترتیب، هوش مصنوعی جایگزین کامل مهاجم انسانی نشده، بلکه توانایی یک اپراتور برای مدیریت چند عملیات همزمان را افزایش داده است.
چه سازمانهایی هدف قرار گرفتند؟
بر اساس گزارش CrowdStrike، دامنه اهداف این کارزار به چندین بخش حساس دولتی و اقتصادی گسترش یافته است.
مهمترین اهداف شناساییشده عبارتاند از:
-
وزارتخانههای امور خارجه: سازمانهایی در دو کشور آمریکای لاتین بهطور گسترده هدف نفوذ قرار گرفتند و احتمال نفوذ به یک کشور دیگر نیز مطرح شده است.
-
نهادهای دولتی خاورمیانه: یک وزارت کشور در منطقه خاورمیانه نیز در میان سازمانهای نفوذشده قرار داشته است.
-
سازمانهای آمریکایی: در یکی از بخشهای عملیات، ۱۹ سازمان فعال در حوزههای دارویی، نیمهرسانا، دفاعی، هستهای و مالی هدف قرار گرفتند.
-
شرکتهای مخابراتی: برخی ارائهدهندگان خدمات ارتباطی در آمریکا، بلژیک و فیلیپین نیز در میان اهداف نفوذ تأییدشده قرار داشتهاند.
-
نهادهای اروپایی: در یکی از عملیاتها، اهدافی شامل وزارتخانههای امور خارجه، دفاع، دادگستری و دارایی و همچنین نهادهای مرتبط با ریاست دولت و اطلاعات یک کشور اروپایی شناسایی شدند.
این گستردگی نشان میدهد مهاجمان تنها به یک صنعت یا منطقه جغرافیایی محدود نبودهاند و از یک زیرساخت مشترک برای مدیریت چندین عملیات استفاده کردهاند.
بدافزار BLOODALCHEMY چگونه وارد شبکهها شد؟
یکی از ابزارهای شناساییشده در این کارزار، بدافزار درِ پشتی BLOODALCHEMY بوده است. این بدافزار که پیشتر در اکتبر ۲۰۲۳ مستند شده بود، در برخی از محیطهای نفوذشده برای حفظ دسترسی مهاجمان به سیستمهای هدف مورد استفاده قرار گرفته است.
طبق گزارش CrowdStrike، مهاجمان با تغییر نام یک فایل اجرایی معتبر و استفاده از یک فایل DLL مخرب، فرایند بارگذاری بدافزار را پنهان کردهاند.
پس از استقرار این بدافزار، مهاجمان امکان ادامه فعالیت در شبکه را به دست آوردهاند و اقداماتی مانند شناسایی ساختار داخلی شبکه، بررسی حسابهای کاربری و تلاش برای دسترسی به بخشهای دیگر زیرساخت را دنبال کردهاند.
اهمیت این بخش از حمله در آن است که نفوذ اولیه تنها نقطه شروع عملیات بوده است. مهاجمان پس از ورود به شبکه، تلاش کردهاند سطح دسترسی خود را افزایش دهند و مسیرهای بیشتری برای ماندگاری و دسترسی به اطلاعات پیدا کنند.
چرا استفاده از عاملهای هوش مصنوعی در حملات سایبری اهمیت دارد؟
اهمیت این رخداد صرفاً به استفاده مهاجمان از یک مدل زبانی یا ابزار جدید محدود نمیشود. مسئله اصلی، تغییر در مقیاس و سرعت اجرای عملیات سایبری است.
عاملهای هوش مصنوعی میتوانند وظایف مختلف را بهصورت موازی پیش ببرند، یافتههای خود را به اشتراک بگذارند و بر اساس نتیجه هر مرحله، مسیرهای دیگری را بررسی کنند. این قابلیت میتواند زمان موردنیاز برای شناسایی اهداف و بررسی مسیرهای نفوذ را کاهش دهد.
در چنین شرایطی، یک گروه کوچک مهاجم ممکن است بتواند تعداد بیشتری از سازمانها را در یک بازه زمانی محدود هدف قرار دهد؛ بدون آنکه برای اجرای تمام مراحل به نیروی انسانی جداگانه نیاز داشته باشد.
با این حال، نباید این رخداد را به معنای ظهور حملات کاملاً مستقل و بدون دخالت انسان دانست. شواهد گزارش CrowdStrike نشان میدهد اپراتور انسانی همچنان نقش مهمی در هدایت و تصمیمگیری داشته است.
از سوی دیگر، استفاده از هوش مصنوعی تکنیکهای پایه حمله سایبری را از بین نبرده است. مهاجمان همچنان از آسیبپذیریهای موجود، تنظیمات نادرست سامانهها، اعتبارنامههای قدیمی و ضعف در کنترل دسترسی برای نفوذ استفاده میکنند.
سازمانها چگونه در برابر حملات مبتنی بر هوش مصنوعی آماده شوند؟
گسترش ابزارهای خودکار در عملیات سایبری، ضرورت بازنگری در روشهای دفاعی سازمانها را افزایش میدهد. در چنین شرایطی، اقدامات زیر میتوانند احتمال نفوذ و گسترش دسترسی مهاجمان را کاهش دهند:
-
مدیریت اعتبارنامهها: گذرواژهها، کلیدهای دسترسی و اعتبارنامههای قدیمی باید بهصورت دورهای بررسی و در صورت احتمال افشا تعویض شوند.
-
کنترل دسترسیهای مدیریتی: دسترسی حسابهای دارای سطح اختیار بالا باید محدود و استفاده از آنها ثبت و پایش شود.
-
بهروزرسانی زیرساختها: تجهیزات و سرویسهای متصل به اینترنت باید بهصورت مستمر از نظر آسیبپذیریهای شناختهشده بررسی و وصله شوند.
-
پایش رفتار غیرعادی: افزایش ناگهانی درخواستها، اسکن شبکه، تلاشهای مکرر ورود و فعالیت غیرمعمول حسابهای کاربری باید بهعنوان نشانههای احتمالی حمله بررسی شوند.
-
پوشش کامل سامانههای امنیتی: ابزارهای تشخیص و پاسخگویی به تهدید باید روی سرورها و تجهیزات مهم سازمان نیز فعال باشند؛ نه فقط رایانههای کارکنان.
-
بررسی نسخههای پشتیبان و اطلاعات قدیمی: کلیدها و اطلاعات احراز هویت ذخیرهشده در نسخههای پشتیبان قدیمی نیز باید از نظر احتمال افشا بررسی شوند.
هوش مصنوعی، مقیاس حملات سایبری را تغییر میدهد
گزارش جدید CrowdStrike نشان میدهد عاملهای هوش مصنوعی میتوانند فرایندهای مختلف یک عملیات جاسوسی سایبری را به یکدیگر متصل کنند و امکان اجرای چندین مسیر نفوذ را بهصورت همزمان فراهم آورند.
در این رخداد، هدفگیری بیش از ۲۰۰ سازمان در ۱۴ کشور و تأیید فعالیت پس از نفوذ در ۹ سازمان، تصویری از ظرفیت این روش ارائه میدهد. با این حال، هنوز اپراتور انسانی در هدایت عملیات نقش داشته و شواهد موجود از یک حمله کاملاً خودمختار حکایت نمیکنند.
برای سازمانها، پیام اصلی این رخداد روشن است: در دورهای که مهاجمان میتوانند از عاملهای هوشمند برای افزایش سرعت و گستره عملیات استفاده کنند، ضعف در مدیریت اعتبارنامهها، وصلهنکردن سامانهها و نظارت ناکافی بر شبکه میتواند فرصت بیشتری برای نفوذ فراهم کند.
منابع خبر
۱. گزارش رسمی CrowdStrike، منتشرشده در ۲۹ اکتبر ۲۰۲۶:
https://www.crowdstrike.com/en-us/blog/vapor-panda-uses-artex-to-scale-global-campaign/
۲. گزارش تکمیلی iTnews، منتشرشده در ۲ نوامبر ۲۰۲۶:


