هشدار به کاربران اندروید؛ یک PDF Reader میتواند اطلاعات بانکی شما را سرقت کند
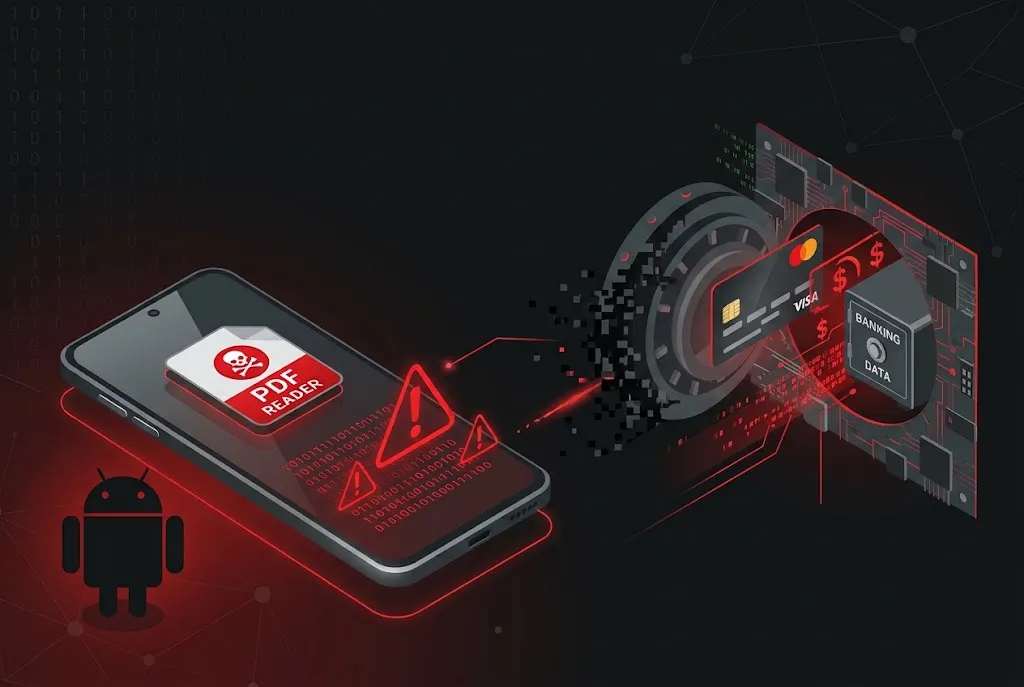
یک PDFخوان در Google Play با بهروزرسانی مخفی بدافزار Anatsa را روی اندروید نصب میکند. روش شناسایی، حذف و محافظت از اطلاعات بانکی را بخوانید.
یک برنامه ساده برای باز کردن فایلهای PDF ممکن است به ابزاری برای سرقت اطلاعات بانکی تبدیل شود. پژوهشگران امنیت سایبری از شناسایی یک برنامه اندرویدی با نام PDF Reader خبر دادهاند که پس از نصب، مدتی رفتاری عادی دارد؛ اما در ادامه با یک بهروزرسانی ظاهراً معمولی، بدافزار بانکی Anatsa را روی گوشی فعال میکند. این بدافزار میتواند پیامکهای حاوی کد تأیید، اطلاعات ورود به حسابهای بانکی و دادههای حساس کاربران را هدف قرار دهد.
PDF Reader چطور به بدافزار بانکی تبدیل میشود؟
بر اساس گزارشی که در ۲۹ اکتبر ۲۰۲۶ منتشر شد، پژوهشگران شرکت امنیت سایبری Zscaler ThreatLabz یک برنامه اندرویدی با عنوان PDF Reader و نام توسعهدهنده Duka Zuri را در فروشگاه Google Play شناسایی کردند که بهعنوان پوششی برای انتشار بدافزار بانکی Anatsa مورد استفاده قرار میگرفت. این برنامه پیش از شناسایی بیش از ۱۰ هزار بار نصب شده بود. نکته نگرانکننده این است که نرمافزار در ابتدای نصب واقعاً عملکرد یک PDFخوان و مدیر فایل را ارائه میکرد و رفتار مشکوکی از خود نشان نمیداد. اما ماجرا به همینجا ختم نمیشد. برنامه پس از گذشت مدتی، فایل مخرب Anatsa را با ظاهری شبیه به یک بهروزرسانی عادی دریافت و اجرا میکرد. این تأخیر در فعالسازی بدافزار باعث میشد تشخیص ماهیت واقعی برنامه در بررسیهای اولیه دشوارتر شود.
بدافزار Anatsa بعد از نصب چه کاری انجام میدهد؟
Anatsa که با نام TeaBot نیز شناخته میشود، یک تروجان بانکی اندرویدی است. هدف اصلی آن دسترسی به اطلاعات مالی کاربران و سوءاستفاده از حسابهای بانکی است. پس از فعال شدن، این بدافزار تلاش میکند کاربر را به اعطای دسترسی به قابلیت Accessibility یا همان خدمات دسترسپذیری اندروید ترغیب کند. این قابلیت در حالت عادی برای کمک به افراد دارای محدودیتهای حرکتی و بینایی طراحی شده است؛ اما در صورت سوءاستفاده، میتواند امکان کنترل بخشهایی از تعامل کاربر با گوشی را در اختیار بدافزار قرار دهد.
در صورت دریافت دسترسیهای موردنیاز، Anatsa میتواند:
-
پیامکهای دریافتی، از جمله کدهای تأیید بانکی را بخواند.
-
پنجرههای جعلی ورود را روی برنامههای بانکی واقعی نمایش دهد.
-
اطلاعات نام کاربری و رمز عبور واردشده توسط کاربر را سرقت کند.
-
از قابلیتهای دسترسپذیری برای مشاهده و کنترل تعاملات کاربر با برنامهها سوءاستفاده کند.
-
فرایندهای مالی را با هدف سرقت اطلاعات و دسترسی به حسابهای بانکی هدف قرار دهد.
یکی از روشهای خطرناک این بدافزار، نمایش صفحه ورود جعلی روی برنامه بانکی واقعی است. در چنین شرایطی، کاربر تصور میکند در حال ورود به همراهبانک خود است؛ درحالیکه اطلاعات واردشده ممکن است مستقیماً در اختیار مهاجمان قرار بگیرد.
چرا نصب از Google Play هم همیشه تضمین امنیت نیست؟
بسیاری از کاربران تصور میکنند اگر برنامهای در فروشگاه رسمی Google Play منتشر شده باشد، حتماً از نظر امنیتی قابل اعتماد است. اما این پرونده نشان میدهد حتی برنامههایی که از فرایندهای بررسی فروشگاه عبور میکنند نیز ممکن است در قالب ابزارهای ظاهراً کاربردی برای انتشار بدافزار مورد سوءاستفاده قرار بگیرند. مهاجمان در این روش لزوماً از ابتدا یک برنامه کاملاً مخرب ارائه نمیکنند؛ بلکه ابتدا نرمافزاری با عملکرد واقعی منتشر میکنند و سپس در مرحله بعد، قابلیت مخرب را به آن اضافه میکنند. به همین دلیل، اعتماد صرف به محل دانلود برنامه کافی نیست و رفتار برنامه، مجوزهای درخواستی و بهروزرسانیهای آن نیز باید بررسی شود.
اگر PDF Reader را نصب کردهاید، چه کاری انجام دهید؟
اگر برنامه PDF Reader متعلق به توسعهدهنده Duka Zuri را روی گوشی اندرویدی خود نصب کردهاید، موضوع را جدی بگیرید. گوگل برنامه شناساییشده را از فروشگاه خود حذف کرده است؛ اما حذف برنامه از فروشگاه به معنای پاک شدن خودکار آن از گوشی افرادی نیست که قبلاً آن را نصب کردهاند.
اقدامات زیر را انجام دهید:
۱. برنامه مشکوک را حذف کنید
در بخش تنظیمات گوشی و فهرست برنامههای نصبشده، PDF Reader مورد اشاره را پیدا و حذف کنید. صرفاً به حذف آن از فروشگاه Google Play اکتفا نکنید.
۲. مجوزهای دسترسی را بررسی کنید
در تنظیمات اندروید، بخش Accessibility و همچنین دسترسی برنامههای دارای مجوزهای ویژه را بررسی کنید. اگر برنامه ناشناسی به خدمات دسترسپذیری، نمایش روی سایر برنامهها یا دسترسی به پیامکها مجوز دارد، آن را بررسی و دسترسی غیرضروری را لغو کنید.
۳. گوشی را با Play Protect اسکن کنید
از طریق Google Play وارد بخش Play Protect شوید و اسکن امنیتی دستگاه را اجرا کنید. سیستمعامل و برنامههای خود را نیز بهروز نگه دارید.
۴. رمزهای بانکی و حسابهای مهم را تغییر دهید
اگر احتمال میدهید بدافزار فعال شده یا اطلاعات بانکی خود را در معرض خطر قرار دادهاید، از یک دستگاه امن و غیرآلوده برای تغییر رمزهای حسابهای حساس استفاده کنید. با بانک خود نیز تماس بگیرید و تراکنشهای مشکوک را بررسی کنید.
۵. در صورت مشاهده فعالیت غیرمجاز، سریع اقدام کنید
اگر تراکنش ناشناس، برداشت غیرمجاز یا ورود مشکوک به حساب بانکی مشاهده کردید، فوراً موضوع را به بانک اطلاع دهید و از طریق پلیس فتا پیگیری کنید.
چند نکته برای انتخاب PDFخوان امن در گوشی
برای جلوگیری از نصب برنامههای آلوده، هنگام انتخاب ابزارهای باز کردن فایلهای PDF به این موارد توجه کنید:
-
نام توسعهدهنده و سابقه انتشار برنامه را بررسی کنید.
-
برنامه را فقط از منابع معتبر دریافت کنید.
-
به درخواست مجوزهای غیرمرتبط با عملکرد برنامه حساس باشید.
-
از نصب فایلهای APK دریافتشده از کانالها و وبسایتهای ناشناس خودداری کنید.
-
قابلیت Google Play Protect را غیرفعال نکنید.
-
هر بهروزرسانی غیرعادی یا درخواست دسترسی جدید را بدون بررسی تأیید نکنید.
یک PDFخوان ساده، یک تهدید جدی برای امنیت موبایل
پرونده شناساییشده توسط Zscaler نشان میدهد بدافزارهای موبایلی همیشه با ظاهر مشکوک یا رفتار غیرعادی وارد گوشی نمیشوند. گاهی برنامهای که برای یک نیاز روزمره مانند باز کردن فایل PDF نصب شده، به بستری برای سرقت اطلاعات مالی تبدیل میشود. کاربران اندروید باید توجه داشته باشند که امنیت گوشی فقط به نصب برنامه از فروشگاه رسمی محدود نمیشود. بررسی مجوزها، توجه به رفتار برنامهها و واکنش سریع به نشانههای مشکوک، بخش مهمی از محافظت از اطلاعات بانکی و شخصی است.
اتاق تحلیل ۲۴ نیوز | دیدگاه تحلیلی بهراد یوسفی
نکته مهم در این حمله، استفاده از اعتماد کاربران به ابزارهای روزمره و همچنین تأخیر در فعالسازی قابلیت مخرب است. کاربری که یک PDFخوان را نصب میکند، معمولاً انتظار ندارد چند هفته بعد همان برنامه به مسیر دسترسی مهاجمان به اطلاعات بانکی تبدیل شود. این موضوع ضرورت بازنگری در عادت کاربران به تأیید خودکار مجوزها و بهروزرسانیها را نشان میدهد. در امنیت موبایل، حتی یک برنامه کاربردی ساده هم باید از نظر هویت توسعهدهنده، سطح دسترسی و رفتار پس از نصب بررسی شود.
منابع


