بازداشت مذاکرهکننده باجافزار؛ وقتی فرد مورد اعتماد سازمان به مظنون اخاذی تبدیل میشود
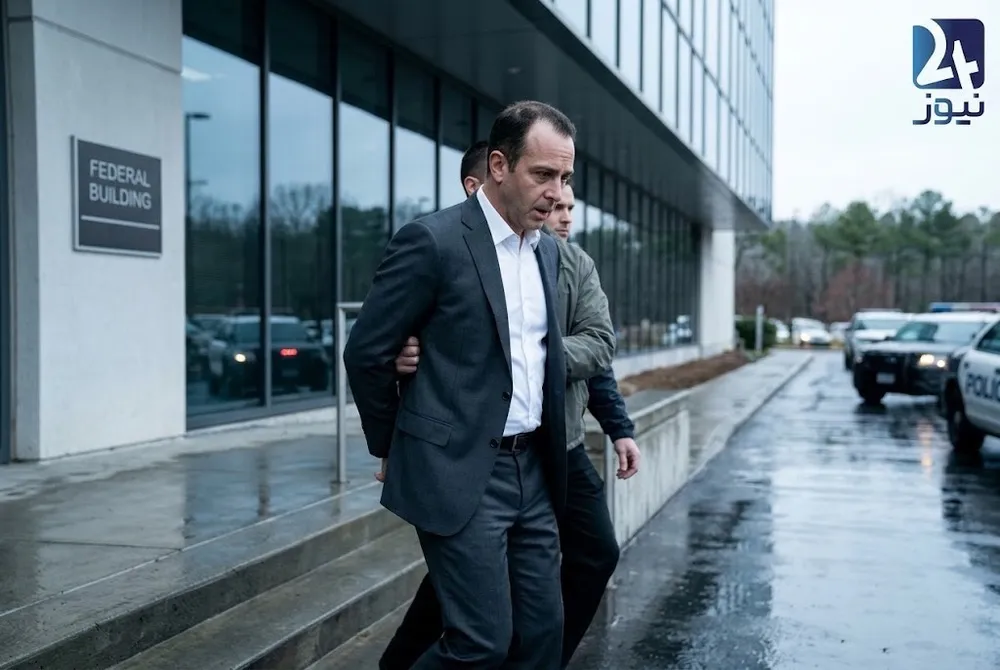
بازداشت ادوارد دوبروفسکی در آمریکا با اتهامهای مرتبط با اخاذی خبرساز شده است. جزئیات پرونده، ارتباط احتمالی با ShinyHunters و نکات امنیتی برای سازمانها را بخوانید.
ادوارد دوبروفسکی، مدیر کانادایی فعال در حوزه امنیت سایبری و مذاکره با مهاجمان باجافزاری، در آمریکا بازداشت شده و با اتهامهای مرتبط با توطئه برای اخاذی روبهرو است. انتشار خبر بازداشت او همزمان با تحقیقات FBI درباره گروه هکری ShinyHunters، پرسش مهمی را برای سازمانهای قربانی حملات سایبری مطرح کرده است: وقتی برای مهار یک بحران به متخصص بیرونی اعتماد میکنیم، چطور مطمئن شویم این اعتماد به نقطهضعف تازهای تبدیل نمیشود؟
بازداشت در میانه تحقیقات درباره ShinyHunters
رویترز در گزارشی که 18 مهر منتشر کرد، نوشت ادوارد دوبروفسکی (Edward Dubrovsky) روز پنجشنبه در ایالت پنسیلوانیا بازداشت شده است. اسناد قضایی به اتهامهایی از جمله توطئه برای تهدید به نقض محرمانگی اطلاعات با هدف اخاذی و ایجاد اختلال در فعالیتهای تجاری از طریق تهدید اشاره دارند. بخشی از اسناد پرونده همچنان محرمانه است و اطلاعات علنی موجود، جزئیات کاملی از رفتار منتسب به او ارائه نمیکند.
دوبروفسکی پیشتر در شرکتهایی فعالیت داشته که به سازمانهای گرفتار سرقت اطلاعات و حملات باجافزاری برای مدیریت بحران و مذاکره با مهاجمان کمک میکنند. نام او با شرکت CYPFER و مجموعه CyberSteward نیز پیوند خورده است؛ شرکتی که خدمات تعامل با مهاجمان، مدیریت اخاذی سایبری و مذاکره در چنین پروندههایی را معرفی میکند.
بازداشت او در زمانی خبرساز شده که FBI در حال پیگیری پروندههای مرتبط با گروه ShinyHunters است. این گروه پس از ادعای سرقت اطلاعات مرتبط با کارکنان FBI، در مرکز توجه رسانههای امنیت سایبری قرار گرفت. مدیر FBI نیز از بازداشت فردی بهعنوان همدست احتمالی این گروه خبر داده بود؛ بااینحال، مقامهای آمریکایی در گزارشهای منتشرشده، ارتباط دوبروفسکی با ShinyHunters را بهطور مشخص و علنی تأیید نکردهاند. بنابراین، پیوندی که رسانهها میان این بازداشت و تحقیقات گروه برقرار کردهاند، نباید بهعنوان اثبات همکاری او با هکرها تلقی شود.
چرا یک مذاکرهکننده باجافزار میتواند به نقطهای حساس تبدیل شود؟
هنگام حمله باجافزاری، مهاجم ممکن است همزمان فایلهای سازمان را رمزگذاری کند، اطلاعات محرمانه را به سرقت ببرد و تهدید کند که آنها را منتشر خواهد کرد. در چنین شرایطی، مدیران با فشار زمانی، اختلال در فعالیتها و نگرانی از افشای اطلاعات مشتریان یا کارکنان روبهرو هستند. به همین دلیل، بعضی سازمانها از متخصصان پاسخگویی به حوادث و مذاکرهکنندگان باجافزار کمک میگیرند تا ادعاهای مهاجم را ارزیابی کنند، مسیرهای بازیابی را بررسی کنند و ارتباطات را مدیریت کنند.
اما همین جایگاه میتواند دسترسی حساسی ایجاد کند. مشاور بیرونی ممکن است به اطلاعات فنی حادثه، میزان خسارت، وضعیت نسخههای پشتیبان، دادههای سرقتشده یا تصمیمهای مالی سازمان دسترسی پیدا کند. اگر اختیارات او روشن نباشد یا فعالیتهایش بهطور مستقل بررسی نشود، سازمان ممکن است در میانه بحران کنترل بخشی از اطلاعات و تصمیمهای حیاتی خود را از دست بدهد.
نکته مهم این است که مذاکره با مهاجم بهخودیخود به معنای همکاری با مجرم نیست. مذاکره میتواند بخشی از مدیریت بحران باشد؛ مسئله، حدود اختیارات، شفافیت اقدامات و امکان نظارت بر کسی است که این مسئولیت را بر عهده میگیرد. عنوان شغلی، سابقه حرفهای یا معرفینامه یک شرکت نیز بهتنهایی تضمین نمیکند که تمام اقدامات آن فرد قابل اعتماد باشد.
اگر سازمان شما هدف باجافزار قرار گرفت، چه کار کنید؟
در ساعات نخست حادثه، تصمیمهای عجولانه میتوانند خسارت را بیشتر کنند. پیش از آنکه دسترسی گستردهای به مشاور بیرونی بدهید یا درباره پرداخت باج تصمیم بگیرید، چند اقدام ضروری است:
-
دسترسی مشاور را محدود کنید. فقط اطلاعات و مجوزهایی را در اختیار او بگذارید که برای انجام وظیفهاش لازم است. حسابهای مدیریتی، کلیدهای دسترسی و اطلاعات بسیار حساس نباید بدون ضرورت واگذار شوند.
-
هویت و سوابق را مستقل بررسی کنید. ادعاهای فرد یا شرکت را از طریق منابع مستقل و سوابق قابل راستیآزمایی بسنجید؛ به رزومه، وبسایت یا معرفی شفاهی اکتفا نکنید.
-
تمام اقدامات را ثبت کنید. مشخص باشد چه کسی به چه سامانهای دسترسی داشته، چه اطلاعاتی دریافت کرده و چه اقداماتی انجام داده است. ثبت سوابق به بررسی مستقل حادثه کمک میکند.
-
شواهد را حفظ کنید. پیامهای مهاجم، ایمیلها، گزارشهای فنی، زمانبندی رخدادها و سوابق دسترسی را نگه دارید. پاککردن عجولانه فایلها یا تغییرات بدون هماهنگی تیم فنی ممکن است بررسی حادثه را دشوار کند.
-
تصمیم پرداخت باج را به یک نفر نسپارید. تیم فنی، مدیریت، مشاور حقوقی و مسئولان مرتبط باید گزینههای بازیابی، پیامدهای احتمالی و الزامات قانونی را بررسی کنند. پرداخت باج نیز تضمینی برای بازگشت کامل اطلاعات یا حذف نسخههای سرقتشده نیست.
این اقدامات را نباید به زمان حمله موکول کرد. سازمانی که از قبل نسخههای پشتیبان قابلبازیابی، برنامه پاسخگویی به حادثه و ضوابط همکاری با پیمانکاران امنیتی دارد، در شرایط فشار فرصت بیشتری برای تصمیمگیری آگاهانه خواهد داشت.
اتاق تحلیل ۲۴ نیوز | دیدگاه تحلیلی بهراد یوسفی
پرونده دوبروفسکی، فارغ از نتیجه نهایی آن، توجه را به یکی از نقاط کمتر دیدهشده مدیریت امنیت سایبری جلب میکند: امنیت فقط به شناسایی مهاجم و بستن راه نفوذ محدود نیست؛ باید مراقب بود در جریان مهار حادثه، دسترسیها و اختیارات تازهای بدون نظارت ایجاد نشود. سازمانی که برای مقابله با اخاذی سایبری از متخصص بیرونی کمک میگیرد، نباید کنترل فنی و مدیریتی خود را نیز به او واگذار کند.
برای کسبوکارهای ایرانی، این مسئله بهویژه زمانی اهمیت پیدا میکند که یک حمله همزمان فعالیت روزانه، اطلاعات مشتریان و اعتبار مجموعه را تهدید میکند. در چنین وضعیتی، وعده حل سریع بحران ممکن است وسوسهکننده باشد؛ اما انتخاب مشاور بدون بررسی سوابق، اعطای دسترسی بیش از نیاز یا تصمیمگیری مالی بدون ثبت مستندات، میتواند خطرهای تازهای ایجاد کند. بهتر است از پیش مشخص باشد چه کسی مسئول پاسخگویی به حادثه است، چه افرادی اجازه دسترسی دارند و تصمیمهای حساس چگونه تأیید میشوند.
در عین حال، نباید از اتهامهای مطرحشده علیه یک فرد، بیاعتمادی کلی به متخصصان مذاکره با باجافزار را نتیجه گرفت. آنچه سازمانها به آن نیاز دارند، نه کنارگذاشتن کمک تخصصی، بلکه سازوکاری است که اعتماد را با راستیآزمایی، محدودیت دسترسی و پاسخگویی همراه کند.
پرسشهای متداول
آیا ارتباط ادوارد دوبروفسکی با گروه ShinyHunters تأیید شده است؟
خیر. گزارشها بازداشت او را در چارچوب تحقیقات مرتبط با این گروه مطرح کردهاند، اما ارتباط مستقیم او با ShinyHunters در اطلاعات علنی منتشرشده بهطور مشخص تأیید نشده است.
آیا پرداخت باج اطلاعات را برمیگرداند؟
خیر. حتی پس از پرداخت، تضمینی برای دریافت کلید رمزگشایی، بازیابی کامل فایلها یا جلوگیری از انتشار اطلاعات سرقتشده وجود ندارد. نسخههای پشتیبان سالم و برنامه بازیابی مستقل اهمیت زیادی دارند.
چطور از سوءاستفاده پیمانکار امنیتی از دسترسیهای سازمان جلوگیری کنیم؟
دسترسی را به حداقل لازم محدود کنید، فعالیتها را ثبت کنید، مجوزها را دورهای بررسی کنید و تصمیمهای حساس را به تأیید چند مسئول وابسته کنید. این کنترلها باید پیش از وقوع حادثه تعریف شده باشند.


