چارچوب جدید پلیس فتا برای اطلاعرسانی حوادث سایبری کسبوکارها
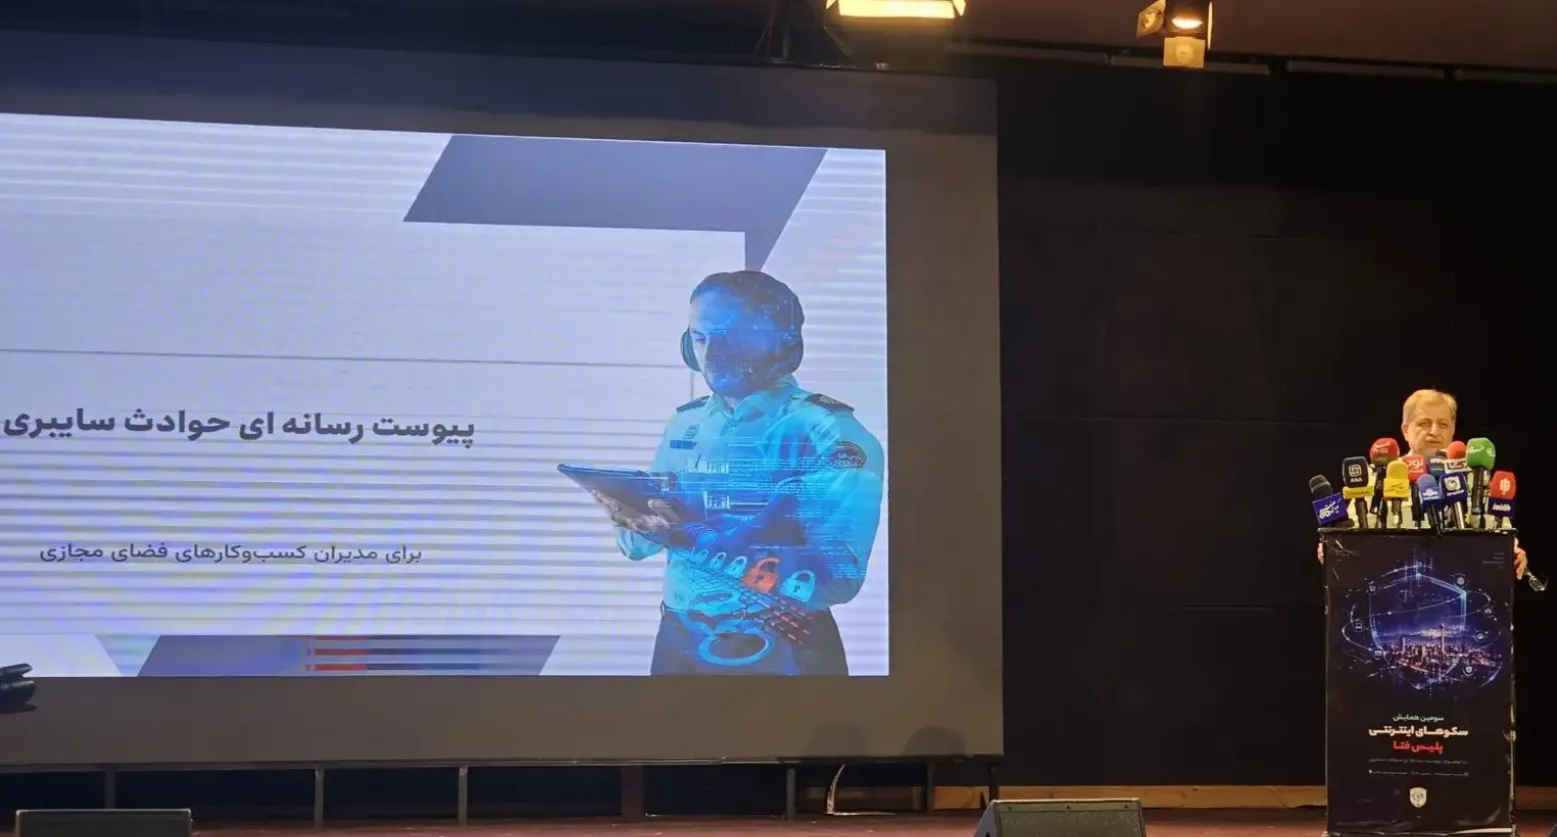
رئیس پلیس فتا از تدوین چارچوب جدیدی برای نحوه اطلاعرسانی حوادث سایبری خبر داد؛ بر اساس این چارچوب، کسبوکارهای اینترنتی باید وقوع حوادث و حملات سایبری را حداکثر ظرف ۲۴ ساعت اطلاعرسانی کنند.
سرتیپ وحید مجید، رئیس پلیس فضای تولید و تبادل اطلاعات فراجا، در سومین همایش سکوهای اینترنتی پلیس فتا با اشاره به تهیه پیوست سایبری برای کسبوکارهای اینترنتی گفت بیش از ۱۶۰ هزار کسبوکار در کشور فعالیت میکنند که هر یک متناسب با نوع و گستره فعالیت خود ممکن است با حملات و حوادث سایبری مواجه شوند.
به گفته مجید، مدیران کسبوکارها باید بدانند در زمان وقوع یک حادثه سایبری چه اقداماتی انجام دهند و اطلاعرسانی درباره حادثه نیز چگونه باید صورت گیرد.
رئیس پلیس فتا اعلام کرد حوادث سایبری در پنج سطح عادی، قابل توجه، مهم، حساس و بحرانی دستهبندی شدهاند و برای هر سطح، نحوه و زمان مشخصی برای اطلاعرسانی در نظر گرفته شده است. بر اساس این چارچوب، در حوادث عادی اطلاعرسانی اولیه باید حداکثر ظرف ۲۴ ساعت انجام شود. این زمان برای حوادث قابل توجه حداکثر ۱۲ ساعت، برای حوادث مهم حداکثر ۶ ساعت، برای حوادث حساس حداکثر سه ساعت و برای حوادث بحرانی حداکثر یک ساعت تعیین شده است.
او ادامه داد: در حوادث عادی، هدف اصلی اطلاعرسانی داخلی و مستندسازی برای پیگیری سازمانی است و اطلاعرسانی از طریق ایمیل سازمانی یا پیامرسان داخلی انجام میشود. با افزایش شدت حادثه، دامنه اطلاعرسانی نیز گستردهتر خواهد شد. در سطح حساس، کنترل بحران رسانهای و کاهش آثار اعتباری اهمیت پیدا میکند و برگزاری کنفرانس خبری و همکاری رسمی با رسانههای سراسری پیشبینی شده است.
مجید بیان کرد: در بالاترین سطح، یعنی حادثه بحرانی، اطلاعرسانی اولیه باید حداکثر ظرف یک ساعت انجام شود. مدیریت افکار عمومی، جلوگیری از تشویش گسترده و هماهنگی بینبخشی از اهداف ارتباطی این سطح عنوان شده و استفاده از بیانیههای فوری، اطلاعرسانی ساعتی و ارتباط مستقیم با نهادهای دولتی و امنیتی در نظر گرفته شده است.
بسترهای اطلاعرسانی حوادث سایبری
مجید همچنین بسترهای اطلاعرسانی حوادث را به چند دسته رسمی و سازمانی، عمومی، تخصصی و فنی و داخلی و اختصاصی تقسیم کرد.
به گفته او، بسترهای رسمی باید تحت کنترل مستقیم سازمان باشند و چارچوب حقوقی و فنی مشخصی داشته باشند. در بسترهای عمومی، مقابله با شایعات اهمیت دارد و بسترهای تخصصی نیز برای ارائه هشدارها و اطلاعات فنی به مخاطبان تخصصی مورد استفاده قرار میگیرند.
رئیس پلیس فتا عنوان کرد: بر اساس چارچوب ارائهشده از سوی پلیس فتا، مسئولیت اطلاعرسانی نیز متناسب با شدت حادثه تغییر میکند. در سطوح بالاتر، مدیرعامل، هیئتمدیره، مدیر امنیت و نهادهایی از جمله پلیس فتا و در موارد بحرانی سایر مراجع مسئول، وارد فرایند هماهنگی و اطلاعرسانی میشوند.
مبنای تدوین پیوست سایبری کسبوکارها
رئیس پلیس فتا درباره مبنای تدوین پیوست سایبری کسبوکارها نیز توضیح داد که این پیوست بر اساس اسناد بالادستی حوزه فضای مجازی و امنیت سایبری تهیه شده است.
به گفته مجید، سند نظام ملی پیشگیری و مقابله با حوادث فضای مجازی مصوب سال ۱۳۹۶ شورای عالی فضای مجازی و اسناد راهبردی پلیس فتا از جمله اسنادی هستند که در تدوین این پیوست مورد توجه قرار گرفتهاند.
سطحبندی کسبوکارهای اینترنتی
مجید همچنین از سطحبندی کسبوکارهای اینترنتی خبر داد و گفت شاخصهایی از جمله میزان تراکنش مالی روزانه، تعداد کاربران و حجم دادههای کاربران که یک کسبوکار نگهداری میکند، در این دستهبندی مورد بررسی قرار میگیرد.
طبق گفته رئیس پلیس فتا، ۱۳۰ کسبوکار در سطح الف این دستهبندی قرار گرفتهاند. کسبوکارهای سطح ب نیز از نظر شاخصها به سطح الف نزدیک هستند و سایر کسبوکارها متناسب با اهمیت و گستره فعالیت در سطوح دیگر قرار میگیرند.
او با اشاره به پراکندگی جغرافیایی کسبوکارهای سطح الف اعلام کرد تهران بزرگ با سهم ۹۱ درصدی، بیشترین فراوانی این کسبوکارها را در اختیار دارد و پس از آن مشهد، تبریز، اصفهان، شیراز و قزوین قرار گرفتهاند.
به گفته مجید، در این تقسیمبندی علاوه بر شاخصهای کسبوکار، گستره جغرافیایی و سطح فعالیت ملی یا منطقهای نیز مورد توجه قرار گرفته است.
سطحبندی حوادث بر اساس میزان خسارت
رئیس پلیس فتا در ادامه درباره نحوه دستهبندی حوادث سایبری گفت میزان خسارت و آسیبی که یک حادثه میتواند به کسبوکار و زیرساخت آن وارد کند نیز سطحبندی شده است. بر این اساس، حوادث سایبری در چهار سطح عادی، قابل توجه، حساس و حیاتی دستهبندی میشوند.
به گفته مجید، سطح «حساس» و «حیاتی» از نظر شاخصهای ارزیابی به یکدیگر نزدیکاند و تفکیک آنها در برخی موارد دشوار است، هرچند در اسناد بینالمللی این دو سطح بهصورت جداگانه تعریف شدهاند.
رئیس پلیس فتا درباره مصادیق حوادث سطح عادی نیز توضیح داد: دریافت ایمیلهای اسپم در صندوقهای سازمانی، اسکنهای غیرضروری و تلاشهای ناموفق برای نفوذ به بخشهای مختلف زیرساخت کسبوکار از جمله مواردی هستند که در این سطح قرار میگیرند.
او تأکید کرد هدف از این سطحبندی این است که مدیران کسبوکارهای اینترنتی در زمان مواجهه با حملات و حوادث سایبری، متناسب با شدت حادثه بدانند چه اقداماتی باید انجام دهند و فرایند اطلاعرسانی و مواجهه با حادثه را چگونه پیش ببرند.


