AI Agent چیست و چگونه نسل جدید باتهای شبکههای اجتماعی را میسازد؟
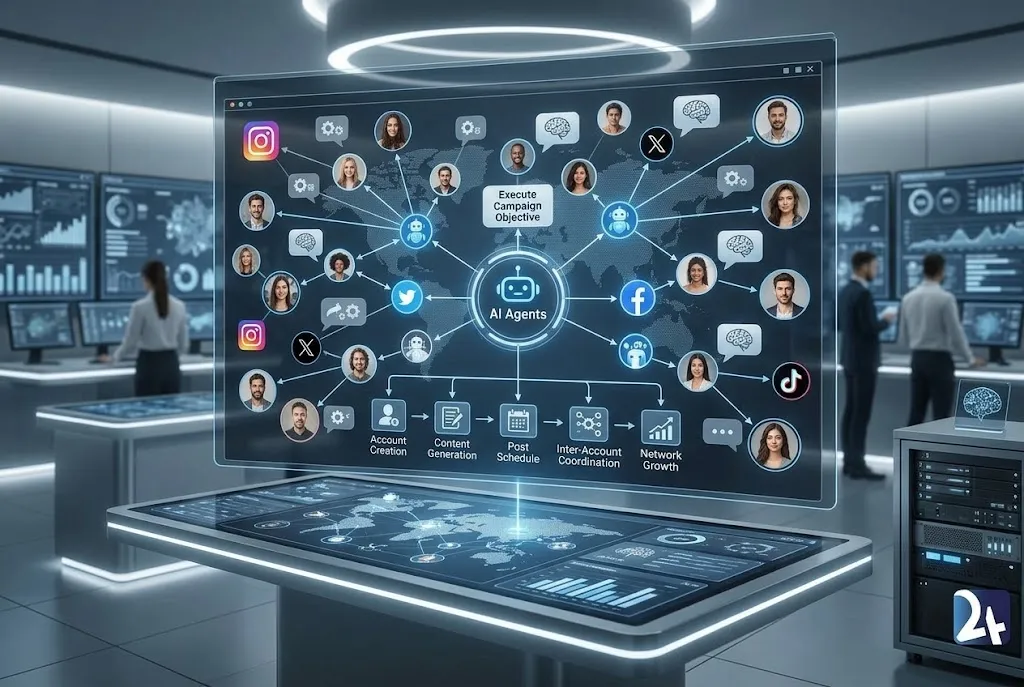
گزارش نیویورکتایمز از استفاده از AI Agentها در کمپینهای نفوذ؛ بررسی نقش مدلهای متنباز، حسابهای جعلی و خودکارسازی عملیات در شبکههای اجتماعی.

AI Agentها در حال تغییر نقش هوش مصنوعی از یک ابزار پاسخگو به یک سیستم اجراکننده وظایف هستند. برخلاف چتبات معمولی که عمدتاً به یک درخواست پاسخ میدهد، Agent میتواند یک هدف را دریافت کند، اطلاعات جمعآوری کند، از ابزارهای مختلف استفاده کند و بر اساس نتیجه هر مرحله، اقدام بعدی را انجام دهد.
همین قابلیت، AI Agent را به موضوعی مهم در امنیت سایبری و شبکههای اجتماعی تبدیل کرده است. اگر چنین سیستمهایی به حسابها، APIها یا مرورگر دسترسی داشته باشند، بخشی از فعالیتهایی که پیشتر به اپراتور انسانی نیاز داشت میتواند خودکار شود.
گزارش اخیر The New York Times درباره استفاده ادعایی از AI Agentها در برخی عملیات نفوذ آنلاین، یکی از نمونههای مورد توجه در این زمینه است؛ اما موضوع اصلی این مقاله، خود آن عملیات نیست، بلکه بررسی فناوری پشت آن و تفاوت Agent با Botهای سنتی است.
در این مقاله میخوانید
- AI Agent چیست و چه تفاوتی با Chatbot دارد؟
- Agent چگونه با شبکههای اجتماعی تعامل میکند؟
- چرا مدلهای متنباز در این حوزه اهمیت دارند؟
- AI Agent چه تفاوتی با Bot و حساب جعلی دارد؟
- چگونه فعالیت شبکههای خودکار شناسایی میشود؟
- مهمترین ریسکهای امنیتی Agentها چیست؟
AI Agent چیست؟
یک مدل زبانی معمولی عمدتاً چنین چرخهای دارد:
ورودی → پردازش → پاسخ
اما Agent میتواند چرخه گستردهتری داشته باشد:
هدف → مشاهده → تصمیمگیری → استفاده از ابزار → بررسی نتیجه → اقدام بعدی
برای مثال، یک Agent مدیریت محتوا میتواند موضوعی را دریافت کند، اطلاعات مرتبط را بررسی کند، متن تولید کند، آن را برای انتشار آماده کند و نتیجه فعالیت را گزارش دهد.
بنابراین تفاوت اصلی Agent با Chatbot در قابلیت اقدام و اجرای چندمرحلهای است، نه صرفاً کیفیت پاسخ متنی.
تفاوت AI Agent با Bot سنتی چیست؟
Botهای سنتی معمولاً بر اساس قوانین یا دستورهای مشخص کار میکنند؛ برای نمونه، یک رویداد خاص باعث اجرای یک دستور از پیش تعریفشده میشود.
Agent انعطاف بیشتری دارد و میتواند با توجه به اطلاعات جدید، مسیر انجام یک وظیفه را تغییر دهد.
| ویژگی | Chatbot | Bot سنتی | AI Agent |
|---|---|---|---|
| تولید محتوا | بله | محدود | بله |
| اجرای خودکار | محدود | بله | بله |
| تصمیمگیری چندمرحلهای | محدود | کم | بله |
| استفاده از ابزار | محدود | مشخص | گستردهتر |
| سازگاری با شرایط جدید | محدود | کم | بیشتر |
مرز میان این دستهها همیشه کاملاً مشخص نیست و بسیاری از محصولات جدید ترکیبی از آنها هستند.
معماری یک AI Agent چگونه است؟
یک Agent معمولاً از چند بخش تشکیل میشود:
LLM: تحلیل، استدلال و تولید محتوا
Memory: نگهداری اطلاعات مورد نیاز
Tools: ابزارهای اجرای وظایف
API یا Browser: ارتباط با سرویسهای خارجی
Orchestrator: مدیریت ترتیب اقدامات
Guardrails: محدودیتها و کنترلهای امنیتی
بنابراین یک مدل هوش مصنوعی بهتنهایی به شبکه اجتماعی یا حساب کاربر دسترسی ندارد. این مجوزها و ابزارهای متصل به Agent هستند که دامنه اقدامات آن را تعیین میکنند.
AI Agent چگونه میتواند در شبکههای اجتماعی فعالیت کند؟
در یک کاربرد مشروع، یک Agent مدیریت شبکه اجتماعی میتواند چنین زنجیرهای داشته باشد:
دریافت موضوع → تحلیل → تولید محتوا → بررسی → انتشار → تحلیل واکنش
اگر همین معماری با هدف مخرب و دسترسی گسترده استفاده شود، میتواند بخشی از فعالیتهای یک عملیات هماهنگ را نیز خودکار کند.
نکته مهم این است که AI Agent بهتنهایی مساوی با حساب جعلی یا عملیات نفوذ نیست؛ هدف، ابزارها و مجوزهای آن تعیینکننده هستند.
چرا Agent میتواند مقیاس عملیات را افزایش دهد؟
عامل مهم، کاهش وابستگی به فعالیت دستی است.
در یک عملیات سنتی، انسان باید وظایف مختلفی مانند تولید محتوا، انتشار و بررسی واکنشها را انجام دهد. Agent میتواند بخشی از این چرخه را خودکار کند و به یک اپراتور اجازه دهد تعداد بیشتری وظیفه را مدیریت کند.
بنابراین مزیت اصلی برای مهاجم لزوماً «هوشمندتر بودن» نیست؛ بلکه افزایش سرعت و مقیاس است.
نقش مدلهای متنباز
مدلهای متنباز را میتوان در برخی شرایط روی زیرساخت خصوصی اجرا و متناسب با نیاز تغییر داد.
این ویژگی برای کاربردهای مشروع مانند پردازش دادههای حساس، تحقیق و توسعه و اجرای مدل در سازمانها مزیت محسوب میشود.
در مقابل، نبود یک ارائهدهنده متمرکز که تمام درخواستها را کنترل کند، میتواند نظارت بر کاربردهای سوءاستفادهآمیز را دشوارتر کند.
بنابراین متنباز بودن بهخودیخود تهدید نیست؛ مسئله به نحوه استقرار، دسترسی و کنترل سیستم مربوط میشود.
حساب جعلی، Bot و AI Agent چه تفاوتی دارند؟
این سه مفهوم نباید یکی در نظر گرفته شوند.
حساب جعلی: هویتی غیرواقعی یا گمراهکننده دارد.
Bot: بخشی از فعالیتهای آن بهصورت خودکار انجام میشود.
AI Agent: سامانهای است که با استفاده از هوش مصنوعی میتواند مجموعهای از وظایف را با سطحی از خودکارسازی اجرا کند.
یک حساب جعلی میتواند کاملاً توسط انسان اداره شود و یک Bot نیز الزاماً از AI استفاده نمیکند.
چگونه شبکههای خودکار شناسایی میشوند؟
تشخیص یک حساب خودکار فقط با بررسی متن یک پست امکانپذیر نیست.
پلتفرمها و پژوهشگران میتوانند مجموعهای از شاخصها را بررسی کنند، از جمله:
- الگوی زمانی فعالیت
- سرعت انتشار
- شباهت غیرعادی محتوا
- تعامل مکرر با مجموعه مشخصی از حسابها
- هماهنگی زمانی میان چند حساب
- سابقه و ساختار حساب
- ارتباط رفتاری میان حسابهای مختلف
هیچیک از این موارد بهتنهایی اثبات قطعی نیست. تشخیص معتبر معمولاً بر پایه ترکیب چندین نشانه رفتاری انجام میشود.
آیا تشخیص محتوای تولیدشده با AI کافی است؟
خیر.
ممکن است یک انسان از AI برای نوشتن یک متن استفاده کند، بدون اینکه حساب او خودکار باشد. از طرف دیگر، یک عملیات هماهنگ میتواند از محتوای کاملاً انسانی نیز استفاده کند.
بنابراین برای شناسایی عملیاتهای خودکار، فقط سؤال «آیا این متن را AI نوشته؟» کافی نیست.
سؤال مهمتر این است:
آیا مجموعهای از حسابها به شکل هماهنگ و غیرطبیعی رفتار میکنند؟
به همین دلیل، تحلیل رفتار شبکه و ارتباط میان حسابها در کنار تحلیل محتوا اهمیت دارد.
مهمترین ریسکهای امنیتی AI Agent
هرچه Agent دسترسی بیشتری به ابزارهای واقعی داشته باشد، سطح حمله آن نیز افزایش پیدا میکند.
مهمترین ریسکها عبارتاند از:
Prompt Injection: محتوای مخرب تلاش میکند Agent را به اجرای دستور ناخواسته وادار کند.
Excessive Permissions: Agent بیش از نیاز خود مجوز دارد و در صورت سوءاستفاده، دامنه آسیب افزایش مییابد.
Credential Exposure: افشای Token، رمز عبور یا اعتبارنامه میتواند حسابهای متصل را در معرض خطر قرار دهد.
Tool Abuse: ابزارهای مجاز Agent میتوانند برای هدفی خارج از کاربرد اصلی مورد سوءاستفاده قرار گیرند.
Autonomous Execution: اجرای زنجیرهای اقدامات بدون تأیید انسان میتواند پیامد یک خطای کوچک را بزرگتر کند.
چگونه امنیت Agentها را افزایش دهیم؟
برای توسعهدهندگان و سازمانها، چند اصل کلیدی وجود دارد:
- دسترسی Agent را به حداقل مورد نیاز محدود کنید.
- برای اقدامات حساس، تأیید انسانی قرار دهید.
- Credentialها را مستقیماً در اختیار مدل قرار ندهید.
- ابزارهای قابل استفاده Agent را محدود کنید.
- فعالیت Agent را ثبت و پایش کنید.
- اقدامات پرریسک را در محیط ایزوله اجرا کنید.
- برای تعداد و نوع اقدامات خودکار محدودیت تعیین کنید.
اصل مهم این است:
Agent نباید بیش از چیزی که برای انجام وظیفهاش نیاز دارد، اختیار داشته باشد.
کاربران چگونه از خود محافظت کنند؟
کاربران نیز میتوانند با چند اقدام ساده احتمال فریب را کاهش دهند:
- منبع اصلی خبر را بررسی کنید.
- تعداد لایک و دنبالکننده را معیار اعتبار قرار ندهید.
- حسابهای تازهساختهشده را با دقت بیشتری بررسی کنید.
- روایتهای مهم را با چند منبع مستقل مقایسه کنید.
- انتشار همزمان محتوای بسیار مشابه توسط حسابهای متعدد را جدی بگیرید.
- تصاویر و ویدئوهای حساس را بدون بررسی منبع بازنشر نکنید.
هیچکدام از این نشانهها بهتنهایی ثابت نمیکند یک حساب Bot یا AI Agent است.
ارتباط این موضوع با BragJack
در پژوهش BragJack، مسئله اصلی سوءاستفاده از مسیر ارتباطی میان افزونه مرورگر و Browser Agent و تلاش برای تحمیل فرمان به Agent بود.
در موضوع حاضر، مسئله متفاوت است:
BragJack: سوءاستفاده از یک Agent موجود
Agentic Influence: استفاده از Agent برای اجرای خودکار بخشی از یک عملیات
وجه مشترک این دو، افزایش اهمیت Agent Security است. هرچه Agentها به مرورگر، API، فایل، حساب کاربری و سرویسهای آنلاین بیشتری متصل شوند، امنیت تمام این نقاط نیز بخشی از امنیت Agent خواهد بود.
آینده Agentic AI در امنیت سایبری
AI Agentها فقط برای حمله استفاده نمیشوند. همین فناوری میتواند برای دفاع سایبری نیز کاربرد داشته باشد؛ از بررسی هشدارهای امنیتی و تحلیل رخدادها گرفته تا شناسایی الگوهای مشکوک و کمک به پاسخگویی به حوادث.
در نتیجه، رقابت آینده فقط میان مهاجمان و سیستمهای دفاعی سنتی نخواهد بود؛ Agentهای مهاجم و دفاعی نیز میتوانند بخشی از این رقابت باشند.
چالش اصلی، ایجاد تعادل میان خودکارسازی و کنترل انسانی است.
اتاق تحلیل ۲۴ نیوز | دیدگاه تحلیلی بهراد یوسفی
تغییر مهم در Agentic AI این نیست که هوش مصنوعی متن بهتری تولید میکند؛ بلکه این است که مدل میتواند به ابزار و محیط واقعی متصل شود و بخشی از یک فرایند را اجرا کند.
در نتیجه، امنیت AI دیگر فقط به خود مدل محدود نیست.
اگر یک Agent به مرورگر، API، حساب کاربری یا فایل دسترسی داشته باشد، هرکدام از این موارد بخشی از سطح حمله آن محسوب میشوند.
در شبکههای اجتماعی نیز تهدید اصلی الزاماً «محتوای جعلیتر» نیست؛ بلکه امکان خودکارسازی رفتار، افزایش مقیاس و هماهنگسازی تعداد زیادی حساب است.
به همین دلیل، مقابله با سوءاستفاده از Agentها فقط با تشخیص محتوای تولیدشده توسط AI ممکن نیست. تحلیل رفتار، ارتباط میان حسابها و الگوهای هماهنگ نیز اهمیت پیدا میکند.
در نهایت، AI Agent ذاتاً فناوری مخربی نیست. همان قابلیت خودکارسازی که میتواند مورد سوءاستفاده قرار گیرد، برای دفاع سایبری و اتوماسیون امن نیز قابل استفاده است. عامل تعیینکننده، هدف، سطح دسترسی و کنترلهای امنیتی اطراف Agent است.
جمعبندی
AI Agentها نسل جدیدی از اتوماسیون را ایجاد کردهاند که در آن هوش مصنوعی میتواند یک هدف را به مجموعهای از وظایف تبدیل و با استفاده از ابزارهای مختلف اجرا کند.
این قابلیت میتواند در کاربردهای مشروع بسیار مفید باشد، اما در صورت دسترسی نامناسب میتواند سرعت و مقیاس برخی عملیاتهای مخرب را نیز افزایش دهد.
به همین دلیل، امنیت آینده شبکههای اجتماعی فقط به تشخیص محتوای AI محدود نخواهد بود؛ تشخیص رفتار خودکار، شبکههای هماهنگ و مدیریت دسترسی Agentها نیز اهمیت فزایندهای خواهد داشت.
پرسشهای متداول
AI Agent چیست؟
AI Agent سامانهای است که با استفاده از هوش مصنوعی میتواند برای رسیدن به یک هدف، مجموعهای از وظایف را با سطحی از خودکارسازی اجرا کند.
تفاوت AI Agent و Bot چیست؟
Bot میتواند بر اساس قوانین و دستورات از پیش تعیینشده فعالیت کند؛ Agent معمولاً توانایی بیشتری برای تحلیل شرایط، استفاده از ابزار و اجرای وظایف چندمرحلهای دارد.
آیا AI Agent میتواند شبکه اجتماعی را مدیریت کند؟
در صورت داشتن API، ابزار و مجوزهای لازم، میتواند بخشی از وظایف مدیریت شبکه اجتماعی را خودکار کند.
آیا هر حساب ناشناس یک Bot است؟
خیر. ناشناس بودن یا فعالیت زیاد بهتنهایی اثبات خودکار بودن حساب نیست و باید الگوی رفتاری آن بررسی شود.
آیا AI Agent فقط برای حملات سایبری استفاده میشود؟
خیر. Agentها کاربردهای گستردهای در اتوماسیون، تحلیل داده، خدمات سازمانی و دفاع سایبری دارند.
منابع
New York Times — Iran and China Create First-of-Their-Kind Autonomous A.I. Influence Campaigns
Indian Express — Iran and China create first-of-their-kind autonomous AI influence campaigns


