جاسوسافزار CHOSEN BRICK؛ حملات با تله فایلهای جعلی
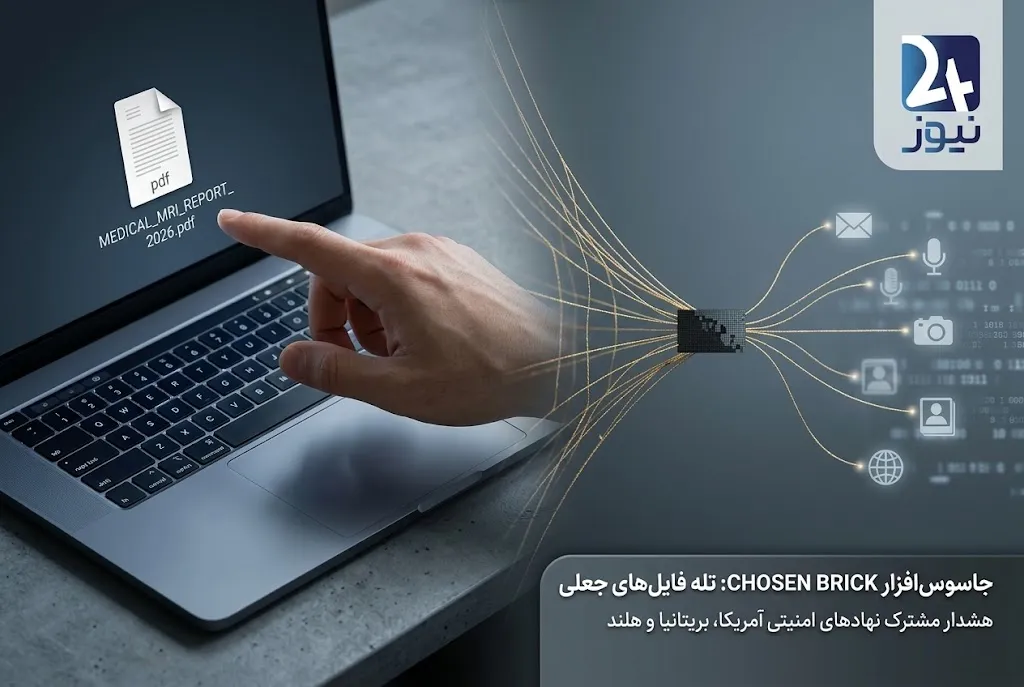
گزارش امنیتی درباره جاسوسافزار CHOSEN BRICK؛ بررسی تله فایلهای جعلی، مهندسی اجتماعی و راهکارهای کاهش خطر آلودگی.

جاسوسافزاری که با ارسال فایلهای ظاهراً عادی، اطلاعات حساس دستگاههای قربانیان را هدف میگیرد، در مرکز گزارشهای امنیتی تازه قرار گرفته است.
گزارشهای منتشرشده در ۱۵ سپتامبر ۲۰۲۶ از هشدار نهادهای امنیتی آمریکا، بریتانیا و هلند درباره جاسوسافزار CHOSEN BRICK و فعالیتهای سایبری خبر میدهند. این گزارشها، شیوه استفاده از مهندسی اجتماعی، فایلهای جعلی و ابزارهای جاسوسی برای هدف قرار دادن افراد مشخص را بررسی میکنند.
در این مقاله میخوانید
- جاسوسافزار CHOSEN BRICK چیست؟
- مهاجمان چگونه از فایلهای جعلی برای فریب قربانیان استفاده میکنند؟
- چه اطلاعاتی ممکن است در معرض سرقت قرار گیرد؟
CHOSEN BRICK چیست و چرا خبرساز شده است؟
CHOSEN BRICK نام جاسوسافزاری است که در گزارشهای امنیتی مطرح شده است. بر اساس این گزارشها، مهاجمان از روشهای مهندسی اجتماعی برای نزدیکشدن به اهداف خود و ترغیب آنها به اجرای فایلهای مخرب استفاده میکنند.
اهمیت این پرونده در ترکیب دو عنصر است: فریب انسانی و قابلیتهای فنی بدافزار. حتی اگر یک کاربر از ابزارهای امنیتی استفاده کند، اجرای آگاهانه یک فایل جعلی میتواند مسیر حمله را برای مهاجم هموار کند.
تله فایلهای جعلی؛ از سند پزشکی تا ابزار کاری
مهاجمان سایبری برای جلب اعتماد قربانیان، گاهی فایلهایی را با ظاهر اسناد پزشکی، برنامههای کاربردی یا ابزارهای شناختهشده ارسال میکنند.
در سناریوهای گزارششده درباره این پرونده، فایلهای ظاهراً معتبر میتوانند نقش پوشش را برای کد مخرب ایفا کنند. قربانی ممکن است تصور کند در حال مشاهده یک سند یا نصب یک نرمافزار عادی است، اما اجرای فایل میتواند به فعالشدن بخشهای مخرب منجر شود.
این شیوه حمله، نمونهای از مهندسی اجتماعی است؛ یعنی مهاجم بهجای اتکا به نقص فنی، از اعتماد، عجله یا کنجکاوی کاربر برای پیشبرد حمله استفاده میکند.
چه اطلاعاتی ممکن است در معرض خطر قرار گیرد؟
گزارشهای فنی درباره این خانواده بدافزاری، قابلیتهایی برای جمعآوری اطلاعات از دستگاه قربانی را مطرح کردهاند. دامنه دقیق قابلیتها و نسخه مورد استفاده باید بر اساس گزارش فنی اصلی بررسی شود، اما خطرات کلی چنین جاسوسافزارهایی میتواند شامل موارد زیر باشد:
- دسترسی غیرمجاز به اطلاعات ذخیرهشده روی دستگاه.
- جمعآوری دادههای ارتباطی و اطلاعات حسابهای کاربری.
- ثبت محتوای صفحه نمایش.
- دسترسی به برخی قابلیتهای سختافزاری مانند میکروفون، در صورت وجود مجوزها و شرایط لازم.
- دریافت یا اجرای دستورات و فایلهای مخرب دیگر.
وجود یک قابلیت در نمونهای از بدافزار، بهتنهایی به معنای فعالبودن آن در همه نسخهها یا آلودهبودن همه قربانیان نیست.
چگونه خطر آلودگی به جاسوسافزار را کاهش دهیم؟
۱. فایلهای دریافتی از پیامرسانها را با احتیاط باز کنید
حتی اگر فایل از حسابی آشنا ارسال شده باشد، پیش از بازکردن آن درباره صحت ارسال و هویت فرستنده اطمینان حاصل کنید.
۲. نرمافزارها را از منابع رسمی دریافت کنید
از نصب برنامههایی که در قالب فایل اجرایی ناشناس یا لینک غیررسمی ارسال میشوند، خودداری کنید. برای دریافت نرمافزار، به وبسایت رسمی سازنده مراجعه کنید.
۳. هشدارهای امنیتی ویندوز را نادیده نگیرید
درخواستهایی مانند غیرفعالکردن آنتیویروس یا دورزدن هشدارهای امنیتی برای اجرای یک فایل، باید با حساسیت بررسی شوند.
۴. سیستمعامل و نرمافزارهای امنیتی را بهروز نگه دارید
بهروزرسانیها میتوانند بخشی از آسیبپذیریهای شناختهشده را برطرف کنند و سطح حفاظت دستگاه را افزایش دهند.
۵. برای حسابهای حساس، احراز هویت دو مرحلهای را فعال کنید
فعالسازی 2FA یا احراز هویت دو مرحلهای، یک لایه حفاظتی اضافی برای حسابهای کاربری ایجاد میکند؛ هرچند جایگزین بررسی فایلها و لینکهای مشکوک نیست.
اگر فایل مشکوکی را اجرا کردهاید چه کنید؟
اگر پس از اجرای یک فایل ناشناس، دستگاه رفتار غیرعادی نشان داد یا احتمال میدهید بدافزار نصب شده باشد:
- فعالیتهای حساس و ورود به حسابهای مهم را تا بررسی دستگاه متوقف کنید.
- در صورت امکان، دستگاه را از شبکه جدا کنید تا ارتباط احتمالی بدافزار محدود شود.
- موضوع را به کارشناس امنیت یا تیم فناوری اطلاعات اطلاع دهید.
- برای بررسی دقیق، از شاخصهای سازش (IOC) و دستورالعملهای منبع رسمی استفاده کنید.
حذف یک فایل مشکوک بهتنهایی تضمین نمیکند که آلودگی بهطور کامل برطرف شده باشد.
جمعبندی
پرونده CHOSEN BRICK، در صورت تأیید جزئیات فنی و انتسابهای مطرحشده در گزارشهای اصلی، نمونهای از اهمیت همزمان مهندسی اجتماعی و ابزارهای جاسوسی در حملات هدفمند است.
برای کاربران، پیام اصلی این خبر روشن است: فایلهای ظاهراً عادی، حتی در گفتوگوهای روزمره، نباید بدون بررسی اجرا شوند. شناخت روشهای فریب، دریافت نرمافزار از منابع معتبر و حفظ بهروزرسانیهای امنیتی، از اقدامات مهم برای کاهش خطر آلودگی به بدافزارهاست.
منابع


