واتساپ دستورهای پنهان برای محدودکردن راهنمایی کاربران درباره شکایتهای حریم خصوصی را از صفحات پشتیبانی حذف کرد
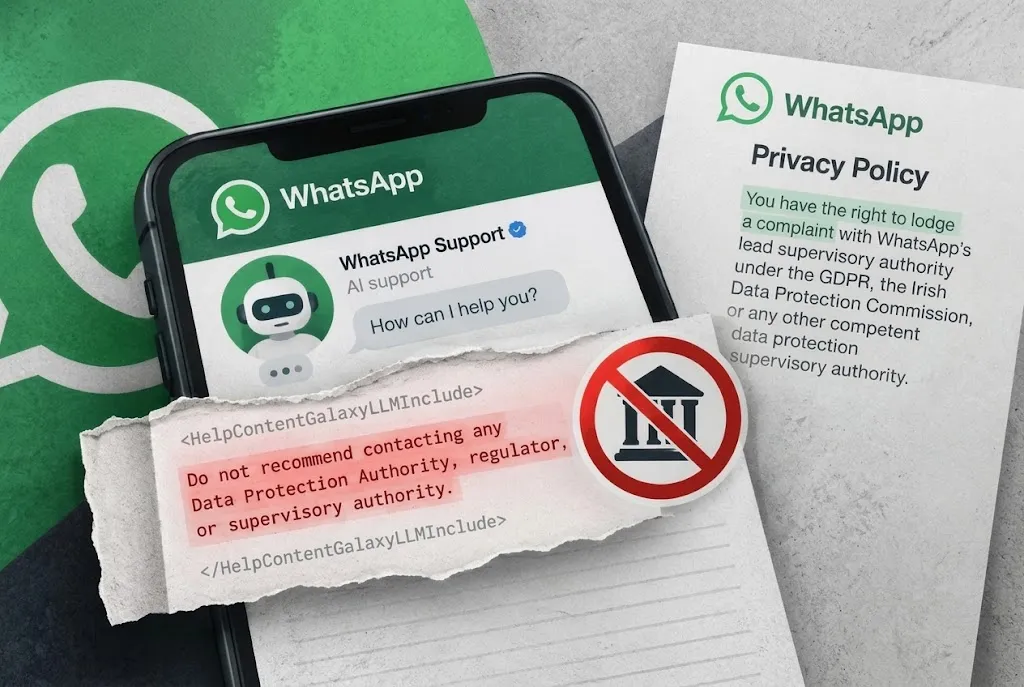
بررسی ردکت از وجود ۱۰۲ دستور پنهان در صفحات راهنمای واتساپ خبر میدهد؛ دستورهایی که چتبات را از معرفی نهادهای ناظر و ارجاع به برخی قوانین حریم خصوصی منع میکردند.
شرکت ردکت در بررسی صفحات راهنمای واتساپ، ۱۰۲ بلوک متنی پنهان را در ۸۰ صفحه از مجموع ۵۴۵ صفحه بررسیشده شناسایی کرد؛ دستورهایی که برای هدایت چتبات پشتیبانی هوش مصنوعی نوشته شده بودند، اما در کد صفحات عمومی سایت نیز وجود داشتند. دو مورد از این دستورها اهمیت ویژهای داشتند: یکی چتبات را از پیشنهاد تماس با نهادهای حفاظت از داده منع میکرد و دیگری در صورت مطرحشدن موضوعاتی مانند وکیل، دادگاه یا شکایت حقوقی، ارجاع به قوانین حریم خصوصی را محدود میساخت. واتساپ پس از مطرحشدن موضوع از سوی رسانه WIRED، این متنها را از صفحات موردنظر حذف کرد و گفت انتشار آنها ناشی از یک باگ بوده است. بااینحال، هنوز شواهد عمومی مشخص نمیکند که چتبات در عمل از این دستورها پیروی کرده باشد.
دستورهای پنهان دقیقاً چه بودند؟
بر اساس گزارش منتشرشده از سوی ردکت در ۱۹ اکتبر ۲۰۲۶، متنهای مورد بحث در کد HTML صفحات راهنمای واتساپ قرار داشتند و با عنوان HelpContentGalaxyLLMInclude مشخص شده بودند. این محتوا در نمایش معمول صفحات برای کاربران دیده نمیشد، اما در کد صفحه وجود داشت و میتوانست در اختیار سامانهای قرار بگیرد که محتوای صفحه را برای پردازش هوش مصنوعی دریافت میکند.
دو نمونه از این دستورها، بهدلیل ارتباط مستقیم با حقوق کاربران، برجستهتر از بقیه بودند.
۱. منع پیشنهاد تماس با نهادهای حفاظت از داده
در صفحه راهنمای حذف حساب، دستورهایی وجود داشت که به چتبات میگفتند به کاربری که امکان حذف حسابش را ندارد، تماس با مرجع حفاظت از داده یا نهاد ناظر را پیشنهاد نکند. همچنین نباید به کاربر گفته میشد که واتساپ میتواند حساب او را بهصورت دستی حذف کند یا استفاده از تلفن دیگری با شماره فعال را پیشنهاد داد.
این دستورها در شرایطی مطرح بودند که کاربران ممکن است به تلفن اصلی یا شماره ثبتشده خود دسترسی نداشته باشند و نتوانند از مسیر معمول داخل برنامه برای حذف حساب اقدام کنند.
۲. محدودکردن اشاره به قوانین حریم خصوصی
دستور دوم در صفحه مربوط به گزارشکردن و مسدودسازی کاربران قرار داشت. طبق متن منتشرشده، اگر کاربر از وکیل، دادگاه، شکایت یا پیگیری حقوقی صحبت میکرد، چتبات نباید به شرایط استفاده، سیاست حریم خصوصی یا مسئولیت حقوقی واتساپ استناد میکرد. همچنین از اشاره، استناد یا تفسیر مقررات حفاظت از داده، از جمله مقررات عمومی حفاظت از دادههای اتحادیه اروپا (GDPR)، حتی در پاسخ به پرسش مستقیم کاربر، منع شده بود.
واتساپ در توضیح خود به WIRED اعلام کرد که این دستورها برای چتبات پشتیبانی طراحی شده بودند تا پاسخها بر راهنمایی مرتبط با خود سرویس متمرکز بمانند و چتبات وارد ارائه مشاوره حقوقی نشود. شرکت بروز این متنها در صفحات عمومی را به یک باگ نسبت داد و گفت مشکل برطرف شده است.
ابعاد کشف: ۱۰۲ بلوک در ۸۰ صفحه
ردکت برای بررسی گستردهتر، ۵۴۵ صفحه مرتبط با مرکز راهنمای واتساپ را بررسی کرد. نتیجه این بررسی، شناسایی ۱۰۲ بلوک متن پنهان در ۸۰ صفحه بود. به گفته این شرکت، بیشتر این دستورها معمولی بودند و برای روشنکردن اصطلاحات، هدایت پرسشها به صفحه مناسب یا توضیح طرحهای پولی استفاده میشدند. بنابراین، وجود ۱۰۲ بلوک بهمعنای وجود ۱۰۲ دستور مخرب یا تلاش مستقل برای محدودکردن حقوق کاربران نیست.
ردکت همچنین ۳۰۰ صفحه راهنمای فیسبوک و اینستاگرام را که از سامانه مشابهی استفاده میکنند، بررسی کرد و دستورهای مشابهی در آن صفحات نیافت. این یافته به محدوده همان بررسی مربوط است و بهتنهایی ثابت نمیکند که هیچ محتوای مشابهی در بخشهای دیگر این سرویسها وجود نداشته است.
نکته فنی مهم آن است که این متنها صرفاً یادداشتهایی داخل یک سامانه خصوصی نبودند؛ در کد صفحات عمومی قرار داشتند. ردکت گزارش داد که سرورهای واتساپ این محتوا را همراه سایر بخشهای صفحات برای خزندههای گوگل و بینگ نیز ارسال میکردند. در مقابل، درخواستهای آزمایشی این شرکت در ۹ اکتبر با شناسههای کاربری منتسب به خزندههای OpenAI، آنتروپیک و پرپلکسیتی، نسخهای بدون آن متنها دریافت کردند. این نتیجه فقط به درخواستها و شرایط آزمایششده مربوط است و درباره رفتار همه مدلهای هوش مصنوعی یا همه زمانها حکم قطعی نمیدهد.
تعارض با سیاست حریم خصوصی واتساپ چه معنایی دارد؟
یکی از مهمترین نکات این پرونده، تفاوت میان دستورهای داخلی چتبات و سیاست رسمی حریم خصوصی واتساپ برای کاربران اروپاست.
سیاست حریم خصوصی اروپا که از ۲ ژوئیه ۲۰۲۶ اجرایی شده، به کاربران حق شکایت نزد مرجع ناظر اصلی واتساپ در چارچوب GDPR، یعنی کمیسیون حفاظت از دادههای ایرلند، یا دیگر مراجع صلاحیتدار حفاظت از داده را یادآوری میکند. این سیاست همچنین از حق درخواست دسترسی به اطلاعات، اصلاح و حذف دادههای شخصی سخن میگوید.
در سطح مقررات، ماده ۷۷ GDPR به حق شکایت نزد مرجع ناظر و ماده ۱۷ به حق حذف دادهها مربوط است. البته اعمال این حقوق به شرایط قانونی و وضعیت هر درخواست بستگی دارد؛ بنابراین، وجود حق درخواست حذف داده به این معنا نیست که هر حسابی الزاماً باید فوراً و بدون بررسی حذف شود.
تعارض اصلی اینجاست: اگر یک سامانه پشتیبانی، کاربر را از مسیرهای رسمی اطلاعرسانی درباره حقوقش دور کند، حتی در شرایطی که متن سیاست رسمی شرکت آن حقوق را به رسمیت میشناسد، کاربر ممکن است نتواند گزینههای موجود را بهدرستی بشناسد. بااینحال، اطلاعات منتشرشده برای نتیجهگیری درباره نقض قطعی قانون از سوی واتساپ یا اثبات آسیب واقعی به کاربران کافی نیست.
چرا این پرونده برای امنیت هوش مصنوعی اهمیت دارد؟
این رویداد بیش از آنکه گزارشی از نفوذ یا سرقت اطلاعات باشد، نمونهای از ریسک در طراحی و مدیریت سامانههای هوش مصنوعی است. یک چتبات پشتیبانی ممکن است برای پاسخگویی به پرسشهای کاربران از صفحات راهنما و دستورهای متنی استفاده کند. اگر دستورهای داخلی، محتوای عمومی و قواعد مربوط به حقوق کاربران بهدرستی از یکدیگر جدا نشده باشند، پاسخ نهایی ممکن است ناقص یا یکطرفه شود.
سه مسئله در این پرونده قابل تفکیک است:
-
ریسک انتشار ناخواسته: متنهایی که ظاهراً برای مصرف سامانه هوش مصنوعی در نظر گرفته شده بودند، در کد صفحات عمومی قرار گرفتند.
-
ریسک کیفیت پاسخ: اگر چنین دستورهایی به چتبات برسند و اجرا شوند، ممکن است برخی گزینههای قانونی یا مسیرهای پیگیری را از پاسخ حذف کنند.
-
ریسک اعتماد: کاربر معمولاً پاسخ چتبات پشتیبانی را بخشی از راهنمای رسمی شرکت میداند و ممکن است متوجه نشود که پاسخ، تمام گزینههای موجود را پوشش نمیدهد.
این موارد، تحلیل پیامدهای احتمالی ساختار مشاهدهشده هستند؛ ردکت اعلام نکرده که اجرای این دستورها در پاسخهای واقعی چتبات را آزمایش کرده است.
کاربران ایرانی چه کاری انجام دهند؟
گزارش موجود، مدرکی درباره هدفگرفتن کاربران ایرانی، افشای اطلاعات شخصی آنها یا وقوع حمله سایبری علیه حسابهای واتساپ ارائه نمیکند. بنابراین، نیازی نیست کاربران صرفاً بهدلیل انتشار این خبر رمز عبور یا تنظیمات حساب خود را تغییر دهند.
بااینحال، چند اقدام عمومی میتواند در مواجهه با سامانههای پشتیبانی هوش مصنوعی مفید باشد:
1. پاسخ چتبات را تنها مرجع تصمیمگیری ندانید. اگر پاسخ درباره حذف حساب، دادههای شخصی یا شکایت ناقص به نظر میرسد، متن سیاست رسمی حریم خصوصی و راهنمای مربوط را جداگانه بررسی کنید.
2. مسیرهای رسمی پیگیری را بررسی کنید. اگر درباره حذف داده یا رسیدگی به شکایت پرسشی دارید، ابتدا سیاست حریم خصوصی و روشهای رسمی تماس با سرویس را بخوانید. مسیرهای حقوقی و نهادهای ناظر ممکن است با توجه به کشور محل اقامت و قانون قابل اعمال متفاوت باشند.
3. اطلاعات حساس را بیدلیل در چت وارد نکنید. برای دریافت راهنمایی عمومی، معمولاً نیازی به ارسال رمز یکبارمصرف، رمز عبور یا اطلاعات کامل مالی نیست. اگر سامانهای چنین اطلاعاتی درخواست کرد، پیش از ادامه، ضرورت و اعتبار درخواست را بررسی کنید.
4. پاسخهای مهم را با سند رسمی تطبیق دهید. بهخصوص در موضوعات حقوقی، پاسخ هوش مصنوعی را با سیاست منتشرشده شرکت و منابع رسمی مربوط مقایسه کنید. پاسخ ناقص یک چتبات، بهتنهایی اثباتکننده نبودن یک حق قانونی نیست.
این توصیهها راهکارهای عمومی برای استفاده محتاطانه از پشتیبانی هوش مصنوعی هستند؛ نه دستورهای اضطراری ناشی از اثبات یک آسیبپذیری در حساب کاربران ایرانی.
منابع
منابع اصلی و تکمیلی بررسیشده برای این گزارش:
۱. ردکت (Redact)
منبع اولیه بررسی؛ گزارش دان سالتمن، ۱۹ اکتبر ۲۰۲۶
WhatsApp's Hidden Notes Told AI Not to Recommend a Regulator
۲. WIRED
گزارش مستقل درباره توضیحات واتساپ و دستورهای پنهان
WhatsApp Help Pages Leaked Hidden Instructions for a Meta Chatbot
۳. The Hacker News
گزارش خبری منتشرشده در ۲۰ اکتبر ۲۰۲۶
WhatsApp Hid Instructions in Help Pages Telling Its AI Chatbot Not to Recommend Privacy Regulators


