کشف یک Zero-Day در KVM؛ احتمال دسترسی مهاجم به سیستم میزبان
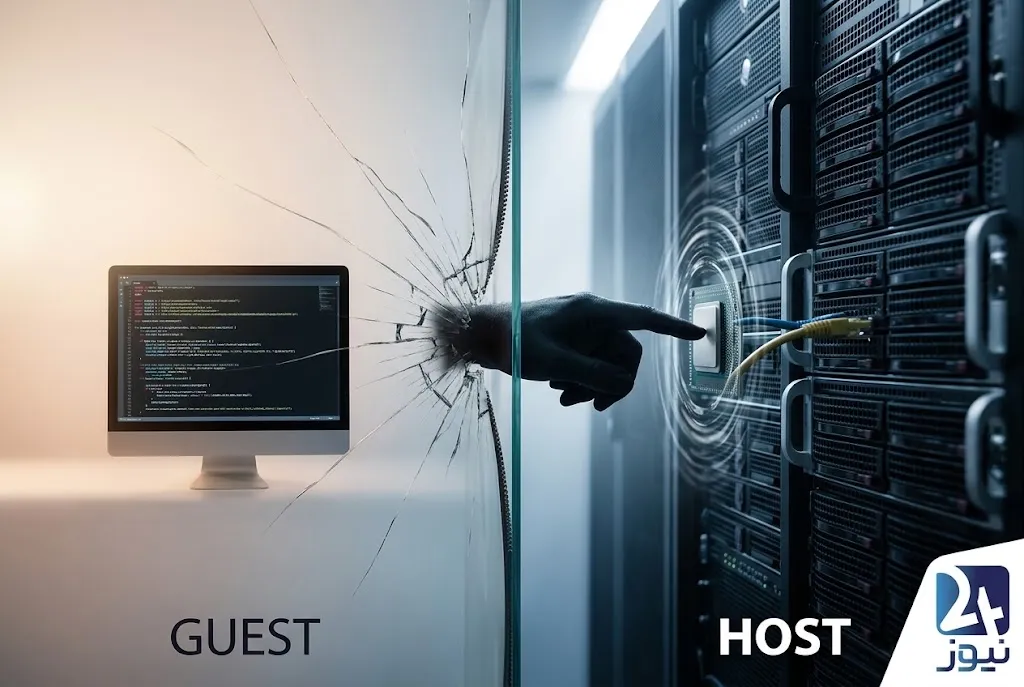
یک Zero-Day جدید در KVM تأیید شده که طبق اعلام پژوهشگر میتواند امکان VM Escape و دسترسی از ماشین مجازی به سیستم میزبان را فراهم کند.

یک آسیبپذیری Zero-Day در KVM تأیید شده که طبق اعلام پژوهشگر امنیتی کشفکننده، میتواند امکان فرار از ماشین مجازی (VM Escape) و رسیدن از محیط مهمان (Guest) به سیستم میزبان (Host) را فراهم کند؛ موضوعی که در صورت تأیید جزئیات فنی، میتواند یکی از جدیترین تهدیدها برای مرز امنیتی ماشینهای مجازی باشد.
شرکت Vercel نیز امروز تأیید کرده است که این آسیبپذیری از طریق برنامه باگبانتی Vercel Sandbox کشف شده و اعلام کرده گزارش فنی کامل آن منتشر خواهد شد.
در این مقاله میخوانید
- صفرروزه KVM چیست و چه اتفاقی افتاده است؟
- VM Escape چرا خطرناک است؟
- نقش Vercel Sandbox در کشف آسیبپذیری
- آیا شناسه CVE منتشر شده است؟
- آیا در حال حاضر وصلهای برای این آسیبپذیری وجود دارد؟
صفرروزه KVM چه خطری دارد؟
KVM یا Kernel-based Virtual Machine یکی از فناوریهای اصلی مجازیسازی در لینوکس است و برای اجرای ماشینهای مجازی مورد استفاده قرار میگیرد.
در معماری مجازیسازی، ماشین مهمان باید از سیستم میزبان جدا بماند. این جداسازی یکی از مهمترین لایههای امنیتی برای اجرای کدهای غیرقابل اعتماد، سرویسهای ابری و حتی محیطهای اجرای AI Agent محسوب میشود.
پژوهشگر امنیتی Paulos Yibelo در اعلام اولیه خود از یک Full VM Escape Zero-Day خبر داده و گفته است این نقص میتواند مسیر دسترسی از Guest به سطح Root در Host را ایجاد کند.
اگر این ادعا در گزارش فنی نهایی تأیید شود، مهاجمی که ابتدا درون یک ماشین مجازی قرار دارد، دیگر الزاماً در همان محیط محصور نمیماند و میتواند به لایهای برسد که ماشینهای مجازی را اجرا میکند.
Vercel چگونه این صفرروزه را تأیید کرد؟
Vercel این آسیبپذیری را در جریان برنامه Vercel Sandbox Bug Bounty دریافت و تأیید کرده است.
Guillermo Rauch، مدیرعامل Vercel، در اعلامیهای تأیید کرده که این شرکت یک KVM 0-day را از طریق برنامه باگبانتی Sandbox شناسایی کرده و گزارش فنی کامل آن در ادامه منتشر خواهد شد.
این موضوع اهمیت ویژهای دارد، زیرا Vercel از محیطهای Sandbox و MicroVM برای اجرای کدهای غیرقابل اعتماد استفاده میکند و خود این شرکت نیز پیشتر درباره اهمیت مرز امنیتی MicroVM در اجرای کد و فعالیتهای مرتبط با AI Agent توضیح داده بود.
پاداش ۵۰ هزار دلاری برای کشف آسیبپذیری
بر اساس گزارش منتشرشده درباره این کشف، Vercel مبلغ ۵۰ هزار دلار به پژوهشگر پرداخت کرده است.
این رقم با سقف پاداش تعیینشده در برنامه Vercel Sandbox مطابقت دارد؛ برنامهای که برای یافتن راههای شکستن مرزهای امنیتی Sandbox راهاندازی شده بود و برای برخی سناریوهای جدی تا ۵۰ هزار دلار برای هر گزارش پرداخت میکرد.
با این حال، پرداخت این جایزه بهتنهایی به معنای دسترسی یا سرقت اطلاعات مشتریان Vercel نیست. جزئیات منتشرشده فعلاً چنین ادعایی را تأیید نمیکنند.
هنوز CVE منتشر نشده است
یکی از نکات مهم در این خبر این است که در زمان انتشار این گزارش، شناسه CVE، نسخههای دقیق آسیبپذیر، شرایط کامل بهرهبرداری و وصله نهایی منتشر نشدهاند.
به همین دلیل نمیتوان فعلاً گفت تمام سیستمهایی که از KVM استفاده میکنند آسیبپذیر هستند یا این نقص دقیقاً چه نسخههایی از Linux Kernel یا چه پیکربندیهایی را تحت تأثیر قرار میدهد.
گزارشهای اولیه نیز تأکید میکنند که جزئیات مربوط به زنجیره Exploit، نسخههای تحت تأثیر و شرایط لازم برای اجرای حمله هنوز در دسترس عمومی نیست.
چرا VM Escape اهمیت زیادی دارد؟
امنیت ماشینهای مجازی بر این فرض استوار است که کدی که داخل Guest اجرا میشود، نمیتواند مستقیماً به Host دسترسی پیدا کند.
بنابراین یک VM Escape موفق میتواند این مرز را از بین ببرد.
در چنین سناریویی، مهاجم ممکن است بتواند از محیطی که برای اجرای کد غیرقابل اعتماد در نظر گرفته شده، به منابع سیستم میزبان دسترسی پیدا کند. در زیرساختهای ابری و محیطهای چندمستاجری (Multi-Tenant)، چنین اتفاقی میتواند از نظر امنیتی اهمیت بسیار بالایی داشته باشد.
این موضوع برای زیرساختهایی که از MicroVM برای اجرای کد تولیدشده توسط هوش مصنوعی یا AI Agentها استفاده میکنند نیز اهمیت ویژهای دارد؛ زیرا در این محیطها ماشین مجازی عملاً بخشی از مرز امنیتی میان کد غیرقابل اعتماد و زیرساخت اصلی محسوب میشود.
آیا باید فوراً KVM را متوقف کرد؟
در حال حاضر چنین توصیهای را نمیتوان بر اساس اطلاعات منتشرشده مطرح کرد.
تا زمان انتشار گزارش فنی و راهنمای رسمی اصلاح آسیبپذیری، مهمترین اقدام برای مدیران سیستم و تیمهای امنیتی، پیگیری اطلاعیههای رسمی Linux Kernel، توزیع مورد استفاده و Vercel است.
همچنین نباید اطلاعات آسیبپذیریهای قبلی KVM را به این مورد جدید نسبت داد. برای نمونه، آسیبپذیریهای دیگری مانند Januscape نیز در سال ۲۰۲۶ امکان VM Escape در KVM را مطرح کردهاند، اما شواهد فعلی نشان نمیدهد که آن آسیبپذیری با صفرروزه جدید مرتبط باشد.
اتاق تحلیل ۲۴ نیوز | دیدگاه تحلیلی بهراد یوسفی
اهمیت این خبر فقط به خود KVM محدود نمیشود. در سالهای اخیر، ماشینهای مجازی و MicroVMها به یکی از مهمترین لایههای دفاعی برای اجرای کدهای غیرقابل اعتماد، سرویسهای ابری و AI Agentها تبدیل شدهاند.
بنابراین اگر گزارش فنی نهایی نشان دهد که این نقص واقعاً امکان عبور از Guest به Host را در شرایط گسترده فراهم میکند، مسئله فراتر از یک آسیبپذیری معمولی در Linux Kernel خواهد بود و میتواند مستقیماً یکی از مهمترین مرزهای امنیتی در زیرساختهای مجازی را هدف قرار دهد.
البته تا زمان انتشار جزئیات فنی، نباید درباره دامنه واقعی آسیبپذیری، نسخههای تحت تأثیر یا امکان بهرهبرداری گسترده نتیجهگیری قطعی کرد.
منابع پیشنهادی
- Vercel — $1 million hacker challenge for Vercel Sandbox
Vercel - Cyber Security News — Vercel Confirms KVM Zero-Day VM Escape, Awards Researcher $50,000
Cyber Security News


