حمله سایبری به FBI؛ اطلاعات شخصی مأموران و متقاضیان استخدام به سرقت رفت
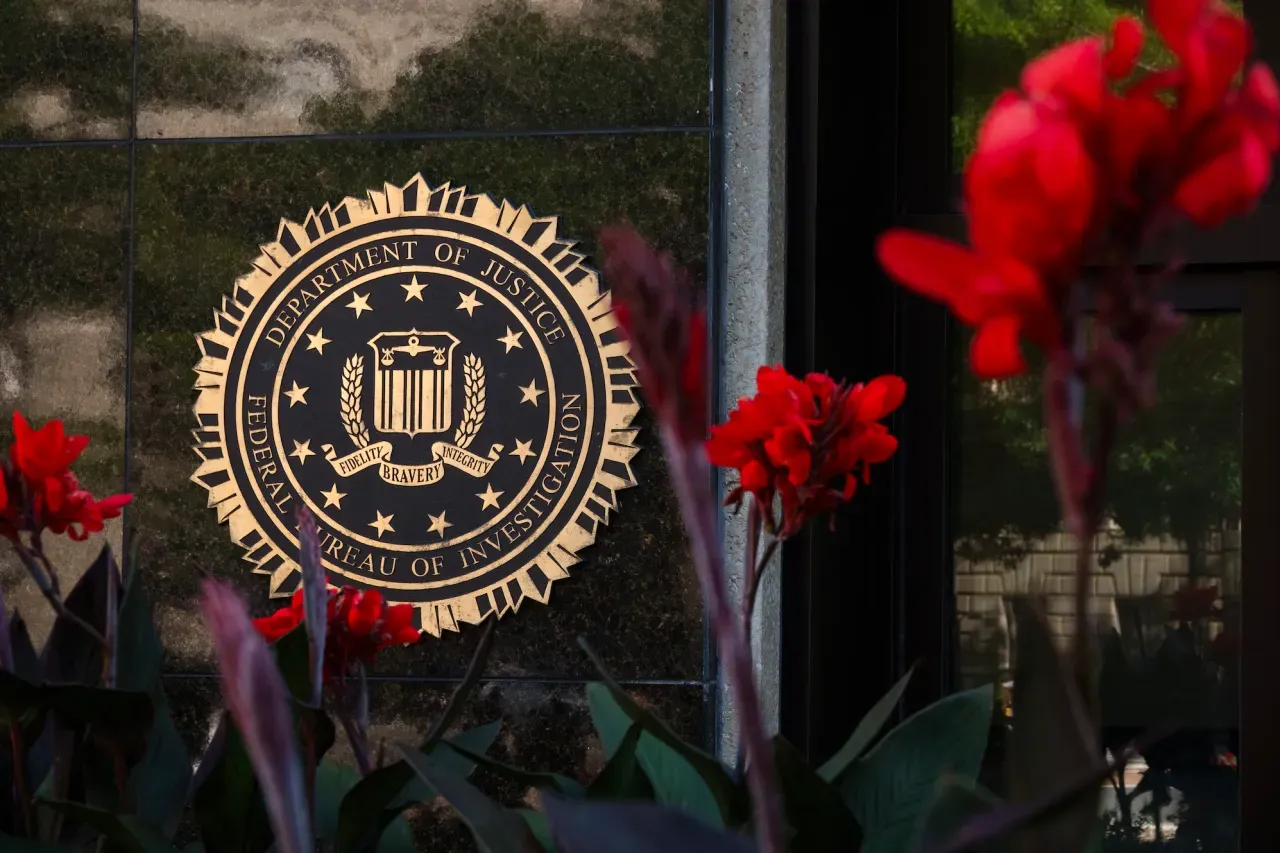
گروه هکری ShinyHunters مدعی نفوذ به سامانه استخدامی FBI و سرقت اطلاعات هزاران مأمور و متقاضی استخدام شده بود؛ حالا گزارشها میگویند FBI در اطلاعیهای داخلی، افشای اطلاعات شخصی کارکنان از جمله نام، نشانی و شماره تأمین اجتماعی را تأیید کرده و این رخداد را یک «حادثه امنیت سایبری» اعلام کرده است.
وقتی پای اطلاعات مأموران یک نهاد امنیتی در میان باشد، حتی یک سامانه استخدامی هم میتواند به نقطهای حساس برای حمله سایبری تبدیل شود. حالا گزارشها از رخدادی خبر میدهند که FBI را درگیر یکی از جدیترین پروندههای امنیت سایبری خود در سال جاری کرده است؛ حملهای که در جریان آن، گروه هکری ShinyHunters مدعی شد به سامانه استخدامی این سازمان نفوذ کرده و اطلاعات شخصی شمار زیادی از کارکنان و متقاضیان استخدام را به دست آورده است.
براساس گزارش تک کرانچ، FBI در یک اطلاعیه داخلی به مأموران و کارکنان خود اعلام کرده اطلاعات شخصی آنها در جریان این حادثه به سرقت رفته است. بر اساس این گزارش، نام، نشانی، عنوان شغلی و شماره تأمین اجتماعی برخی کارکنان در میان دادههای افشاشده قرار دارد. افبیآی این رخداد را در اطلاعرسانی داخلی خود یک «حادثه امنیت سایبری» توصیف کرده است.
با این حال FBI تاکنون بهصورت عمومی وقوع نفوذ را تأیید نکرده است. این سازمان هفته گذشته اعلام کرده بود که از ادعای ShinyHunters درباره فعالیت غیرمجاز در FBIJobs.gov مطلع شده و در حال بررسی موضوع است. این سازمان همچنین گفته بود هنوز مشخص نیست نقطه ورود مهاجمان، زیرساخت داخلی این سازمان بوده یا یکی از ارائهدهندگان خدمات شخص ثالث.
ShinyHunters چگونه مدعی نفوذ به FBI شد؟
ماجرا از ۲۲ سپتامبر آغاز شد؛ زمانی که گروه ShinyHunters اعلام کرد سامانه FBIJobs.gov را به خطر انداخته و به اطلاعات مربوط به کارکنان فعلی و سابق FBI و افرادی که برای استخدام در این سازمان درخواست دادهاند، دسترسی پیدا کرده است.
این گروه مدعی شد بین ۲ تا ۳ ترابایت داده را سرقت کرده است. اطلاعات ادعایی شامل نام، شماره تلفن، نشانی منزل، نام همسران و برخی اطلاعات پزشکی و شغلی کارکنان عنوان شده بود. نمونهای از دادههای منتسب به حدود ۵ هزار کارمند نیز در اختیار رسانهها قرار گرفت، هرچند تمام ادعاهای مربوط به حجم و دامنه دادههای سرقتشده بهطور مستقل تأیید نشده است.
در میان دادههای مورد ادعا، اطلاعاتی درباره حوزه کاری برخی کارکنان FBI نیز دیده شده است؛ موضوعی که در صورت صحت، اهمیت آن را فراتر از یک نشت معمول اطلاعات شخصی میبرد. گزارشها به اطلاعات مرتبط با فعالیتهای حساس از جمله پروندههای مربوط به چین، روسیه و ایران اشاره کردهاند.
ادعای استفاده از آسیبپذیری Oracle PeopleSoft
ShinyHunters اعلام کرده است برای نفوذ به زیرساخت FBI از یک آسیبپذیری روزصفر در Oracle PeopleSoft استفاده کرده است. «پیپل سافت» مجموعهای از نرمافزارهای سازمانی است که در بسیاری از سازمانها برای مدیریت منابع انسانی و فرایندهای مالی مورد استفاده قرار میگیرد. با این حال، FBI تاکنون تأیید نکرده که این آسیبپذیری واقعا نقطه ورود مهاجمان به سامانههای مرتبط با FBI بوده است.
این ادعا در شرایطی مطرح شده که واحد امنیت سایبری Mandiant متعلق به Google به تازگی از موج تازهای از حملات ShinyHunters علیه سامانههای مبتنی بر PeopleSoft خبر داده است. طبق گزارش Mandiant، این گروه پیشتر نیز بین اواخر ماه مه و اوایل ژوئن از یک آسیبپذیری در PeopleSoft علیه سازمانهای مختلف استفاده کرده بود و در موج جدید حملات توانسته برخی سازمانهایی را هدف قرار دهد که تنها بخشی از اقدامات دفاعی را اجرا کرده بودند.
Reuters نیز گزارش داده است که حملات تازه ShinyHunters دهها سامانه در بخشهای مختلف از جمله آموزش عالی، فناوری، سلامت، حملونقل و دولت را تحت تأثیر قرار داده است. با وجود این، ارتباط مستقیم این آسیبپذیری با حمله به FBI همچنان تأیید نشده است.
چرا سرقت اطلاعات مأموران FBI اهمیت دارد؟
نشت اطلاعات کارکنان یک سازمان امنیتی میتواند پیامدهایی فراتر از افشای اطلاعات شخصی داشته باشد. اگر اطلاعاتی مانند نشانی منزل، شماره تلفن، اطلاعات اعضای خانواده یا حوزه فعالیت حرفهای مأموران در اختیار مهاجمان قرار گرفته باشد، این دادهها میتوانند برای حملات مهندسی اجتماعی، جعل هویت، مزاحمت یا تهدید خانواده کارکنان مورد استفاده قرار بگیرند. افشای اطلاعات مأموران و اعضای خانواده آنها میتواند خطرهایی مانند اخاذی، آزار و حتی حملات موسوم به Swatting را افزایش دهد.
اهمیت این موضوع زمانی بیشتر میشود که اطلاعات شغلی کارکنان نیز در میان دادههای افشاشده قرار گرفته باشد. ترکیب اطلاعات هویتی با حوزه فعالیت یک مأمور میتواند تصویری بسیار دقیقتر از افراد شاغل در بخشهای حساس یک سازمان امنیتی در اختیار مهاجمان قرار دهد.
واکنش FBI به ادعای هکرها
FBI در نخستین واکنش عمومی خود اعلام کرد که از ادعای یک گروه مجرم سایبری درباره نفوذ به FBIJobs.gov و تأثیر احتمالی آن بر اطلاعات شخصی کارکنان مطلع است و موضوع را بررسی میکند. این سازمان همچنین تأکید کرد که نقطه دقیق نفوذ هنوز مشخص نشده و تحقیقات با همکاری ارائهدهندگان خدمات شخص ثالث مرتبط با FBIJobs.gov در جریان است. سامانههای مرتبط با استخدام FBI نیز پس از مطرح شدن ادعاها از دسترس خارج شدند.
با این حال FBI در اطلاعیهای داخلی به کارکنان اعلام کرده است که اطلاعات شخصی آنها در این رخداد به سرقت رفته است. این نخستین نشانهای است که نشان میدهد دامنه حادثه ممکن است از یک ادعای تأییدنشده درباره سامانه استخدامی فراتر رفته باشد.
انگیزه ShinyHunters چه بود؟
ShinyHunters برخلاف الگوی معمول حملات باجافزاری اعلام کرده که هدفش دریافت پول از FBI نبوده است. این گروه مدعی شده حمله در واکنش به اطلاعیهای بوده که FBI در ماه مه درباره فعالیتهای مرتبط با ShinyHunters منتشر کرده بود.
FBI در آن اطلاعیه، ShinyHunters را یک گروه مجرم سایبری فعال در سرقت گسترده داده و اخاذی معرفی کرده بود. این گروه از FBI خواسته است بخشهایی از این هشدار را اصلاح یا حذف کند و تهدید کرده بود در صورت برآورده نشدن این درخواست، اقدامات بعدی انجام خواهد داد.
این ادعا نیز موضع خود گروه هکری است و بهمعنای تأیید انگیزه اعلامشده از سوی آن نیست.
پرونده FBI هنوز باز است
در حال حاضر، تصویر دقیق حادثه همچنان در حال تکمیل است. آنچه میدانیم این است که ShinyHunters ادعای نفوذ به FBIJobs.gov و سرقت حجم زیادی از اطلاعات را مطرح کرده، نمونههایی از دادههای منتسب به کارکنان منتشر شده، سامانههای استخدامی FBI از دسترس خارج شدهاند و FBI تحقیقات خود را آغاز کرده است.
از سوی دیگر، گزارش TechCrunch میگوید FBI در اطلاعرسانی داخلی خود به کارکنان، افشای اطلاعات شخصی آنها را اعلام کرده است. با این حال، سازمان هنوز بهصورت عمومی جزئیات کامل نفوذ، نقطه ورود مهاجمان، حجم دقیق دادههای سرقتشده و ارتباط احتمالی آن با آسیبپذیری Oracle PeopleSoft را تأیید نکرده است.
به همین دلیل، در شرایط فعلی نمیتوان همه ادعاهای ShinyHunters درباره تعداد قربانیان یا حجم دادههای سرقتشده را قطعی دانست؛ اما اعلام داخلی FBI درباره افشای اطلاعات کارکنان نشان میدهد این پرونده دیگر صرفاً به ادعای یک گروه هکری محدود نیست و تحقیقات رسمی درباره یک رخداد امنیت سایبری در جریان است.


