حمله بدون کلیک چیست؟ راهنمای کاربران آیفون برای مقابله با جاسوسافزارهای پیشرفته
تأیید آلودگی آیفون رئیس دانشگاه بلگراد به جاسوسافزار پگاسوس بار دیگر نشان میدهد که در برابر حملات هدفمند، حتی باز نکردن لینکهای مشکوک هم تضمین امنیت نیست. کاربران برای کاهش خطر چه اقداماتی میتوانند انجام دهند؟
حمله بدون کلیک چیست و چگونه کار میکند؟
بخش زیادی از توصیههای رایج امنیت دیجیتال بر کلیک نکردن روی لینکهای ناشناس، باز نکردن فایلهای مشکوک و بررسی فرستنده پیامها تمرکز دارد. این توصیهها همچنان مهماند، اما همه حملات سایبری به اشتباه کاربر نیاز ندارند.
در حملهای موسوم به Zero-click یا حمله بدون کلیک، مهاجم از آسیبپذیری یکی از بخشهای نرمافزار یا سیستمعامل استفاده میکند تا بدون نیاز به اقدام مستقیم کاربر، دستگاه را هدف قرار دهد. برای مثال، در برخی حملات ممکن است پردازش خودکار یک پیام یا محتوای دریافتی، نقطه ورود به دستگاه باشد.
در این شرایط، قربانی لزوماً روی لینک خاصی کلیک نمیکند، برنامهای نصب نمیکند یا فایل مشکوکی را باز نمیکند. به همین دلیل، شناسایی چنین حملاتی برای کاربر عادی دشوار است و نبود نشانههای ظاهری نیز بهتنهایی به معنای سالم بودن دستگاه نیست.
البته «بدون کلیک» به این معنا نیست که هر تلفن همراهی بهسادگی قابل نفوذ است. چنین حملاتی ممکن است به آسیبپذیریهای مشخص، ابزارهای تخصصی و منابع قابلتوجه نیاز داشته باشند و معمولاً با حملات گسترده و متداولی مانند فیشینگ تفاوت دارند.
پرونده پگاسوس در صربستان چه چیزی را نشان میدهد؟
پژوهشگران آزمایشگاه سیتیزنلب (Citizen Lab) دانشگاه تورنتو، با همکاری بنیاد SHARE در صربستان، در ۱۹ اکتبر ۲۰۲۶ اعلام کردند که با اطمینان بالا آلودگی آیفون ولادان جوکیچ، رئیس دانشگاه بلگراد، به جاسوسافزار پگاسوس را تأیید کردهاند. بر اساس یافتههای منتشرشده، آلودگی در سال ۲۰۲۶ و با استفاده از یک حمله بدون کلیک رخ داده است.
پگاسوس محصول شرکت NSO Group است؛ ابزاری که برای نظارت و دسترسی پنهانی به دستگاههای هدف طراحی شده و استفاده از آن علیه فعالان مدنی، روزنامهنگاران و دیگر افراد مورد توجه نهادهای حقوق بشری قرار گرفته است. بسته به شیوه نفوذ و سطح دسترسی بهدستآمده، جاسوسافزارهای این رده میتوانند اطلاعات حساس دستگاه را در معرض دسترسی مهاجم قرار دهند.
جوکیچ در حمایت از جنبش اعتراضی دانشجویی صربستان شناخته میشود. با این حال، گزارش پژوهشگران بهتنهایی مشخص نمیکند چه شخص یا نهادی مسئول این حمله بوده است، دقیقاً چه زمانی نفوذ انجام شده یا چه اطلاعاتی از دستگاه به دست آمده است.
در پروندهای جداگانه، راده باییچ، یکی از مقامهای مرتبط با دستگاه قضایی صربستان، از دریافت هشدار امنیتی اپل درباره هدف قرار گرفتن احتمالی با جاسوسافزار خبر داد. در زمان انتشار گزارشها، آلودگی دستگاه او بهطور قطعی تأیید نشده بود. این تفاوت اهمیت دارد: دریافت هشدار هدفگیری با تأیید فنی آلودگی یک دستگاه یکسان نیست.
آیا کاربران ایرانی هم در معرض خطر پگاسوس هستند؟
این پرونده بهتنهایی مدرکی نیست که نشان دهد کاربران ایرانی هدف همین حمله قرار گرفتهاند یا پگاسوس در این مورد علیه آنها استفاده شده است. با این حال، سازوکار حملات بدون کلیک برای همه افرادی که از تلفن هوشمند استفاده میکنند، موضوعی قابلتوجه در امنیت دیجیتال است.
باید میان دو وضعیت تفاوت گذاشت:
-
حملات رایج و گسترده: مانند پیامهای جعلی، فیشینگ، سرقت رمز عبور و نصب برنامههای ناامن که کاربران زیادی را هدف میگیرند.
-
حملات پیشرفته و هدفمند: حملاتی که ممکن است از آسیبپذیریهای خاص و ابزارهای جاسوسی گرانقیمت استفاده کنند و معمولاً افراد یا گروههای مشخصی را هدف قرار دهند.
بیشتر کاربران با رعایت اصول امنیتی پایه میتوانند خطر بسیاری از تهدیدهای رایج را کاهش دهند. در مقابل، افرادی که به دلیل فعالیت حرفهای، روزنامهنگاری، مسئولیت عمومی یا دسترسی به اطلاعات حساس ممکن است هدف حملات هدفمند قرار بگیرند، باید ارزیابی امنیتی متناسب با شرایط خود داشته باشند.
بنابراین، نه باید از این خبر نتیجه گرفت که همه آیفونها در معرض نفوذ قرار دارند و نه میتوان صرفاً به دلیل استفاده از آیفون، امنیت کامل دستگاه را تضمینشده دانست.
کاربران آیفون برای کاهش خطر چه کارهایی انجام دهند؟
هیچ اقدام منفردی امنیت مطلق ایجاد نمیکند، اما چند عادت و تنظیم امنیتی میتواند سطح حفاظت را افزایش دهد.
۱. سیستمعامل و برنامهها را بهروز نگه دارید
بهروزرسانیهای امنیتی ممکن است آسیبپذیریهایی را برطرف کنند که مهاجمان برای نفوذ به دستگاهها از آنها استفاده میکنند. قابلیت نصب خودکار بهروزرسانیها را بررسی کنید و بهروزرسانیهای امنیتی منتشرشده برای دستگاه خود را بیدلیل به تعویق نیندازید.
بهروزرسانی، خطر را کاهش میدهد؛ اما تضمین نمیکند که هر حملهای مسدود شود. همچنین، آسیبپذیریها و نسخههای تحت تأثیر در هر پرونده متفاوتاند.
۲. حالت Lockdown را برای شرایط پرخطر بشناسید
اپل قابلیتی به نام Lockdown Mode ارائه میکند که برای تعداد محدودی از افرادی طراحی شده است که ممکن است با حملات جاسوسافزاری بسیار پیشرفته روبهرو شوند. این حالت برخی قابلیتها را محدود میکند تا سطح حمله احتمالی کاهش یابد.
این ویژگی برای همه کاربران ضروری نیست و ممکن است تجربه استفاده از بعضی امکانات دستگاه را تغییر دهد. افرادی که احتمال هدف قرار گرفتن آنها بالاتر است، میتوانند درباره فعالسازی آن و محدودیتهایش از راهنمای رسمی اپل استفاده کنند:
راهنمای رسمی Lockdown Mode اپل
۳. هشدار امنیتی اپل را جدی بگیرید
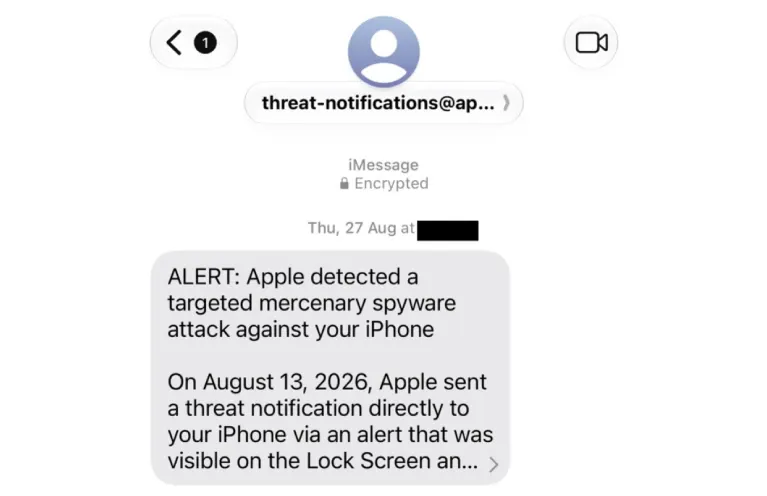
اپل ممکن است در صورت شناسایی نشانههای حمله هدفمند با جاسوسافزارهای مزدور، برای کاربر هشدار امنیتی ارسال کند. چنین هشدارهایی با پیامهای عمومی درباره خطرات اینترنتی متفاوتاند و نباید نادیده گرفته شوند.
اگر هشدار دریافت کردید:
-
اصالت هشدار را از مسیرهای رسمی اپل بررسی کنید؛ برای این کار روی لینکهای ناشناس داخل پیامهای دیگر تکیه نکنید.
-
از تغییرات شتابزده یا اقداماتی که ممکن است شواهد فنی را از بین ببرد، خودداری کنید.
-
از یک متخصص معتبر امنیت دیجیتال یا نهاد پشتیبان مورد اعتماد کمک بگیرید.
-
اگر روزنامهنگار، فعال مدنی یا فردی با احتمال بالای هدفگیری هستید، برای ارزیابی تخصصی دستگاه و حسابهای خود اقدام کنید.
اپل درباره هشدارهای تهدید و نحوه واکنش به آنها راهنمای رسمی منتشر کرده است:
۴. به نشانههای ظاهری بهتنهایی اعتماد نکنید
کند شدن گوشی، افزایش مصرف باتری یا رفتار غیرعادی برنامهها میتواند دلایل متعددی داشته باشد و بهتنهایی نشانه آلودگی به جاسوسافزار نیست. از سوی دیگر، نبود این علائم نیز آلودگی را رد نمیکند.
اگر شواهد مشخصی از هدف قرار گرفتن خود دارید، بررسی تخصصی بسیار قابلاتکاتر از نتیجهگیری بر اساس علائم عمومی دستگاه است.
۵. امنیت حسابهای خود را هم تقویت کنید
جاسوسافزار تنها بخشی از تهدیدهای دیجیتال است. استفاده از رمزهای عبور منحصربهفرد، فعال کردن احراز هویت دومرحلهای، بررسی دستگاههای متصل به حسابها و احتیاط در برابر پیامهای فریبنده، همچنان برای کاهش خطر سرقت حساب و اطلاعات اهمیت دارد.
این اقدامات جایگزین مقابله با حملات بدون کلیک نیستند؛ بلکه لایههای مکمل دفاعی به شمار میروند.
پرسشهای متداول
آیا حمله بدون کلیک یعنی گوشی بدون هیچ تعاملی هک میشود؟
در برخی از این حملات، بله. مهاجم میتواند از آسیبپذیری نرمافزار یا سیستمعامل استفاده کند، بدون آنکه کاربر روی لینک کلیک کند یا فایلی را باز کند. البته این موضوع به آسیبپذیری و روش حمله بستگی دارد.
آیا همه آیفونها در معرض آلودگی به پگاسوس هستند؟
خیر. این پرونده ثابت نمیکند که همه آیفونها آسیبپذیرند یا هدف قرار گرفتهاند. خطر به عواملی مانند نسخه سیستمعامل، آسیبپذیری مورد استفاده و هدفگیری مهاجم بستگی دارد.
آیا دریافت هشدار امنیتی اپل به معنای هک شدن قطعی است؟
خیر. هشدار میتواند نشاندهنده هدفگیری محتمل با جاسوسافزارهای پیشرفته باشد، اما باید میان هشدار هدفگیری و تأیید فنی آلودگی تفاوت گذاشت. هشدار را جدی بگیرید و از راهنمای رسمی اپل و کمک تخصصی استفاده کنید.
آیا کاربران ایرانی هم هدف حمله گزارششده در صربستان بودهاند؟
در گزارشهای مورد استناد این مقاله، مدرکی برای چنین ادعایی ارائه نشده است. این پرونده نمونهای برای شناخت حملات هدفمند و بهبود آگاهی امنیتی است، نه اثبات هدف قرار گرفتن کاربران ایرانی.
مهمترین اقدام برای کاهش خطر چیست؟
بهروزرسانی بهموقع سیستمعامل و برنامهها، حفاظت از حسابها و جدی گرفتن هشدارهای معتبر، نقطه شروع مناسبی است. افرادی که احتمال هدفگیری پیشرفته آنها بالاتر است، باید اقدامات متناسبتری را با راهنمایی متخصصان بررسی کنند.