Typosquatting چیست؛ چگونه یک اشتباه تایپی اطلاعات شما را میدزدد؟
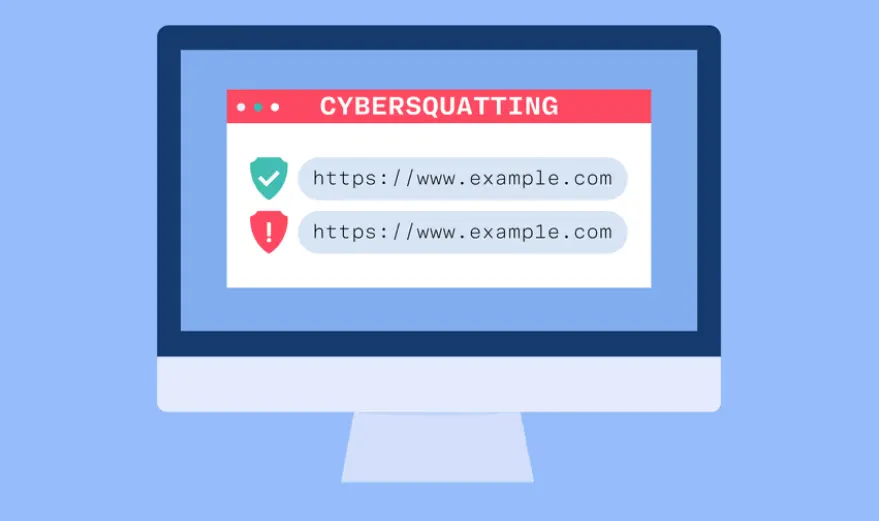
اشتباه تایپی هنگام واردکردن آدرس یک سایت شاید در نگاه اول بیاهمیت به نظر برسد، اما میتواند شما را به سایتی جعلی ببرد و زمینه سرقت اطلاعات، دریافت رمز عبور یا آلوده شدن دستگاهتان را فراهم کند. این شیوه، یکی از شگردهای مهاجمان سایبری برای سوءاستفاده از یک خطای کوچک کاربران است که Typosquatting نام دارد.
Typosquatting چگونه کاربران را به سایتهای جعلی میبرد؟
گاهی برای گرفتار شدن در یک حمله سایبری نیازی به دانلود یک فایل ناشناس یا کلیک روی یک لینک مشکوک نیست، بلکه یک اشتباه کوچک زمان تایپ آدرس یک سایت هم میتواند زمینه سوءاستفاده مهاجمان را از خطای کاربران فراهم کند. این روش که کاربر با یک اشتباه تایپی به یک سایت جعلی منتقل و با تهدیداتی همچون سرقت اطلاعات، دریافت رمز عبور یا آلوده شدن دستگاه مواجه میشود، با عنوانTyposquatting شناخته میشود.
مهاجمان در این حمله، دامنهای را ثبت میکنند که از نظر ظاهری و نوشتاری بسیار شبیه دامنه یک وبسایت معتبر است. تفاوت میان دو آدرس ممکن است تنها در حذف یا اضافه شدن یک حرف، جابهجایی دو حرف یا استفاده از یک کاراکتر مشابه باشد. روشهای مختلفی برای ایجاد یک دامنه جعلی وجود دارد. یکی از این روشها حذف یک حرف از دامنه است. در روش دیگر، مهاجم یک حرف اضافی وارد میکند. جابهجایی دو حرف، جایگزین کردن یک حرف با حرف دیگر یا اضافه کردن خط تیره نیز از روشهای رایج هستند.
یکی از خطرناکترین روشها استفاده از کاراکترهای مشابه است. برخی حروف در الفباهای مختلف از نظر ظاهری شباهت زیادی به یکدیگر دارند و مهاجم میتواند از این شباهت برای ساخت دامنهای استفاده کند که در نگاه اول با دامنه اصلی تفاوت چندانی ندارد. برای مثال، اگر آدرس واقعی یک سایت example.com باشد، مهاجم میتواند دامنهای مانند examp1e.com یا examplle.com ایجاد کند. کاربری که با عجله آدرس را وارد میکند یا تفاوت میان دو دامنه را متوجه نمیشود، ممکن است وارد نسخه جعلی شود. در چنین شرایطی، صفحه جعلی معمولاً از نظر ظاهر نیز شبیه سایت اصلی طراحی میشود تا قربانی متوجه تقلبی بودن آن نشود.
چگونه از Typosquatting در امان بمانیم؟
هر چند Typosquatting کاربران را عمدتا با سایتهای جعلی هدف قرار میدهند، اما این روش در زنجیره تامین نرمافزار نیز مورد استفاده قرار میگیرد. مهاجم میتواند نام یک کتابخانه یا بسته نرمافزاری محبوب را با تغییر جزئی تقلید کند و نسخهای مخرب با نام مشابه منتشر کند. در این حالت، به جای اینکه کاربر یک سایت جعلی را باز کند، ممکن است توسعهدهنده به اشتباه بسته مخرب را نصب کند. به همین دلیل، بررسی دقیق نام بسته، ناشر و منبع دانلود نرمافزار برای توسعهدهندگان نیز اهمیت دارد.
با وجود تهدیداتی که Typosquatting برای کاربران ایجاد میکند، میتوان با چند راهکار ساده از خطرات ناشی از سایتها و نرمافزارهای جعلی در امان ماند. اولین گام، شناسایی سایت جعلی است که مهمترین نشانه آن، آدرس دامنه است. در همین راستا، پیش از وارد کردن اطلاعات حساس، به آدرس سایت نگاه کنید و حروف آن را با دامنه رسمی مقایسه کنید. وجود یک حرف اضافه، حذف یک حرف، جابهجایی حرویف یا پسوند غیرمنتظره میتواند نشانهای از یک دامنه جعلی باشد. علاوه بر این، نباید صرفا به وجود علامت قفل یا HTTPS اعتماد کرد. هر چند HTTPS ارتباط میان کاربر و سایت را رمزنگاری میکند، اما به تنهایی ثابت نمیکند که سایت موردنظر متعلق به یک شرکت یا سرویس معتبر است یا خیر.
با این حال، برای کاهش خطر گرفتارشدن در حمله Typosquatting میتوان با انجام چند اقدام ساده از تبعات احتمالی آن جلوگیری کرد:
آدرس سایتهای حساس مانند بانک، ایمیل و سرویسهای مهم را از طریق Bookmark یا آدرس رسمی ذخیرهشده باز کنید.
پیش از وارد کردن رمز عبور، دامنه را با دقت بررسی کنید.
روی لینکهای ناشناس موجود در پیامک، ایمیل و شبکههای اجتماعی کلیک نکنید.
هنگام ورود به حسابهای حساس به تغییراتت کوچک در سایت توجه کنید.
نرمافزارها و بستههای نرمافزاری را از منابع رسمی دریافت کنید.
برای حسابهای مهم، احراز هویت چندمرحلهای را فعال کنید تا سرقت رمز عبور به تنهایی برای ورود به حساب کافی نباشد.
در مجموع، حمله Typosquatting نشان میدهد که یک اشتباه کوچک هنگام وارد کردن آدرس سایت میتواند به فرصتی برای مهاجمان سایبری تبدیل شود. دامنههای جعلی ممکن است در نگاه اول کاملا مشابه سایتهای معتبر به نظر برسند و کاربران را در معرض سرقت اطلاعات یا آلودهشدن دستگاه قراردهند.


