MFA Fatigue چیست؛ هکر چگونه با بمباران اعلانها قربانی را فریب میدهد؟
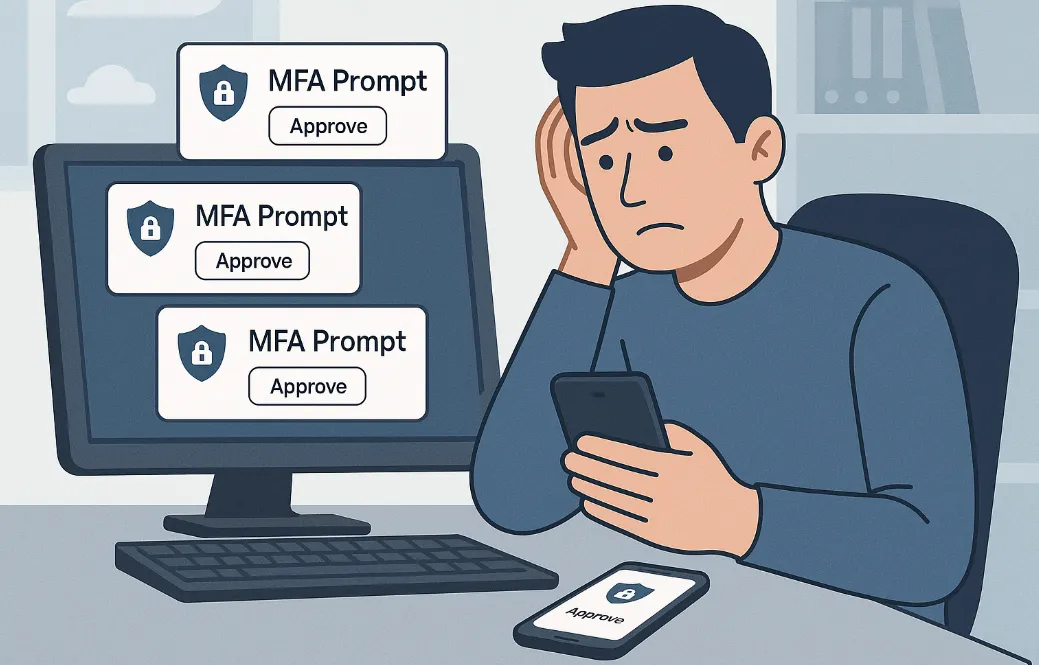
اگر ناگهان پشت سر هم اعلان ورود به حساب کاربریتان روی گوشی را دریافت کردید، احتمالا هکری شما را برای فریب انتخاب کرده تا با بمباران اعلانها شما را خسته کند و درخواست ورود را تایید کنید. این روش یکی از شگردهای مهندسی اجتماعی برای فریب کاربران است که به آن MFA Fatigue گفته میشود.
MFA Fatigue چیست؟
MFA Fatigue نوعی حمله سایبری است که مهاجم در آن درخواستهای متعدد ورود و تایید هویت را برای قربانی ارسال میکند. البته، پیش از آنکه هکر شروع به ارسال متعدد درخواستهای ورود به حساب کاربری شما کند، موفق شده تا رمز عبور شما را پیدا کند. او ممکن است رمز عبور شما را از طریق فیشینگ، نشت اطلاعات یا استفاده مجدد از یک رمز عبور قدیمی بدست آورده باشد.
به هر حال، MFA Fatigue صرفا یک ارسال متعدد اعلان نیست و مهاجم در این روش ابتدا اعتبارنامههای قربانی را بدست آورده و بعد در مرحله MFA سعی میکند تا کاربر را فریب دهد. ماجرا از این قرار است که مهاجم پس از دسترسی به نام کاربری و رمز عبور کاربر با یک مانع مواجه میشود و آن هم MFA یا احراز هویت چند عاملی است. در این شرایط، سیستم برای صاحب اصلی حساب اعلان تایید دسترسی به حساب را ارسال میکند، اما از آنجا که هکر نمیتواند بدون تایید این مرحله وارد حساب شود؛ شروع به ارسال درخواستهای متعدد میکند. هدف مهاجم از این کار خسته یا کلافه شدن کاربر است تا در نهایت، گزینه تایید را بزند.
اما هکر چگونه کاربر را خسته میکند؟
برای پاسخ به این سوال، تصور کنید نیمهشب گوشی شما یک اعلان ورود دریافت میکند: « آیا شما در حال ورود به حساب خود هستید؟»
بار اول، شما پاسخ خیر میدهید. اما چند دقیقه بعد دوباره همان اعلان را دریافت میکنید و باز هم پاسخ خیر میدهد. با وجود مقاومت شما اما هکر هم دستبردار نیست و درخواستهای ورود را یکی از پس از دیگری ارسال میکند. در نهایت پس از چندین اعلان ممکن است کاربر با خودش بگوید: « شاید برنامه مشکل دارد. یک بار تایید میکنم تا خلاص شوم.»
هکر دقیقا از همین جا حمله را شروع میکند و با تایید شما موفق میشود تا وارد حساب شود.
چگونه با MFA Fatigueمقابله کنیم؟
هر چند احراز هویت چند عاملی یا MFA همچنان یکی از مهمترین لایههای امنیتی برای محافظت از حسابهای کاربران است، اما مهاجمان با تمرکز بر مهندسی اجتماعی سعی میکنند تا این مانع را از بین ببرند. بنابراین، احراز هویت چند عاملی نیز چندان برای امنیت حسابهای کاربری کافی نیست. در چنین وضعیتی، اولین اصلی که باید در زمان دریافت اعلان ورود به حسابتان جدی بگیرید، این است که اگر خودتان برای ورود به حساب تلاش نکردهاید، درخواست MFA را نادیده بگیرید.
حتی در صورت دریافت مرتب و پشت سر هم اعلانها، موضوع را جدیتر بگیرید و شش اقدام انجام دهید:
هیچکدام از درخواستهای ورود را تایید نکنید.
رمز عبور حساب را تغییر دهید.
نشستها و دستگاههای متصل به حساب را بررسی کنید.
در صورت استفاده از حساب سازمانی، موضوع را به واحد فناوری اطلاعات یا امنیت اطلاع دهید.
اگر احتمال میدهید رمز عبور شما در یک نشت اطلاعاتی افشا شده باشد، آن رمز را در حسابهای دیگر نیز تغییر دهید.
در صورت امکان از روشهای مقاومتر در برابر فیشینگ مانند Passkey، FIDO2 یا WebAuthn استفاده کنید.
علاوه بر این موارد، Number Matching یکی از راهکارها برای کاهش خطر تایید اشتباهی درخواستهای MFA است. کاربر در این روش برای ورود به حساب کاربری صرفا دکمه تایید را انتخاب نمیکند، بلکه یک عدد روی صفحه او نمایش داده میشود و کاربر باید همان عدد را در برنامه احراز هویت خود وارد کند. با این همه، مهمتر از رعایت نکات امنیتی این است که یک اعلان ساده را دست کم نگیرید و آن را یک مشکل ساده یا مزاحمت نرمافزاری فرض نکنید.


