چرا خرید تجهیزات امنیتی بهتنهایی سازمان را امن نمیکند؟
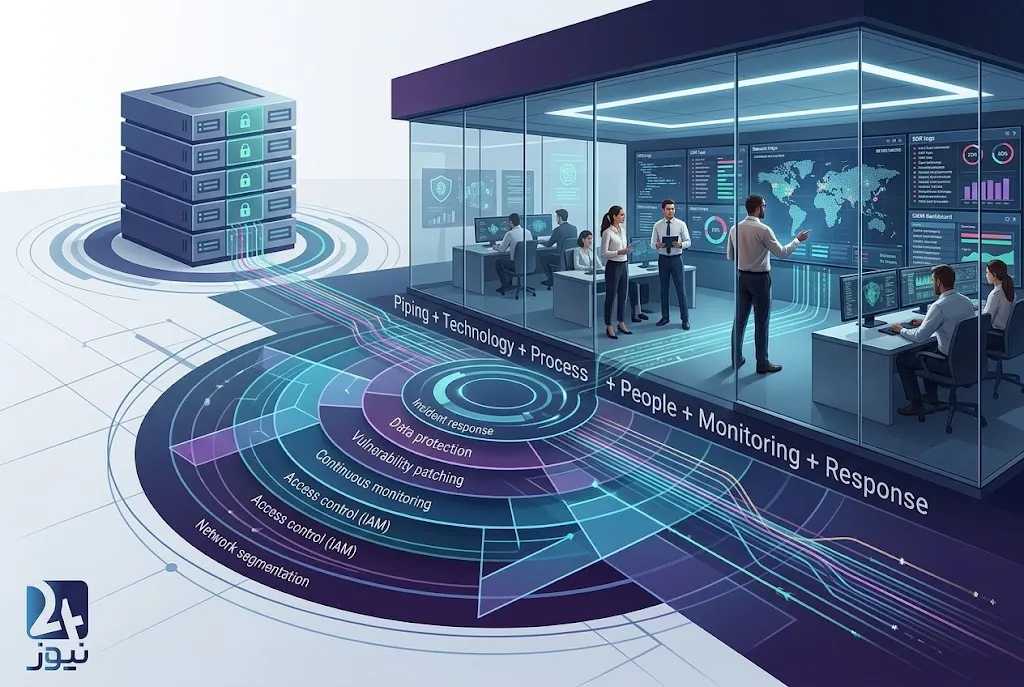
فایروال، EDR و SIEM بهتنهایی امنیت ایجاد نمیکنند. با مفهوم امنیت چندلایه و مهمترین اقداماتی که باید در کنار ابزارهای امنیتی انجام شود آشنا شوید.

در این مقاله میخوانید
- چرا داشتن تجهیزات امنیتی با داشتن امنیت یکسان نیست؟
- امنیت چندلایه چیست؟
- ۷ لایه مهم دفاع سایبری
- چرا پیکربندی تجهیزات به اندازه خرید آنها اهمیت دارد؟
- نقش پایش و پاسخ به رخداد در امنیت سازمان
- چطور بفهمیم ابزارهای امنیتی واقعاً مؤثر هستند؟
چرا داشتن تجهیزات امنیتی با داشتن امنیت یکسان نیست؟
فایروال، EDR، SIEM، آنتیویروس و سایر ابزارهای امنیتی میتوانند بخش مهمی از دفاع سایبری یک سازمان باشند؛ اما وجود این ابزارها بهتنهایی به معنای امن بودن سازمان نیست.
یک سازمان ممکن است دهها ابزار امنیتی در اختیار داشته باشد، اما همچنان در برابر یک حمله سایبری آسیبپذیر باشد؛ برای مثال اگر دسترسی کاربران بهدرستی کنترل نشده باشد، آسیبپذیریهای مهم وصله نشده باشند یا هشدارهای امنیتی بهموقع بررسی نشوند.
امنیت سایبری در عمل حاصل همکاری چند بخش است:
فناوری + معماری + پیکربندی + فرآیند + نیروی انسانی + پایش + پاسخ
به همین دلیل، خرید یک محصول امنیتی باید آغاز یک فرآیند باشد، نه پایان آن.
امنیت چندلایه چیست؟
امنیت چندلایه یا Defense in Depth رویکردی است که در آن سازمان به یک کنترل امنیتی واحد وابسته نمیشود.
در این مدل، چندین کنترل مختلف در نقاط گوناگون قرار میگیرند تا اگر یکی از آنها شکست خورد، لایههای دیگر بتوانند احتمال نفوذ، گسترش حمله یا سرقت اطلاعات را کاهش دهند.
برای مثال، یک مهاجم ممکن است از یک حساب کاربری سرقتشده برای ورود استفاده کند. اگر سازمان فقط روی فایروال تکیه کرده باشد، ممکن است این ورود از نظر شبکه یک ارتباط مجاز به نظر برسد.
اما اگر در کنار آن احراز هویت مناسب، کنترل دسترسی، پایش رفتار کاربر و تشخیص فعالیت غیرعادی وجود داشته باشد، احتمال شناسایی این فعالیت افزایش پیدا میکند.
بنابراین هدف امنیت چندلایه این نیست که یک ابزار هیچوقت شکست نخورد؛ هدف این است که شکست یک کنترل به معنی شکست کل سیستم دفاعی نباشد.
۷ لایه مهم دفاع سایبری
۱. معماری امن شبکه
امنیت از ساختار شبکه شروع میشود.
اگر تمام سامانهها بدون تفکیک مناسب به یکدیگر متصل باشند، مهاجم پس از نفوذ اولیه ممکن است بتواند حرکت خود را به بخشهای دیگر شبکه گسترش دهد.
تفکیک شبکه، محدودسازی ارتباطات، کنترل مسیرهای دسترسی و جداسازی سامانههای حساس میتوانند دامنه یک رخداد را محدود کنند.
در اینجا هدف فقط جلوگیری از ورود مهاجم نیست؛ بلکه باید امکان حرکت جانبی (Lateral Movement) نیز تا حد امکان محدود شود.
۲. مدیریت هویت و دسترسی
هر حساب کاربری میتواند یک نقطه ورود به سازمان باشد.
به همین دلیل، دسترسی کاربران باید بر اساس نیاز واقعی آنها تعیین شود.
اصول مهم در این بخش عبارتاند از:
- اصل حداقل دسترسی
- بازبینی دورهای دسترسیها
- حذف حسابهای بلااستفاده
- محافظت از حسابهای دارای دسترسی بالا
- استفاده از احراز هویت چندمرحلهای برای دسترسیهای حساس
هدف این است که حتی در صورت سرقت اطلاعات یک حساب، مهاجم نتواند بهسادگی به تمام منابع سازمان دسترسی پیدا کند.
۳. پیکربندی صحیح تجهیزات
خرید یک ابزار امنیتی به معنای استفاده صحیح از آن نیست.
فایروال، EDR یا SIEM باید متناسب با معماری و نیازهای سازمان پیکربندی و نگهداری شوند.
یک تجهیز میتواند قابلیتهای امنیتی متعددی داشته باشد، اما اگر قوانین آن بهدرستی تنظیم نشده باشند یا سیاستهای قدیمی بدون بازبینی باقی مانده باشند، بخشی از ظرفیت دفاعی آن از بین میرود.
به همین دلیل، بعد از استقرار هر ابزار باید مشخص باشد:
- چه چیزی قرار است شناسایی یا مسدود شود؟
- چه سیاستهایی فعال هستند؟
- چه کسی مسئول نگهداری آن است؟
- تنظیمات چه زمانی بازبینی میشوند؟
- عملکرد آن چگونه سنجیده میشود؟
۴. مدیریت آسیبپذیری و بهروزرسانی
هیچ سازمانی فقط با نصب ابزار امنیتی از آسیبپذیریها در امان نمیماند.
نرمافزارها، سیستمعاملها، تجهیزات شبکه و سرویسهای سازمانی ممکن است در طول زمان با آسیبپذیریهای جدید مواجه شوند.
بنابراین سازمان باید بداند:
- چه داراییهایی در اختیار دارد؟
- چه نرمافزارهایی روی آنها نصب هستند؟
- کدام آسیبپذیریها وجود دارند؟
- کدام موارد اولویت بالاتری دارند؟
- چه زمانی باید وصله شوند؟
مدیریت دارایی و مدیریت آسیبپذیری پایه مهمی برای کاهش سطح حمله سازمان هستند.
۵. پایش و تشخیص تهدید
جلوگیری از حمله تنها نیمی از ماجراست.
سازمان باید بتواند فعالیتهای غیرعادی را نیز شناسایی کند.
در این بخش، لاگها و دادههای امنیتی اهمیت پیدا میکنند. ابزارهایی مانند SIEM، EDR و سامانههای پایش شبکه میتوانند دادههای مختلفی را برای شناسایی رفتار مشکوک جمعآوری و تحلیل کنند.
اما داشتن ابزار کافی نیست.
اگر هشدارها بررسی نشوند، رخدادها اولویتبندی نشوند و مشخص نباشد چه کسی باید به یک هشدار پاسخ دهد، حتی تعداد زیادی داده امنیتی نیز الزاماً به افزایش امنیت منجر نمیشود.
۶. حفاظت از داده و پشتیبانگیری
هدف حمله سایبری همیشه نفوذ به شبکه نیست.
در بسیاری از حملات، دادهها هدف اصلی هستند؛ از اطلاعات مشتریان گرفته تا اسناد داخلی و دادههای عملیاتی.
سازمان باید بداند کدام دادهها حساستر هستند و چه کنترلهایی برای دسترسی، انتقال و ذخیره آنها وجود دارد.
از طرف دیگر، پشتیبانگیری باید بخشی از برنامه آمادگی سازمان باشد.
نسخه پشتیبان زمانی ارزش واقعی دارد که:
- در برابر دسترسی غیرمجاز محافظت شده باشد؛
- از سیستم اصلی تا حد مناسبی جدا باشد؛
- دسترسی به آن کنترل شود؛
- بازیابی آن بهصورت دورهای آزمایش شود.
داشتن Backup بدون آزمایش فرآیند Restore میتواند تصور کاذبی از آمادگی ایجاد کند.
۷. پاسخ به رخداد و نیروی انسانی
حتی بهترین کنترلهای امنیتی هم نمیتوانند احتمال وقوع تمام رخدادها را به صفر برسانند.
بنابراین سازمان باید برای زمانی که یک حادثه اتفاق میافتد نیز آماده باشد.
یک برنامه پاسخ به رخداد باید مشخص کند:
- چه چیزی یک رخداد امنیتی محسوب میشود؟
- چه کسی مسئول بررسی اولیه است؟
- چه زمانی باید دسترسی یا سیستم خاصی محدود شود؟
- شواهد چگونه حفظ میشوند؟
- چه کسانی باید مطلع شوند؟
- چگونه سیستمها به وضعیت عادی بازمیگردند؟
در کنار این فرآیندها، آموزش کارکنان نیز اهمیت دارد. بسیاری از رخدادها از تعامل انسان با یک ایمیل، فایل، لینک یا حساب کاربری آغاز میشوند.
چرا پیکربندی تجهیزات به اندازه خرید آنها اهمیت دارد؟
یکی از اشتباهات رایج این است که سازمان پس از خرید و نصب یک محصول امنیتی، تصور کند بخش اصلی کار تمام شده است.
در حالی که امنیت واقعی به چرخه عمر ابزار وابسته است.
این چرخه میتواند شامل موارد زیر باشد:
انتخاب → استقرار → پیکربندی → آزمایش → پایش → بازبینی → بهروزرسانی
اگر این چرخه متوقف شود، اثربخشی کنترل امنیتی نیز ممکن است بهمرور کاهش پیدا کند.
به همین دلیل، سؤال مهم بعد از خرید یک محصول این نیست که:
«آیا این ابزار را داریم؟»
بلکه باید پرسید:
«آیا این ابزار درست پیکربندی شده، پایش میشود و واقعاً ریسک موردنظر را کاهش میدهد؟»
چطور بفهمیم ابزارهای امنیتی واقعاً مؤثر هستند؟
برای پاسخ به این سؤال نباید فقط تعداد تجهیزات یا امکانات فهرستشده در کاتالوگ محصولات را بررسی کرد.
چند شاخص عملی میتواند تصویر بهتری ارائه دهد:
- آیا داراییهای سازمان بهصورت منظم شناسایی میشوند؟
- آیا دسترسیهای حساس بازبینی میشوند؟
- آیا هشدارهای مهم در زمان مناسب بررسی میشوند؟
- آیا آسیبپذیریهای مهم در بازه مناسب وصله میشوند؟
- آیا سناریوهای حمله تمرین شدهاند؟
- آیا فرآیند پاسخ به رخداد آزمایش شده است؟
- آیا Backupها واقعاً قابل بازیابی هستند؟
- آیا پس از تغییر معماری یا سرویسها، تنظیمات امنیتی نیز بازبینی میشوند؟
این پرسشها کمک میکنند ارزیابی امنیت از «داشتن ابزار» به «اثر واقعی کنترل امنیتی» منتقل شود.
تجهیزات امنیتی در یک معماری بزرگتر معنا پیدا میکنند
فایروال، EDR، SIEM، آنتیویروس و سایر محصولات امنیتی هرکدام میتوانند بخشی از یک معماری دفاعی باشند.
اما هیچکدام نباید بهعنوان راهحل مستقل برای تمام تهدیدها در نظر گرفته شوند.
یک سازمان زمانی آمادگی سایبری بیشتری دارد که بتواند بین ابزارها، سیاستها، فرآیندها، معماری شبکه و نیروی انسانی ارتباط برقرار کند.
در همین زمینه، موضوع انتخاب و تأمین تجهیزات امنیتی در زیرساختهای حساس نیز اهمیت ویژهای دارد. ۲۴ نیوز در گفتوگویی اختصاصی با علی قدیری، بنیانگذار و رئیس هیئتمدیره شرکت بیان رایان، درباره امنیت شبکه بانکی و چالشهای مرتبط با تجهیزات و فرآیند خرید آنها گفتوگو کرده است.
بیشتر بخوانید: مشکل امنیت بانکها فقط تجهیزات نیست؛ فرآیند خرید باید اصلاح شود
چکلیست سریع امنیت سایبری سازمان
برای یک ارزیابی اولیه، این موارد را بررسی کنید:
- داراییهای مهم سازمان شناسایی شدهاند.
- دسترسی کاربران بر اساس نیاز واقعی کنترل میشود.
- حسابهای دارای دسترسی بالا تحت کنترل ویژه هستند.
- احراز هویت مناسب برای دسترسیهای حساس فعال است.
- تجهیزات امنیتی بهصورت دورهای بازبینی میشوند.
- آسیبپذیریها شناسایی و اولویتبندی میشوند.
- لاگها و هشدارهای مهم پایش میشوند.
- برنامه پاسخ به رخداد وجود دارد.
- نسخههای پشتیبان قابل بازیابی هستند.
- سناریوهای امنیتی بهصورت دورهای آزمایش میشوند.
جمعبندی
امنیت سایبری یک محصول نیست؛ یک سیستم چندلایه و مستمر است.
تجهیزات امنیتی میتوانند قابلیتهای مهمی برای پیشگیری، تشخیص و پاسخ ایجاد کنند، اما نتیجه نهایی به نحوه طراحی شبکه، مدیریت دسترسی، پیکربندی ابزارها، مدیریت آسیبپذیری، پایش، حفاظت از داده، پشتیبانگیری و آمادگی برای پاسخ به رخداد وابسته است.
بنابراین هنگام ارزیابی امنیت یک سازمان، سؤال اصلی نباید فقط این باشد که «چه تجهیزات امنیتی داریم؟»
سؤال مهمتر این است:
«این تجهیزات چگونه در کنار افراد، فرآیندها و سایر کنترلهای امنیتی از سازمان محافظت میکنند؟»
اتاق تحلیل ۲۴ نیوز | دیدگاه تحلیلی بهراد یوسفی
تفاوت میان «سرمایهگذاری روی امنیت» و «ایجاد آمادگی امنیتی» در همین نقطه مشخص میشود. داشتن محصولات امنیتی متعدد، بدون معماری مناسب، پیکربندی صحیح، پایش مستمر و برنامه پاسخ به رخداد، الزاماً به معنای کاهش متناسب ریسک نیست.
برای همین، ارزیابی امنیت باید از فهرست تجهیزات عبور کند و به یک سؤال اساسی برسد: اگر یکی از لایههای دفاعی شکست خورد، لایه بعدی چه کاری میتواند انجام دهد؟
منابع


