فایروال چیست؟ نرمافزار است یا سختافزار؟ Firewall را ساده و کامل بشناسید
فایروال چیست و چه کاری انجام میدهد؟ در این راهنمای ساده با مفهوم Firewall، تفاوت فایروال نرمافزاری و سختافزاری، نحوه کار آن و تفاوت فایروال با آنتیویروس آشنا شوید.

فایروال چیست؟
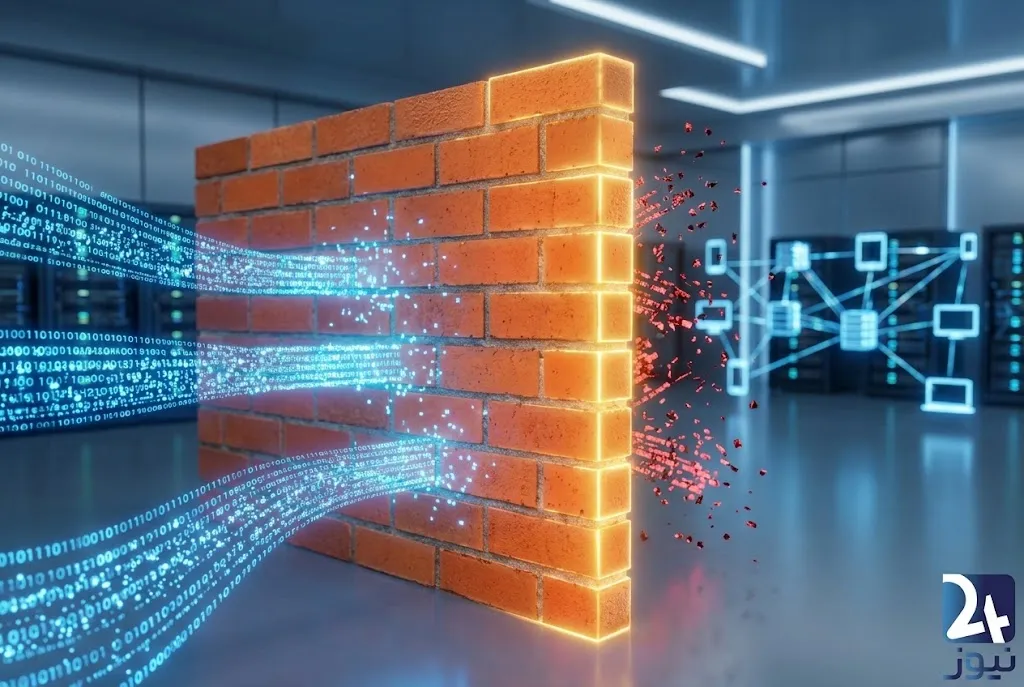
اگر بخواهیم خیلی ساده بگوییم، فایروال (Firewall) یک سیستم امنیتی برای کنترل ارتباطات شبکه است.
فایروال بین بخشهای مختلف یک شبکه قرار میگیرد و بررسی میکند چه ارتباطاتی اجازه عبور داشته باشند و چه ارتباطاتی مسدود شوند.
برای مثال، وقتی یک کامپیوتر به اینترنت متصل است، دادهها دائماً بین سیستم و اینترنت رفتوآمد میکنند. فایروال میتواند بر اساس قوانین مشخص بررسی کند که کدام ارتباط مجاز و کدام ارتباط غیرمجاز است.
بنابراین فایروال را میتوان تا حدی شبیه دروازهبان شبکه در نظر گرفت؛ اما یک تفاوت مهم وجود دارد: فایروال صرفاً به یک فرد یا دستگاه نگاه نمیکند، بلکه ارتباطات شبکه را بر اساس قوانین امنیتی بررسی میکند.
فایروال نرمافزار است یا سختافزار؟
هر دو.
یکی از رایجترین سوءتفاهمها درباره Firewall این است که تصور کنیم فایروال حتماً یک دستگاه فیزیکی است.
در واقع فایروال میتواند به شکلهای مختلف وجود داشته باشد:
- فایروال نرمافزاری: برنامه یا قابلیتی است که روی یک سیستمعامل یا سرور اجرا میشود.
- فایروال سختافزاری: یک دستگاه فیزیکی است که در مسیر ارتباطات شبکه قرار میگیرد.
- فایروال ابری: قابلیتهای Firewall بهصورت سرویس در زیرساخت ابری ارائه میشود.
بنابراین وقتی میپرسیم «فایروال را نصب میکنیم یا میخریم؟» پاسخ به نوع فایروال بستگی دارد.
در یک کامپیوتر شخصی ممکن است فایروال بهصورت یک قابلیت داخلی سیستمعامل وجود داشته باشد؛ اما در یک سازمان بزرگ، ممکن است یک تجهیز اختصاصی Firewall در مرز شبکه نصب شود.
فایروال دقیقاً چه کاری انجام میدهد؟
وظیفه اصلی فایروال کنترل ترافیک شبکه بر اساس قوانین تعریفشده است.
فرض کنید یک سازمان قانونی تعریف کرده باشد که فقط برخی ارتباطات مشخص از اینترنت به یک سرور اجازه دسترسی داشته باشند.
وقتی یک درخواست ارتباطی به سمت سرور ارسال میشود، فایروال میتواند اطلاعاتی مانند:
- مبدأ ارتباط
- مقصد ارتباط
- پورت
- پروتکل
- نوع ترافیک
- و در فایروالهای پیشرفتهتر، اطلاعات بیشتری از ارتباط
را بررسی کند و سپس بر اساس Policy یا Rule تصمیم بگیرد که ارتباط:
اجازه عبور داشته باشد، مسدود شود یا برای بررسی بیشتر ثبت شود.
به همین دلیل، فایروال را نباید صرفاً یک «دیواره» تصور کنیم؛ بلکه یک نقطه کنترل امنیتی برای ارتباطات شبکه است.
یک مثال خیلی ساده از فایروال
فرض کنید یک شرکت یک سرور وب دارد و میخواهد کاربران اینترنت بتوانند به وبسایت آن دسترسی داشته باشند.
مدیر شبکه میتواند قوانینی تعریف کند که:
ارتباطهای موردنیاز وبسایت مجاز باشند، اما ارتباطهای غیرضروری مسدود شوند.
در این حالت Firewall مانند یک نگهبان عمل میکند که بر اساس فهرست قوانین تصمیم میگیرد چه ترافیکی اجازه عبور داشته باشد.
اما اگر یک ارتباط مجاز از قبل توسط یک مهاجم یا بدافزار مورد سوءاستفاده قرار گرفته باشد، موضوع میتواند پیچیدهتر شود و صرفاً وجود Firewall به معنی امنیت کامل نیست.
آیا فایروال مثل آنتیویروس است؟
نه.
فایروال و آنتیویروس هر دو ابزار امنیتی هستند، اما وظیفه یکسانی ندارند.
| فایروال | آنتیویروس |
|---|---|
| بیشتر روی ارتباطات و ترافیک شبکه تمرکز دارد | بیشتر روی شناسایی و مقابله با بدافزارها تمرکز دارد |
| کنترل میکند چه ارتباطاتی مجاز باشند | فایلها و رفتارهای مشکوک را بررسی میکند |
| میتواند ارتباط خاصی را مسدود کند | میتواند بدافزار را شناسایی، قرنطینه یا حذف کند |
| میتواند در مرز شبکه قرار بگیرد | معمولاً روی سیستم کاربر یا سرور اجرا میشود |
البته محصولات امنیتی مدرن میتوانند قابلیتهای بسیار بیشتری داشته باشند و مرز میان برخی محصولات سنتی امنیتی کمتر شده است؛ بنابراین نباید این جدول را بهعنوان یک تفکیک مطلق برای همه محصولات امروزی در نظر گرفت.
یک مثال برای درک تفاوت
تصور کنید خانهای دارید.
فایروال را میتوان شبیه نگهبانی دانست که بررسی میکند چه کسی اجازه ورود یا خروج دارد.
آنتیویروس بیشتر شبیه سیستمی است که داخل خانه به دنبال اشیای خطرناک یا رفتارهای مخرب میگردد.
این دو میتوانند مکمل یکدیگر باشند، اما جای یکدیگر را نمیگیرند.
فایروال چطور تصمیم میگیرد چه چیزی را مسدود کند؟
فایروال بر اساس Rule یا Policy تصمیمگیری میکند.
برای مثال، یک Rule میتواند مشخص کند:
ارتباط از یک مبدأ خاص به یک مقصد مشخص و از طریق یک پورت مشخص مجاز باشد.
یا برعکس، یک ارتباط خاص مسدود شود.
در فایروالهای سادهتر، تصمیمگیری ممکن است عمدتاً بر اساس اطلاعات پایه ارتباط مانند IP، پورت و پروتکل انجام شود.
در فایروالهای پیشرفتهتر، قابلیتهای بیشتری برای شناسایی و کنترل ترافیک وجود دارد.
به همین دلیل، فایروال خوب بدون Rule و Policy مناسب الزاماً امنیت خوبی ایجاد نمیکند.
فایروال سختافزاری چیست؟
فایروال سختافزاری یک تجهیز فیزیکی شبکه است که برای کنترل و بررسی ترافیک شبکه استفاده میشود.
در یک سازمان، چنین تجهیزی میتواند در مسیر ارتباط شبکه داخلی با اینترنت قرار بگیرد.
در این حالت، بهجای اینکه برای تکتک کامپیوترهای سازمان یک تجهیز فیزیکی جداگانه قرار دهیم، میتوان ترافیک بخش بزرگی از شبکه را از طریق Firewall سازمان عبور داد.
البته معماری شبکههای واقعی میتواند بسیار پیچیدهتر از این مثال ساده باشد.
فایروال نرمافزاری چیست؟
فایروال نرمافزاری روی یک سیستمعامل، کامپیوتر یا سرور اجرا میشود و ارتباطات شبکه همان سیستم را کنترل میکند.
مزیت مهم این مدل این است که میتوان کنترل امنیتی را مستقیماً روی Endpoint یا Server اعمال کرد.
برای مثال، یک سرور میتواند طوری پیکربندی شود که فقط ارتباطات موردنیاز سرویسهای آن را دریافت کند.
آیا هر کامپیوتری فایروال دارد؟
بسیاری از سیستمعاملهای امروزی قابلیت Firewall داخلی دارند.
بنابراین ممکن است کاربر بدون اینکه یک دستگاه فیزیکی Firewall خریداری کرده باشد، روی سیستم خود قابلیت فایروال داشته باشد.
اما این به معنی آن نیست که یک کامپیوتر شخصی همان سطح و معماری فایروال یک سازمان بزرگ را دارد.
فایروال یک مفهوم و قابلیت امنیتی است، نه الزاماً یک دستگاه خاص.
فایروال از چه چیزی محافظت میکند؟
فایروال میتواند به کاهش ریسک برخی ارتباطات غیرمجاز و حملات مبتنی بر شبکه کمک کند.
برای مثال:
- جلوگیری از برخی ارتباطات غیرمجاز
- محدود کردن دسترسی به سرویسهای شبکه
- کنترل ارتباط میان بخشهای مختلف شبکه
- ثبت و مشاهده برخی رویدادهای ارتباطی
- اعمال سیاستهای دسترسی شبکه
اما یک نکته بسیار مهم وجود دارد:
فایروال بهتنهایی امنیت یک سازمان یا کامپیوتر را تضمین نمیکند.
اگر کاربری یک فایل آلوده را از طریق یک مسیر مجاز دریافت کند، یا مهاجم از یک حساب کاربری معتبر سوءاستفاده کند، صرفاً داشتن Firewall لزوماً برای جلوگیری از حادثه کافی نیست.
امنیت معمولاً به ترکیبی از کنترلها مانند Endpoint Security، مدیریت دسترسی، احراز هویت، مانیتورینگ، بهروزرسانی، پشتیبانگیری و آموزش کاربران نیاز دارد.
انواع فایروال چیست؟
فایروالها را میتوان بر اساس معماری و قابلیتهایشان به دستههای مختلف تقسیم کرد.
برخی دستههای شناختهشده عبارتاند از:
Packet Filtering Firewall
این نوع فایروال ترافیک را بر اساس اطلاعاتی مانند آدرسهای IP، پورت و پروتکل بررسی میکند.
Stateful Firewall
این فایروال علاوه بر بررسی مشخصات ارتباط، وضعیت Connection را نیز در نظر میگیرد و بر اساس وضعیت ارتباط تصمیمگیری میکند.
Proxy Firewall
در این معماری، Firewall یا Proxy میتواند بهعنوان واسط میان کاربر و سرویس مقصد عمل کند و ارتباط را در سطح بالاتری بررسی کند.
Next-Generation Firewall یا NGFW
NGFWها قابلیتهای پیشرفتهتری برای شناسایی و کنترل ترافیک ارائه میکنند و میتوانند قابلیتهایی فراتر از فایروالهای سنتی داشته باشند.
بنابراین وقتی در محیط سازمانی نام NGFW را میشنوید، منظور صرفاً یک «دیواره آتش ساده» نیست.
آیا فایروال جلوی هک شدن را میگیرد؟
بهتنهایی نه.
این یکی از مهمترین نکاتی است که باید درباره Firewall بدانیم.
فایروال میتواند برخی مسیرهای حمله را محدود یا مسدود کند، اما مهاجمان روشهای مختلفی برای ورود یا سوءاستفاده دارند.
اگر مهاجم از یک حساب کاربری معتبر استفاده کند، از یک آسیبپذیری در یک سرویس مجاز بهره ببرد یا قربانی را فریب دهد تا خودش اقدامی انجام دهد، ممکن است فایروال بهتنهایی نتواند جلوی حمله را بگیرد.
پس جمله دقیقتر این است:
Firewall یکی از لایههای دفاعی شبکه است، نه یک راهحل کامل برای امنیت سایبری.
آیا خاموش کردن فایروال خطرناک است؟
در بسیاری از شرایط، خاموش کردن Firewall میتواند سطح حفاظت سیستم را کاهش دهد؛ بهخصوص اگر کنترل امنیتی دیگری جایگزین آن نشده باشد.
به همین دلیل، توصیه عمومی این نیست که Firewall را بدون دلیل غیرفعال کنیم.
اگر یک نرمافزار یا سرویس به دلیل تنظیمات Firewall کار نمیکند، بهتر است Rule مربوط به همان ارتباط بررسی و اصلاح شود، نه اینکه بدون بررسی فایروال کاملاً خاموش شود.
یک جمله برای اینکه فایروال را هیچوقت فراموش نکنید
اگر بخواهیم تمام این مقاله را در یک جمله خلاصه کنیم:
فایروال سیستمی است که با استفاده از قوانین امنیتی، ارتباطات شبکه را کنترل میکند و تصمیم میگیرد چه ترافیکی اجازه عبور داشته باشد.
پس Firewall:
- لزوماً دستگاه فیزیکی نیست.
- لزوماً نرمافزار جداگانه نیست.
- میتواند سختافزاری، نرمافزاری یا ابری باشد.
- با آنتیویروس یکسان نیست.
- و بهتنهایی امنیت کامل ایجاد نمیکند.
سوالات متداول
فایروال چیست؟
فایروال یک سیستم امنیتی برای کنترل ارتباطات شبکه است که بر اساس قوانین مشخص، درباره اجازه عبور یا مسدود کردن ترافیک تصمیم میگیرد.
فایروال نرمافزار است یا سختافزار؟
هر دو. Firewall میتواند به شکل نرمافزار، قابلیت داخلی سیستمعامل، تجهیز سختافزاری یا سرویس ابری ارائه شود.
آیا فایروال همان آنتیویروس است؟
خیر. فایروال عمدتاً روی کنترل ارتباطات شبکه تمرکز دارد، درحالیکه آنتیویروس برای شناسایی و مقابله با بدافزارها طراحی شده است.
آیا فایروال جلوی هک شدن را میگیرد؟
فایروال میتواند برخی مسیرهای حمله و ارتباطات غیرمجاز را مسدود کند، اما بهتنهایی نمیتواند از همه حملات سایبری جلوگیری کند.
فایروال کجای شبکه قرار میگیرد؟
بسته به معماری شبکه، Firewall میتواند بین شبکه داخلی و اینترنت، بین بخشهای مختلف شبکه یا روی خود سیستم و سرور قرار داشته باشد.
آیا فایروال باید نصب شود؟
بستگی به نوع آن دارد. برخی Firewallها بهصورت قابلیت داخلی سیستمعامل وجود دارند، برخی به شکل نرمافزار نصب میشوند و برخی دیگر تجهیزات یا سرویسهای جداگانه هستند.
اتاق تحلیل ۲۴ نیوز | دیدگاه تحلیلی بهراد یوسفی
فایروال را نباید با یک «دستگاه جادویی برای جلوگیری از هک» اشتباه گرفت. اهمیت Firewall در این است که یک نقطه کنترل برای ارتباطات شبکه ایجاد میکند و به سازمان اجازه میدهد سیاستهای دسترسی خود را روی ترافیک اعمال کند.
در معماری امنیتی مدرن، Firewall تنها یکی از لایههای دفاعی است و باید در کنار کنترلهای دیگری مانند مدیریت هویت و دسترسی، Endpoint Security، مانیتورینگ، مدیریت آسیبپذیری و آموزش کاربران استفاده شود.
منابع پیشنهادی
- NIST — Firewall Glossary — تعریف رسمی Firewall و مفهوم کنترل ترافیک شبکه.
- NIST SP 800-41 — Guidelines on Firewalls and Firewall Policy — مرجع اصلی برای انواع فایروال، Host-based Firewall، Network Firewall، Packet Filtering و Proxy.
- NIST — Firewalls and Firewall Policy — راهنمای انتخاب، پیکربندی، استقرار و مدیریت Firewall.
- Microsoft Learn — Windows Firewall — برای توضیح فایروال نرمافزاری و نحوه فیلتر کردن ترافیک ورودی و خروجی در Windows.
- NIST — Personal Firewall — تعریف Firewall نرمافزاری روی کامپیوترهای شخصی.
- CISA — Firewall Guidance — درباره پیادهسازی فایروال بهصورت سختافزار، نرمافزار یا ترکیبی و انواع کلی Firewall.