چطور قربانی مهندسی اجتماعی نشویم؟ راهنمای عملی تشخیص و مقابله
چطور فریب مهندسی اجتماعی را تشخیص دهیم؟ با نشانههای فریب، جعل هویت، پیامهای مشکوک، تماسهای جعلی و راههای مقابله با این حملات آشنا شوید.

مهندسی اجتماعی همیشه با یک حمله پیچیده یا یک بدافزار خطرناک شروع نمیشود. گاهی یک پیام ساده، یک تماس تلفنی، یک درخواست فوری از طرف مدیر، یک لینک بانکی یا حتی یک پیشنهاد وسوسهکننده کافی است تا مهاجم قربانی را به انجام کاری ترغیب کند که نباید انجام دهد.
نکته مهم این است که مهاجم در بسیاری از حملات مهندسی اجتماعی، ابتدا بهدنبال شکستن سیستم نیست؛ بلکه تلاش میکند تصمیم انسان را تحت تأثیر قرار دهد.
ترس، عجله، اعتماد، کنجکاوی، طمع و احساس وظیفه از جمله احساساتی هستند که میتوانند باعث شوند فرد بدون بررسی کافی روی یک لینک کلیک کند، اطلاعاتی را در اختیار دیگران قرار دهد یا یک فایل ناشناس را باز کند.
بنابراین مهمترین راه مقابله با مهندسی اجتماعی، شناخت نشانههای فریب و ایجاد یک عادت ساده است:
قبل از واکنش، مکث کنید و درخواست را راستیآزمایی کنید.
در این مقاله میخوانید
- مهندسی اجتماعی چگونه قربانی را تحت فشار قرار میدهد؟
- مهمترین نشانههای یک تلاش برای فریب چیست؟
- چرا عجله دشمن امنیت است؟
- چگونه هویت فرستنده یا تماسگیرنده را بررسی کنیم؟
- قبل از کلیک روی لینک چه چیزهایی را بررسی کنیم؟
- اگر اطلاعاتی را اشتباه در اختیار مهاجم قرار دادیم چه کنیم؟
- چکلیست نهایی مقابله با مهندسی اجتماعی
چرا تشخیص مهندسی اجتماعی همیشه آسان نیست؟
مهاجمان معمولاً تلاش نمیکنند درخواست خود را کاملاً غیرطبیعی نشان دهند. برعکس، یک سناریوی قابلباور طراحی میکنند تا قربانی احساس کند با یک درخواست عادی روبهرو است.
برای مثال ممکن است پیام ظاهراً از طرف بانک، مدیر شرکت، دوست، همکار، پشتیبانی یک سرویس یا حتی یکی از اعضای خانواده ارسال شده باشد.
در چنین شرایطی، سؤال اصلی نباید فقط این باشد که:
«این پیام واقعی به نظر میرسد؟»
بلکه باید پرسید:
«آیا من بهطور مستقل مطمئن شدهام که این درخواست واقعاً از طرف همین شخص یا سازمان است؟»
همین تفاوت ساده میتواند جلوی بسیاری از حملات را بگیرد.
۶ علامت هشدار که باید جدی بگیرید
هیچکدام از این نشانهها بهتنهایی اثبات نمیکند که با یک حمله مواجه هستید، اما کنار هم قرار گرفتن چند مورد باید حساسیت شما را بالا ببرد.
۱. ایجاد حس فوریت
عبارتهایی مانند:
- «فقط چند دقیقه فرصت دارید.»
- «حساب شما در حال مسدود شدن است.»
- «همین الان انجام دهید.»
- «اگر پاسخ ندهید، دسترسی شما قطع میشود.»
نمونههایی از ایجاد فشار زمانی هستند.
مهاجم میخواهد فرصت فکر کردن و بررسی را از شما بگیرد.
۲. درخواست اطلاعات حساس
اگر کسی از شما رمز عبور، کد یکبارمصرف، اطلاعات کارت بانکی، کد احراز هویت یا اطلاعات محرمانه درخواست کرد، قبل از هر اقدامی هویت او و دلیل درخواست را بررسی کنید.
کد یکبارمصرف برای این نیست که در اختیار فرد دیگری قرار بگیرد.
۳. لینک یا فایل غیرمنتظره
دریافت یک فایل، لینک، QR Code یا پیوست غیرمنتظره باید با احتیاط بررسی شود؛ حتی اگر پیام از طرف فردی آشنا به نظر برسد.
حساب کاربری یک دوست یا همکار هم ممکن است قبلاً به خطر افتاده باشد.
۴. درخواست غیرمعمول از یک فرد آشنا
اگر مدیر، همکار، دوست یا یکی از اعضای خانواده ناگهان درخواست غیرعادی مطرح کرد، صرفاً به دلیل آشنا بودن فرستنده آن را معتبر فرض نکنید.
برای درخواستهای حساس، از یک مسیر ارتباطی دیگر تأیید بگیرید.
۵. استفاده از ترس، طمع یا کنجکاوی
پیامهایی مانند «برنده شدید»، «این عکس شماست»، «حساب شما هک شده»، «مدرک مهمی علیه شما پیدا شده» یا «این فایل را فوری ببین» میتوانند با هدف تحریک واکنش احساسی طراحی شده باشند.
۶. تلاش برای جلوگیری از راستیآزمایی
اگر فردی از شما میخواهد درخواستش را با شخص دیگری در میان نگذارید، تماس را قطع نکنید، لینک دیگری را بررسی نکنید یا سریع تصمیم بگیرید، باید حساستر شوید.
ممانعت از بررسی مستقل، یکی از نشانههای مهم فریب است.
قبل از کلیک روی لینک چه کار کنیم؟
لازم نیست برای بررسی هر پیام، متخصص امنیت سایبری باشید.
چند سؤال ساده میتواند ریسک را کاهش دهد:
- آیا منتظر دریافت این پیام بودم؟
- آیا فرستنده واقعاً همان فرد یا سازمانی است که ادعا میکند؟
- آیا درخواست منطقی و معمول است؟
- آیا پیام تلاش میکند من را بترساند یا عجله ایجاد کند؟
- مقصد لینک با چیزی که فرستنده ادعا میکند مطابقت دارد؟
- آیا میتوانم بهجای کلیک روی لینک، خودم وارد سایت یا اپلیکیشن رسمی شوم؟
اگر پاسخ چند مورد برایتان مشکوک است، روی لینک کلیک نکنید.
برای مثال اگر پیام ادعا میکند از طرف بانک است، بهجای استفاده از لینک پیام، اپلیکیشن رسمی یا آدرس رسمی بانک را بهصورت مستقیم باز کنید.
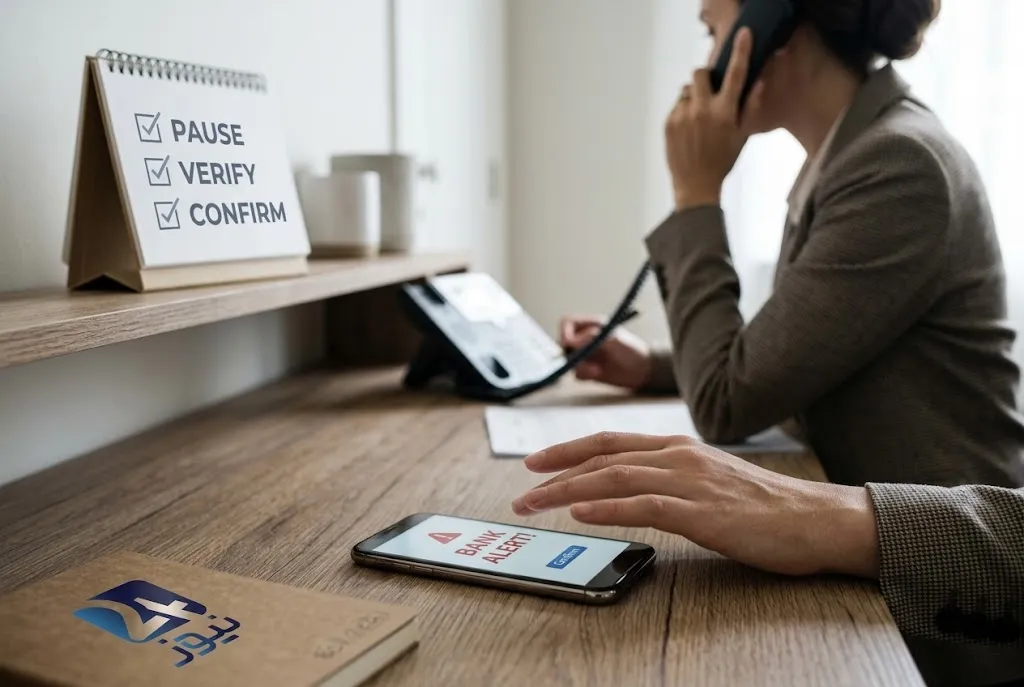
یک قانون ساده: مکث، بررسی، تأیید
برای مقابله با بسیاری از سناریوهای مهندسی اجتماعی میتوان یک الگوی ساده سهمرحلهای داشت:
مکث
درخواست را فوراً انجام ندهید؛ مخصوصاً زمانی که پیام شما را تحت فشار زمانی یا احساسی قرار میدهد.
بررسی
فرستنده، متن پیام، لینک، فایل، شماره تماس و نوع درخواست را بررسی کنید.
تأیید
اگر درخواست حساس است، هویت فرد یا سازمان را از یک مسیر مستقل تأیید کنید.
برای مثال اگر شخصی در پیامرسان خود را مدیر شما معرفی کرد و درخواست انتقال وجه داد، به همان حساب پیامرسان اکتفا نکنید. از طریق شماره تماس یا مسیر ارتباطی دیگری با مدیر تأیید کنید.
اگر پیام از طرف یک فرد آشنا بود چه؟
آشنا بودن فرستنده به معنای امن بودن پیام نیست.
ممکن است حساب کاربری فرد موردنظر هک شده باشد یا مهاجم با جعل هویت، خودش را بهجای او معرفی کرده باشد.
درخواستهای حساس مانند:
- انتقال پول
- ارسال رمز یا کد تأیید
- ارسال اطلاعات محرمانه
- نصب نرمافزار
- باز کردن فایل ناشناس
- ورود به یک حساب از طریق لینک
باید از یک مسیر مستقل تأیید شوند.
اگر با تماس تلفنی مشکوک مواجه شدیم چه کنیم؟
در تماس تلفنی، اطلاعاتی مانند صدا، لحن و حتی شناخت قبلی از فرد ممکن است باعث ایجاد اعتماد شوند.
اما برای درخواستهای حساس:
تماس را قطع کنید و خودتان از طریق شماره رسمی یا شمارهای که از قبل در اختیار دارید تماس بگیرید.
به شمارهای که تماسگیرنده در همان مکالمه اعلام میکند، صرفاً به دلیل ادعای او اعتماد نکنید.
اگر صدا یا تصویر واقعی به نظر برسد چه؟
با گسترش ابزارهای هوش مصنوعی، جعل صدا، تصویر و ویدیو میتواند بخشی از سناریوهای مهندسی اجتماعی باشد.
بنابراین در درخواستهای مالی یا حساس، صدا و تصویر بهتنهایی نباید معیار احراز هویت باشند.
اگر درخواست غیرعادی است، یک روش مستقل برای تأیید هویت پیدا کنید.
اگر اشتباه کردیم چه کنیم؟
گاهی ممکن است فرد بعد از کلیک روی لینک یا ارسال اطلاعات متوجه مشکوک بودن ماجرا شود.
در این شرایط، پنهان کردن حادثه میتواند وضعیت را بدتر کند.
بسته به نوع اطلاعاتی که در اختیار مهاجم قرار گرفته، اقدامات لازم میتواند شامل این موارد باشد:
- تغییر فوری رمز عبور حساب آسیبدیده
- خروج از نشستهای فعال و بررسی دستگاههای متصل
- فعالسازی احراز هویت دو مرحلهای (2FA)
- تماس با بانک در صورت افشای اطلاعات بانکی
- گزارش حساب یا پیام مشکوک به سرویس مربوطه
- بررسی سیستم در صورت اجرای فایل مشکوک
- اطلاع دادن به واحد فناوری اطلاعات یا امنیت سازمان
- نگهداری پیام، شماره، لینک و فایل مشکوک برای بررسی و گزارش
هرچه سریعتر حادثه را گزارش کنید، امکان محدود کردن خسارت بیشتر است.
اشتباهات رایج بعد از یک حمله
پاک کردن فوری پیام یا فایل
اگر پیام یا فایل مشکوک را بدون ثبت اطلاعات حذف کنید، ممکن است بخشی از شواهد لازم برای بررسی حادثه از بین برود.
پنهان کردن حادثه
ترس از سرزنش شدن ممکن است باعث شود فرد حادثه را گزارش نکند؛ درحالیکه گزارش سریع میتواند از آسیب بیشتر جلوگیری کند.
تغییر فقط یک رمز
اگر رمز یک حساب افشا شده باشد، باید وضعیت نشستهای فعال، دستگاههای متصل و سایر حسابهایی که از همان رمز استفاده میکنند نیز بررسی شود.
تصور اینکه «من دیگر فریب نمیخورم»
مهندسی اجتماعی روی یک ویژگی یا سطح خاص از دانش فنی تمرکز نمیکند. حتی افراد متخصص نیز ممکن است در شرایط فشار، عجله یا اعتماد، تصمیم اشتباه بگیرند.
هدف، حذف کامل احتمال خطا نیست؛ هدف این است که قبل از یک تصمیم حساس، یک مرحله بررسی ایجاد کنیم.
چکلیست نهایی مقابله با مهندسی اجتماعی
قبل از کلیک، پاسخ دادن یا ارسال اطلاعات، این موارد را بررسی کنید:
-
آیا واقعاً منتظر این پیام یا تماس بودم؟
-
آیا هویت فرستنده را مستقل تأیید کردهام؟
-
آیا درخواست، غیرعادی یا خارج از روال معمول است؟
-
آیا پیام تلاش میکند من را بترساند یا عجله ایجاد کند؟
-
آیا از من رمز، کد تأیید یا اطلاعات حساس میخواهد؟
-
آیا لینک یا فایل غیرمنتظرهای ارسال شده است؟
-
آیا میتوانم بهجای لینک پیام، مستقیماً وارد سرویس رسمی شوم؟
-
آیا برای درخواستهای مالی یا حساس، تأیید دوم انجام دادهام؟
-
اگر اشتباهی رخ داده، آن را سریع گزارش کردهام؟
جمعبندی؛ مهمترین دفاع، چند ثانیه مکث است
مهندسی اجتماعی در نهایت تلاش میکند بین محرک و واکنش شما فاصله را از بین ببرد.
مهاجم میخواهد شما قبل از فکر کردن کلیک کنید، قبل از بررسی پاسخ دهید و قبل از راستیآزمایی اطلاعات بدهید.
به همین دلیل یکی از مؤثرترین عادتهای امنیتی، ساده اما مهم است:
مکث کنید، بررسی کنید و سپس تصمیم بگیرید.
اگر پیامی ترسناک، فوری، وسوسهکننده یا بیش از حد خوب به نظر میرسد، چند ثانیه توقف میتواند مانع یک اشتباه پرهزینه شود.
مهندسی اجتماعی با شناخت تکنیکهای مهاجم تمام نمیشود؛ مهم این است که این شناخت را در رفتار روزمره خودمان به کار ببریم.
منابع