گزارش ENISA از ۸۲۵۷ حادثه سایبری در اروپا؛ ایران ۹ درصد از جاسوسی سایبری دولتمحور را به خود اختصاص داد
گزارش ENISA Threat Landscape 2026 با بررسی ۸۲۵۷ حادثه سایبری، از افزایش استفاده مهاجمان از هوش مصنوعی و سهم ۹ درصدی ایران در فعالیتهای جاسوسی سایبری علیه اروپا خبر میدهد.
آژانس امنیت سایبری اتحادیه اروپا در گزارش «چشمانداز تهدیدات سایبری ۲۰۲۶» از بررسی ۸۲۵۷ رویداد سایبری در سال ۲۰۲۵ خبر داده است؛ گزارشی که از تداوم باجافزار، حملات DDoS و جاسوسی سایبری حکایت دارد و همزمان افزایش استفاده مهاجمان از هوش مصنوعی را نشان میدهد. در این میان، گروههای منتسب به ایران ۹ درصد از فعالیتهای جاسوسی سایبری دولتمحور شناساییشده علیه اتحادیه اروپا را به خود اختصاص دادهاند.
گزارش «چشمانداز تهدیدات سایبری ۲۰۲۶» آژانس امنیت سایبری اتحادیه اروپا (ENISA) منتشر شد؛ گزارشی که با بررسی ۸۲۵۷ رویداد و حادثه سایبری ثبتشده در فاصله اول ژانویه تا ۳۱ دسامبر ۲۰۲۵، تصویری از مهمترین تهدیدهای سایبری علیه اتحادیه اروپا ارائه میکند.
این گزارش نشان میدهد که فضای تهدیدات سایبری در اروپا بیش از گذشته تحت تأثیر تحولات ژئوپلیتیکی، وابستگی سازمانها به زیرساختها و خدمات دیجیتال و همچنین استفاده فزاینده مهاجمان از ابزارهای هوش مصنوعی قرار گرفته است.
ENISA در این گزارش تهدیدها را در چند دسته اصلی از جمله جرایم سایبری، فعالیتهای دولتمحور، حملات هکتیویستی، عملیات نفوذ و دستکاری اطلاعات و سواستفاده از آسیبپذیریها بررسی کرده است.
بر اساس یافتههای ENISA ، ۷۳ درصد از سازمانهای هدف حملات در سال ۲۰۲۵ در دسته نهادهای ضروری و مهم بر اساس چارچوب NIS2 قرار داشتهاند. ادارههای دولتی با سهم ۳۱.۸ درصدی بیشترین حملات را تجربه کردهاند و پس از آن خدمات کسبوکار با ۸.۵ درصد، حملونقل با ۸ درصد، تولید با ۶.۹ درصد و بخش مالی و بانکی با ۵.۶ درصد قرار داشتهاند.
باجافزار همچنان یکی از مهمترین تهدیدهاست
جرایم سایبری در سال ۲۰۲۵ همچنان یکی از محورهای اصلی تهدید علیه سازمانهای اروپایی بود. براساس اعلام ENISA باجافزار همچنان از نظر اثرگذاری کوتاهمدت یکی از مهمترین تهدیدها به شمار میرود.
در عین حال، حملات DDoS بخش بزرگی از حوادث ثبتشده را تشکیل دادهاند. ۵۱ درصد از موارد ثبتشده در طول دوره بررسی، حملات DDoS با اثرگذاری پایین بودهاند؛ حملاتی که در بسیاری از موارد تحت تأثیر تحولات سیاسی و ژئوپلیتیکی و از سوی گروههای هکتیویستی انجام شدهاند. در بخش دولتهای محلی و مرکزی نیز حملات DDoS نقش پررنگی داشتهاند؛ بهطوری که ۸۲ درصد از رویدادهای ثبتشده علیه ادارههای دولتی به حملات DDoS ایدئولوژیک مربوط بوده است.
ENISA همچنین از افزایش تعداد آسیبپذیریهای منتشرشده خبر داده است. در سال ۲۰۲۵ بیش از ۴۸ هزار آسیبپذیری دارای شناسه CVE منتشر شد که نسبت به سال قبل ۲۲ درصد افزایش داشته است. سواستفاده از آسیبپذیریهای N-day و zero-day نیز همچنان یکی از مسیرهای مهم نفوذ به شبکهها و سامانهها بوده است.
هوش مصنوعی به ابزار تازه مهاجمان تبدیل شده است
یکی از بخشهای قابلتوجه گزارش ENISA به نقش هوش مصنوعی در حملات سایبری اختصاص دارد. بر اساس این گزارش، استفاده از هوش مصنوعی از سوی مجرمان سایبری، گروههای دولتمحور و مجموعههای فعال در عملیات دستکاری اطلاعات افزایش یافته است.
با این حال، ENISA تأکید میکند که در سال ۲۰۲۵ بیشتر مهاجمان از مدلهای هوش مصنوعی برای تقویت تواناییهای موجود خود استفاده کردهاند، نه اینکه به قابلیتهای کاملا جدید و جهشی دست پیدا کنند. به بیان دیگر، هوش مصنوعی در بسیاری از حملات بیشتر نقش یک شتابدهنده را داشته است؛ ابزاری برای افزایش سرعت، مقیاس و موفقیت عملیات.
از جمله کاربردهایی که ENISA به آنها اشاره کرده، تولید و توزیع پیامهای فیشینگ شخصیسازیشده در مقیاس گسترده، تولید متن و محتوای رسانهای برای عملیات نفوذ و دستکاری اطلاعات و ایجاد هویتهای مصنوعی برای طرحهای استخدام نیروی دورکار است.
با این حال نقش هوش مصنوعی تنها به استفاده از آن بهعنوان ابزار حمله محدود نمیشود. خود سامانههای هوش مصنوعی نیز به یک سطح حمله جدید تبدیل شدهاند. سازمانهایی که مدلها و سرویسهای هوش مصنوعی را وارد محیطهای سازمانی خود میکنند، ممکن است در معرض تهدیدهایی قرار بگیرند که از طریق همین سامانهها، اطلاعات، اعتبارنامهها، نشستهای مرورگر یا محیطهای توسعه را هدف میگیرند.
ENISA در بخش دیگری از این گزارش، به نمونههایی از استفاده عملیاتیتر از هوش مصنوعی نیز اشاره کرده است؛ از جمله گزارشهایی درباره استفاده از هوش مصنوعی در فیشینگ، کلاهبرداری، توسعه بدافزار، کشف آسیبپذیری و فعالیتهای نفوذی. این روند از نگاه این نهاد نشان میدهد که هوش مصنوعی میتواند سرعت اجرای بخشهای مختلف زنجیره حمله را افزایش دهد.
جاسوسی سایبری علیه دولتهای اروپایی
یکی از بخشهای قابلتوجه گزارش ENISA به فعالیت گروههای دولتمحور و جاسوسی سایبری اختصاص دارد. طبق این گزارش، فعالیت این گروهها علیه کشورهای عضو اتحادیه اروپا در سال ۲۰۲۵ بر جاسوسی سایبری، جمعآوری اطلاعات راهبردی و احتمال سرقت مالکیت فکری متمرکز بوده و زیرساختهای دیجیتال و نهادهای دولتی از اهداف مهم آنها محسوب میشدهاند.
در این میان، ۸۱.۷ درصد از فعالیتهای دولتمحور شناساییشده با دسترسی غیرمجاز و ۱۲ درصد با کمپینهای فیشینگ انجام شدهاند. طبق گزارش ENISA تنها در ۲۰ درصد از حوادث توانسته مسیر اولیه نفوذ را شناسایی کند و در همین مجموعه، سواستفاده از آسیبپذیریها با سهم ۷۰ درصدی، پرتکرارترین مسیر نفوذ بوده است.
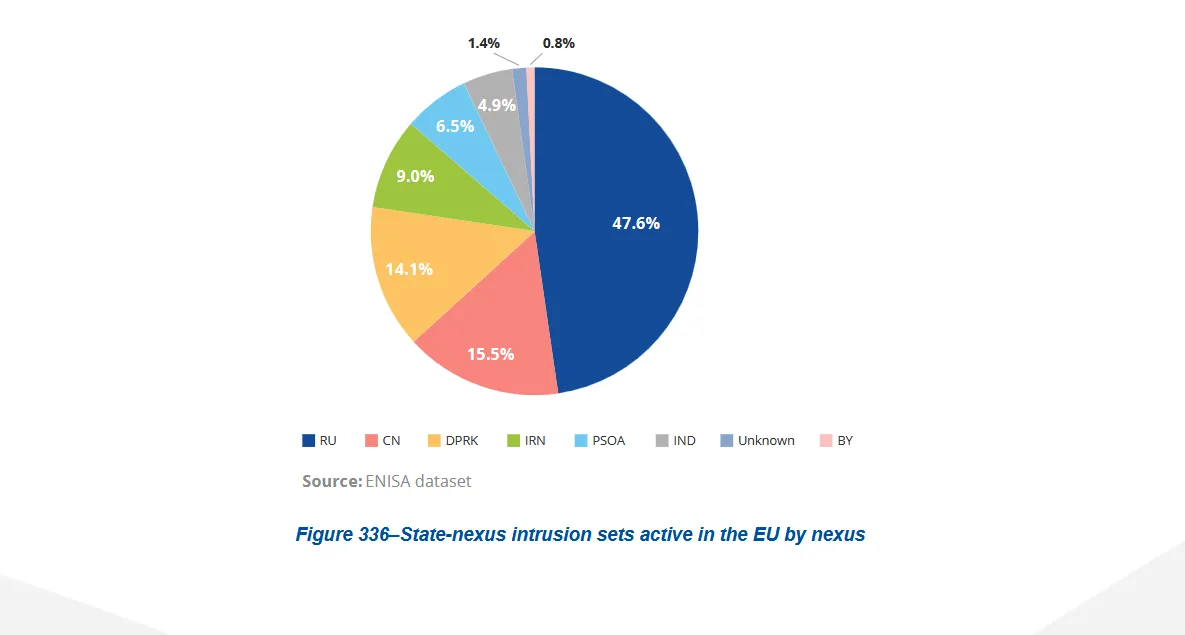
در میان فعالیتهای جاسوسی سایبری دولتمحور علیه اتحادیه اروپا، گروههای منتسب به ایران نیز سهم قابلتوجهی داشتهاند. براساس اعلام ENISA حدود ۱.۵ درصد از گروههای نفوذ که در فعالیتهای جاسوسی سایبری علیه اتحادیه اروپا نقش داشتهاند، به یک کشور مشخص نسبت داده نشدهاند. در میان گروههای قابلانتساب، گروههای مرتبط با روسیه ۴۷.۶ درصد، چین ۱۵.۵ درصد، کره شمالی ۱۴.۱ درصد و ایران ۹ درصد از این فعالیتها را تشکیل دادهاند.
این عدد به معنای آن نیست که ۹ درصد از کل حملات سایبری اروپا از سوی ایران انجام شده است؛ بلکه سهم گروههای منتسب به ایران را در مجموعه فعالیتهای دولتمحور مرتبط با جاسوسی سایبری علیه اتحادیه اروپا نشان میدهد.
افزایش گزارش فعالیت گروههای منتسب به ایران در سال ۲۰۲۵
ENISA میگوید گزارشهای مربوط به فعالیت گروههای نفوذ منتسب به ایران علیه کشورهای عضو اتحادیه اروپا در سهماهه دوم و سوم سال ۲۰۲۵ افزایش داشته است. با این حال، این نهاد تأکید میکند که مشخص نیست این افزایش ناشی از بیشترشدن واقعی فعالیت مهاجمان بوده یا افزایش تعداد گزارشهای منتشرشده در منابع عمومی.
در گزارش ENISA آمده است که این روند احتمالا با جنگ ۱۲روزه میان ایران و اسرائیل و بیثباتی ژئوپلیتیکی پس از آن ارتباط داشته است. این عبارت در واقع یک ارزیابی احتمالی از سوی ENISA است و گزارش، افزایش تعداد گزارشهای عمومی را از افزایش قطعی حجم عملیات سایبری تفکیک میکند.
در همین چارچوب، ENISA چند گروه و عملیات منتسب به ایران را بررسی کرده است. یکی از آنها MuddyWater است که طبق گزارشهای مورد استناد ENISA، مدیران مالی در بخشهای مختلف، از جمله در اروپا، را هدف قرار داده و همچنین سازمانهای دولتی و غیرانتفاعی را هدف گرفته است. در برخی موارد نیز از طعمههایی استفاده شده که خود را بهعنوان یک نهاد دولتی اروپایی معرفی میکردند.
گروه Charming Kitten نیز در گزارش ENISA مطرح شده است. این گروه، طبق گزارشهای مورد استناد آژانس، یک نماینده پارلمان اروپا که ریاست هیئت روابط اتحادیه اروپا و ایران را بر عهده دارد و همچنین سناتور دادگستری برلین را هدف قرار داده است.
هدفگیری بخشهای دفاعی، مخابرات و هوانوردی
یکی دیگر از گروههایی که ENISA در ارتباط با فعالیتهای منتسب به ایران بررسی کرده، Nimbus Manticore است. این گروه در چند مورد بخشهای دفاعی، مخابرات و هوانوردی در اروپا را هدف قرار داده است. در ادامه گزارش نیز به هدفگیری این مجموعه از سوی Chafer اشاره شده است.
در مورد دیگری، ENISA از فعالیت Homeland Justice علیه نمایندگیهای دیپلماتیک حداقل ۱۰ کشور عضو اتحادیه اروپا خبر داده است. این فعالیت در گزارش بهعنوان بخشی از یک عملیات گستردهتر جاسوسی سایبری علیه نهادهای دیپلماتیک و دولتی در دوره افزایش تنشهای ژئوپلیتیکی ارزیابی شده است.
فعالیت Chafer نیز تنها به این موارد محدود نمیشود. در بخش مربوط به حملونقل گزارش نوشته شده است که این گروه منتسب به ایران در سال ۲۰۲۵ در این حوزه فعال بوده و علاقه مشخصی به نهادهای مرتبط با حملونقل هوایی داشته است. بر اساس گزارشهای مورد استناد ENISA، دادههای افشاشده از شناسایی و هدفگیری خطوط هوایی در سراسر جهان، از جمله شرکتهای هواپیمایی اروپایی، حکایت داشته است.
تهدید سایبری؛ ترکیبی از جرم، جاسوسی و تنشهای ژئوپلیتیک
تصویری که ENISA از سال ۲۰۲۵ ارائه میکند، نشان میدهد مرز میان انواع مختلف تهدیدهای سایبری بیش از گذشته در حال کمرنگشدن است. گروههای مجرم سایبری، هکتیویستها و گروههای دولتمحور ممکن است اهداف متفاوتی داشته باشند، اما در عمل از ابزارها، آسیبپذیریها و مسیرهای نفوذ مشابه استفاده میکنند.
در چنین شرایطی، هوش مصنوعی نیز به این زنجیره اضافه شده است؛ نه فقط بهعنوان ابزاری برای تولید فیشینگ و محتوای جعلی، بلکه بهعنوان فناوریای که میتواند سرعت و مقیاس عملیات مهاجمان را افزایش دهد و همزمان سطح حمله جدیدی برای سازمانها ایجاد کند.
از سوی دیگر، بخش مربوط به ایران نشان میدهد که فعالیت گروههای منتسب به این کشور نیز در ارزیابی ENISA بخشی از همین چشمانداز گستردهتر تهدیدهای دولتمحور علیه اروپا بوده است؛ فعالیتهایی که در سال ۲۰۲۵ بخشهایی مانند نهادهای دولتی، دیپلماتیک، مالی، دفاعی، مخابرات و هوانوردی را دربر گرفتهاند.
ENISA پیشبینی کرده است که بسیاری از روندهای مشاهدهشده در سال ۲۰۲۵ در سال جاری نیز ادامه پیدا کنند و استفاده از هوش مصنوعی در عملیات مخرب نیز افزایش یابد؛ بهویژه در حوزههایی مانند سرعت، مقیاس و خودکارسازی عملیات سایبری.


