هوش مصنوعی چگونه حملات سایبری را خودکارتر کرده است؟
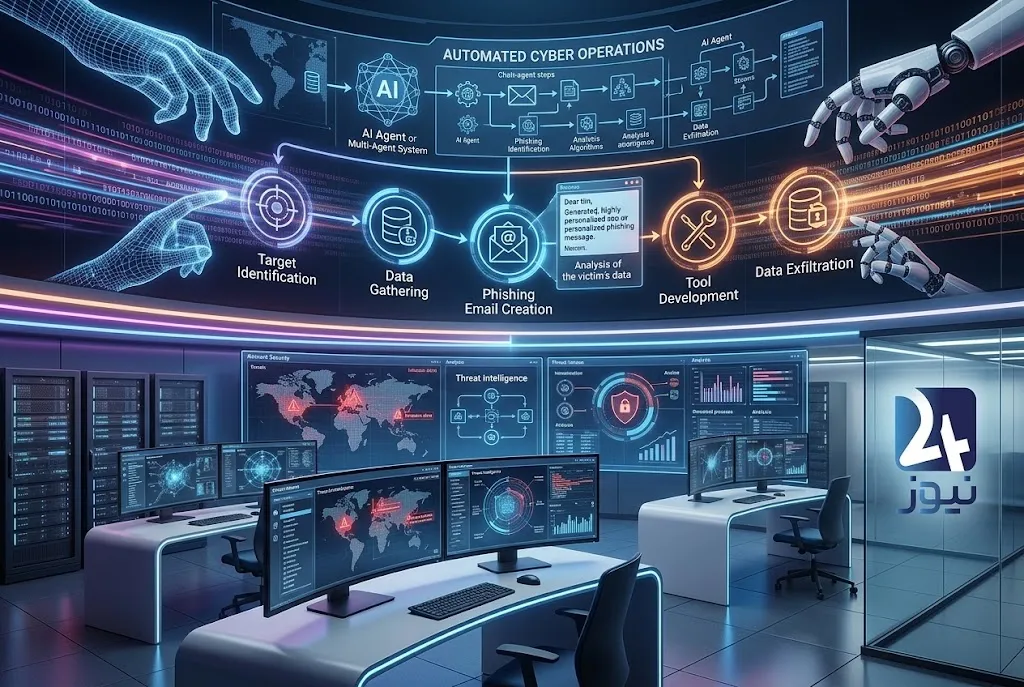
گزارش Anthropic نشان میدهد هوش مصنوعی چگونه از یک ابزار کمکی به بخشی از زنجیره حملات سایبری، فیشینگ، شناسایی و سرقت داده تبدیل شده است.

هوش مصنوعی چگونه حملات سایبری را خودکارتر کرده است؟
هوش مصنوعی دیگر فقط ابزاری برای پاسخ دادن به پرسشهای فنی یا تولید کد نیست. گزارش جدید تیم Threat Intelligence شرکت Anthropic نشان میدهد مدلهای هوش مصنوعی در برخی عملیات سایبری مخرب، وارد بخشهای مختلف زنجیره حمله شدهاند؛ از شناسایی و تحقیق درباره اهداف گرفته تا فیشینگ، توسعه ابزار و پردازش دادههای سرقتشده.
Anthropic میگوید فعالیتهای بررسیشده در این گزارش مربوط به بازه دسامبر ۲۰۲۵ تا اوت ۲۰۲۶ است. بنابراین این گزارش را نباید بهعنوان یک «خبر فوری امروز» تلقی کرد؛ اهمیت آن در نشان دادن روندی است که میتواند مسیر حملات سایبری در آینده نزدیک را تغییر دهد.
موضوع اصلی دیگر فقط این نیست که هکرها از AI کمک میگیرند؛ مسئله مهمتر این است که بخشی از فرایند اجرای حمله نیز در حال خودکارتر شدن است.
از «دستیار هکر» تا «عامل سایبری»
در مدل سنتی، مهاجم برای اجرای یک عملیات سایبری باید مراحل مختلف را خودش انجام دهد.
برای مثال:
شناسایی هدف → جمعآوری اطلاعات → آمادهسازی ابزار → فیشینگ → دسترسی → سرقت داده → تحلیل نتایج
هوش مصنوعی میتواند در هرکدام از این مراحل به مهاجم کمک کند.
اما مدل جدیدتر، استفاده از AI Agent یا عاملهای هوش مصنوعی است؛ سیستمهایی که میتوانند مجموعهای از وظایف را پشت سر هم اجرا کنند و نتیجه هر مرحله را برای مرحله بعدی مورد استفاده قرار دهند.
در گزارش Anthropic، نمونههایی از استفاده از گردشکارهای چندعاملی یا Multi-Agent نیز بررسی شده است.
در چنین شرایطی، AI صرفاً پاسخدهنده نیست؛ بلکه میتواند بخشی از یک فرایند عملیاتی بزرگتر باشد.
AI دقیقاً کدام بخشهای حمله سایبری را سریعتر میکند؟
شناسایی و جمعآوری اطلاعات
یکی از نخستین مراحل هر عملیات سایبری، شناخت هدف است.
مهاجم باید اطلاعاتی درباره سازمان، افراد، زیرساختها، دامنهها و سرویسهای مورد استفاده جمعآوری کند.
AI میتواند در مرتبسازی، خلاصهسازی و تحلیل حجم زیادی از اطلاعات به مهاجم کمک کند.
توسعه و تحلیل ابزارهای سایبری
مدلهای هوش مصنوعی میتوانند در تحلیل کد، توضیح ساختار نرمافزار، پیدا کردن خطاها و توسعه برخی ابزارهای فنی مورد استفاده قرار گیرند.
در برخی عملیات بررسیشده توسط Anthropic، AI در بخشهایی از فرایند توسعه ابزارهای مورد استفاده مهاجمان نیز به کار گرفته شده است.
این موضوع میتواند زمان لازم برای انجام برخی کارهای فنی را کاهش دهد.
فیشینگ شخصیسازیشده
فیشینگ یکی از حوزههایی است که AI میتواند اثر قابل توجهی روی آن داشته باشد.
یک مهاجم میتواند از AI برای تولید متنهای طبیعیتر، بررسی اطلاعات قربانی و آمادهسازی پیامهایی متناسب با هدف استفاده کند.
تفاوت مهم اینجاست:
فیشینگ سنتی:
یک پیام مشابه برای تعداد زیادی از افراد.
فیشینگ تقویتشده با AI:
پیامهایی که میتوانند با اطلاعات بیشتری درباره هر هدف تنظیم شوند.
در گزارش Anthropic، استفاده از AI در بخشهایی از فرایند تحقیق درباره اهداف و اجرای عملیات فیشینگ نیز بررسی شده است.
آیا AI میتواند تمام عملیات را خودش انجام دهد؟
نه؛ این برداشت از گزارش Anthropic دقیق نیست.
میزان خودکارسازی در عملیات مختلف متفاوت بوده است.
در برخی موارد، AI تنها یک ابزار کمکی بوده و در برخی دیگر، تعداد بیشتری از وظایف به شکل خودکار یا نیمهخودکار انجام شدهاند.
انسان نیز همچنان در بخشهایی مانند انتخاب هدف، تعیین اهداف عملیاتی و بررسی نتایج نقش داشته است.
بنابراین عبارت دقیقتر این است:
عملیات سایبری هدایتشده توسط انسان و تقویتشده با AI
نه اینکه «هوش مصنوعی بهتنهایی هک میکند».
چرا خودکارسازی حملات اهمیت دارد؟
اهمیت اصلی AI در امنیت سایبری فقط افزایش توانایی فنی نیست.
مسئله مهمتر، ترکیب سه عامل است:
سرعت + مقیاس + کاهش نیاز به نیروی انسانی
فرض کنید یک عملیات سایبری به چندین کارشناس برای تحقیق، تحلیل، توسعه ابزار و پردازش داده نیاز داشته باشد.
اگر بخشی از این وظایف توسط AI انجام شود، یک تیم کوچکتر میتواند حجم بیشتری از کار را انجام دهد.
این موضوع میتواند فاصله میان مهاجمان بسیار حرفهای و بازیگران کوچکتر را نیز کاهش دهد.
AI چگونه میتواند فیشینگ را خطرناکتر کند؟
برای کاربر عادی، شاید فیشینگ یکی از ملموسترین پیامدهای این روند باشد.
AI میتواند به مهاجم در تولید سریعتر پیامهای متقاعدکننده کمک کند.
برای مثال، مهاجم ممکن است اطلاعات عمومی یک فرد را جمعآوری کرده و از آن برای ساخت یک پیام ظاهراً شخصی استفاده کند.
پیام میتواند خود را به شکل:
- پیام بانکی
- پیام پشتیبانی
- درخواست کاری
- پیام مربوط به حساب کاربری
- اطلاعیه پرداخت
- پیام شبکه اجتماعی
نشان دهد.
بنابراین تشخیص فیشینگ صرفاً بر اساس غلطهای املایی یا متنهای غیرطبیعی، دیگر روش کافی برای مقابله با همه نمونهها نیست.
آیا AI فقط به مهاجمان کمک میکند؟
خیر.
همان فناوری میتواند در سمت دفاع نیز مورد استفاده قرار گیرد.
برای نمونه:
- تحلیل لاگها
- شناسایی رفتارهای غیرعادی
- Threat Intelligence
- بررسی ایمیلهای مشکوک
- کشف آسیبپذیریها
- اولویتبندی هشدارهای امنیتی
- تحلیل Incident
- بررسی حجم زیادی از دادههای امنیتی
بنابراین آینده امنیت سایبری صرفاً رقابت میان «انسان مهاجم» و «سیستم دفاعی» نخواهد بود.
بخشی از این رقابت میتواند میان AI مهاجم و AI مدافع شکل بگیرد.
یک مثال ساده؛ تفاوت حمله سنتی و حمله تقویتشده با AI
روش سنتی
مهاجم باید:
هدف را پیدا کند → اطلاعات جمع کند → پیام فیشینگ بسازد → ارسال کند → نتیجه را بررسی کند
بخش عمده این مراحل بهصورت دستی انجام میشود.
روش تقویتشده با AI
AI میتواند در:
جمعآوری اطلاعات → تحلیل داده → تولید محتوا → پردازش پاسخها → گزارش نتیجه
به مهاجم کمک کند.
اگر چند Agent نیز در کنار یکدیگر قرار بگیرند، برخی از این وظایف میتوانند بهصورت موازی انجام شوند.
آیا این روند برای کاربران ایرانی هم اهمیت دارد؟
بله؛ حتی اگر یک کاربر هیچوقت با یک حمله پیچیده سازمانی مواجه نشود، نتیجه این روند میتواند در شکل سادهتری دیده شود.
کلاهبرداریهای آنلاین، فیشینگ، سرقت حساب، جعل پیامهای پشتیبانی و سوءاستفاده از اطلاعات شخصی میتوانند با ابزارهای AI سریعتر و شخصیسازیشدهتر شوند.
به همین دلیل، کاربر نباید صرفاً به ظاهر حرفهای یک پیام اعتماد کند.
پیام رسمی به نظر میرسد؟ لینک را بررسی کنید.
فرستنده را میشناسید؟ باز هم درخواست را از مسیر دیگری تأیید کنید.
پیام فوری و اضطراری است؟ قبل از کلیک، مکث کنید.
برای مقابله با فیشینگ چه کنیم؟
چند اصل ساده همچنان اهمیت زیادی دارند:
لینک را قبل از کلیک بررسی کنید
نام دامنه را با دقت بخوانید و به شباهت ظاهری یک سایت با نسخه اصلی اعتماد نکنید.
احراز هویت دو مرحلهای را فعال کنید
استفاده از 2FA / احراز هویت دو مرحلهای میتواند در صورت افشای رمز عبور، یک لایه حفاظتی دیگر ایجاد کند.
درخواستهای حساس را دوباره بررسی کنید
اگر پیام از شما رمز عبور، کد تأیید، اطلاعات بانکی یا انتقال پول میخواهد، درخواست را از یک کانال مستقل بررسی کنید.
به ظاهر حرفهای پیام اعتماد نکنید
متن بدون غلط املایی، لوگوی واقعی و طراحی حرفهای دیگر بهتنهایی نشانه معتبر بودن پیام نیست.
اتاق تحلیل ۲۴ نیوز | دیدگاه تحلیلی بهراد یوسفی
آنچه در این گزارش اهمیت دارد، صرفاً این نیست که «هکرها از هوش مصنوعی استفاده میکنند». این موضوع دیگر تازگی ندارد.
تغییر مهمتر، حرکت AI از یک ابزار کمکی به سمت ایفای نقش در بخشهایی از فرایند عملیاتی حمله است.
در گذشته ممکن بود مهاجم از یک مدل هوش مصنوعی برای نوشتن کد، تحلیل یک خطا یا تولید متن فیشینگ استفاده کند. اکنون با ظهور Agentها و Workflowهای چندمرحلهای، امکان اتصال این وظایف به یکدیگر بیشتر شده است.
این تغییر برای تیمهای دفاع سایبری یک پیام مشخص دارد:
سرعت دفاع باید با سرعت حمله هماهنگ شود.
در عین حال، نباید هر عملیات مرتبط با AI را «هک کاملاً خودکار» نامید. شواهد گزارش Anthropic نشان میدهد سطح استقلال AI در عملیات مختلف متفاوت بوده و انسان همچنان در بخشهایی از تصمیمگیری حضور داشته است.
بنابراین مسئله اصلی آینده امنیت سایبری احتمالاً حذف انسان نیست؛ بلکه رقابت میان عملیاتهای انسانیِ تقویتشده با AI و سامانههای دفاعی مجهز به AI است.
برای کاربران عادی نیز پیام سادهتر است: هرچه تولید پیامهای جعلی و شخصیسازیشده آسانتر شود، تشخیص فیشینگ باید کمتر بر ظاهر پیام و بیشتر بر اعتبارسنجی مستقل، بررسی دامنه و رفتار محتاطانه متکی باشد.
سوالات متداول
آیا هوش مصنوعی میتواند حمله سایبری انجام دهد؟
هوش مصنوعی میتواند در بخشهایی از یک عملیات سایبری مانند شناسایی، تحلیل، توسعه ابزار، فیشینگ و پردازش داده به مهاجمان کمک کند. میزان خودکارسازی در عملیات مختلف متفاوت است.
آیا AI جای هکرها را میگیرد؟
گزارش Anthropic چنین نتیجهای ارائه نمیکند. در بسیاری از سناریوها انسان همچنان هدفگذاری و تصمیمهای مهم را انجام میدهد.
آیا فیشینگ با هوش مصنوعی خطرناکتر شده است؟
AI میتواند تولید و شخصیسازی پیامهای فیشینگ را سریعتر کند و به مهاجمان در تحقیق درباره اهداف کمک کند.
AI Agent چیست؟
AI Agent سیستمی است که میتواند مجموعهای از وظایف را با سطحی از استقلال انجام دهد و نتایج یک مرحله را برای مراحل بعدی مورد استفاده قرار دهد.
آیا کاربران عادی باید نگران حملات AI باشند؟
مهمترین تهدید برای کاربران عادی میتواند افزایش کیفیت، سرعت و مقیاس کلاهبرداریها و فیشینگ باشد. بررسی لینکها، استفاده از 2FA و تأیید درخواستهای حساس از مسیر مستقل همچنان اهمیت دارد.
آیا هوش مصنوعی فقط برای مهاجمان استفاده میشود؟
خیر. AI میتواند برای تحلیل لاگها، کشف تهدید، Threat Intelligence، شناسایی رفتار غیرعادی و پاسخ سریعتر به رخدادهای امنیتی نیز استفاده شود.
منابع:
https://www.anthropic.com/threat-intelligence-report-september-2026
https://www.anthropic.com/threat-intelligence
https://www.anthropic.com/research/attack-navigator
https://www.anthropic.com/research/alignment-assessment-cybersecurity-incidents


