سومین نفتکش با اختلال مشکوک سایبری روبهرو شد؛ Vivit Africa LNG در مسیر تحقیقات مرتبط با ایران
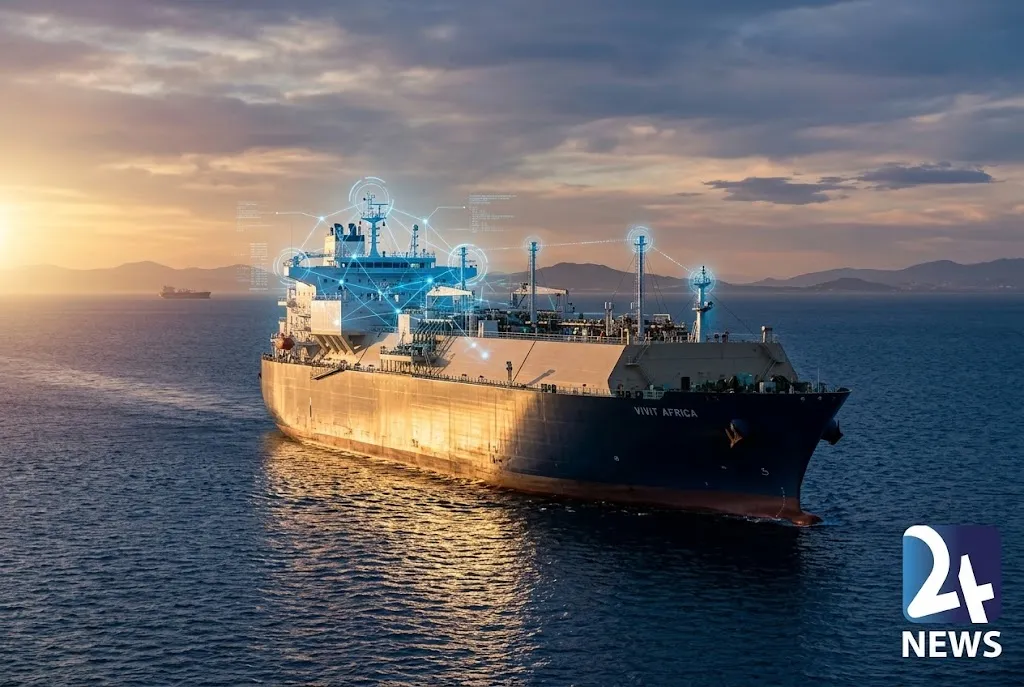
نفتکش Vivit Africa LNG پس از اختلال در سامانههای داخلی تغییر مسیر داد. بررسیها احتمال حمله سایبری و ارتباط برخی حوادث دریایی با ایران را مطرح کرده، اما انتساب این حادثه تأیید نشده است.

در این گزارش میخوانید
- چه اتفاقی برای Vivit Africa LNG افتاد؟
- کدام سامانههای کشتی دچار اختلال شدند؟
- آیا این حادثه واقعاً یک حمله سایبری بوده است؟
- ارتباط احتمالی این پرونده با ایران چیست؟
- چرا دسترسی به سامانههای OT اهمیت دارد؟
- این حادثه چه تفاوتی با موارد قبلی دارد؟
اختلال در Vivit Africa LNG؛ از تغییر مسیر تا بررسی احتمال حمله سایبری
نفتکش Vivit Africa LNG پس از بروز اختلال در برخی سامانههای داخلی خود، نتوانست طبق برنامه محموله LNG را در مقصد تعیینشده در ایتالیا تخلیه کند و در ادامه مسیر خود را به سمت اسپانیا تغییر داد.
این کشتی با پرچم لیبریا، محموله گاز طبیعی مایعشده خود را از پایانه Cameron LNG در لوئیزیانا دریافت کرده بود و مقصد آن پایانه Adriatic LNG در نزدیکی روویگو ایتالیا اعلام شده بود.
بر اساس گزارشهای منتشرشده در ۲۱ سپتامبر ۲۰۲۶، خدمه احتمال دادهاند که اختلال ایجادشده منشأ سایبری داشته باشد.
با این حال، یک نکته در این پرونده اهمیت زیادی دارد: اختلال سامانهها گزارش شده، اما حمله سایبری هنوز بهصورت مستقل تأیید نشده است.
چه چیزی در سامانههای کشتی دچار اختلال شد؟
اطلاعات منتشرشده درباره جزئیات فنی حادثه یکسان نیست و بخشی از ادعاهای فنی از سوی خدمه مطرح شده است.
بر اساس گزارشهای جدید، خدمه مدعی شدهاند که مهاجمان برای مدتی به سامانههایی مرتبط با فشار بخار، شیرهای ایمنی و کنترل فشار مخازن دسترسی پیدا کردهاند.
همچنین ادعا شده که فرآیند مدیریت Boil-off Gas یا گاز تبخیرشده نیز تحت تأثیر قرار گرفته است.
اگر این جزئیات در تحقیقات بعدی تأیید شوند، حادثه دیگر صرفاً یک اختلال در سامانههای فناوری اطلاعات یک کشتی نخواهد بود؛ بلکه با یک سناریوی بالقوه IT/OT Cybersecurity روبهرو خواهیم بود.
البته در وضعیت فعلی، این جزئیات باید همچنان بهعنوان ادعای مطرحشده درباره حادثه در نظر گرفته شوند و نه یک واقعیت فنی اثباتشده.
آیا Vivit Africa واقعاً هک شده است؟
پاسخ قطعی هنوز مشخص نیست.
گزارشهای منتشرشده از اختلال در سامانههای مورد استفاده برای پایش برخی پارامترهای محموله حکایت دارند و برای رفع مشکل نیز به مداخله تکنسینهای شرکت نیاز بوده است.
اما وجود یک اختلال فنی بهتنهایی به معنای حمله سایبری نیست.
برای اثبات سناریوی حمله سایبری باید شواهدی مانند لاگهای دسترسی غیرمجاز، مسیر نفوذ، بدافزار، ارتباطات مشکوک، تغییرات غیرمجاز در تنظیمات یا سایر شاخصهای فنی در دسترس باشد.
بنابراین در شرایط فعلی باید میان این دو گزاره تفاوت گذاشت:
| موضوع | وضعیت فعلی |
|---|---|
| اختلال در برخی سامانههای کشتی | گزارش شده |
| نیاز به مداخله فنی | گزارش شده |
| تغییر مسیر کشتی | گزارش شده |
| حمله سایبری | هنوز تأیید مستقل نشده |
| دسترسی مهاجم به سامانههای ایمنی | ادعای خدمه |
| ارتباط مستقیم با گروه ایرانی | تأیید نشده |
چرا بحث OT در این حادثه مهم است؟
اهمیت اصلی Vivit Africa برای جامعه امنیت سایبری، در صورت تأیید سناریوی حمله، به Operational Technology یا OT بازمیگردد.
در زیرساختهای مدرن دریایی، سامانههای دیجیتال فقط برای ارتباطات، ایمیل یا امور اداری استفاده نمیشوند. بخشی از تجهیزات دیجیتال با فرآیندهای عملیاتی و فیزیکی کشتی ارتباط دارند.
در یک نفتکش LNG، پایش شرایط محموله و کنترل فرآیندهای مرتبط با فشار و گاز تبخیرشده اهمیت عملیاتی دارد.
به همین دلیل، اگر مهاجم بتواند از شبکههای IT به محیطهای OT برسد، یک حادثه سایبری بالقوه میتواند از محرمانگی و سرقت اطلاعات فراتر رفته و به فرآیندهای فیزیکی منتهی شود.
این همان نقطهای است که مفهوم Cyber-Physical Security اهمیت پیدا میکند.
ارتباط Vivit Africa با ایران چقدر جدی است؟
در این مرحله باید میان بررسی ارتباط احتمالی مجموعهای از حوادث با ایران و انتساب حادثه Vivit Africa به ایران تفاوت گذاشت.
گزارشهای منتشرشده در روزهای اخیر از بررسی حملات سایبری مشکوک علیه نفتکشها و کشتیهای تجاری توسط مقامهای آمریکایی خبر دادهاند. در برخی گزارشها نیز احتمال ارتباط بخشی از این فعالیتها با ایران مطرح شده است.
اما این موضوع به معنای آن نیست که Vivit Africa به یک گروه ایرانی منتسب شده است.
تا زمان انتشار این گزارش، انتساب مستقیم حمله احتمالی به Vivit Africa به یک گروه، نهاد یا عامل ایرانی تأیید نشده است.
سومین حادثه در یک بازه کوتاه
اهمیت پرونده Vivit Africa زمانی بیشتر میشود که آن را در کنار دو حادثه دریایی دیگر قرار دهیم.
در ماه اوت، نفتکش VL Prosperity و کشتی Kohaku نیز در ارتباط با حوادث سایبری مشکوک تحت بررسی قرار گرفتند.
در آن موارد، مقامهای آمریکایی اعلام کرده بودند که شواهدی از اختلال عملیاتی گسترده، بیثباتی کشتی، تهدید مستقیم برای خدمه یا پیامد زیستمحیطی گزارش نشده است.
اما در پرونده Vivit Africa، اختلال گزارششده ظاهراً پیامد عملیاتی بیشتری داشته و در نهایت کشتی مقصد برنامهریزیشده خود در ایتالیا را ترک کرده و مسیر دیگری را در پیش گرفته است.
همین تفاوت باعث شده این حادثه توجه بیشتری را در بحث امنیت سایبری صنعت کشتیرانی به خود جلب کند.
یک سؤال مهم برای امنیت زیرساختهای دریایی
اگر تحقیقات آینده نشان دهد که یک مهاجم واقعاً توانسته از طریق دسترسی سایبری، سامانههای مرتبط با فرآیندهای عملیاتی یک نفتکش را تحت تأثیر قرار دهد، مسئلهای فراتر از امنیت شبکه مطرح خواهد شد.
پرسش اصلی این خواهد بود:
مهاجم تا چه سطحی میتواند از شبکه دیجیتال یک کشتی به فرآیندهای فیزیکی آن دسترسی پیدا کند؟
این موضوع برای کشتیهای تجاری، پایانههای LNG، بنادر و سایر زیرساختهای دریایی اهمیت دارد؛ زیرا افزایش اتصال سامانههای صنعتی به شبکههای ارتباطی، سطح حمله را نیز گستردهتر میکند.
در چنین محیطهایی، جداسازی مناسب شبکههای IT و OT، کنترل دسترسی، ثبت و پایش رخدادها، احراز هویت قوی و برنامه واکنش به حادثه، بخشی از زنجیره دفاع سایبری محسوب میشوند.
جمعبندی ۲۴ نیوز
حادثه Vivit Africa LNG در حال حاضر باید بهعنوان یک اختلال مشکوک با احتمال منشأ سایبری توصیف شود، نه یک حمله سایبری قطعی.
گزارشهای ۲۱ سپتامبر جزئیات فنی بیشتری درباره ادعای دسترسی به سامانههای مرتبط با فشار، شیرهای ایمنی و مدیریت گاز تبخیرشده مطرح کردهاند؛ جزئیاتی که در صورت تأیید میتوانند اهمیت این پرونده را از یک اختلال معمولی فراتر ببرند.
از سوی دیگر، گزارشهای مربوط به بررسی فعالیتهای سایبری احتمالی مرتبط با ایران باعث شده این حادثه در چارچوب بزرگتری بررسی شود؛ اما تا این لحظه شواهد عمومی کافی برای انتساب مستقیم Vivit Africa به یک عامل ایرانی وجود ندارد.
بنابراین مهمترین نکته در این پرونده، فعلاً نه «ایرانی بودن مهاجم»، بلکه احتمال تبدیل یک اختلال سایبری به مسئلهای در سطح OT و فرآیندهای فیزیکی یک زیرساخت دریایی است.
اتاق تحلیل ۲۴ نیوز | دیدگاه تحلیلی بهراد یوسفی
پرونده Vivit Africa یک نمونه قابل توجه از تغییری است که در سالهای اخیر در مفهوم امنیت سایبری زیرساختها رخ داده است. مرز میان «هک شبکه» و «اختلال در یک فرآیند فیزیکی» در زیرساختهای متصل روزبهروز باریکتر میشود.
با این حال، در این پرونده هنوز فاصله قابل توجهی میان گزارش اختلال، ادعای حمله سایبری و اثبات مسیر نفوذ مهاجم وجود دارد. همین تفاوت باید در پوشش رسانهای حفظ شود.
برای ۲۴ نیوز، اهمیت Vivit Africa در این مرحله بیشتر از آنکه به اثبات یک انتساب ژئوپلیتیکی وابسته باشد، به این پرسش فنی مربوط است که آیا یک مهاجم سایبری توانسته به لایههای عملیاتی و فیزیکی یک نفتکش LNG نزدیک شود یا خیر.
پاسخ به این پرسش در صورت انتشار شواهد فنی بیشتر، میتواند تصویر دقیقتری از سطح تهدید علیه زیرساختهای دریایی ارائه کند.
منابع
- Maritime Telegraph — LNG carrier diverts from Italy after suspected cyberattack
- Maritime InfoSec — The LNG carrier Vivit Africa is still looking for solutions, a month after loading
- Lloyd’s List — US probes suspected Iran-linked cyber attacks on tankers bound for Texas
- Insurance Journal — US Tracking Cyber Threats Against Nearly 20 Ships Worldwide
- PortNews — US probes tanker cyberattacks as threat watch widens to nearly 20 ships


