هشدار به جویندگان کار؛ هکرها با آگهی شغلی جعلی ۳۰ هزار دستگاه را آلوده کردند
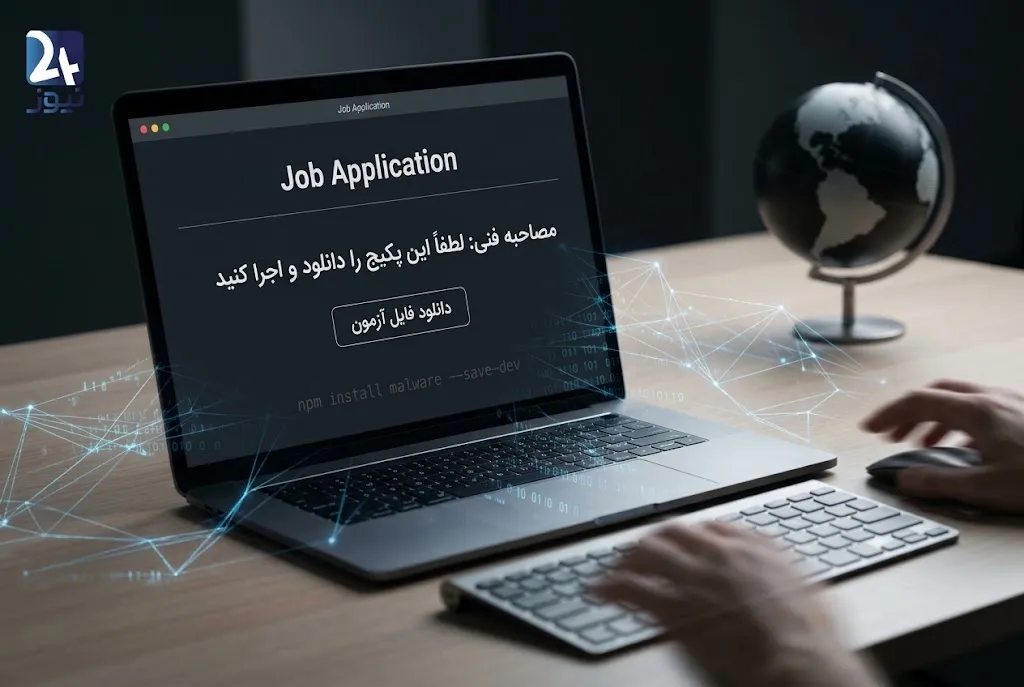
هکرهای WaterPlum با آگهیهای شغلی جعلی و مصاحبههای فنی، بیش از ۳۰ هزار دستگاه در ۱۰۰ کشور را آلوده و اطلاعات بیش از ۷ هزار کیف پول رمزارزی را هدف گرفتند.

یک کارزار سایبری منتسب به کره شمالی با استفاده از مصاحبههای شغلی جعلی و پیشنهادهای استخدامی ساختگی، دستکم ۳۰ هزار دستگاه در بیش از ۱۰۰ کشور را آلوده کرده و اطلاعات یا داراییهای مرتبط با بیش از ۷ هزار کیف پول رمزارزی را هدف قرار داده است.
مقامهای امنیتی آمریکا، ژاپن، استرالیا و آلمان در هشدار مشترکی اعلام کردهاند این فعالیتها به گروهی با نام WaterPlum، که با نام Contagious Interview نیز شناخته میشود، نسبت داده شده است. بر اساس این گزارش، مهاجمان بین دسامبر ۲۰۲۵ تا ژوئیه ۲۰۲۶ از طریق جعل هویت کارفرما و شرکتهای فناوری، متخصصان حوزه IT، توسعهدهندگان، طراحان وب و فعالان حوزه رمزارز و Web3 را هدف گرفتهاند.
WaterPlum چگونه قربانیان را پیدا میکند؟
مهاجمان خود را بهعنوان کارفرمای بالقوه معرفی میکنند و معمولاً با پیشنهادهای شغلی جذاب سراغ متخصصان فناوری میروند.
ارتباط اولیه میتواند از طریق شبکههای اجتماعی، سایتهای کاریابی، پلتفرمهای پروژهای و بازارهای فریلنسری انجام شود.
در برخی موارد نیز مهاجمان خود را بهعنوان شرکتهای فعال در حوزههای هوش مصنوعی، رمزارز و NFT معرفی کردهاند یا از خدمات استخدامی استفاده کردهاند.
پس از برقراری ارتباط، قربانی وارد مرحلهای شبیه یک فرآیند استخدام واقعی میشود؛ مثلاً از او خواسته میشود در یک مصاحبه فنی شرکت کند یا یک پروژه برنامهنویسی را بررسی و اجرا کند.
تله اصلی در مصاحبه فنی است
در مرحله مصاحبه یا آزمون فنی، مهاجمان از قربانی میخواهند فایلهایی را برای انجام یک Coding Assignment یا برطرفکردن یک مشکل دانلود و اجرا کند.
این فایلها میتوانند در پلتفرمهای همکاری آنلاین، سرویسهای توسعه نرمافزار یا Repositoryهای کد میزبانی شوند.
طبق هشدار رسمی، مهاجمان از بستههای مخرب NPM استفاده کردهاند که بدافزارهایی مانند BeaverTail، InvisibleFerret، OtterCookie، OtterCandy و StoatWaffle را در خود جای دادهاند.
به این ترتیب، چیزی که برای قربانی شبیه یک تست استخدامی یا پروژه برنامهنویسی است، میتواند در واقع نقطه شروع آلودگی سیستم باشد.
بعد از نصب بدافزار چه اتفاقی میافتد؟
پس از اجرای Loader مخرب، مهاجمان تلاش میکنند یک Backdoor روی سیستم ایجاد کنند.
بر اساس هشدار مشترک، WaterPlum از Remote Access Trojan (RAT) برای حفظ دسترسی و ماندگاری روی سیستم استفاده میکند و سپس از ابزارهای سرقت اطلاعات برای خارجکردن دادههای حساس بهره میگیرد.
اطلاعات مورد هدف شامل موارد زیر است:
-
نام کاربری و رمزهای عبور ذخیرهشده در مرورگرها
-
اطلاعات کیف پولهای رمزارزی
-
Private Key و Seed Phrase
-
اطلاعات Clipboard
-
کلیدهای فشردهشده روی صفحهکلید
-
Screenshot
-
فایلها و دادههای موجود روی سیستم
-
تصاویر مدارک هویتی مانند گواهینامه و گذرنامه
-
اطلاعات موجود در پوشههای اشتراکی
این یعنی هدف فقط «دزدیدن رمزارز» نیست؛ مهاجم میتواند مجموعهای از اطلاعات شخصی و کاری قربانی را نیز جمعآوری کند.
۳۰ هزار دستگاه در بیش از ۱۰۰ کشور
پلیس ژاپن و FBI برآورد کردهاند که بین حدود دسامبر ۲۰۲۵ تا ژوئیه ۲۰۲۶، دستکم ۳۰ هزار رایانه در بیش از ۱۰۰ کشور تحت تأثیر فعالیت WaterPlum قرار گرفتهاند.
اهداف اصلی شامل طراحان وب، مهندسان و متخصصان حوزههای Cryptocurrency، Blockchain و Web3 بودهاند.
در همین بازه، اطلاعات یا داراییهای مرتبط با بیش از ۷ هزار کیف پول رمزارزی به سرقت رفته و مقامها انتقال دستکم ۱.۷ میلیارد ین ژاپن، معادل حدود ۱۰.۷۱ میلیون دلار دارایی رمزارزی به حسابهای تحت کنترل این فعالیتها را گزارش کردهاند.
خطر بزرگتر؛ شاید هدف فقط کامپیوتر شما نباشد
یکی از مهمترین بخشهای هشدار جدید، احتمال استفاده از سیستم آلوده برای حمله بعدی به یک سازمان است.
اگر یک توسعهدهنده یا متخصص IT با چنین روشهایی آلوده شود و بعداً در یک شرکت فناوری استخدام شود، مهاجم ممکن است از دسترسی باقیمانده روی دستگاه او برای حرکت به سمت منابع سازمانی استفاده کند.
مقامهای امنیتی هشدار دادهاند که Credentialهای سرقتشده میتوانند برای دسترسی به اطلاعات شرکت، داراییهای رمزارزی، اسرار تجاری و سایر منابع سازمانی مورد استفاده قرار گیرند.
به همین دلیل، این کمپین از یک کلاهبرداری استخدامی ساده فراتر میرود و میتواند به یک مسیر ورود به شبکه سازمانی تبدیل شود.
ماجرای «Laptop Farm» چیست؟
هشدار جدید فقط درباره آلودگی سیستم جویندگان کار نیست.
مقامهای ژاپنی برای نخستینبار یک Laptop Farm را شناسایی و منهدم کردهاند؛ محلی که رایانههای مرتبط با فعالیتهای استخدامی در آن قرار میگیرند و از راه دور توسط افراد خارج از کشور کنترل میشوند.
در این مدل، افراد واسطه رایانهها، حسابها و زیرساخت لازم را فراهم میکنند و کارکنان IT کره شمالی از راه دور با استفاده از آنها پروژههای کاری دریافت و اجرا میکنند.
طبق گزارش مقامهای ژاپنی، شواهدی از انتقال چندصد میلیون ین ژاپن به خارج از این کشور، از جمله در قالب داراییهای رمزارزی، به دست آمده است.
حتی مصاحبه تصویری هم میتواند جعلی باشد
در برخی فعالیتهای مشاهدهشده، اعضای WaterPlum از نرمافزارهای AI Face-Swapping در مصاحبههای آنلاین استفاده کردهاند.
در این روش، فرد مهاجم در ابتدای تماس ویدئویی ظاهر میشود و پس از چند دقیقه با مطرحکردن مشکلات اینترنتی، ویدئوی خود را خاموش و از قربانی نیز میخواهد همین کار را انجام دهد.
مقامهای امنیتی همچنین مواردی از استفاده از ابزارهای ترجمه ماشینی و سرویسهای AI رایگان را در این فعالیتها مشاهده کردهاند.
نشانههایی که کارفرماها باید جدی بگیرند
در هشدار رسمی، چند نشانه برای شناسایی افراد مشکوک بهعنوان بخشی از فعالیتهای استخدامی کره شمالی ذکر شده است.
از جمله:
-
رزومهای با تعداد بسیار زیادی مهارت و تخصص در حوزههای مختلف
-
ناهماهنگی میان سابقه تحصیلی و کاری ادعاشده
-
ناتوانی متقاضی در توضیح جزئیات مهارتهایی که در رزومه نوشته است
-
امتناع مکرر از ملاقات حضوری
-
درخواست دریافت حقوق با رمزارز
-
نگاهکردن مکرر به مانیتور دیگری در زمان مصاحبه
-
صداهای افراد دیگر در پسزمینه
-
قطع و وصل مکرر صدا یا تصویر
مقامهای امنیتی البته تأکید دارند که وجود یک نشانه بهتنهایی اثباتکننده ارتباط فرد با این فعالیتها نیست و شرکتها باید مجموعه رفتارها و اطلاعات هویتی و حرفهای متقاضی را بررسی کنند.
جویندگان کار چطور از خودشان محافظت کنند؟
مهمترین هشدار برای متخصصان فناوری این است که هیچ فایل یا پروژه ناشناسی را مستقیماً روی سیستم اصلی خود اجرا نکنند.
مقامهای امنیتی توصیه کردهاند کدهای ناشناس در صورت ضرورت فقط در یک Sandbox یا ماشین مجازی اجرا شوند.
همچنین کاربران باید نسبت به پروژههای ناشناس VS Code حساس باشند و آنها را در حالت Restricted Mode باز کنند. فایل .vscode/tasks.json نیز باید قبل از اجرا بررسی شود، زیرا میتواند حاوی دستورهایی برای دانلود یا اجرای فایلهای دیگر باشد.
اگر سیستم احتمالاً آلوده شده باشد، توصیه رسمی این است که دستگاه فوراً از اینترنت جدا شود. در مورد سیستمهایی که کیف پول رمزارزی روی آنها قرار داشته، حتی پس از پاکسازی نیز باید احتمال سرقت اطلاعات کیف پول را در نظر گرفت.
اتاق تحلیل ۲۴ نیوز | دیدگاه تحلیلی بهراد یوسفی
این کمپین یک تغییر مهم در روش مهندسی اجتماعی را نشان میدهد: مهاجم دیگر لزوماً لازم نیست با وعده جایزه یا پیام اضطراری قربانی را فریب دهد؛ گاهی یک پیشنهاد شغلی جذاب کافی است.
برای یک برنامهنویس، دریافت یک پروژه آزمایشی یا دعوت به مصاحبه فنی اتفاقی کاملاً عادی است. همین عادیبودن باعث میشود اجرای یک Repository یا نصب یک Package مخرب، در ظاهر رفتاری غیرعادی به نظر نرسد.
نکته مهمتر این است که آلودگی یک متخصص IT میتواند پیامد سازمانی داشته باشد. اگر همان لپتاپ بعداً برای کار سازمانی استفاده شود، Credentialها، Sessionها، فایلها و دسترسیهای ذخیرهشده روی آن میتوانند به یک مسیر ورود به محیط شرکت تبدیل شوند.
برای کاربران ایرانی نیز اصل ماجرا قابل تعمیم است: هر فایل یا پروژهای که در فرآیند استخدام دریافت میکنیم، صرفاً به دلیل اینکه از طرف «استخدامکننده» ارسال شده، قابل اعتماد نیست.
آزمون استخدامی، Repository کد، لینک GitHub یا حتی تماس تصویری باید از منظر امنیتی همانند هر ورودی ناشناس دیگری بررسی شود.
جمعبندی
WaterPlum با سوءاستفاده از فرآیند استخدام، متخصصان فناوری را هدف قرار داده است. مهاجمان با جعل هویت شرکتهای فعال در حوزه AI، رمزارز و فناوری، قربانی را وارد یک مصاحبه یا آزمون فنی میکنند و سپس او را به دانلود و اجرای کد مخرب هدایت میکنند.
بر اساس هشدار مشترک مقامهای امنیتی چهار کشور، این کارزار از دسامبر ۲۰۲۵ تا ژوئیه ۲۰۲۶ دستکم ۳۰ هزار دستگاه در بیش از ۱۰۰ کشور را تحت تأثیر قرار داده و اطلاعات یا دارایی مرتبط با بیش از ۷ هزار کیف پول رمزارزی را هدف گرفته است.
برای جویندگان کار، پیام این حمله ساده است: مصاحبه شغلی هم میتواند به یک سطح حمله تبدیل شود؛ هیچ پروژه، Package یا فایلی را روی سیستم اصلی فقط به خاطر اینکه در فرآیند استخدام دریافت کردهاید اجرا نکنید.


