فلشی که هفت سال منتظر ماند؛ قبل از باز کردن حافظههای قدیمی این چند نکته را بدانید
یک فلش USB ممکن است سالها در کشو بماند، اما فایل مخربی که روی آن ذخیره شده همچنان خطرناک باشد. ماجرای بازگشت Retadup نشان میدهد چرا نباید به حافظههای قدیمی و ناشناس بیدقت اعتماد کنیم.
فرض کنید در کشوی میزتان یک فلش قدیمی پیدا میکنید. روی آن چند عکس، سند کاری یا فایل دانشگاهی دارید که مدتها سراغشان نرفتهاید. فلش را به لپتاپ وصل میکنید، نام پوشهها را میبینید و یکی از آنها را باز میکنید. همهچیز عادی به نظر میرسد؛ اما آیا واقعاً میدانید این حافظه آخرین بار به چه رایانهای متصل شده و چه فایلهایی در آن قرار گرفته است؟
فلش USB از آن ابزارهایی است که معمولاً بدون حساسیت خاصی میان دستگاههای مختلف جابهجا میشود. همین رفتار روزمره میتواند آن را به مسیری برای انتقال بدافزار تبدیل کند. خطر هم لزوماً به فلشی که همین امروز آلوده شده محدود نیست؛ گاهی یک فایل مخرب قدیمی، مدتها پس از فراموش شدن حافظه همچنان باقی میماند.
ماجرای Retadup نمونه جالبی از همین اتفاق است: کرمی که پس از متوقف شدن فعالیت گستردهاش در سال ۲۰۱۹، بهواسطه نسخههای باقیمانده روی بعضی دستگاهها دوباره خبرساز شد.
اول از همه: چه چیزی یک فلش را به تهدید تبدیل میکند؟
مسئله صرفاً قدیمی بودن فلش نیست. یک حافظه USB ممکن است در طول عمر خود به رایانه محل کار، سیستم دانشگاه، لپتاپ شخصی یا دستگاه افراد دیگر متصل شده باشد. اگر یکی از این دستگاهها آلوده بوده باشد، احتمال انتقال فایل مخرب به حافظه قابلحمل وجود دارد.
در برخی حملات، بدافزار میتواند فایلهای مخرب یا میانبرهایی روی فلش ایجاد کند. کاربر بعدی ممکن است با تصور اینکه در حال باز کردن یک پوشه معمولی است، میانبری را اجرا کند که در پسزمینه فرمانهای مخرب را نیز اجرا میکند.
بنابراین، اتصال فلش بهتنهایی همیشه به معنای آلوده شدن رایانه نیست؛ رفتار کاربر پس از اتصال، نوع بدافزار و تنظیمات امنیتی دستگاه هم اهمیت دارند.
یک حافظه قدیمی ممکن است هنوز فایلهایی داشته باشد که منشأ و عملکردشان را نمیشناسیم.
پرونده Retadup؛ بدافزاری که ماجرا را تمامشده نمیدانست
برای درک بهتر خطر، باید به سال ۲۰۱۷ برگردیم؛ زمانی که کرم رایانهای Retadup از جمله تهدیدهایی بود که از طریق حافظههای USB انتشار پیدا میکرد.
روش کار آن پیچیده نبود، اما میتوانست کاربران را بهراحتی فریب دهد. Retadup فایلهای مخفی و میانبرهایی با پسوند LNK روی حافظه ایجاد میکرد. کاربری که فلش را به رایانه دیگری متصل میکرد، ممکن بود با دیدن میانبر پوشههای آشنای خود روی آن کلیک کند و ناخواسته کد مخرب را اجرا کند.
در سال ۲۰۱۹، مقامهای فرانسوی زیرساخت فرماندهی و کنترل این بدافزار را تحت کنترل گرفتند. با ارسال فرمان حذف، بیش از ۸۵۰ هزار دستگاه پاکسازی شدند و فعالیت گسترده این باتنت متوقف شد.
اما یک بخش از ماجرا باقی مانده بود: دستگاههایی که هنگام عملیات پاکسازی به اینترنت متصل نبودند، ممکن بود همچنان نسخهای از بدافزار را در خود نگه داشته باشند. بعضی از این نمونهها نیز روی حافظههای USB باقی مانده بودند.
در سال ۲۰۲۴، مهاجمان ناشناس دامنههای قدیمی سرورهای فرماندهی و کنترل Retadup را دوباره ثبت کردند و زیرساخت تازهای برای ارتباط با نمونههای باقیمانده به وجود آوردند. به این ترتیب، نسخههایی از بدافزار که سالها غیرفعال مانده بودند، دوباره امکان دریافت دستور پیدا کردند.
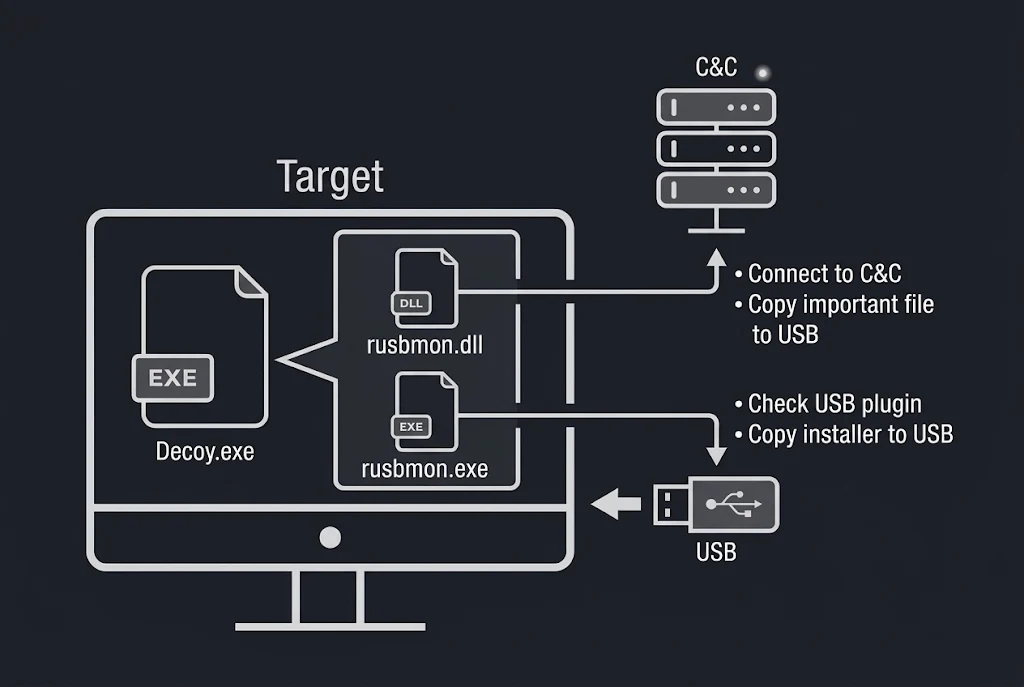
نسخههای باقیمانده Retadup پس از بازگشت زیرساخت فرماندهی و کنترل، دوباره امکان دریافت دستورهای مخرب را پیدا کردند.
خطر بعدی چیست؟ آشنایی با CoffeeLoader
بازگشت Retadup فقط به معنای فعال شدن دوباره یک کرم قدیمی نبود. در نمونههای بررسیشده، این بدافزار برای دریافت و اجرای CoffeeLoader به کار گرفته شد.
CoffeeLoader را میتوان یک بارگذار بدافزار دانست؛ ابزاری که زمینه دریافت و اجرای بدافزارهای دیگر را فراهم میکند. به همین دلیل، آلودگی اولیه ممکن است فقط شروع یک زنجیره حمله باشد.
یکی از ویژگیهای فنی CoffeeLoader استفاده از پردازنده گرافیکی برای رمزگشایی بخشهایی از کد خود است. این روش میتواند بررسی رفتار بدافزار را در برخی محیطهای مجازی و آزمایشگاهی دشوارتر کند. این بدافزار همچنین برای ماندگاری در سیستم تغییراتی در فرایند راهاندازی ویندوز ایجاد میکند و میتواند بدافزارهای دیگری مانند ابزارهای سرقت اطلاعات یا باجافزار را دریافت کند.
اهمیت این موضوع برای کاربر عادی روشن است: گاهی یک فایل مشکوک فقط یک فایل مشکوک نیست؛ ممکن است راه ورود تهدیدهای دیگری به رایانه باشد.
آزمون سریع: کدام رفتارهای فلش باید شما را حساس کند؟
پیش از باز کردن فایلهای یک حافظه قدیمی یا ناشناس، چند نشانه را بررسی کنید. وجود هرکدام از این موارد بهتنهایی آلودگی را ثابت نمیکند، اما دلیل خوبی برای توقف و بررسی بیشتر است.
۱. پوشههای شما ناگهان به میانبر تبدیل شدهاند؟
اگر بهجای پوشههای همیشگی، فایلهایی با ظاهر میانبر میبینید، آنها را اجرا نکنید. این رفتار یکی از روشهایی است که بدافزارهایی مانند Retadup برای فریب کاربران استفاده میکردند.
۲. فایل اجراییای میبینید که انتظارش را نداشتید؟
پسوندهایی مانند EXE، BAT، CMD، VBS و JS میتوانند برای اجرای برنامه یا اسکریپت استفاده شوند. اگر چنین فایلی در کنار عکسها و اسناد شخصی قرار دارد و نمیدانید از کجا آمده، آن را باز نکنید.
۳. برای دیدن یک عکس یا سند از شما خواسته میشود برنامهای اجرا کنید؟
یک تصویر یا سند معمولی نباید شما را مجبور به اجرای یک برنامه ناشناس کند. نام و آیکون فایل بهتنهایی قابل اعتماد نیست؛ پسوند واقعی آن را بررسی کنید.
۴. فایلهای آشنای شما ناپدید شدهاند یا نامشان تغییر کرده است؟
تغییر غیرمنتظره ساختار پوشهها، مخفی شدن فایلها یا جایگزینی آنها با موارد مشابه میتواند نشانهای از دستکاری حافظه باشد.
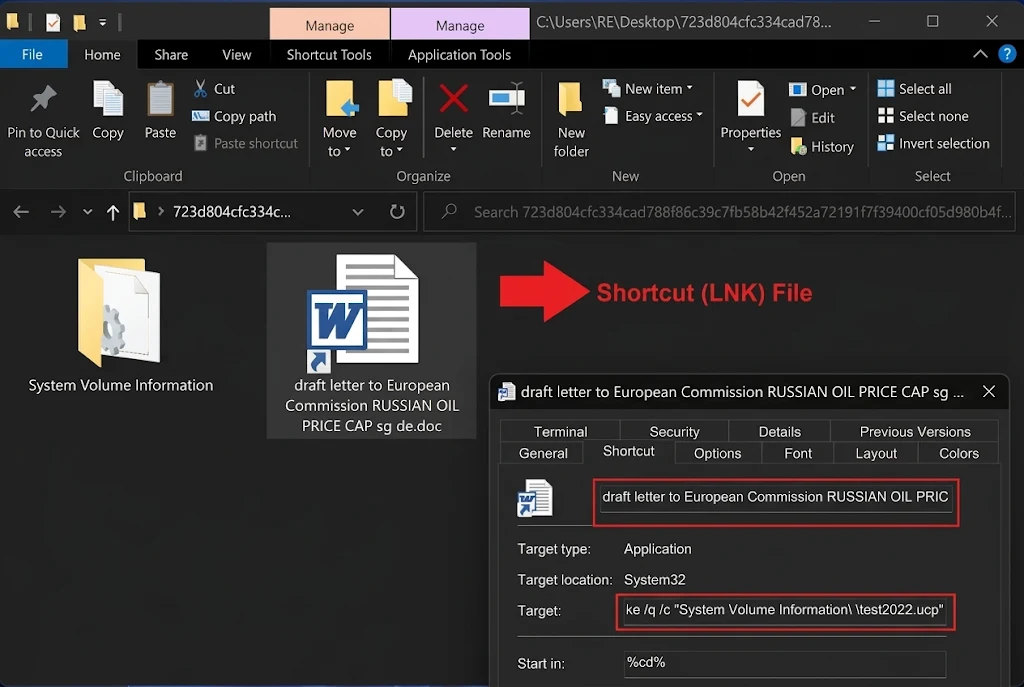
تبدیل پوشهها به میانبر یا مشاهده فایلهای اجرایی ناشناس، از نشانههایی است که باید پیش از باز کردن حافظه بررسی شود.
قبل از اینکه روی فایل کلیک کنید، این پنج کار را انجام دهید
اگر میخواهید از فلشهای قدیمی استفاده کنید، لازم نیست آنها را کنار بگذارید. کافی است ترتیب کارتان را تغییر دهید:
-
اول اسکن، بعد باز کردن: فلش را با ابزار امنیتی معتبر و بهروز بررسی کنید. تا پایان اسکن، هیچ فایل یا میانبری را اجرا نکنید.
-
اجرای خودکار را غیرفعال نگه دارید: قابلیت Autorun را طوری تنظیم کنید که محتوای رسانههای قابلحمل بدون اقدام آگاهانه شما اجرا نشود.
-
پسوند فایلها را نمایش دهید: در ویندوز، نمایش پسوندها کمک میکند فایل اجرایی را با عکس یا سند اشتباه نگیرید.
-
میانبر ناشناس را باز نکنید: بهخصوص اگر میانبر جای پوشه اصلی را گرفته یا مسیر و عملکرد آن مشخص نیست.
-
سیستمعامل و ابزار امنیتی را بهروز کنید: بهروزرسانیها به شناسایی و مقابله با تهدیدهای شناختهشده کمک میکنند.
پیش از باز کردن فایلهای یک حافظه قابلحمل، آن را با ابزار امنیتی بهروز اسکن کنید.
یک فلش پیدا کردید؟ کنجکاوی را کنار بگذارید
فلشی که در تاکسی، دانشگاه، محل کار یا فضای عمومی پیدا میکنید، لزوماً یک وسیله گمشده بیخطر نیست. ممکن است حاوی اطلاعات شخصی فرد دیگری باشد یا عمداً برای فریب و آلوده کردن دستگاهها رها شده باشد.
اگر حافظه متعلق به شما نیست، آن را به رایانه شخصی یا کاری متصل نکنید. در محیط سازمانی، موضوع را به واحد فناوری اطلاعات اطلاع دهید.
اگر فلش مشکوکی را به اشتباه متصل کردهاید، اما هنوز فایلی اجرا نکردهاید، از باز کردن محتوا خودداری کنید و آن را اسکن کنید. اگر فایل ناشناسی را اجرا کردهاید یا رفتار غیرعادی در سیستم مشاهده میکنید، ارتباط دستگاه را با شبکه قطع کنید و از متخصص فناوری اطلاعات کمک بگیرید.
در صورت احتمال آلودگی جدی، از وارد کردن رمزهای عبور و اطلاعات حساس در همان دستگاه خودداری کنید. تغییر گذرواژه حسابهای مهم را از یک دستگاه سالم و مطمئن انجام دهید.
پس فلش قدیمی را دور بیندازیم؟
نه. هیچ دلیلی وجود ندارد که صرفاً بهخاطر قدیمی بودن، تمام حافظههای USB را دور بیندازیم. آنچه اهمیت دارد، سابقه استفاده از حافظه، فایلهای موجود در آن و بررسی پیش از اجرای محتواست.
اگر اطلاعات مهمی روی فلش دارید، نسخه پشتیبان آنها را در محل دیگری نگه دارید. بهویژه اگر حافظه سالها استفاده نشده یا در دستگاههای مختلف جابهجا شده است، قبل از اعتماد به فایلهایش آن را بررسی کنید.
ماجرای Retadup یک یادآوری ساده اما مهم دارد: ممکن است تصور کنیم یک تهدید قدیمی تمام شده است، اما نسخهای از آن هنوز در جایی باقی مانده باشد. برای همین، قبل از باز کردن یک فلش فراموششده، بهتر است چند دقیقه بیشتر احتیاط کنیم.


