کلاهبرداری با فایل PDF چگونه انجام میشود؟ از سرقت رمز عبور تا انتشار بدافزار
کلاهبرداری با فایل PDF و ZIP چگونه انجام میشود؟ با روشهای فیشینگ، QR جعلی، فایلهای مخرب و راههای محافظت از اطلاعات شخصی آشنا شوید.
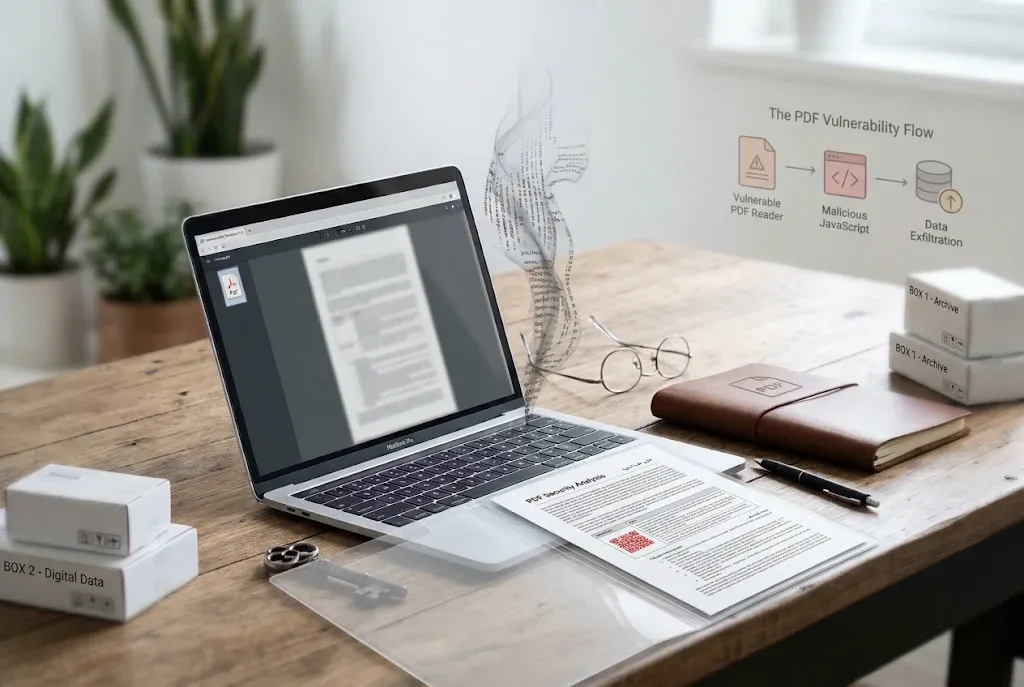
فایل PDF یکی از رایجترین قالبها برای ارسال فاکتور، قرارداد و اسناد اداری است؛ اما ظاهر ساده و رسمی آن همیشه به معنای امن بودن نیست. مجرمان سایبری از این فایلها برای انتشار لینکهای فیشینگ، سرقت اطلاعات ورود و در برخی موارد توزیع بدافزار استفاده میکنند. برای اجرای چنین حملهای، مهاجم لزوماً به ساخت یک فایل آلوده نیاز ندارد. گاهی قراردادن یک لینک یا کد QR جعلی در سند کافی است تا کاربر به صفحهای شبیه درگاه بانکی یا سامانهای معتبر هدایت شود و اطلاعات حساس خود را در اختیار مهاجم بگذارد. گزارش چشمانداز تهدیدهای ایمیلی مایکروسافت در سهماهه سوم ۲۰۲۶ نیز نشان میدهد PDF همچنان یکی از قالبهای پرکاربرد در حملات مبتنی بر پیوست است. شناخت این روشها کمک میکند پیش از کلیک روی لینک یا اجرای فایل ناشناس، نشانههای خطر را تشخیص دهید.
کلاهبرداری با فایل PDF چگونه انجام میشود؟
مهاجمان معمولاً فایلهایی با عنوانهایی مانند «فاکتور خرید»، «ابلاغیه قضایی»، «رسید پرداخت» یا «قرارداد همکاری» ارسال میکنند. پیام همراه فایل نیز ممکن است با ایجاد حس فوریت، کاربر را به باز کردن سند یا کلیک روی یک لینک ترغیب کند.
پس از باز شدن فایل، ممکن است از کاربر خواسته شود برای مشاهده جزئیات، تأیید حساب یا دریافت مدرک وارد یک صفحه اینترنتی شود. اگر این صفحه جعلی باشد، اطلاعاتی مانند نام کاربری، رمز عبور و مشخصات بانکی میتواند در اختیار مهاجم قرار بگیرد.
لینک فیشینگ؛ مسیر ساده سرقت اطلاعات
یکی از روشهای رایج، قراردادن لینک مخرب در متن یا تصویر PDF است. این لینک ممکن است با عبارتهایی مانند «مشاهده سند» یا «ورود به حساب کاربری» نمایش داده شود و کاربر را به وبسایتی شبیه نمونه اصلی هدایت کند.
برای مثال، ممکن است فایلی با عنوان صورتحساب بانکی دریافت کنید که برای مشاهده جزئیات، از شما درخواست ورود به حساب میکند. اگر نشانی صفحه متعلق به دامنه رسمی بانک نباشد، احتمال دارد با یک حمله فیشینگ روبهرو باشید.
کد QR جعلی؛ انتقال فیشینگ به گوشی
مهاجمان گاهی بهجای لینک مستقیم، یک QR Code داخل PDF قرار میدهند و از کاربر میخواهند برای مشاهده اطلاعات یا تأیید هویت آن را با گوشی اسکن کند. مقصد کد QR معمولاً پیش از اسکن مشخص نیست؛ بنابراین ممکن است کاربر بدون بررسی نشانی، وارد صفحهای جعلی شود.
طبق گزارش مایکروسافت، PDF در ماههای ژوئیه و اوت ۲۰۲۶ حدود ۷۸ درصد از روشهای تحویل حملات فیشینگ مبتنی بر QR را تشکیل میداد. این سهم در سپتامبر به ۶۱ درصد رسید؛ بااینحال، PDF همچنان قالب غالب در این دسته از حملات بود.
سوءاستفاده از آسیبپذیری نرمافزار PDF
برخی فایلهای PDF از قابلیتهایی مانند JavaScript پشتیبانی میکنند. مهاجمان ممکن است در شرایط خاص از این قابلیتها یا آسیبپذیریهای نرمافزارهای نمایش PDF برای اجرای رفتار مخرب سوءاستفاده کنند.
البته وجود JavaScript بهتنهایی نشانه آلوده بودن فایل نیست. خطر زمانی جدیتر میشود که سند مخرب با نرمافزاری قدیمی و آسیبپذیر باز شود.
خطر فیشینگ با فایل ZIP چیست؟
فایلهای ZIP نیز میتوانند برای انتقال محتوای مخرب استفاده شوند. مهاجم ممکن است یک فایل فشرده با عنوان فاکتور، رزومه یا قرارداد ارسال کند که پس از استخراج، حاوی فایل اجرایی یا میانبر مخرب باشد.
برای مثال، فایلی با نام Invoice.pdf.exe همچنان یک فایل اجرایی است، نه سند PDF. اگر ویندوز پسوند فایلهای شناختهشده را مخفی کرده باشد، تشخیص این تفاوت دشوارتر میشود.
بر اساس گزارش مایکروسافت، فایلهای ZIP و GZIP نیز در میان پیوستهای مخرب سهماهه سوم ۲۰۲۶ دیده شدهاند و در سپتامبر حدود ۴ درصد از انواع محتوای مخرب مبتنی بر پیوست را تشکیل دادهاند. بنابراین، فشرده بودن یک فایل به معنای امن بودن محتوای آن نیست.
ویروس تغییر پسوند فایل چیست؟
تغییر پسوند یکی از روشهایی است که میتواند تشخیص نوع واقعی فایل را دشوار کند. برای نمونه، مهاجم ممکن است نام یک فایل اجرایی را به شکلی تغییر دهد که شبیه سند PDF یا تصویر به نظر برسد؛ اما تغییر نام، ماهیت فایل را عوض نمیکند.
از طرف دیگر، برخی بدافزارها مانند باجافزارها پس از رمزگذاری فایلهای قربانی، پسوند آنها را تغییر میدهند. این اتفاق میتواند نشانهای از حمله باشد، اما هر تغییر پسوندی لزوماً به معنای آلودگی نیست.
برای بررسی بهتر فایلها، نمایش پسوند کامل آنها را در ویندوز فعال کنید و پیش از اجرای فایلهای استخراجشده از ZIP، نوع واقعی آنها را ببینید.
آمار مایکروسافت از نقش PDF در حملات سایبری
بر اساس گزارش مایکروسافت، فایلهای PDF حدود ۲۷ تا ۳۰ درصد از انواع محتوای مخرب مبتنی بر پیوست را در سهماهه سوم ۲۰۲۶ تشکیل دادهاند. همچنین حدود ۹۴ تا ۹۶ درصد حملات مبتنی بر محتوای مخرب پیوست در این بررسی، با هدف هدایت کاربر به وبسایت فیشینگ یا نمایش صفحه ورود جعلی انجام شدهاند.
این آمار نشان میدهد هدف مهاجمان همیشه نصب بدافزار روی دستگاه نیست؛ گاهی سرقت رمز عبور و دسترسی به حسابهای کاربری، نتیجه اصلی حمله است. به همین دلیل، حتی اگر پس از باز کردن یک PDF اتفاق غیرعادی روی دستگاه رخ ندهد، وارد کردن اطلاعات در صفحهای جعلی همچنان میتواند حساب شما را به خطر بیندازد.
چگونه فایل PDF و ZIP مشکوک را تشخیص دهیم؟
ظاهر فایل بهتنهایی برای تشخیص آلودگی کافی نیست؛ اما چند نشانه میتواند احتمال کلاهبرداری را افزایش دهد:
-
فرستنده ناشناس یا غیرمنتظره: فایلی را که منتظر دریافت آن نبودهاید، بدون بررسی منبع باز نکنید.
-
پیامهای اضطراری: هشدارهایی مانند مسدود شدن حساب یا پرداخت فوری ممکن است برای وادار کردن شما به تصمیم عجولانه طراحی شده باشند.
-
لینکهای مشکوک: پیش از ورود اطلاعات، دامنه مقصد را با نشانی رسمی سرویس مقایسه کنید.
-
درخواست اطلاعات حساس: رمز پویا، رمز کارت و کد تأیید ورود را در صفحات ناشناس وارد نکنید.
-
پسوندهای غیرعادی: فایلهایی مانند
Document.pdf.exeرا با دقت بررسی کنید. -
درخواست نصب نرمافزار: برای مشاهده یک سند، برنامه ناشناس نصب نکنید.
چگونه از کلاهبرداری با PDF و ZIP جلوگیری کنیم؟
فرستنده فایل را بررسی کنید: اگر منتظر دریافت سندی نیستید، هویت فرستنده را از راهی مستقل تأیید کنید.
پسوند واقعی فایل را ببینید: نمایش پسوندها را در ویندوز فعال کنید تا فایلهای اجرایی را با اسناد اشتباه نگیرید.
لینکها و QR Codeها را بررسی کنید: پیش از ورود اطلاعات حساس، مقصد لینک را ببینید و برای ورود به حسابهای مهم، نشانی رسمی وبسایت را خودتان وارد کنید.
فایلهای ZIP ناشناس را اجرا نکنید: پس از استخراج، نوع فایلها را بررسی کنید و فایل اجرایی یا میانبر ناشناس را باز نکنید.
نرمافزارها را بهروز نگه دارید: سیستمعامل، مرورگر و برنامه نمایش PDF را از منابع رسمی بهروزرسانی کنید.
از ابزار امنیتی معتبر استفاده کنید: فایلهای دریافتی را اسکن کنید و قابلیتهای حفاظتی دستگاه را فعال نگه دارید.
احراز هویت دومرحلهای را فعال کنید: فعالسازی 2FA یک لایه حفاظتی اضافه در برابر سرقت رمز عبور ایجاد میکند؛ هرچند مانع همه روشهای سرقت حساب نمیشود.
اگر فایل مشکوکی را باز کردیم چه کنیم؟
باز کردن یک فایل مشکوک لزوماً به معنای آلوده شدن دستگاه نیست. ابتدا مشخص کنید فقط سند را مشاهده کردهاید، روی لینک آن کلیک کردهاید یا اطلاعاتی را در یک صفحه وارد کردهاید.
اگر فقط فایل را باز کردهاید، نرمافزار نمایش PDF و سیستمعامل را بهروز کنید و دستگاه را با ابزار امنیتی معتبر اسکن کنید. اگر فایل اجرایی ناشناسی را اجرا کردهاید یا دستگاه رفتار غیرعادی دارد، اتصال آن را به شبکه قطع کنید و برای بررسی تخصصی اقدام کنید.
اگر رمز عبور خود را در صفحهای مشکوک وارد کردهاید، از دستگاهی امن آن را تغییر دهید، نشستهای فعال حساب را بررسی کنید و دسترسیهای ناشناس را لغو کنید. در صورت افشای اطلاعات بانکی یا کدهای تأیید، موضوع را سریعاً به بانک اطلاع دهید.


