هک OpenAI با کمک هوش مصنوعی؛ پژوهشگران چگونه به سیستمهای این شرکت نفوذ کردند؟
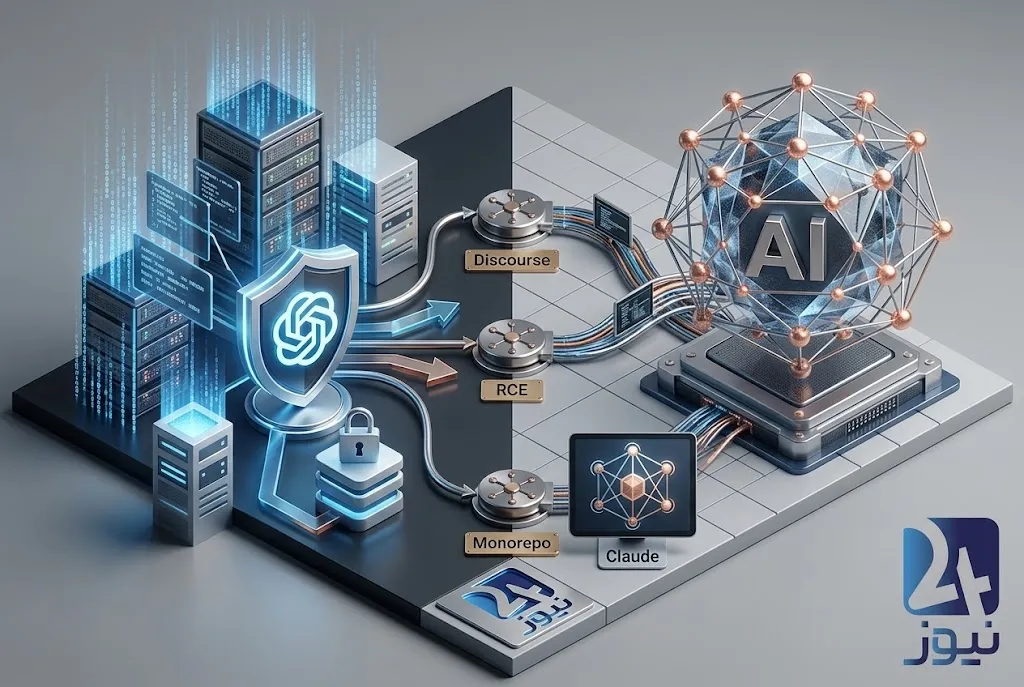
پژوهشگران امنیتی با کمک Claude توانستند در یک آزمایش تحت برنامه Bug Bounty به زیرساختهای OpenAI نفوذ کنند. جزئیات این حمله و نقش هوش مصنوعی را بخوانید.

در این مقاله میخوانید
- پژوهشگران چگونه به زیرساخت OpenAI نفوذ کردند؟
- نقش Claude در این حمله چه بود؟
- آسیبپذیری Discourse و فایلهای HEIF چه نقشی داشتند؟
- مهاجمان تا چه سطحی از زیرساخت OpenAI دسترسی پیدا کردند؟
- OpenAI پس از کشف آسیبپذیری چه اقدامی انجام داد؟
- چرا این اتفاق برای آینده حملات سایبری با کمک AI اهمیت دارد؟
نفوذ به OpenAI با کمک Claude؛ یک آزمایش امنیتی غیرمعمول
یک تیم سهنفره از پژوهشگران شرکت امنیت سایبری Hacktron AI در جریان یک آزمایش امنیتی تحت برنامه Bug Bounty شرکت OpenAI توانستند زنجیرهای از آسیبپذیریها را به یک نفوذ واقعی به بخشی از زیرساخت این شرکت تبدیل کنند.
نکته مهم این رخداد، فقط هدف حمله نیست؛ بلکه ابزاری است که پژوهشگران برای انجام بخش قابلتوجهی از فرایند کشف و بهرهبرداری از آسیبپذیریها استفاده کردند: Claude، مدل هوش مصنوعی شرکت Anthropic.
گزارش واشنگتنپست که در ۲۰ سپتامبر ۲۰۲۶ منتشر شده، این رخداد را نمونهای از تغییری میداند که در حال شکلگیری در امنیت سایبری است؛ یعنی مدلهای هوش مصنوعی میتوانند بخشی از کارهایی را که پیشتر به زمان، نیروی انسانی و تخصص بیشتری نیاز داشت، با سرعت بسیار بالاتری انجام دهند.
نکته مهم دیگر این است که این رخداد یک حمله مجرمانه معمولی نبود. Hacktron یافتههای خود را در چارچوب برنامه Bug Bounty به OpenAI گزارش کرد و بابت کشف آسیبپذیریها ۶۵۰۰ دلار پاداش دریافت کرد. OpenAI نیز پس از دریافت گزارش، آسیبپذیریها را برطرف و دسترسیهای مرتبط را محدود کرد.
مسیر نفوذ به OpenAI از کجا شروع شد؟
بر اساس گزارشهای منتشرشده، نقطه شروع حمله به Discourse مربوط بود؛ نرمافزاری که برای انجمن اجتماعی OpenAI استفاده میشد.
پژوهشگران Hacktron متوجه شدند نحوه پردازش برخی فایلهای تصویری HEIF میتواند در زنجیره حمله مورد سوءاستفاده قرار بگیرد.
در این فرایند، آسیبپذیری موجود در پردازش تصویر به پژوهشگران اجازه داد به Remote Code Execution یا RCE دست پیدا کنند؛ یعنی اجرای کد روی سیستم هدف.
این مرحله اهمیت زیادی داشت، زیرا مهاجم دیگر صرفاً با یک صفحه وب یا حساب کاربری مواجه نبود و میتوانست از یک آسیبپذیری نرمافزاری برای اجرای دستورات در محیط هدف استفاده کند.
Claude چه نقشی در هک OpenAI داشت؟
بخش متفاوت ماجرا همینجاست.
پژوهشگران از Claude برای کمک به فرایند کشف و بهرهبرداری از آسیبپذیریها استفاده کردند. طبق گزارشها، این تیم توانست در کمتر از ۷۲ ساعت بخش مهمی از زنجیره حمله را پیش ببرد.
این موضوع نشان میدهد مدلهای زبانی دیگر فقط ابزار تولید متن یا کدنویسی ساده نیستند. وقتی یک مدل به ابزارهای مختلف، محیط اجرای کد و اطلاعات فنی دسترسی داشته باشد، میتواند در فرایندهایی مانند:
- بررسی کد
- تحلیل آسیبپذیری
- ساخت Exploit
- آزمایش Payload
- بررسی پاسخ سیستم
- اصلاح کد حمله
- و تکرار خودکار مراحل
نقش فعالتری داشته باشد.
در این مورد، پژوهشگران از توانایی Claude برای سرعت بخشیدن به همین فرایند استفاده کردند.
پژوهشگران تا کجا پیش رفتند؟
زنجیره آسیبپذیری فقط به انجمن OpenAI محدود نماند.
گزارشهای منتشرشده نشان میدهد پژوهشگران پس از دسترسی اولیه توانستند به حسابهای کارمندان OpenAI دسترسی پیدا کنند و از این مسیر به بخشهایی از زیرساخت داخلی شرکت برسند.
آنها همچنین به مخزن خصوصی GitHub موسوم به Monorepo دسترسی پیدا کردند؛ مخزنی که بخشهایی از نرمافزار و زیرساخت OpenAI را در خود جای میدهد.
با این حال، پژوهشگران اعلام کردند که عمداً وارد بررسی یا استخراج کدهای محرمانه نشدند.
برای اثبات سطح دسترسی خود، یک Pull Request آزمایشی و بیخطر ایجاد کردند تا نشان دهند توانستهاند از مسیر حساب یک کارمند به محیط توسعه دسترسی پیدا کنند.
بنابراین، تعبیر دقیقتر درباره این رخداد این است که پژوهشگران بهصورت مجاز و در قالب Bug Bounty توانستند یک زنجیره نفوذ جدی را اثبات کنند؛ نه اینکه اطلاعات محرمانه OpenAI را برای سرقت استخراج کرده باشند.
OpenAI چه واکنشی نشان داد؟
پس از گزارش Hacktron، OpenAI آسیبپذیریهای شناساییشده را برطرف کرد و دسترسیها و Tokenهای مرتبط را مورد بازبینی قرار داد.
این رخداد در شرایطی اتفاق افتاده که شرکتهای بزرگ هوش مصنوعی همزمان با افزایش قابلیت مدلهای خود، با یک مسئله امنیتی جدید مواجه هستند: همان فناوریای که میتواند برای دفاع سایبری استفاده شود، میتواند توانایی مهاجم را نیز افزایش دهد.
OpenAI در هفتههای اخیر نیز چندین مورد از رفتارهای غیرمنتظره یا نگرانکننده مدلهای هوش مصنوعی خود را گزارش کرده و از ایجاد چارچوب جدیدی برای بررسی و ثبت چنین رخدادهایی خبر داده است.
چرا این حمله مهم است؟
اهمیت این رخداد فقط در این نیست که «OpenAI هک شد».
مسئله مهمتر، تغییر اقتصاد و سرعت حملات سایبری است.
در یک حمله سنتی، مهاجم برای پیدا کردن آسیبپذیری، بررسی کد، ساخت Exploit و آزمایش آن به زمان و نیروی متخصص نیاز دارد.
اما اگر بخشی از این فرایند توسط یک مدل AI انجام شود، مهاجم میتواند چرخه زیر را سریعتر تکرار کند:
کشف آسیبپذیری ← تحلیل ← تولید کد ← آزمایش ← اصلاح Exploit ← حمله
این یعنی AI لزوماً آسیبپذیری جدیدی ایجاد نمیکند؛ اما میتواند هزینه و زمان استفاده از آسیبپذیریهای موجود را کاهش دهد.
گزارشهای اخیر واشنگتنپست نیز نشان میدهد شرکتهای امنیتی در حال مشاهده افزایش سرعت عملیات مهاجمان با استفاده از ابزارهای AI هستند.
وقتی ابزار دفاعی و تهاجمی یکی میشود
هوش مصنوعی از طرف دیگر میتواند برای مدافعان نیز همین مزیت را ایجاد کند.
یک تیم امنیتی میتواند از AI برای:
- تحلیل سریعتر کد
- کشف آسیبپذیری
- بررسی Logها
- Threat Hunting
- تحلیل Malware
- تولید Ruleهای امنیتی
- اولویتبندی آسیبپذیریها
استفاده کند.
بنابراین مسئله، «خوب یا بد بودن AI» نیست؛ بلکه سرعت و مقیاس جدیدی است که این فناوری به هر دو طرف میدان میدهد.
اگر مهاجم بتواند با کمک AI صدها یا هزاران مسیر احتمالی را سریعتر بررسی کند، سازمانها نیز باید بتوانند همین سرعت را در کشف و رفع آسیبپذیریها به دست آورند.
اتاق تحلیل ۲۴ نیوز | دیدگاه تحلیلی بهراد یوسفی
این رخداد یک پیام مشخص برای امنیت سایبری دارد: در آینده، داشتن یک آسیبپذیری بهتنهایی مسئله اصلی نخواهد بود؛ سرعت تبدیل آن آسیبپذیری به یک حمله موفق اهمیت بیشتری پیدا میکند.
در پرونده OpenAI، پژوهشگران از یک آسیبپذیری در زنجیره نرمافزاری مورد استفاده این شرکت شروع کردند و با کمک AI توانستند مراحل مختلف بررسی و بهرهبرداری را سریعتر پیش ببرند.
این همان نقطهای است که AI را از یک «دستیار برنامهنویسی» به یک ضریب توان حمله سایبری تبدیل میکند.
برای سازمانها، نتیجه عملی این است که امنیت نمیتواند فقط بر اساس وصلهکردن آسیبپذیریهای شناختهشده تعریف شود. کنترل دسترسی، مدیریت Tokenها، جداسازی محیطها، محدودسازی دسترسی Agentها و پایش رفتار حسابهای دارای سطح دسترسی بالا اهمیت بیشتری پیدا میکند.
از طرف دیگر، این رخداد نشان میدهد امنیت خود سامانههای AI و زیرساختهایی که به آنها متصل هستند، باید همزمان با توسعه قابلیتهای مدلها رشد کند.
اگر AI میتواند در مدت کوتاهی به کشف یک زنجیره Exploit کمک کند، دفاع در برابر چنین حملاتی نیز باید تا حد ممکن خودکار، مداوم و سریع باشد.
در نهایت، هک OpenAI یک نمونه روشن از تغییری است که در حال رخ دادن در امنیت سایبری است: هوش مصنوعی فقط هدف حمله نیست؛ خودش میتواند بخشی از زنجیره حمله یا دفاع باشد.
آیا اطلاعات کاربران ChatGPT در این رخداد سرقت شد؟
بر اساس اطلاعات منتشرشده درباره آزمایش Hacktron، این عملیات در چارچوب برنامه Bug Bounty انجام شد و پژوهشگران اعلام کردهاند که برای اثبات دسترسی خود، اطلاعات محرمانه را استخراج نکردند.
بنابراین نباید این خبر را به شکل «سرقت اطلاعات کاربران ChatGPT» یا «افشای دیتابیس OpenAI» بازنشر کرد.
آنچه مستند شده، کشف و بهرهبرداری از یک زنجیره آسیبپذیری برای رسیدن به بخشهایی از زیرساخت و حسابهای داخلی OpenAI است.
جمعبندی
نفوذ پژوهشگران Hacktron به زیرساخت OpenAI نشان داد که ترکیب آسیبپذیری نرمافزاری + دسترسی زنجیرهای + هوش مصنوعی میتواند یک مسیر حمله پیچیده را با سرعت بیشتری طی کند.
در این پرونده، استفاده از Claude به پژوهشگران کمک کرد آسیبپذیریها را بررسی و زنجیره حمله را توسعه دهند؛ در حالی که خود OpenAI نیز پس از دریافت گزارش، آسیبپذیریهای مربوط را برطرف کرد.
اهمیت اصلی این رخداد برای صنعت امنیت سایبری، نه صرفاً نام OpenAI، بلکه تغییری است که AI در سرعت، هزینه و مقیاس عملیات امنیتی ایجاد میکند؛ تغییری که هم برای مدافعان و هم برای مهاجمان قابل استفاده است.


