کسپرسکی: خسارت مالی مهمترین پیامد حملات سایبری به شرکتهای کوچک و متوسط است
گزارش کسپرسکی از افزایش تهدیدهای سایبری علیه شرکتهای کوچک و متوسط خبر میدهد؛ خسارت مالی، سرقت داده و باجافزار از مهمترین پیامدهای این حملات هستند.
خسارت مالی همچنان مهمترین خسارت حملات سایبری
نظرسنجی جهانی کسپرسکی از متخصصان فناوری اطلاعات و امنیت در شرکتهای کوچک و متوسط، ضمن بررسی شکافهای امنیتی اصلی شرکتهای دارای کمتر از ۵۰۰ کارمند و حوزههای پرریسک، نسبت به افزایش تهدیدها علیه این سازمانها هشدار داده است. بر اساس اعلام ۸۶ درصد از پاسخدهندگان این نظرسنجی، حملات فیشینگ، سوءاستفاده از آسیبپذیریهای نرمافزاری، بدافزارهای گسترده، باجافزار و حملات علیه آسیبپذیریهای هوش مصنوعی، بیشترین خسارت را برای شرکتهای کوچک و متوسط ایجاد کردهاند.
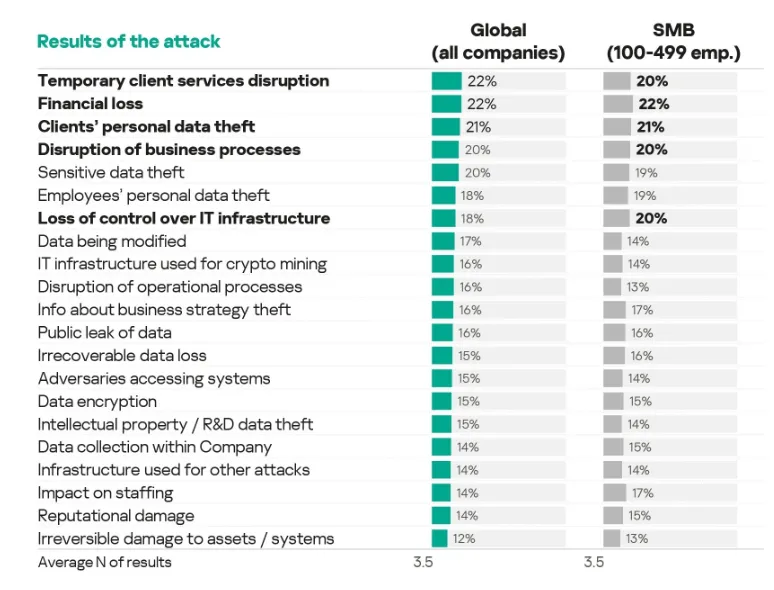
بااینحال، خسارت مالی مهمترین پیامد مخربترین حادثه سایبری برای این سازمانها بوده و ۲۲ درصد پاسخدهندگان نیز به این موضوع اشاره کردهاند. تقریباً یکپنجم شرکتها نیز با پیامدهایی همچون سرقت اطلاعات مشتریان، اختلال موقت در خدمات مشتریمحور مانند وبسایتها و فروشگاههای اینترنتی، از دست رفتن کنترل زیرساخت فناوری اطلاعات و اختلال کلی در فرایندهای کسبوکار دستوپنجه نرم کردهاند.
از دیگر یافتههای نظرسنجی کسپرسکی میتوان به غیرقابلجبران بودن بخشی از خسارتهای ناشی از حملات سایبری اشاره کرد. بر این اساس، ۱۶ درصد از شرکتها از دست رفتن غیرقابلبرگشت دادهها و ۱۳ درصد از آنها نیز آسیب غیرقابلجبران به داراییهای سازمانی را اعلام کردهاند.
تمرکز مهاجمان بر سرقت داده شرکتها
یافتههای نظرسنجی کسپرسکی همچنین از تمرکز مهاجمان بر سرقت دادههای شرکتهای کوچک و متوسط در جریان رخدادهای سایبری خبر میدهد. بر این اساس، اطلاعات مشتریان، اطلاعات حساس داخلی مانند اطلاعات مالی و اسناد حقوقی، اطلاعات احراز هویت کارکنان و راهبرد تجاری سازمان، بهترتیب با سهم ۳۲، ۲۸، ۲۵ و ۲۳ درصد، مهمترین اهداف مهاجمان شناسایی شدهاند.
این اطلاعات نشان میدهد که مهاجمان بیش از گذشته به دنبال استخراج دادههای ارزشمندی هستند که میتوان آنها را به پول تبدیل کرد یا برای انجام حملات بعدی مورد استفاده قرار داد.
سهم ۵۰ درصدی بخش فناوری اطلاعات در حملات سایبری
تمرکز ویژه مهاجمان سایبری بر تیمهای فناوری اطلاعات و امنیت شرکتهای کوچک و متوسط، از دیگر یافتههای نظرسنجی کسپرسکی است. بر این اساس، ۵۰ درصد از مخربترین حملات علیه بخش فناوری اطلاعات و ۴۶ درصد علیه واحدهای امنیت فناوری اطلاعات انجام شده است. بخش حسابداری و امور مالی نیز با سهم ۲۴ درصدی در رتبه بعدی قرار دارد. بهطور میانگین، در شدیدترین حوادث سایبری، این سه بخش بهصورت همزمان تحت تأثیر قرار گرفتهاند.
از طرف دیگر، بررسیهای کسپرسکی همچنین نشان میدهد که کسبوکارهای کوچک و متوسط در مقایسه با شرکتهای متوسط و بزرگ، بیشتر از طریق کانالهای خدمات مشتری هدف حمله قرار میگیرند. این نوع حمله در کسبوکارهای کوچک و متوسط معادل ۲۱ درصد گزارش شده است. این در حالی است که این رقم در شرکتهای متوسط ۱۵ درصد و در شرکتهای بزرگ ۱۷ درصد بوده است.
پایش امنیت؛ اولویت شرکتها برای مقابله با حملات سایبری
همزمان با افزایش حملات سایبری، شرکتها نیز اقدامات امنیتی خود را در حوزههای فرایندها، نیروی انسانی و فناوری در اولویت قرار دادهاند. استقرار راهکارهای پایش امنیت فناوری اطلاعات با سهم ۲۴ درصدی از مجموعه اقدامات، مهمترین اقدام شرکتها اعلام شده است. سختگیرانهتر کردن الزامات انطباق امنیتی برای شرکتهای ثالث و ارتقای شیوههای مدیریت اطلاعات احراز هویت، با سهم ۲۳ درصدی، در رتبههای بعدی قرار دارند.
علاوه بر این، سازمانها ۲۲ درصد از اقدامات امنیتی خود را به استقرار نرمافزارهای امنیتی روی تمامی دستگاههای کارکنان و سرمایهگذاری در آموزش تخصصی برای افزایش مهارت کارکنان فناوری اطلاعات اختصاص دادهاند.
از نظر ایلیا مارکلوف، مدیر بخش محصولات پلتفرم یکپارچه کسپرسکی، حوادث سایبری اغلب پیامدهایی بسیار مخربتر برای شرکتهای کوچک و متوسط نسبت به رخدادهای پرسروصدای مربوط به شرکتهای بزرگ دارند. این حوادث گاهی میتوانند حتی بقای این کسبوکارهای دارای منابع محدود را تهدید کنند.
به گفته او، کسبوکارهای کوچک و متوسط با تهدیدهای متنوع و شدید، محدودیتهای عملیاتی و اهداف مشخص برای رشد مواجهاند و به راهکارهای امنیتی مقیاسپذیر و متناسب با نیازهای خود نیاز فوری دارند.
توصیههای کسپرسکی به سازمانهای کوچک و متوسط برای کاهش خسارت
با توجه به اینکه پیامدهای حملات سایبری متنوع و متعدد برای کسبوکارهای کوچک و متوسط تشدید شده است، کسپرسکی برای کاهش خطر خسارت ناشی از این حملات، توصیههای امنیتی به این شرکتها ارائه کرده است.
ایجاد فرایندهای داخلی یکی از این راهکارهای امنیتی است. بر این اساس، سازمانهای کوچک و متوسط باید کنترلهای دسترسی سختگیرانهای برای منابع سازمانی و سرویسهای ابری ایجاد کنند و تیم فناوری اطلاعات نیز باید هنگام خروج کارکنان، دسترسیهای آنها را بهسرعت لغو کند. همچنین، پشتیبانگیری روزانه از اطلاعات حیاتی شرکتهای کوچک و متوسط باید به بخشی ثابت از فرایندهای کاری آنها تبدیل شود تا دادهها در برابر حوادث و حملات باجافزاری محافظت شوند.
مدیریت ریسک انسانی و آموزش مستمر کارکنان از دیگر توصیههای کسپرسکی برای سازمانهای کوچک و متوسط است. بر این اساس، باید در این سازمانها کنترلهای فنی با آموزش مستمر درباره مرور امن وب و رعایت اصول مدیریت گذرواژه تکمیل شود. نصب هر نرمافزار جدید نیز باید منوط به تأیید تیم فناوری اطلاعات باشد.
همچنین، کسبوکارها میتوانند از آموزشهای تعاملی و شبیهسازی حملات فیشینگ برای ایجاد عادتهای پایدار و ایمن در کارکنان استفاده کنند.


