حتی کد تأیید دومرحلهای هم کافی نیست؛ حملهای که صفحه ورود گوگل را در لحظه جعل میکند
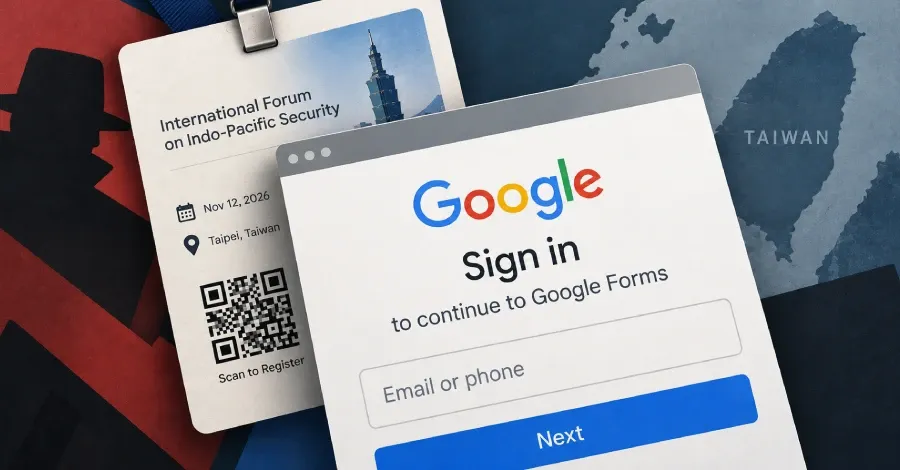
کارزار UAT-11985 با دعوتنامههای جعلی، لینکهای فریبنده و صفحه ورود تقلبی گوگل، رمز عبور و مراحل احراز هویت کاربران را هدف میگیرد. روش تشخیص و پیشگیری را بخوانید.
گزارش فنی سیسکو تالوس که در ۸ اکتبر ۲۰۲۶ منتشر شد، از کارزاری خبر میدهد که از اطلاعات رویدادهای عمومی و نام مؤسسات شناختهشده تایوان برای جلب اعتماد افراد استفاده میکند. رسانه The Hacker News نیز در ۱۶ اکتبر جزئیات این عملیات را بازتاب داد. طبق گزارش تالوس، فعالیت این کارزار از اواسط سال ۲۰۲۶ مشاهده شده است. مهاجمان نام مؤسساتی مانند مرکز اتحادیه اروپا در تایوان (Taiwan European Union Centre)، مؤسسه روابط بینالملل دانشگاه ملی چنگچی (NCCU Institute of International Relations) و مؤسسه پژوهشی تایوان (Taiwan Research Institute) را در دعوتنامهها به کار بردهاند. با این حال، بررسی فرستندگان نشان داد این مؤسسات نتوانستهاند تأیید کنند که افراد معرفیشده، کارکنان یا نمایندگان آنها هستند. نکته مهم این است که واقعیبودن نام یک مؤسسه یا جزئیات یک رویداد، لزوماً به معنی واقعیبودن دعوتنامه نیست. مهاجمان میتوانند اطلاعات رویدادهای عمومی را از منابع معتبر بردارند و در پیامی جعلی قرار دهند تا ایمیل از نظر ظاهری قابلاعتماد به نظر برسد.
هوش مصنوعی چگونه به شخصیسازی فریب کمک میکند؟
به ارزیابی سیسکو تالوس، شباهت زیاد ساختار و لحن سه دعوتنامه بررسیشده نشان میدهد مهاجمان احتمالاً از یک الگوی متنی مشترک و ابزارهای هوش مصنوعی برای تولید و شخصیسازی پیامها استفاده کردهاند. با این حال، تالوس تأکید میکند که این نشانههای زبانی بهتنهایی اثبات نمیکنند تمام متنها مستقیماً بهوسیله یک مدل زبانی تولید شدهاند.
پیامها از الگویی تقریباً یکسان پیروی میکردند:
-
ابتدا توضیحی طولانی و پر از اصطلاحات تخصصی درباره موضوعات ژئوپلیتیکی یا سیاستگذاری ارائه میشد.
-
سپس با تعریف و تمجید از تخصص و جایگاه مخاطب، تلاش میشد او به شرکت در رویداد ترغیب شود.
-
در پایان، اطلاعاتی مانند موضوع، تاریخ، محل برگزاری و شیوه ثبتنام درج میشد.
این ترکیب به مهاجم امکان میدهد بدون نگارش مستقل هر پیام، دعوتنامههایی متناسب با حوزه کاری افراد بسازد. برای مخاطب نیز تشخیص پیام جعلی دشوارتر میشود؛ بهخصوص اگر نام رویداد، موضوع آن و اطلاعات مؤسسه میزبان واقعی باشند.
یکی از ترفندهای این کارزار، نمایش نشانیای شبیه لینک Google Forms در متن دعوتنامه است؛ در حالی که مقصد واقعی پیوند به زیرساختی تحت کنترل مهاجم میرسد. بنابراین، آدرس قابلمشاهده در پیام الزاماً همان نشانیای نیست که مرورگر پس از کلیک باز میکند. در برخی نمونهها، مهاجمان حتی از پوسترهای واقعی رویدادها استفاده کردهاند؛ اما کد QR روی پوستر را با کدی مخرب جایگزین کردهاند. اگر چنین پوستری چاپ و در محیط کاری یا دانشگاهی نصب شود، افراد دیگری نیز ممکن است با اسکن کد به صفحه جعلی هدایت شوند. این روش که فیشینگ مبتنی بر کد QR یا Quishing نام دارد، همان منطق فیشینگ را از صندوق ایمیل به پوستر، بروشور و محیط فیزیکی گسترش میدهد. در چنین شرایطی، حتی کسی که ایمیل اصلی را دریافت نکرده است ممکن است هدف قرار بگیرد.
سازوکار فنی حمله؛ مهاجم میان کاربر و گوگل قرار میگیرد
صفحه جعلی این کارزار تنها یک فرم ثابت برای دریافت رمز عبور نیست. بر اساس تحلیل تالوس، ابزار مهاجمان از روش حمله واسط در مسیر احراز هویت (Adversary-in-the-Middle یا AitM) استفاده میکند. در این روش، صفحه مهاجم اطلاعات واردشده را به سرویس واقعی منتقل میکند و همزمان پاسخها و مراحل احراز هویت را برای ادامه فریب به کار میگیرد.
روند کلی حمله به این شکل است:
1. کاربر روی لینک دعوتنامه کلیک میکند و وارد صفحهای میشود که ظاهر فرم ثبتنام را تقلید میکند.
2. صفحه از کاربر میخواهد برای ادامه ثبتنام با حساب گوگل وارد شود و او را به صفحه ورود تقلبی هدایت میکند.
3. اطلاعات ورود در زیرساخت مهاجم دریافت و به سرویس واقعی گوگل منتقل میشود.
4. اگر گوگل مرحله دیگری از احراز هویت، از جمله کد تأیید چندعاملی، درخواست کند، صفحه جعلی میتواند همان مرحله را برای کاربر نمایش دهد و پاسخ او را نیز به مهاجم برساند.
5. مهاجم تلاش میکند جریان احراز هویت را در لحظه هماهنگ کند و در صورت موفقیت، به اطلاعات نشست احراز هویتشده دست پیدا کند؛ در نتیجه، خطر میتواند از افشای رمز عبور فراتر برود و به تصاحب حساب برسد.
تالوس میگوید این ابزار از دو کانال ارتباطی استفاده میکند: درخواستهای HTTP برای ارسال اطلاعات و یک اتصال WebSocket برای همگامسازی سریع وضعیت ورود و مراحل احراز هویت. این معماری به صفحه جعلی اجازه میدهد مراحل مختلف ورود را مطابق پاسخ سرویس واقعی نمایش دهد. نکته امنیتی این است که احراز هویت چندعاملی همچنان یک لایه دفاعی مهم است، اما واردکردن کد تأیید در صفحهای که تحت کنترل مهاجم است میتواند این حفاظت را بیاثر کند. به همین دلیل، وجود درخواست کد دومرحلهای بهتنهایی نشانه امنبودن صفحه نیست.
آیا این حمله با هوش مصنوعی ساخته شده است؟
شواهد زبانی گزارششده، استفاده احتمالی از هوش مصنوعی برای تولید و شخصیسازی دعوتنامهها را تقویت میکند؛ اما باید میان دو موضوع تفاوت گذاشت: استفاده از هوش مصنوعی برای نوشتن پیام فریبنده و استفاده از ابزار فنی برای سرقت اطلاعات احراز هویت. در این کارزار، بخش هوش مصنوعی به احتمال زیاد به آمادهسازی پیامهایی کمک میکند که برای افراد مختلف معتبر و مرتبط به نظر برسند. بخش فنی حمله، یعنی صفحه ورود جعلی و واسطهگری در فرایند احراز هویت، وظیفه دریافت اطلاعات را بر عهده دارد. گزارش تالوس از احتمال استفاده از هوش مصنوعی سخن میگوید، نه اثبات قطعی اینکه همه پیامها بهوسیله هوش مصنوعی نوشته شدهاند. تالوس همچنین بر پایه زبان پیشفرض و ساختار ترجمه رابط کاربری ابزار، با اطمینان متوسط ارزیابی کرده است که رابط ابتدا به چینی سادهشده نوشته شده و بعد به چینی سنتی و انگلیسی گسترش یافته است. این نشانه بهتنهایی برای انتساب عملیات به دولت یا گروه مشخصی کافی نیست؛ گزارش نیز انتساب قطعی به یک عامل یا کشور را اثبات نمیکند.
روشهای مورد استفاده محدود به تایوان نیستند و میتوانند در فیشینگ علیه دانشگاهها، شرکتها، پژوهشگران و کاربران عادی در کشورهای دیگر نیز به کار روند.
برای کاهش خطر، این اقدامات مشخص را در نظر بگیرید:
1. دعوتنامه را از مسیر مستقل تأیید کنید. اگر ایمیلی به نام دانشگاه، مؤسسه پژوهشی یا برگزارکننده رویداد دریافت کردید، وبسایت رسمی را خودتان باز کنید یا از شماره تماس و نشانی شناختهشده سازمان برای تأیید فرستنده و لینک ثبتنام استفاده کنید. به اطلاعات تماس درجشده در همان پیام مشکوک اکتفا نکنید.
2. پیش از بازکردن لینک، مقصد واقعی را بررسی کنید. در رایانه میتوانید نشانگر ماوس را روی پیوند قرار دهید تا نشانی مقصد نمایش داده شود؛ در تلفن همراه، با روش پیشنمایش لینک در مرورگر یا برنامه ایمیل آشنا شوید. اگر مقصد با دامنه رسمی برگزارکننده یا سرویس مورد انتظار سازگار نیست، ادامه ندهید.
3. کد QR را مستقل از پوستر بررسی کنید. ظاهر حرفهای پوستر یا نصب آن در دانشگاه و محل کار، اصالت کد را تضمین نمیکند. در صورت امکان، ثبتنام را از وبسایت رسمی برگزارکننده آغاز کنید، نه از کد درجشده روی پوستر ناشناس.
4. رمز عبور و کد تأیید را در صفحهای که از لینک دعوت باز شده وارد نکنید، مگر اینکه اصالت مسیر را مستقلاً تأیید کرده باشید. برای ورود، نشانی سرویس را خودتان وارد کنید یا از برنامه رسمی آن استفاده کنید. به نمایش لوگو و طراحی مشابه صفحه اصلی اعتماد نکنید.
5. اگر اطلاعات ورود را وارد کردهاید، سریع اقدام کنید. از دستگاهی مطمئن، رمز عبور حساب را تغییر دهید؛ نشستها و دستگاههای متصل را در تنظیمات امنیتی حساب بررسی کنید و نشستهای ناشناس را خارج کنید. روشهای بازیابی حساب و تنظیمات احراز هویت دومرحلهای را نیز بازبینی کنید. اگر حساب برای محل کار یا دانشگاه است، موضوع را فوراً به مسئول فناوری اطلاعات یا امنیت گزارش دهید.
6. در صورت مشاهده تغییرات ناشناس، بررسی را به تغییر رمز محدود نکنید. دسترسی برنامههای متصل، تنظیمات امنیتی، اطلاعات بازیابی و فعالیتهای اخیر حساب را بررسی کنید. اگر حساب سازمانی است، مسئول فناوری اطلاعات باید احتمال سرقت نشست فعال و دسترسیهای غیرمجاز را نیز ارزیابی کند.
تالوس برای محصولات امنیتی خود امضاهای تشخیص مشخصی نیز منتشر کرده است؛ از جمله امضای ClamAV با نام Html.Phishing.UAT11985-10060614-0 و قواعد Snort با شناسههای 1:67198 برای Snort 2 و 7:31 برای Snort 3. این موارد برای مدیران امنیت و تیمهای دفاعی کاربرد دارند و جایگزین بررسی رخداد در حساب کاربر نیستند.
جمعبندی
کارزار UAT-11985 نشان میدهد فیشینگ هدفمند میتواند از ترکیب اطلاعات عمومی معتبر، جعل هویت مؤسسات، شخصیسازی احتمالی با هوش مصنوعی و صفحه ورود واسطهای استفاده کند. خطر اصلی فقط واردشدن رمز عبور در یک صفحه جعلی نیست؛ مهاجم ممکن است مراحل تأیید هویت را نیز در لحظه دنبال کند و برای دسترسی به نشست احراز هویتشده تلاش کند.
منابع
1. Cisco Talos — گزارش فنی اصلی
UAT-11985: AI-assisted event lures delivering real-time Google AitM phishing
2. The Hacker News — گزارش خبری
UAT-11985 Uses Fake Event Invites to Target Taiwan Research Affiliates With Google AitM Phishing
3. Cisco Talos — دستهبندی پژوهشهای تهدید


