حمله سایبری با کمک هوش مصنوعی؛ سرقت بیش از ۶۲۸ هزار رکورد از چهار سازمان اوکراینی
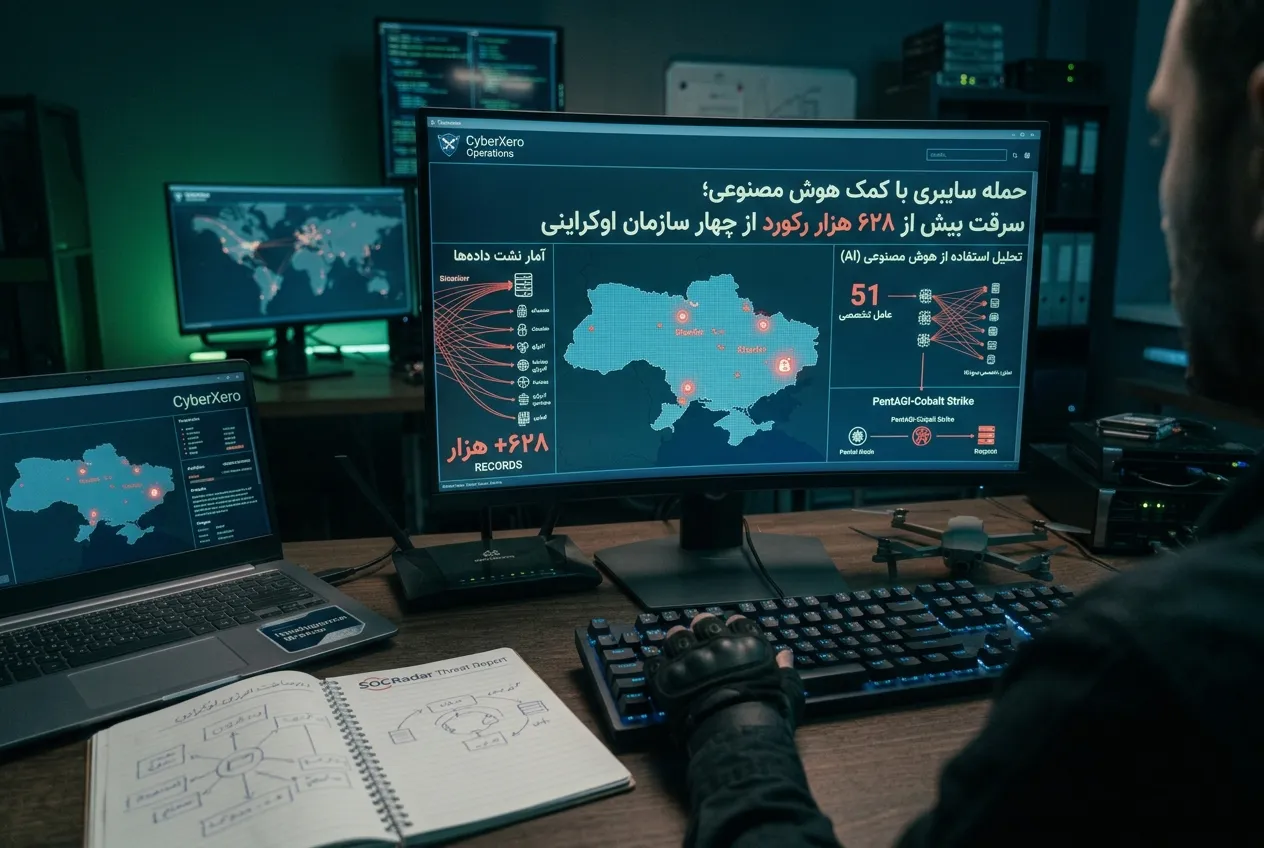
گزارش SOCRadar از عملیات منتسب به CyberXero، استفاده از عاملهای هوش مصنوعی در حملات سایبری و افشای بیش از ۶۲۸ هزار رکورد مرتبط با افراد اوکراینی خبر میدهد.
عملیات CyberXero چگونه افشا شد؟
بر اساس گزارش منتشرشده در اکتبر ۲۰۲۶ از سوی واحد پژوهش تهدیدات SOCRadar، فعالیت گروهی با نام CyberXero از طریق یک اشتباه امنیتی در زیرساخت خود مهاجم آشکار شد. یک پوشه اینترنتی بدون کنترل دسترسی، فایلهای کاری این عملیات را در معرض مشاهده قرار داده بود؛ از جمله گزارشهای شناسایی، تنظیمات عاملهای هوش مصنوعی، سوابق نشستها و فایلهایی حاوی دادههای منتسب به سازمانهای قربانی.پژوهشگران میگویند این مجموعه شامل بیش از ۹۰ هزار فایل در حدود سه هزار زیرپوشه بوده است. چنین دادههایی به محققان امکان داده تا بخشهایی از ساختار عملیاتی، ابزارها و اهداف احتمالی مهاجم را بررسی کنند. با این حال، وجود داده در یک پوشه افشاشده بهتنهایی به معنای تأیید مستقل تمام ادعاهای مربوط به هر قربانی یا همه مراحل عملیات نیست.SOCRadar این فعالیت را به اپراتوری با نام CyberXero نسبت داده که به زبان روسی فعالیت میکند و انگیزه مالی برای آن ارزیابی شده است. در طبقهبندی امنیت سایبری، چنین بازیگری میتواند در گروه «کارگزار دسترسی اولیه» (Initial Access Broker یا IAB) قرار بگیرد؛ یعنی فرد یا گروهی که به سامانههای سازمانها دسترسی پیدا میکند و ممکن است این دسترسی را برای کسب درآمد در اختیار دیگران بگذارد. گزارش حاضر، انگیزه مالی را ارزیابی پژوهشگران معرفی میکند و مدرک مستقیمی از فروش تمام دسترسیهای مورد بحث ارائه نمیدهد.
طبق تحلیل SOCRadar، این عملیات دو مسیر جداگانه داشته است. مسیر نخست، گسترده و خودکار بوده و وبسایتهای وردپرسی و بسترهای تجارت الکترونیکی را در کشورهای مختلف هدف گرفته است. مسیر دوم، هدفمندتر بوده و بر شناسایی و بررسی سازمانهای انرژی و خدمات عمومی اوکراین تمرکز داشته است. در بخش گستردهتر عملیات، مهاجم از آسیبپذیریهای شناختهشده در برخی وبسایتها برای دستیابی به پنلهای مدیریتی استفاده میکرده است. گزارش منبع میگوید یک اجرای خودکار، ۴۷۰۸ هدف را اسکن کرده و دسترسی به ۴۲۹ پنل مدیریت وردپرس را تأیید کرده است. همچنین در همان بازه، ۳۲ وبشل مستقر شدهاند؛ وبشل فایلی است که پس از قرار گرفتن روی سرور، میتواند امکان اجرای فرمان یا کنترل از راه دور را برای مهاجم فراهم کند. این اعداد یافتههای گزارش پژوهشیاند و نباید بهعنوان آمار مستقل تأییدشده از سوی تمام قربانیان تلقی شوند. در مسیر دوم، تمرکز بر سازمانهای اوکراینی فعال در حوزه انرژی و خدمات عمومی بوده است. SOCRadar از شناسایی هدفمند هفت مجموعه در این بخش خبر میدهد؛ اما شناسایی یا بررسی یک سازمان، بهخودیخود به معنای نفوذ موفق به آن نیست. گزارش، استخراج داده از چهار سازمان اوکراینی را تأییدشده توصیف میکند.
بیش از ۶۲۸ هزار رکورد؛ چه اطلاعاتی در معرض خطر قرار گرفت؟
بر اساس گزارش SOCRadar، فایلهای مرتبط با عملیات شامل بیش از ۶۲۸ هزار رکورد مربوط به افراد اوکراینی بوده است. یکی از موارد برجسته، یک شرکت ارائهدهنده خدمات گرمایش منطقهای در شهر خارکیف بود. در فایلهای منتسب به این رخداد، ۵۶۴٬۰۷۳ رکورد مشترکان و ۲۱۳٬۳۴۰ رکورد گزارش دسترسی دیده شده است. گزارش میگوید اطلاعات مشترکان شامل دادههای شخصی، نشانی محل سکونت و شماره حسابهای مربوط به خدمات بوده و گزارشهای دسترسی نیز زمان ثبت رویدادها و نشانیهای IP را در بر میگرفتهاند. این اعداد را نباید با تعداد افراد منحصربهفرد یکی دانست: یک فرد ممکن است بیش از یک رکورد داشته باشد و دو مجموعه داده نیز ممکن است ماهیت متفاوتی داشته باشند. بنابراین، رقم بیش از ۶۲۸ هزار، توصیف گزارش از دادههای مرتبط با افراد است؛ نه لزوماً شمار دقیق افراد یکتایی که هویتشان مستقلاً تأیید شده است.افشای نشانی محل سکونت و اطلاعات مرتبط با خدمات عمومی میتواند پیامدهایی فراتر از نقض حریم خصوصی داشته باشد. چنین اطلاعاتی ممکن است برای جعل هویت، پیامهای فریبنده و کلاهبرداری هدفمند استفاده شود. در محیطهای حساس، افشای اطلاعات مربوط به مشترکان خدمات زیرساختی میتواند نگرانیهای امنیتی بیشتری ایجاد کند. این پیامدها، ریسکهای بالقوهاند؛ منبع نشان نمیدهد که همه این سوءاستفادهها واقعاً رخ دادهاند.
نقش هوش مصنوعی در عملیات چه بود؟
یکی از جنبههای برجسته پرونده، استفاده از Claude Code و یک چارچوب خودکارسازی آزمون نفوذ به نام PentAGI در کنار ابزارهای متداول امنیت تهاجمی است. طبق گزارش SOCRadar، مهاجم از مجموعهای شامل حداکثر ۵۱ عامل تخصصی Claude Code استفاده میکرده است. این عاملها برای کارهایی در حوزه شناسایی، بررسی سامانهها و فعالیتهای پس از دستیابی به دسترسی تعریف شده بودند. لایه دیگری نیز PentAGI را از طریق رابط یک ارائهدهنده هوش مصنوعی به سرور Team Server ابزار Cobalt Strike متصل میکرد. این ترکیب مهم است، زیرا عاملهای هوش مصنوعی میتوانند برخی فعالیتهای تکراری را سازماندهی کنند، خروجی ابزارها را بررسی کنند و به اپراتور در مدیریت مراحل مختلف کمک کنند. با این حال، وجود ۵۱ عامل تعریفشده به معنی ۵۱ سامانه مستقل یا ۵۱ حمله موفق نیست؛ همچنین از این عدد نمیتوان نتیجه گرفت که همه مراحل حمله بدون دخالت انسان انجام شدهاند.نکته مهمتر، تفاوت میان استفاده از هوش مصنوعی در عملیات و اثبات نقش مستقیم آن در سرقت هر مجموعه داده است. در گزارش SOCRadar، مسیر هدفمند علیه سازمانهای اوکراینی عمدتاً بهعنوان فعالیتی دستی توصیف شده است. در نمونه شرکت گرمایش خارکیف نیز، بنا بر گزارش، یک اعتبارنامه از پیش درجشده در اسکریپت مهاجم برای دسترسی استفاده شده است. بنابراین، شواهد منتشرشده بهتنهایی ثابت نمیکنند که عاملهای هوش مصنوعی مستقیماً تمام دادههای این شرکت را استخراج کردهاند.
تلاش برای عبور از محدودیتهای مدلها
گزارش پژوهشی میگوید سوابق نشستهای بازیابیشده نشان میداد مهاجم با برخی درخواستهای خود از سوی مدل با مخالفت روبهرو شده و در مواردی تلاش کرده است با تغییر زمینه درخواست یا آغاز نشست تازه، نتیجه متفاوتی بگیرد. به ادعای پژوهشگران، برخی محدودیتها همچنان پابرجا مانده بودند و مدل در مواردی درخواستهای پرخطر را نپذیرفته است. این موضوع به یک چالش مهم در امنیت سامانههای هوش مصنوعی اشاره میکند: ایمنی تنها به پاسخ یک مدل محدود نیست؛ بلکه به نحوه اتصال آن به ابزارها، سطح دسترسی، امکان اجرای فرمان و نظارت بر خروجیها نیز وابسته است. سامانهای که به محیط واقعی، فایلها یا شبکه دسترسی دارد، باید با کنترلهای فنی مستقل محدود شود. اتکا به خودداری مدل از پاسخگویی، بهتنهایی جایگزین کنترل دسترسی و پایش عملیاتی نیست.
مدیران سایتها و کسبوکارهای آنلاین چه اقداماتی انجام دهند؟
اگر سازمان شما از وردپرس یا یک سامانه تجارت الکترونیکی استفاده میکند، اقدامات زیر میتوانند ریسک حملات مشابه را کاهش دهند:
-
نسخه هسته و افزونهها را بررسی کنید. فهرست افزونههای نصبشده را با منابع رسمی سازندگان تطبیق دهید و بهروزرسانیهای امنیتی را طبق راهنمای رسمی اعمال کنید. صرف مشاهده نام یک آسیبپذیری در خبر به این معنا نیست که همه نسخهها یا همه سایتها تحت تأثیر آن قرار دارند.
-
دسترسیهای مدیریتی را بازبینی کنید. حسابهای غیرضروری را غیرفعال کنید، دسترسی هر حساب را به حداقل مورد نیاز محدود کنید و برای حسابهای مدیریتی احراز هویت چندمرحلهای در نظر بگیرید.
-
فایلهای حساس را از دسترس عمومی خارج کنید. تنظیمات سرور، نسخههای پشتیبان، فایلهای حاوی توکن و گزارشهای داخلی نباید از طریق پوشههای عمومی وب بدون کنترل دسترسی قابل دریافت باشند.
-
نشانههای غیرعادی را بررسی کنید. ایجاد حساب مدیریتی ناشناس، فایلهای جدید و ناشناخته روی سرور، تغییرات غیرمنتظره در افزونهها و درخواستهای غیرعادی به پنل مدیریت میتوانند نیازمند بررسی تیم فنی باشند. این نشانهها بهتنهایی اثبات نفوذ نیستند.
-
در صورت مشاهده نشانه مشکوک، موضوع را مستند و بررسی کنید. گزارشهای دسترسی و تغییرات را حفظ کنید، اعتبارنامههای مشکوک را از مسیر امن تعویض کنید و در صورت احتمال نفوذ، بررسی را به مسئول امنیت یا متخصص پاسخگویی به رخداد بسپارید.
برای سازمانهایی که از عاملهای هوش مصنوعی متصل به ابزارهای توسعه یا محیطهای عملیاتی استفاده میکنند، محدود کردن مجوزها، جداسازی محیط آزمایش از سامانه واقعی و حفاظت از گزارشهای نشست نیز اهمیت دارد. این اقدامات، توصیههای دفاعی برآمده از ماهیت پروندهاند؛ گزارش منبع یک فهرست رسمی از اقدامات الزامی برای همه سازمانها منتشر نکرده است.
جمعبندی: مسئله فقط هوش مصنوعی نیست
پرونده CyberXero ترکیبی از مشکلات شناختهشده امنیت سایبری و استفاده از ابزارهای تازهتر را نشان میدهد: سامانههای وب در معرض آسیبپذیری، دسترسیهای نامناسب، استخراج داده و افشای ناخواسته فایلهای عملیاتی. لایه هوش مصنوعی میتواند سازماندهی برخی فعالیتها را تسهیل کند، اما این پرونده بهتنهایی ثابت نمیکند که هوش مصنوعی مستقل از انسان تمام مراحل حمله را انجام داده است. برای کسبوکارهای ایرانی، پیام کاربردی روشن است: امنیت وبسایت فقط به نصب ابزار دفاعی محدود نمیشود؛ مدیریت وصلهها، کنترل دسترسی، محافظت از فایلهای حساس و پایش رخدادها باید در کنار هم اجرا شوند. در سطح تحریریه نیز، پیش از انتشار ادعاهای مربوط به قربانیان، کشورهای هدف و نقش دقیق هوش مصنوعی، اختلافهای موجود در گزارشها باید روشن شوند.


