Shoulder Surfing چیست؟ وقتی مهاجم از پشت سر رمز و اطلاعات شما را میدزدد
Shoulder Surfing چیست و مهاجمان چگونه با نگاهکردن به صفحه گوشی، PIN و رمز قربانی اطلاعات سرقت میکنند؟ با Tailgating و راههای مقابله با این حملات آشنا شوید.

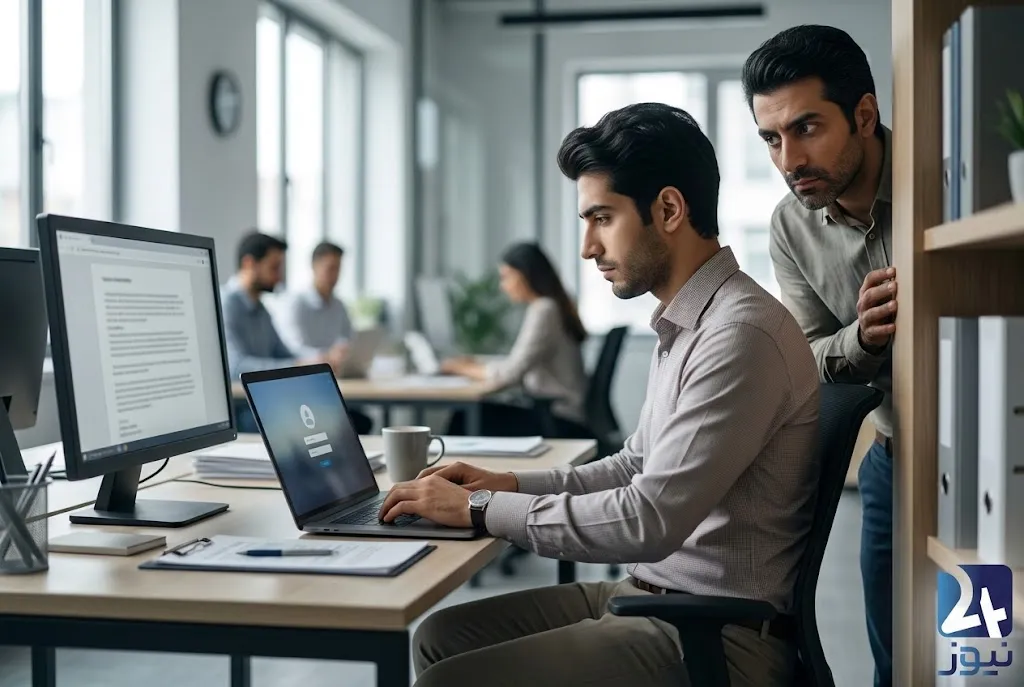
گاهی برای سرقت اطلاعات، مهاجم به بدافزار، لینک جعلی یا هک پیچیده نیاز ندارد؛ کافی است چند ثانیه پشت سر شما بایستد و آنچه روی صفحه گوشی، لپتاپ یا دستگاه خودپرداز میبینید را زیر نظر بگیرد.
این روش که Shoulder Surfing نام دارد، یکی از سادهترین شکلهای مهندسی اجتماعی است؛ حملهای که در آن مهاجم با مشاهده مستقیم اطلاعات محرمانه، تلاش میکند از رمز عبور، PIN، کد تأیید یا سایر اطلاعات حساس سوءاستفاده کند.
در کنار آن، روش دیگری به نام Tailgating وجود دارد که مهاجم در آن با سوءاستفاده از اعتماد افراد، بدون مجوز وارد یک محیط یا محدوده محافظتشده میشود.
این دو روش یک نکته مشترک دارند: مهاجم از بیاحتیاطی یا اعتماد انسان استفاده میکند، نه لزوماً از یک نقص فنی.
در این مقاله میخوانید
- Shoulder Surfing چیست؟
- مهاجم چگونه اطلاعات قربانی را از روی صفحه مشاهده میکند؟
- چه اطلاعاتی ممکن است با Shoulder Surfing افشا شود؟
- چرا گوشی و خودپرداز از اهداف مهم این روش هستند؟
- Tailgating چیست و چگونه اتفاق میافتد؟
- تفاوت Shoulder Surfing و Tailgating چیست؟
- مهاجمان چگونه از اطلاعات مشاهدهشده سوءاستفاده میکنند؟
- چطور در محیط عمومی از اطلاعات خود محافظت کنیم؟
Shoulder Surfing چیست؟
Shoulder Surfing یا «نگاهکردن از روی شانه»، روشی است که در آن فرد مهاجم بدون دسترسی مستقیم به حساب یا دستگاه قربانی، اطلاعاتی را که قربانی وارد یا مشاهده میکند، از نزدیک میبیند و ثبت میکند.
نام این روش از یک سناریوی ساده گرفته شده است: فردی پشت سر قربانی میایستد و هنگام واردکردن اطلاعات حساس، صفحه یا دستهای او را زیر نظر میگیرد.
البته مهاجم الزاماً واقعاً پشت شانه قربانی نمیایستد.
او ممکن است از:
- فاصله نزدیک در صف
- صندلی کناری در کافه یا هواپیما
- فضای عمومی
- آسانسور
- فروشگاه
- محیط کاری
- دستگاه خودپرداز
- دوربین یا تلفن همراه
برای مشاهده اطلاعات استفاده کند.
بنابراین، Shoulder Surfing را میتوان نوعی سرقت اطلاعات از طریق مشاهده مستقیم دانست.
چه اطلاعاتی ممکن است با Shoulder Surfing سرقت شود؟
هر اطلاعاتی که هنگام واردکردن یا مشاهده روی صفحه قابل رؤیت باشد، میتواند هدف این حمله قرار بگیرد.
برای مثال:
| اطلاعات | نمونه |
|---|---|
| PIN | رمز کارت یا دستگاه |
| رمز عبور | رمز ورود به حسابها |
| کد تأیید | کد یکبارمصرف پیامکی یا اپلیکیشن |
| الگوی قفل | Pattern گوشی |
| اطلاعات بانکی | بخشی از اطلاعات حساب یا کارت |
| اطلاعات کاری | اسناد و دادههای محرمانه روی لپتاپ |
| پیامها | پیامهای خصوصی روی صفحه گوشی |
| اطلاعات هویتی | شماره، نام یا سایر دادههای شخصی |
نکته مهم این است که مهاجم همیشه به دنبال «رمز عبور» نیست.
گاهی یک اطلاعات بهظاهر ساده، وقتی در کنار اطلاعات دیگری قرار میگیرد، میتواند برای شناسایی قربانی یا انجام حملات بعدی مفید باشد.
یک مثال ساده؛ خودپرداز
فرض کنید فردی برای دریافت پول به خودپرداز مراجعه کرده است.
فرد دیگری با فاصله کم پشت سر او قرار میگیرد.
قربانی کارت را وارد میکند و هنگام واردکردن PIN، دست خود را بهدرستی روی صفحه نمیپوشاند.
مهاجم رمز را مشاهده میکند.
در این مرحله هنوز کارت بانکی قربانی در اختیار مهاجم نیست؛ اما یک بخش مهم از اطلاعات امنیتی او مشاهده شده است.
این مثال نشان میدهد که امنیت فقط به نرمافزار و رمزنگاری مربوط نیست؛ نحوه استفاده انسان از سیستم هم اهمیت دارد.
گوشی هوشمند؛ هدفی که همیشه جلوی چشم ماست
یکی از محیطهای مناسب برای Shoulder Surfing، استفاده از گوشی در مکانهای عمومی است.
فرض کنید در مترو، اتوبوس، فرودگاه یا کافه در حال ورود به یک حساب کاربری هستید.
فردی که کنار شما نشسته ممکن است بتواند:
- رمز عبور را ببیند؛
- کد تأیید را مشاهده کند؛
- الگوی بازکردن گوشی را یاد بگیرد؛
- بخشی از پیامهای خصوصی را بخواند؛
- نام سرویسها و حسابهایی را که استفاده میکنید تشخیص دهد.
مشکل اینجاست که قربانی معمولاً متوجه نمیشود کسی صفحه او را زیر نظر دارد.
Shoulder Surfing فقط مخصوص افراد غریبه نیست
یکی از نکات مهم درباره مهندسی اجتماعی این است که مهاجم همیشه یک هکر ناشناس در فضای اینترنت نیست.
گاهی فردی که اطلاعات را مشاهده میکند ممکن است:
- همکار باشد؛
- مشتری باشد؛
- فردی در یک محیط عمومی باشد؛
- شخصی باشد که برای چند دقیقه کنار شما قرار گرفته است.
به همین دلیل، نباید امنیت اطلاعات را فقط به «افراد ناشناس اینترنتی» محدود کرد.
چرا Shoulder Surfing یک حمله مهندسی اجتماعی محسوب میشود؟
در حملات فنی، مهاجم ممکن است تلاش کند یک آسیبپذیری نرمافزاری یا سختافزاری را پیدا کند.
اما در Shoulder Surfing، مهاجم از یک ضعف انسانی استفاده میکند:
بیتوجهی به محیط اطراف.
قربانی ممکن است از یک حساب کاربری با رمز عبور بسیار قوی استفاده کند، احراز هویت دومرحلهای داشته باشد و نرمافزارهای خود را نیز بهروز نگه دارد؛ اما اگر رمز یا کد تأیید خود را در یک محیط شلوغ در معرض دید دیگران وارد کند، بخشی از امنیت او در همان لحظه از بین میرود.
Tailgating چیست؟
Tailgating روش دیگری از مهندسی اجتماعی است که در آن مهاجم تلاش میکند بدون مجوز وارد یک محیط، ساختمان یا محدوده حفاظتشده شود.
سناریو بسیار ساده است.
یک کارمند کارت دسترسی خود را روی دستگاه میزند و وارد ساختمان میشود.
فرد دیگری بلافاصله پشت سر او حرکت میکند و بدون استفاده از کارت خودش وارد میشود.
ممکن است مهاجم حتی وانمود کند که:
- کارت خود را فراموش کرده است؛
- دستهایش پر است؛
- همکار یکی از کارکنان است؛
- برای تحویل بسته آمده است؛
- قبلاً مجوز ورود داشته است.
در اینجا، مهاجم از اعتماد و ادب اجتماعی سوءاستفاده میکند.
Tailgating چرا جواب میدهد؟
یکی از دلایل موفقیت این روش، رفتار طبیعی انسانهاست.
برای مثال، وقتی شخصی پشت سر شما درِ ساختمان را میبیند، ممکن است بهصورت ناخودآگاه در را برای او باز نگه دارید.
این رفتار در زندگی روزمره کاملاً طبیعی است.
اما در محیطهایی که اطلاعات یا تجهیزات حساس وجود دارد، همین رفتار میتواند به یک ریسک امنیتی تبدیل شود.
Shoulder Surfing و Tailgating چه تفاوتی دارند؟
| ویژگی | Shoulder Surfing | Tailgating |
|---|---|---|
| هدف اصلی | مشاهده اطلاعات | ورود به محیط |
| روش حمله | مشاهده مستقیم | سوءاستفاده از اعتماد |
| محل رایج | مکانهای عمومی و کاری | ساختمانها و محیطهای کنترلشده |
| اطلاعات/دسترسی هدف | رمز، PIN، کد و اطلاعات روی صفحه | ورود فیزیکی به محیط |
| نیاز به تعامل با قربانی | معمولاً کم یا صفر | معمولاً بیشتر |
| نمونه ساده | دیدن PIN هنگام پرداخت | ورود پشت سر کارمند |
با وجود تفاوت، هر دو روش بر یک اصل مهم تکیه دارند:
مهاجم تلاش میکند از رفتار طبیعی انسان به نفع خودش استفاده کند.
مهاجم بعد از دیدن اطلاعات چه میکند؟
Shoulder Surfing لزوماً به این معنا نیست که مهاجم همان لحظه از اطلاعات مشاهدهشده استفاده میکند.
ممکن است اطلاعات بهدستآمده برای حمله دیگری استفاده شود.
برای مثال:
مشاهده اطلاعات → جمعآوری اطلاعات بیشتر → جعل هویت → تلاش برای دسترسی به حساب
به همین دلیل، حتی اطلاعاتی که در نگاه اول کماهمیت به نظر میرسند نیز نباید بدون محافظت در معرض دید قرار بگیرند.
چگونه قربانی Shoulder Surfing نشویم؟
۱. هنگام واردکردن PIN اطراف خود را بررسی کنید
در دستگاه خودپرداز یا هنگام پرداخت، مطمئن شوید فرد دیگری صفحه یا دست شما را زیر نظر ندارد.
۲. صفحه گوشی را در مکان شلوغ محافظت کنید
اگر در محیط عمومی رمز، کد تأیید یا اطلاعات حساس وارد میکنید، صفحه را تا حد امکان از دید دیگران دور نگه دارید.
۳. هنگام ورود رمز، صفحهکلید را بپوشانید
پوشاندن دست هنگام واردکردن PIN یک اقدام ساده اما مؤثر است.
۴. کدهای تأیید را بلند اعلام نکنید
اگر کد OTP یا اطلاعات حساس دریافت کردید، آن را برای دیگران نخوانید و در محیط عمومی درباره آن صحبت نکنید.
۵. لپتاپ را در محیط عمومی رها نکنید
در کافه، فرودگاه، دانشگاه یا محل کار، صفحه لپتاپ ممکن است برای فردی که کنار شماست قابل مشاهده باشد.
۶. از محافظ صفحه حریم خصوصی استفاده کنید
در محیطهای کاری یا عمومی، Privacy Screen میتواند زاویه دید صفحه را محدود کند.
۷. برای Tailgating، «ادب» را با «امنیت» اشتباه نگیرید
اگر فردی میخواهد وارد محیط کنترلشده شود، صرفاً به این دلیل که پشت سر شما قرار دارد، اجازه ورود ندهید.
اگر احساس کردیم کسی اطلاعات ما را دیده چه کنیم؟
اگر احتمال میدهید رمز، PIN یا کد امنیتی شما توسط فرد دیگری دیده شده است، موضوع را جدی بگیرید.
بسته به نوع اطلاعات:
- رمز عبور را تغییر دهید.
- نشستهای فعال حساب را بررسی و در صورت نیاز خارج کنید.
- احراز هویت دومرحلهای را فعال کنید.
- اگر PIN یا اطلاعات بانکی در معرض دید قرار گرفته، با بانک یا ارائهدهنده سرویس مربوطه تماس بگیرید.
- فعالیتهای مشکوک حساب را بررسی کنید.
- اگر اطلاعات سازمانی افشا شده، موضوع را به واحد امنیت اطلاعات یا مسئول مربوطه گزارش دهید.
مهم: اگر اطلاعات حساس واقعاً افشا شده، صرفاً به این امید که «شاید کسی از آن استفاده نکند» واکنش را به تعویق نیندازید.
چند نشانه ساده که باید جدی بگیریم
اگر فردی در مکان عمومی:
- بیش از حد به صفحه گوشی شما نزدیک شده؛
- هنگام واردکردن رمز، به دست یا صفحه شما نگاه میکند؛
- بدون دلیل پشت سر شما در یک محیط کنترلشده حرکت میکند؛
- درباره دلیل حضور شما یا اطلاعات کاریتان سؤالهای غیرضروری میپرسد؛
- تلاش میکند با عجله یا ایجاد رودربایستی وارد محیطی شود؛
بهتر است مکث کنید و موقعیت را بررسی کنید.
امنیت همیشه به معنی برخورد مستقیم با فرد مشکوک نیست؛ گاهی کافی است اطلاعات حساس را پنهان کنید و مسیر دسترسی او را قطع کنید.
یک اشتباه رایج: «من چیز مهمی روی صفحه ندارم»
این تصور میتواند خطرناک باشد.
گاهی یک مهاجم با مشاهده چند اطلاعات ساده میتواند تصویر دقیقتری از قربانی بسازد.
مثلاً:
نام کاربری + نام سرویس + شماره تلفن + کد تأیید
ممکن است در کنار هم ارزش بیشتری از هرکدام بهتنهایی داشته باشند.
به همین دلیل، در امنیت اطلاعات باید به ترکیب اطلاعات هم توجه کرد، نه فقط به ارزش یک داده بهصورت جداگانه.
جمعبندی
مهندسی اجتماعی همیشه با یک پیام جعلی یا لینک فیشینگ شروع نمیشود.
گاهی حمله از جایی شروع میشود که انتظارش را نداریم: فردی که در صف پشت سر ما ایستاده، شخصی که کنارمان در کافه نشسته یا کسی که تلاش میکند همراه ما وارد یک ساختمان شود.
Shoulder Surfing نشان میدهد که مشاهده ساده یک رمز یا کد میتواند بخشی از زنجیره یک حمله سایبری باشد.
Tailgating نیز نشان میدهد که اعتماد و رفتارهای اجتماعی روزمره میتوانند برای عبور از کنترلهای امنیتی مورد سوءاستفاده قرار بگیرند.
بنابراین یکی از سادهترین اصول امنیتی این است:
قبل از واردکردن اطلاعات حساس، فقط به صفحه نگاه نکنید؛ اطراف خودتان را هم ببینید.
این موضوع در قسمت بعدی سری مهندسی اجتماعی اهمیت بیشتری پیدا میکند؛ جایی که جعل صدا، تصویر و ویدیو با کمک هوش مصنوعی مرز میان واقعیت و جعل را پیچیدهتر میکند.
سوالات متداول
Shoulder Surfing چیست؟
Shoulder Surfing روشی برای سرقت اطلاعات از طریق مشاهده مستقیم اطلاعاتی است که فرد روی صفحه نمایش یا هنگام واردکردن رمز و PIN استفاده میکند.
آیا Shoulder Surfing فقط برای سرقت رمز بانکی است؟
خیر. رمز عبور، PIN، کد تأیید، الگوی قفل گوشی، اطلاعات کاری، پیامها و سایر دادههای قابل مشاهده نیز میتوانند هدف قرار بگیرند.
Tailgating چیست؟
Tailgating روشی از مهندسی اجتماعی است که در آن فرد مهاجم با سوءاستفاده از اعتماد افراد تلاش میکند بدون مجوز وارد یک ساختمان یا محیط کنترلشده شود.
آیا Shoulder Surfing یک حمله سایبری محسوب میشود؟
این روش بیشتر یک تکنیک مهندسی اجتماعی و سرقت اطلاعات از طریق مشاهده است و میتواند مقدمه حملات سایبری یا سوءاستفادههای دیگر باشد.
چطور از Shoulder Surfing جلوگیری کنیم؟
هنگام واردکردن رمز و اطلاعات حساس، محیط اطراف را بررسی کنید، صفحه را از دید دیگران دور نگه دارید و در صورت امکان از Privacy Screen استفاده کنید.
جزییاتی که همیشه باید بدانیم
نوع تهدید: مهندسی اجتماعی / سرقت اطلاعات از طریق مشاهده
تکنیکهای اصلی:
Shoulder Surfing، Tailgating، Vishing و جعل هویت حضوری
هدف مهاجم:
کسب اطلاعات حساس، ایجاد دسترسی یا آمادهسازی حملات بعدی
قربانیان احتمالی:
کاربران عادی، کارکنان سازمانها، مدیران، دانشجویان و افرادی که در مکانهای عمومی از گوشی یا لپتاپ استفاده میکنند.
محیطهای پرریسک:
خودپرداز، فروشگاه، مترو، فرودگاه، کافه، دانشگاه، محیطهای اداری و ساختمانهای دارای کنترل دسترسی
نشانه مهم:
فردی که بیش از حد به صفحه، دستها، کارت، گوشی یا مسیر ورود شما توجه میکند.
اقدام فوری:
پوشاندن صفحه یا PIN، تغییر مسیر یا موقعیت، جلوگیری از ورود غیرمجاز و تغییر اطلاعاتی که احتمال افشای آن وجود دارد.
اتاق تحلیل ۲۴ نیوز | دیدگاه تحلیلی بهراد یوسفی
بخش مهمی از آموزش امنیت سایبری معمولاً روی حملاتی تمرکز دارد که از راه دور انجام میشوند؛ از فیشینگ و بدافزار گرفته تا سرقت حسابهای کاربری. اما Shoulder Surfing یادآوری میکند که مهاجم همیشه به یک ابزار فنی پیچیده نیاز ندارد.
در بسیاری از موقعیتهای روزمره، خود کاربر تبدیل به «سطح حمله» میشود؛ نه به این دلیل که کار اشتباهی انجام داده، بلکه چون اطلاعات حساس را در محیطی وارد میکند که دیگران میتوانند آن را ببینند.
اهمیت این موضوع در استفاده گسترده از گوشیهای هوشمند، پرداختهای دیجیتال و خدمات آنلاین بیشتر شده است. امروز ممکن است در چند ثانیه یک رمز، کد تأیید یا اطلاعات حساب روی صفحه ظاهر شود و همان چند ثانیه برای مشاهده آن توسط فرد دیگری کافی باشد.
بنابراین امنیت فقط به این سؤال محدود نمیشود که «آیا سیستم من هک شده است؟»
گاهی سؤال درست این است:
«چه کسی میتواند چیزی را که من روی صفحه میبینم، ببیند؟»
این تغییر نگاه، یکی از سادهترین اما مهمترین اصول در مقابله با مهندسی اجتماعی است.
منابع رسمی
- NIST — Social Engineering Glossary
- NIST — SP 800-171؛ مهندسی اجتماعی و Tailgating
- NIST — SP 800-209؛ دسترسی فیزیکی و Tailgating
- NIST — SP 800-63B؛ تهدیدهای مهندسی اجتماعی علیه اطلاعات احراز هویت
- CISA/FCC — Cybersecurity Planning Guide؛ Clear Screen و Shoulder Surfing
- FTC — راهنمای حفاظت از حسابها و رمزهای عبور